かつては、サイバーセキュリティに関する懸念はIT部門だけの問題だったかもしれません。 しかし、パンデミック後の今日のビジネス環境において、これらは企業の意思決定の最上位にまで上り詰めています。 PwCの最近の調査によると、米国企業の経営幹部の多くが、人材確保、インフレ、高い生産コストなど、他のどの要因よりもサイバー攻撃を深刻なリスクとして位置づけていたことが明らかになりました。
とはいえ、ITリスクが大きな懸念事項であることを認識することと、それに対処するための知識やツールを備えていることとは、まったく別物です。 企業は毎年、サイバーセキュリティに数百万を費やしていますが、深刻な情報漏洩は依然として珍しくありません。
、Tanium Benchmark、 (新しいタブで開きます)、、 は、まさにこの目的のために開発されました。 本ソリューションは、主要な企業リスク、セキュリティ、および運用指標に関する業界ベンチマークを組織に提供するとともに、リスク改善に向けた実践的な計画と、進捗状況を確認しやすい分かりやすいダッシュボードを提供することを目的としています。
Tanium Benchmarkの詳細については、こちらのデモ動画をご覧ください:
https://youtu.be/4GOGLJ-BQik
リスクがどこにあるか
今日、ビジネスが行われるのはエンドポイントです。 同様に、脅威の攻撃者が企業のデータを盗んだり、身代金を要求したりすることを狙っているため、こここそがサイバーリスクが最も深刻な場所なのです。 この攻撃対象領域は、ハイブリッドワークの支援、ビジネスプロセスの効率化、エンドユーザー体験の向上を目的としたデジタル投資により、パンデミックの期間中に急速に拡大しました。
多くの組織では、管理対象外のエンドポイントが爆発的に増加していることや、可視性と制御のギャップによりパッチ管理や設定管理が極めて困難になっていることから、この攻撃対象領域が制御不能な状態に陥りつつあると感じています。 ランサムウェアの脅威により、事態は著しく深刻化しています。 たった1つのエンドポイントが侵害されただけで、組織に甚大な経済的・評判上の損害をもたらすことになりかねません。
世界中でデータ保護規制が強化される中、経営幹部がサイバーリスクを把握しようとするのも当然のことです。
現行の金型では対応できない点
残念ながら、サイバーリスクの監視や管理を目的として特別に設計された統合的なツールはほとんどありません。 各組織は、その場しのぎとして、サイロ化された個別のソリューションや対策を寄せ集めることを余儀なくされてきました。 それでもなお、最新で、正確で、網羅的かつ文脈に沿ったデータが不足していることがよくあります。 その結果、組織が切実に透明性を必要としているにもかかわらず、不透明な状況が生じてしまいます。
要するに、組織には次のような能力が欠けています:
- 企業のリスクスコアを測定し、同業他社と比較する
- リスクの評価結果に基づき、迅速に行動に移す
- 脆弱性の修正に向けた目標を設定する
- 限られたセキュリティリソースをどの分野に優先的に配分するかを決定する
- 経営陣に対し、セキュリティおよび運用への投資の重要性を説明してください
- 衛生状態の表示・評価機能と是正措置を連携させる
Tanium Benchmarkは他とは一線を画しています
そこで、「Tanium Benchmark」の出番となります。 これは、Taniumの「Converged Endpoint Management(XEM)」プラットフォームを基盤として構築されています。この独自に設計されたソリューションにより、組織は次のような質問に正確に答えることができるという確信を得ることができます:
- 私のミッションクリティカルな資産は、どれほど脆弱なのでしょうか?
- 姿勢改善の目標は達成できているでしょうか?
- 同業他社と比べて、当社の状況はいかがでしょうか?
- セキュリティを強化するためには、どのような取り組みを行うべきでしょうか?
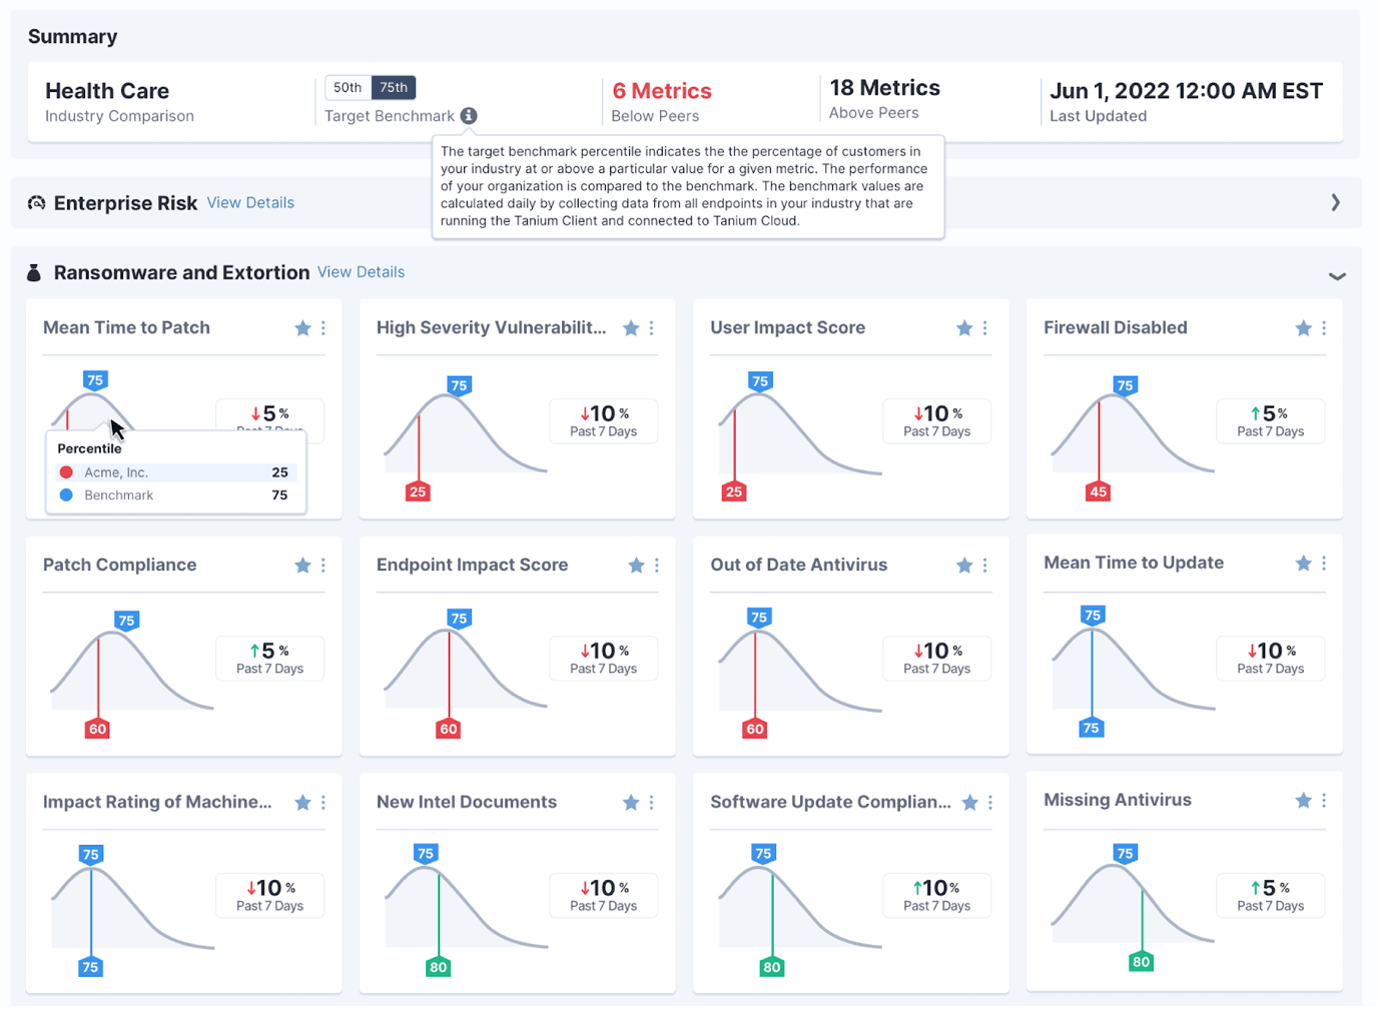
Tanium Benchmarkは、システムの脆弱性、未適用パッチ、横方向の移動リスクといった分野において、組織が業界の同業他社とリアルタイムで比較できる唯一のソリューションです。 各チームは、 20 種類以上のさまざまな指標を活用して是正措置を講じることができます。その間も、現在のセキュリティ状態をリアルタイムで追跡し続けることができます。 しかし、Tanium Benchmarkはさらに一歩進んで、経営陣が攻撃対象領域の最小化と企業のリスク低減目標の達成に、状況に応じて重点的に取り組めるよう、実践的な知見を提供します。
Tanium Benchmarkは、「可視性」「制御」「信頼」という3つの重要な柱を通じて、その価値を提供します:
可視化
すべてのエンドポイントにわたる脆弱性とコンプライアンス上のギャップを特定します。 きめ細かな詳細情報により、組織はリスクが最も高い課題に優先的に取り組むことができ、資産間の複雑な関係を可視化し、リアルタイムのフィードバックを収集することができます。
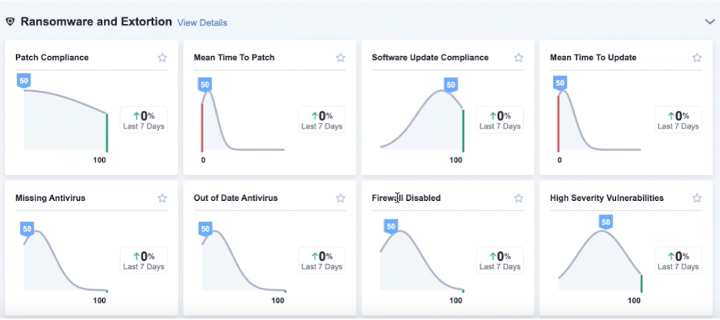
すべてのエンドポイントに関する包括的な情報をリアルタイムで収集し、すべての資産を追跡します。 これには、ソフトウェアのバージョン、ウイルス対策ソフトの更新漏れや未インストール、ファイアウォールの無効化などが含まれます。
コントロール
を利用してサイバー衛生状態を改善し、単一のツールからパッチ、ソフトウェアの更新、および設定を大規模に管理することで、攻撃対象領域を縮小しましょう。 指標を活用して、経時的な進捗状況を確認し、他社と比較して組織のパフォーマンスが低い分野を改善し、最も改善が必要な箇所に重点を置いて対策を講じましょう。
信頼
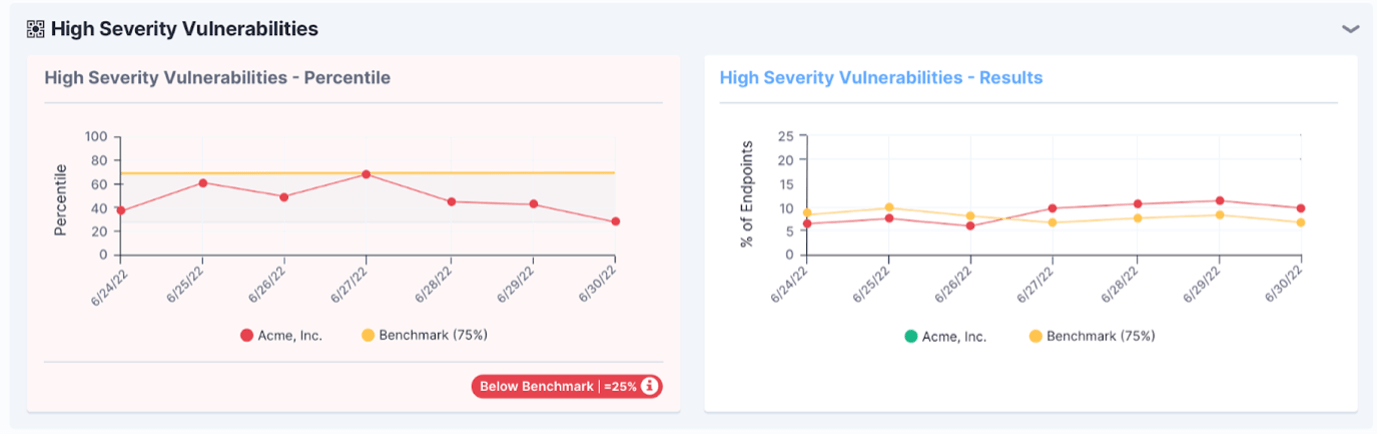
の各チームが、単一で正確かつ影響度に基づいたリスクの全体像を共有できるようにします。 経営層向けのレポート作成と包括的なリスク評価により、セキュリティ指標をめぐる連携の強化が図られます。
業界のベンチマークを活用して予算増額を図り、ITチームおよびセキュリティチームが提供する価値について、上層部のステークホルダーの理解と合意を得ていきます。 シンプルなダッシュボード画面は、IT部門以外の経営陣に対し、セキュリティ指標や概念、およびこれまでの進捗状況を分かりやすく説明するのに役立ちます。
Tanium Benchmark (新しいタブで開きます) は、当社の「 」リスク・コンプライアンス・ソリューションの一部としてご利用いただけるようになりました。 (新しいタブで開きます)。 Benchmarkを実際に試してみたいとお考えでしたら、 より、デモのご予約( (新しいタブで開きます) )をお申し込みください。Tanium Benchmarkが貴社にどのように役立つか、ご一緒に確認させていただきます。

