まずは、攻撃的で迅速な「Qakbot」マルウェアによる攻撃が大幅に増加しているという報告について見ていきましょう。こうした攻撃は、多くの場合、ランサムウェア(具体的には「Black Basta」)の展開につながります。 続いて、CTIは、連邦通信委員会(FCC)による、中国のベンダーであるファーウェイ、ヒクビジョン、ZTE、およびダフアが製造した機器の輸入および米国での販売禁止措置の概要をご紹介します。 最後に、Googleの脅威分析グループ(TAG)が最近発表したレポートの概要をご紹介し、本記事を締めくくります。このレポートでは、Chrome、Microsoft Defender、Firefoxのゼロデイ脆弱性を悪用することを目的とした3つのマルウェアフレームワークの発見が、スペインに拠点を置くある商用ITベンダーと関連付けられています。
1. 米国の組織を標的とした、Qakbot/Black Bastaによる大規模な攻撃キャンペーン
Cybereasonのブログに最近掲載された記事では、主に米国に拠点を置く企業の顧客環境において、 のQakbot感染が広く報告されている状況について解説しています( )。研究者らは、これを「のBlack Basta( (新しいタブで開きます))によって運営されている、広範囲に及ぶ可能性のあるランサムウェア攻撃キャンペーン」であると考えています。
ブラック・バスタとは誰でしょうか?
Black Bastaは比較的新しいランサムウェアグループであり、 2022年4月に初めて姿を現しました。
Black Bastaは、米国、カナダ、英国、オーストラリア、ニュージーランドの組織を標的とする傾向が見られます。 なお、これらは「ファイブ・アイズ」(FVEY)と呼ばれる情報同盟を構成する国々です。 他の有力なランサムウェア集団とほぼ同様に、Black Bastaも「二重恐喝」という戦術を採用しています。
キャンペーンの詳細
Black Bastaは最新のキャンペーンにおいて、Qakbotを活用して足掛かり(すなわち最初の侵入点)を確保し、標的となったネットワーク内で横方向に移動しています。
Qakbot(別名QBot)は、同種のマルウェアの多くと同様、当初は金融データを盗むことを目的としたバンキング型トロイの木馬として登場しました。その手口は、主にブラウザデータやキーストロークなどに含まれる認証情報やその他の機密情報を盗み取るというものでした。 QakBotが環境への感染に成功すると、このマルウェアはバックドアをインストールし、これにより攻撃者が追加のマルウェア(多くの場合、ランサムウェアの形式)を仕込むことが可能になります。
Cybereasonが観測した攻撃事例の一つでは、Qakbotによる感染の結果、さまざまな重要システムにCobalt Strikeが読み込まれ、最終的にBlack Bastaランサムウェアが世界規模で展開されることとなりました。 復旧作業を妨害するため、攻撃者はDNSサービスを無効化することで、被害者をネットワークから締め出しました(この手口は、GSOCの研究者が複数の攻撃で確認したものです)。
キーポイント
- 脅威アクターの動きは極めて迅速です。 Cybereasonが特定したさまざまな侵害事例において、脅威アクターは2時間以内にドメイン管理者権限を取得し、 12 時間以内にランサムウェアの展開に移行しました。
- 深刻度:高。 Cybereason GSOCは、Black Bastaによるキャンペーンが広範囲に及ぶ可能性があることを踏まえ、脅威レベルを「高」と評価しています。
- 米国に拠点を置く企業を標的とした、広範囲にわたるQBot攻撃キャンペーン。 Qakbotローダーを利用する脅威アクターは、主に米国に拠点を置く企業を標的として広範囲にわたり攻撃を展開し、スピアフィッシング( )やフィッシング( )によって侵害に成功した被害者に対しては、迅速に攻撃を仕掛けていました。 過去2週間の間に、Cybereasonは、この最近の攻撃キャンペーンの影響を受けた顧客が 10 社以上あることを確認しました。
- ネットワークへのアクセスが遮断されました。 確認された数多くのQakbot感染事例のうち、2件では、攻撃者がランサムウェアを展開した後、被害者のDNSサービスを無効化することで被害者をネットワークから締め出し、復旧作業をさらに困難なものにしていました。
- ブラック・バスタの展開。 Cybereasonが確認した、特に迅速な侵害により、Black Bastaランサムウェアが展開されました。
- Qakbotの導入。 攻撃的なQakbotキャンペーンの増加を記録したのは、Cybereasonだけではありません。 Red Canaryの分析レポート『 』(新しいタブで開きます) では、 2022年10月 におけるトレンドの脅威について、「10月のトップ10 には、当社のトレンド脅威リストでお馴染みの脅威が含まれています」と指摘しています。 「Qbotは2ヶ月連続で1位を獲得しました。」
Taniumのサイバー脅威インテリジェンスチームによるアナリストのコメント
「Black Bastaランサムウェアとトップクラスのマルウェアファミリーとの提携は、それ自体としては決して珍しいことではありません。」 ここで重要な点は、現在、Qakbotの活動が活発化するサイクルのひとつが観測されているようであり、その活動は、概ね米国および米国の主要な同盟国に拠点を置く組織を標的とするものに限定されているということです。
2。 米国、ファーウェイ、ヒクビジョン、ZTE、およびダフアの機器の販売を禁止しました
米国政府は、 に基づき、中国の通信機器メーカーである (新しいタブで開きます) および映像監視機器メーカーである Huawei、ZTE、Hytera、Hikvision、Dahua (新しいタブで開きます) が製造・販売する機器が「国家安全保障に容認できないリスク」をもたらすとの主張を受け、これらの機器の販売を禁止しました。
FCCは、今回の措置を、米国の通信ネットワークの安全確保を支援するための同委員会の取り組みにおける最新の措置であると位置づけています。
まとめ
以下の項目は、本報告時点において一般に公開されている情報に基づき、注目すべき要点を取りまとめたものです:
- その影響。 FCCの「取引禁止ベンダーリスト」に掲載されるに値するとみなされた通信企業は、自社の技術(およびサードパーティベンダーの技術を含む)の輸入・販売、ならびに米国市場での事業展開が禁止されます。
- 家族全員が標的にされています。 この禁止措置は、上記の親会社だけでなく、その子会社や関連会社にも適用されます。
- この法律は、容認できないリスクをもたらす技術を対象としています。 この文脈で使用される「容認できないリスク」という曖昧な用語は、米国政府が、知的財産や研究開発データの窃取、北京政府によるスパイ活動の実施を可能にする恐れのあるバックドアを製品に仕込むこと、あるいはその他の悪質な活動の組み合わせに関与していると疑われる中国のベンダーに対して、FCCが適用するレッテルを指します。 この話が聞き覚えがあると思われるなら、それは、 2019年1月28日 が報じた米国司法省の起訴状によると、連邦当局が以前、通信機器メーカーのファーウェイに対してまさに同じ容疑を2019件も提起していたからです。
- 現在も続いている問題です。 ここ数年、オーストラリア、ニュージーランド、インド、日本、米国、カナダ、ルーマニア、英国など、多くの国々において、ファーウェイ(特に5G )およびZTEの通信技術が禁止または排除されてきました。
- この決議は全会一致で可決されました。 政治的立場が異なるFCCの委員4名全員が、中国の5つのテクノロジー企業に対する新たな措置を採択することに満場一致で賛成しました。
- 遡及効はありません。 これまで、これらの企業は米国政府のシステムへの供給が禁止されており、民間部門に対しても同社の機器の使用が強く控えるよう求められていましたが、この禁止措置には遡及効がないため、理論上、これらの企業は以前に承認された米国での販売を継続することができます。 しかし、FCCは、これまでの認可を取り消す可能性について、その余地を残しています。
では、具体的にはどのような人や事柄が対象となるのでしょうか?
委員会の規則第 1.50002 条( (新しいタブで開きます))に基づき、公共安全・国土安全保障局は、米国の国家安全保障、あるいは米国人の安全・保安に対して容認できないリスクをもたらすとみなされる通信機器およびサービスのリストを公表するよう指示されています。
現時点でのリストは以下の通りです:
- が製造する通信機器、Huawei Technologies Company、および当該企業によって提供される、あるいは当該機器を使用して提供される通信サービスや映像監視サービスを含みます。 2021年3月12日時点での情報です。
- 、ZTE Corporation()が製造する通信機器、および当該企業によって提供される、あるいは当該機器を使用して提供される通信サービスや映像監視サービスを含みます。 2021年3月12日時点での情報です
- (ハイテラ・コミュニケーションズ・コーポレーション、)が製造する映像監視および通信機器は、公共の安全、政府施設の警備、重要インフラの物理的セキュリティ監視、およびその他の国家安全保障上の目的のために使用される範囲において、当該企業が提供する、あるいは当該機器を使用して提供される通信サービスや映像監視サービスを含みます。 2021年3月12日時点での情報です
- (杭州海康視界デジタルテクノロジー株式会社、)が製造する映像監視および通信機器は、公共の安全、政府施設の保安、重要インフラの物理的セキュリティ監視、およびその他の国家安全保障の目的で使用される範囲において、当該事業体が提供する、または当該機器を使用して提供される通信サービスや映像監視サービスを含みます。 2021年3月12日時点での情報です
- (Dahua Technology Company、)が製造する映像監視および通信機器は、公共の安全、政府施設の警備、重要インフラの物理的セキュリティ監視、およびその他の国家安全保障上の目的のために使用される範囲において、当該事業体が提供する、または当該機器を使用して提供される通信サービスや映像監視サービスを含みます。 2022年3月25日時点での情報です
- AO Kaspersky Lab( )またはその前身、後継企業、親会社、子会社、関連会社によって、直接的または間接的に提供される情報セキュリティ製品、ソリューション、およびサービス。 2022年3月25日時点での情報です
- およびChina Mobile International USA Inc()が提供する国際通信サービスは、 1934年通信法第 214 条の規定に従います。 2022年3月25日時点での情報です
- およびChina Telecom (Americas) Corp()が提供する電気通信サービスは、 1934年通信法第 214 条の規定に従います。 2021年3月12日時点での情報です
- (Pacific Network Corp、 )およびその完全子会社である(ComNet (USA) LLC、 )が提供する国際通信サービスは、1934年通信法第 214 条の規定に従います。 2022年9月20日時点での情報です
- およびChina Unicom (Americas) Operations Limited( )が提供する国際通信サービスは、1934年通信法第 214 条の規定に従うものとします。 2022年9月20日時点での情報です
Taniumのサイバー脅威インテリジェンスチームによるアナリストのコメント
「米国と中国の間の微妙な地政学的バランスをめぐるさまざまな論争――特に技術やデータプライバシーに関するもの――について、ある程度関心を持ち続けてこられた読者の皆様にとっては、FCCの発表はそれほど衝撃的なものではないでしょう。」
「このニュースは、中国企業が所有するソーシャルメディアプラットフォーム『TikTok』について、米国市民の個人データのプライバシーに関する懸念が相次いでいる中( (新しいタブで開きます) )、同社が最近、内部リスク評価を受けたという報道に続くものです。その評価結果は、ワシントンが抱いていた最大の懸念を事実上裏付けるものとなりました。」
3。 Chrome、Defender、Firefoxのゼロデイ脆弱性を悪用するように設計されたフレームワークが、スペインの民間IT企業と関連していることが判明しました
Googleの脅威分析グループ(TAG)は、スペイン・バルセロナに拠点を置くIT企業「Variston IT」が、 、Chrome、Firefox、およびWindows Defenderの脆弱性を悪用する高度なソフトウェアフレームワークの販売に関与していると指摘しました。 (新しいタブで開きます)
Ars Technicaの最近のブログ記事によると、Variston社は「組み込み型SCADA(監視制御・データ収集)やIoTインテグレーター向けの技術、独自システム向けのカスタムセキュリティパッチ、データ発見ツール、セキュリティ研修、および組み込みデバイス向けのセキュアプロトコルの開発など、オーダーメイドの情報セキュリティソリューションを提供する企業として自らを位置づけています。」
しかし、同社は、研究者や潜在的な顧客が同社のウェブサイトでは見つけることのできない別の製品を販売していると報じられています。それは、機密情報を収集しようとする対象のデバイスに、目立たないようにマルウェアをインストールするために必要なあらゆる機能を提供するソフトウェア・フレームワークです。
GoogleのTAGレポートは、主に「Heliconia」フレームワークという1つの具体的な事例に焦点を当てています。
Heliconiaフレームワークについて
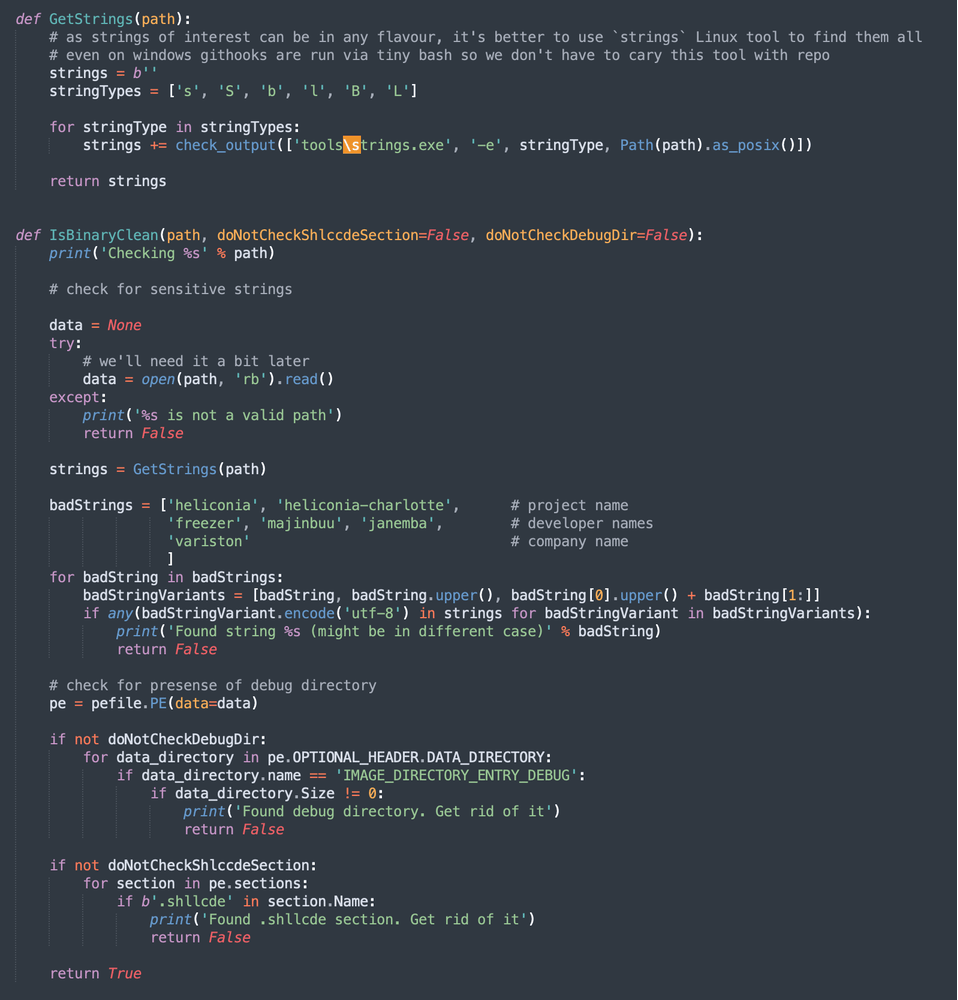
TAGは、GoogleのChromeバグ報告プログラムに寄せられた匿名の報告を通じて、Heliconiaフレームワークを発見しました。 報告者によると、3件のバグを報告したとのことです。それぞれの報告には、個別の説明とソースコードを含むアーカイブが添付されていました。
分析の結果、TAGの研究者たちは、実環境でのエクスプロイトの展開を容易にするために設計されたフレームワークの存在を明らかにすることができました。 ソースコードに含まれていたスクリプトが、アナリストたちにこのフレームワークの開発元として有力視される企業、ヴァリストンITの存在を突き止めたのです。
Googleの研究者らは、Variston IT社の「Heliconia」エクスプロイトフレームワークについて、ユーザーがChrome、Firefox、およびMicrosoft Defenderのゼロデイ脆弱性を容易に悪用できるように設計されたソリューションであると特徴づけています。 Heliconiaは、ユーザーが指定したデバイスに悪意のあるペイロードを確実に展開するために必要なすべてのツールを提供します。
Google TAGの調査によると、これらのフレームワークは、Google、Microsoft、およびFirefoxがバージョン 2021 から2022にかけてのさまざまな時点で修正した脆弱性を悪用していたことが認められています。
TAGの研究者たちは、エクスプロイトの市場がますます混沌としており、組織化が著しく欠如し、規制を行う階層構造もほとんど存在しないという、サイバー脅威の現状について説得力のある分析を示しています。 ヴァリストンは、表向きは正当性を装いながら、その裏では最高額の入札者に、あまり好ましくない商品を売りさばこうとする数多くのベンダーのうち、ごく最近の例に過ぎません。その顧客リストには、互いに武力衝突を繰り広げている国家支援の組織などがしばしば含まれており、まさに悪党の集まりといったところです。 この不透明なビジネスに関与しているベンダーの一覧には、NSOグループ、ハッキング・チーム、アクヴァント、カンディルといったおなじみの企業名が挙げられています。
Taniumのサイバー脅威インテリジェンスチームによるアナリストのコメント
「ArsTechnicaはまさに的を射ていました:
「TAGの調査によると、商業的な監視業界は活況を呈しており、近年著しく拡大していることが浮き彫りになっており、世界中のインターネットユーザーにとってリスクとなっています。」 「商用スパイウェアは、政府に高度な監視機能を提供しており、政府はそれを利用して、ジャーナリスト、人権活動家、政敵、反体制派を監視しています。」
「この種の製品は、世界中の好ましくない政権の手に渡ってしまうだけでなく、商用スパイウェアの供給業者たちは、かつては主に資金力のある政府の専有物であった技術を、技術力に乏しく(かつ慎重さに欠ける)脅威アクターでさえも自由に利用し、濫用できる商品へと変えてしまったのです。」 「言うまでもなく、このような状況はオンラインの安全性にとって深刻なリスクをもたらします。」
脅威インテリジェンスに関する詳細については、こちらの「 」サイバー脅威インテリジェンスまとめのライブラリをご覧ください。

