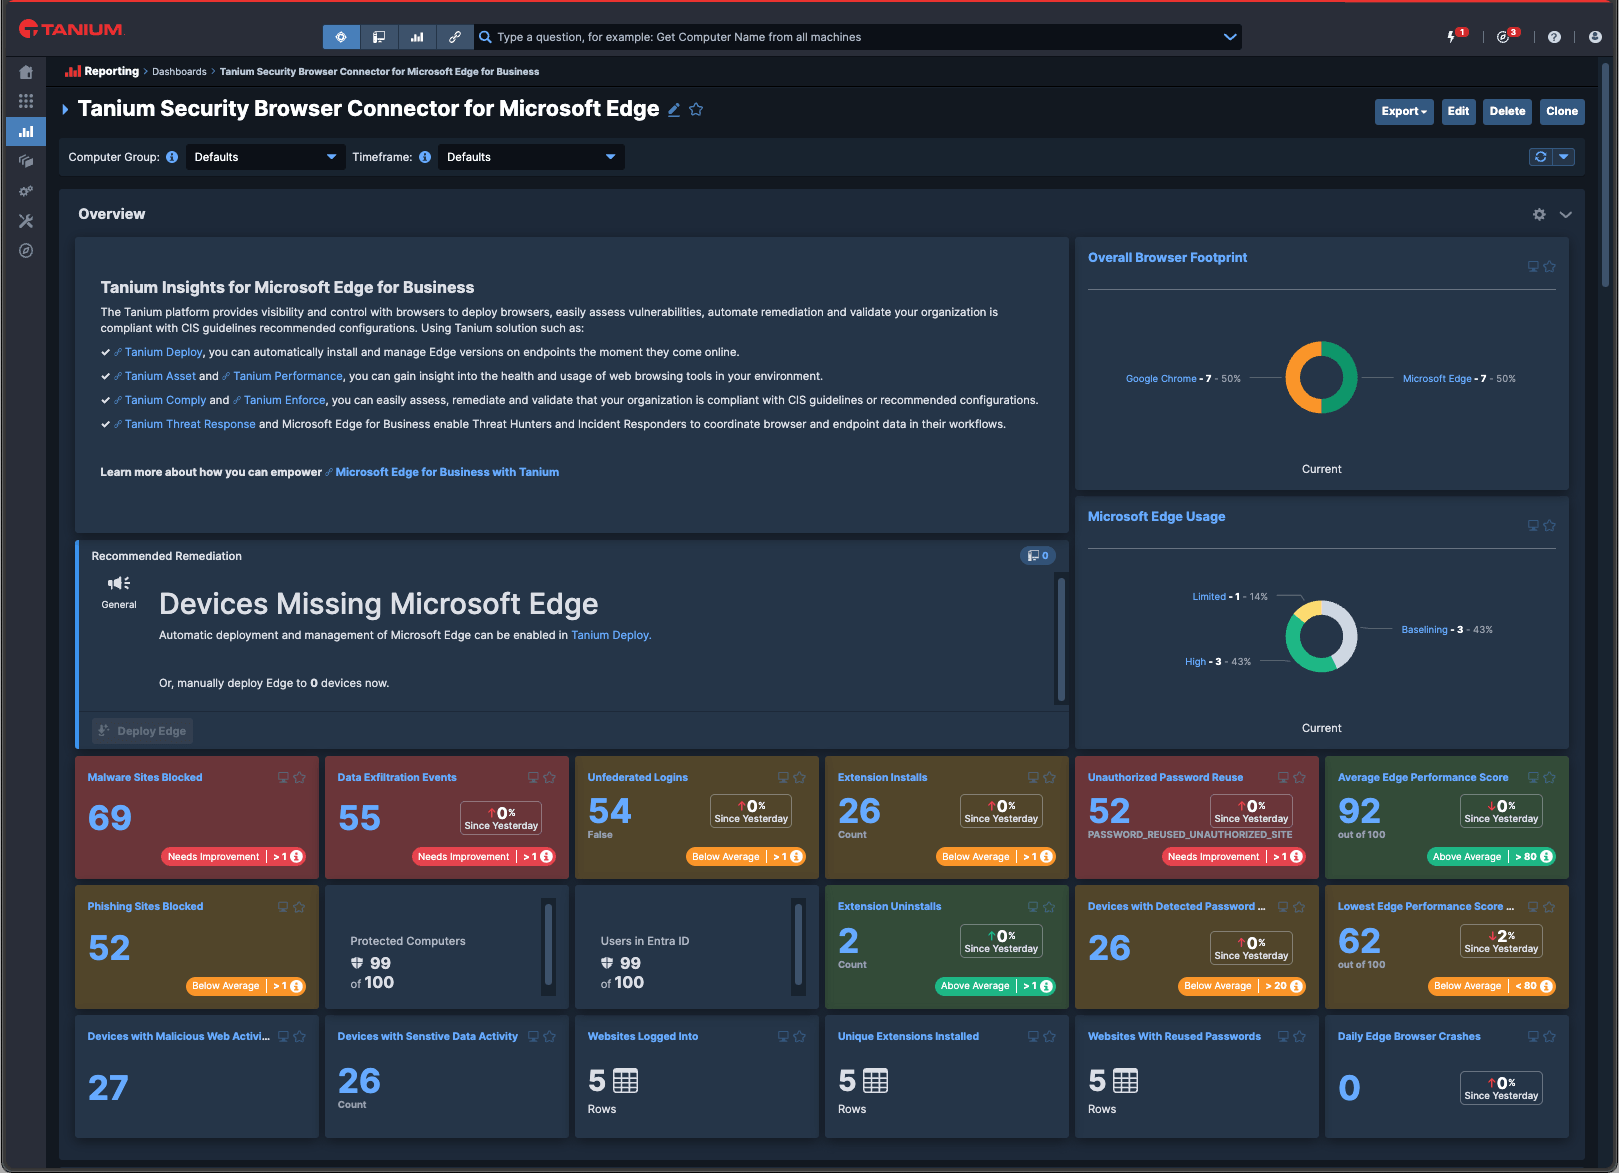
Webブラウザは、現代のビジネス運営において不可欠な要素ですが、依然として大きなセキュリティ上の脆弱性となっています。 フィッシング、マルウェア、ゼロデイ攻撃といったサイバー脅威が増加する中、組織はブラウザの活動状況に対する可視性が限られているため、重大なリスクに直面しています。 Microsoft Edge for Businessは、サードパーティ製のセキュリティツールとの連携を容易にし、お客様のご要望に応じたブラウザのセキュリティを実現するための新しいコネクタフレームワークを発表しました。 Taniumは、Microsoft Edge for Business向けの「Tanium Security Browser Connector」の戦略的開発を発表できることを嬉しく思います。これにより、エンドポイントのセキュリティプロファイルを強化するための、より詳細な分析と高度なレポート機能が提供されます。
ブラウザのアクティビティの可視性が限られていることによるリスク
脅威への曝露の増加
従来のツールでは、ブラウザの動作に関する詳細な情報を把握できないことが多く、その結果、サイバー犯罪者に悪用される可能性のある抜け穴が残されてしまいます。 可視性がなければ、悪意のある行為を早期に検知することは困難になります。
ブラウザを標的とした攻撃の増加
攻撃者は、フィッシング詐欺やマルウェアの注入など、さまざまな手口を用いて、安全でないサイトからブラウザを標的にしています。 パッチが適用されていないブラウザの脆弱性は、攻撃が成功する可能性をさらに高めます。
管理対象外の拡張機能とシャドーIT
従業員は、許可されていないサイトや安全性が確保されていないサイトに頻繁にアクセスし、承認されていないブラウザ拡張機能をインストールしています。 こうした拡張機能やツールの多くは、過度な権限を要求しており、企業の機密データが漏洩する恐れがあります。
Taniumが今日のブラウザにどのように役立っているか
Taniumプラットフォームは、ブラウザの可視化と制御機能を提供し、 のパッチ適用が最新の状態であることを保証します。 およびは、 の設定が業界のベストプラクティスに準拠しているかどうかを検証します。 ユーザーは、Webブラウザのセキュリティ設定を確認・設定することができます。 Tanium を使用することで、ブラウザを展開し、組織が CIS ガイドラインに準拠しているかどうかを簡単に評価、是正、および検証することができます。
より安全なインフラの構築
Tanium Connectorは、ユーザーの活動を特定し、レポートを作成するというTaniumの機能を拡張します。 Tanium Connector により、Tanium は以下のような活動に関する詳細情報を提供できるようになります:
- によるブラウザデータの収集により、安全でないサイトへのアクセスやブロックされたアクセス、およびインストールまたはアンインストールされたブラウザ拡張機能をリアルタイムで特定し、脅威を最小限に抑えます。
- ログインおよび機密データの転送の追跡 にアクセスして、いつ、どのサイトにアクセスされたか、またコンテンツの転送がいつ行われたかを確認できます。
- インタラクティブレポートとアラート を使用して、従業員全体または従業員グループごとに、拡張機能や安全でないサイトをアラート付きで可視化できます。
ブラウザの可視性が限られていると、セキュリティ上の死角が生じ、サイバー脅威のリスクが高まります。 より詳細な監視と強化されたレポート機能の導入により、企業はインフラを強化し、絶えず変化する脅威に対してより効果的に防御することができます。
Taniumコネクタの詳細については、Taniumのアカウント担当チームまでお問い合わせください。 TaniumとMicrosoftのパートナーシップに関する詳細は、 の「Partner Spotlight」ページ()をご覧ください。
Microsoftの「Edge Connector」に関する発表( )の詳細については、Microsoftのブログ( )をご覧ください。
本資料に記載されている情報は、あくまで一般的な情報提供を目的としたものです。 本情報は、当社が将来的に製品、機能、または性能を提供することに関する確約、保証、申し出、約束、または法的義務を構成するものではなく、いかなる契約にも組み込まれることを意図したものではなく、また、組み込まれたものとみなされることもありません。 最終的に提供される製品、機能、または性能の実際の提供時期は、記載内容と異なる場合があります。

