すべての推理小説には、犯罪、動機、捜査官、そして手がかりが登場します。 私は昔から推理小説が大好きです。なぜなら、推理小説には常に「なぜこの人はこんな行動をとるのか?」といった考察や疑問が盛り込まれているからです。 彼の動機は何だったのでしょうか? では、どのような武器が使われたのでしょうか?
アーサー・コナン・ドイル卿の有名な探偵、 シャーロック・ホームズ (新しいタブで開きます) を思い浮かべると、その卓越した知性、鋭い観察眼、そして優れた推理力が思い浮かびます。
犯罪の捜査には、さまざまな専門家によって行われる多くのプロセスが関わっています。 これらは、大きく分けて3つの段階、すなわち「犯罪現場」、「鑑識室」、「法廷」に分類されるでしょう。 同様に、サイバーセキュリティ調査にも、検出に関する独自の段階があります。具体的には、エンドポイント上で行われる活動、侵害の兆候の分析、および法的目的のためのフォレンジック証拠の収集などです。
警察の封鎖テープ
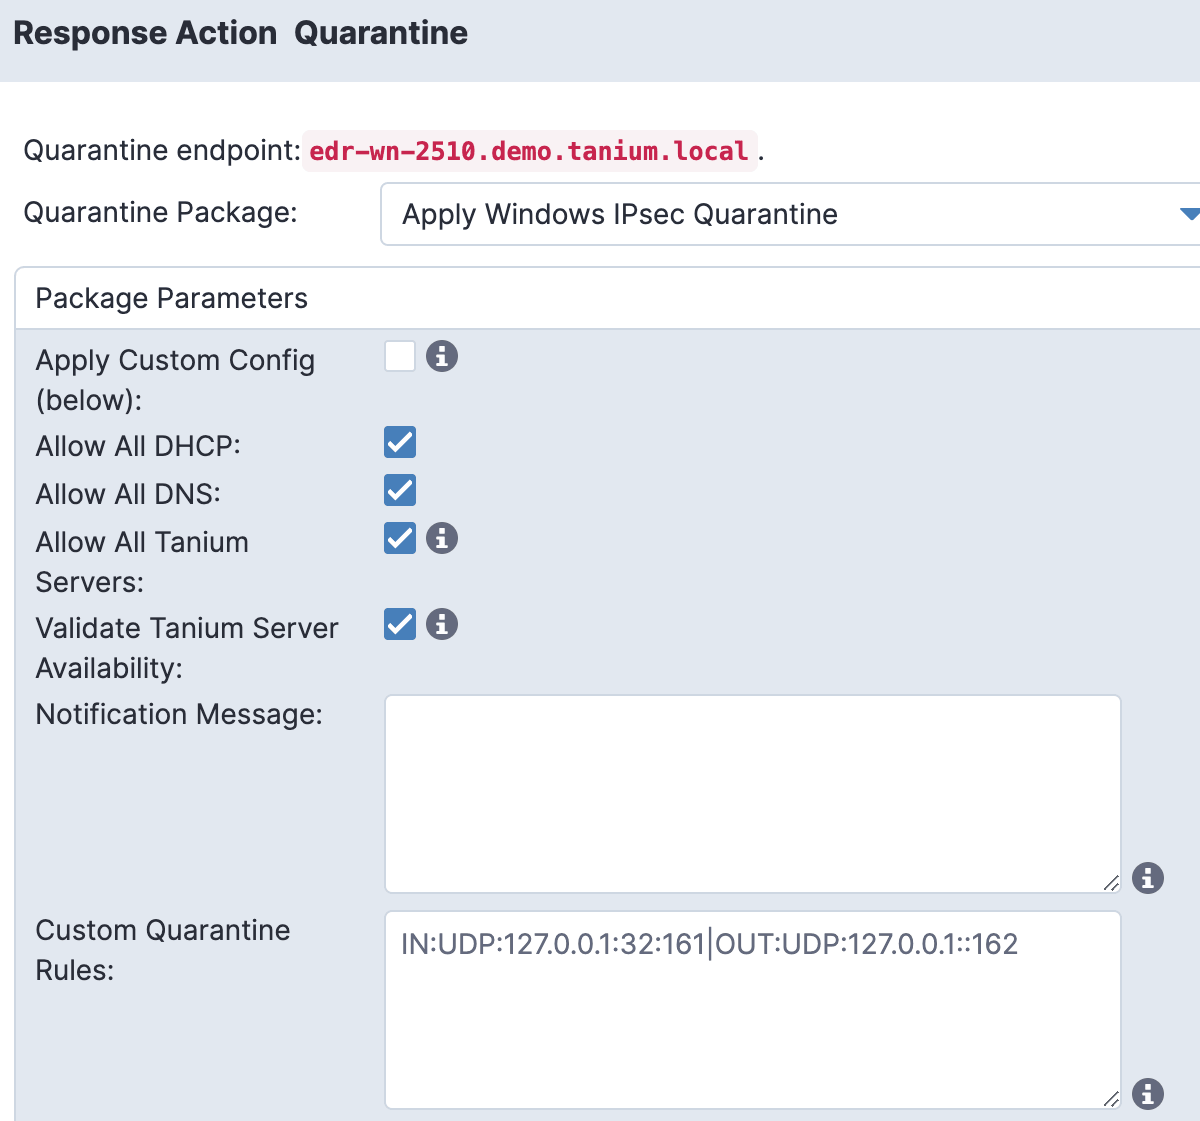
警察が設置した警戒テープを越えた場合、警察官の職務を妨害、阻害、または抵抗したとして逮捕される可能性があります。 同様に、Taniumはエンドポイントに「黄色い現場封鎖テープ」を適用し、ネットワークリソースとの送受信通信をすべて遮断することができます。 同時に、これにより、当社のサイバーセキュリティ調査担当者は、調査を進めながら、Taniumサーバーから現場での作業を継続することが可能になります。
Taniumの隔離機能を使用すると、侵害の兆候やその他の不審な活動が見られるWindows、Linux、またはMacのエンドポイントを隔離することができます。
指紋
世界で最も有名な探偵、シャーロック・ホームズの話を聞くことは、セキュリティアナリストの調査に役立つでしょう。
「直接の証拠に勝るものはありません。」 まず注目すべきは、企業環境の中に見られる指標です。
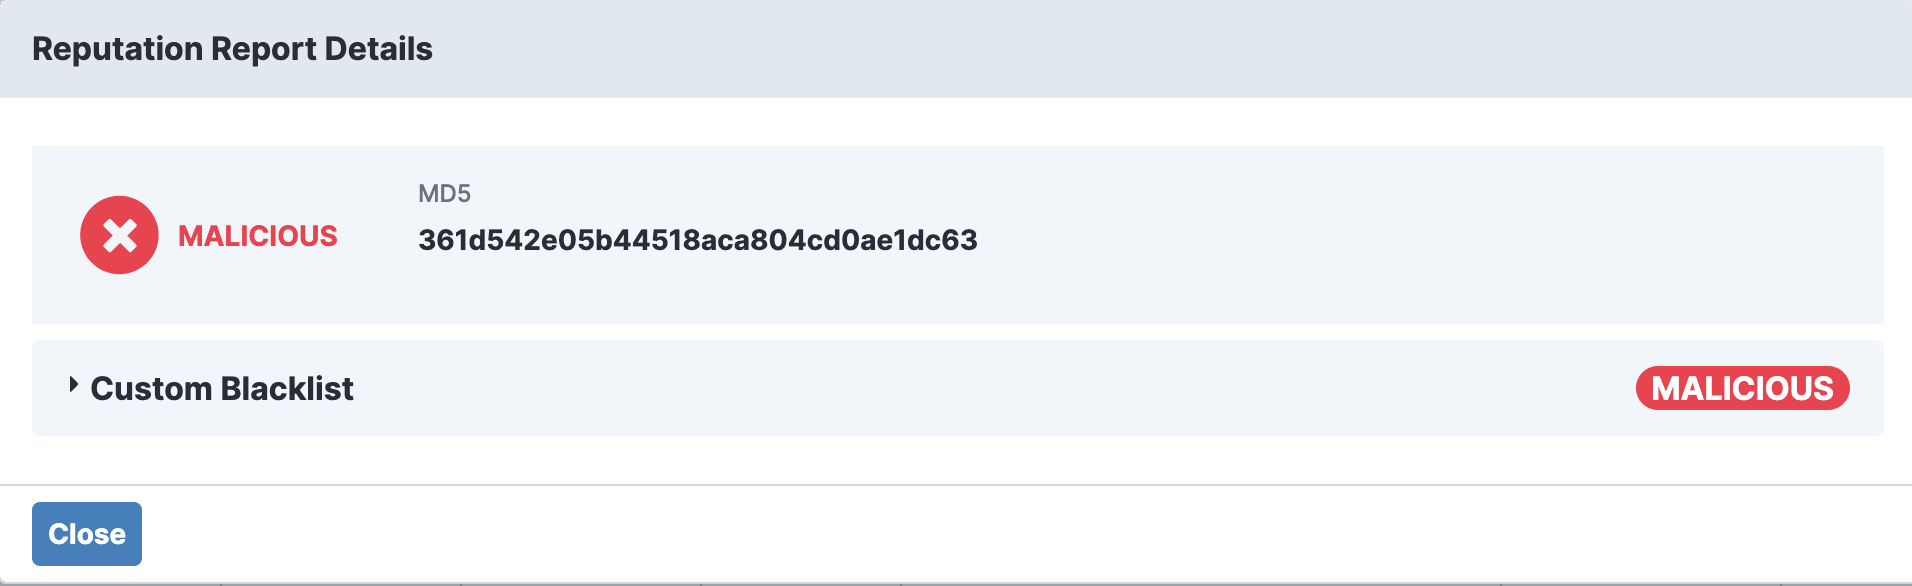
インジケーター、あるいは侵害の兆候(IOC)は、サイバーセキュリティの探偵物語における手がかりのようなものです。 これらは、ネットワークやオペレーティングシステム上で観測される、コンピュータへの侵入を示している可能性が最も高い痕跡です。 例えば、マルウェアファイル MD5 件、C&CのIPアドレスやホスト名、送信先メールアドレスなどです。
その武器
優秀な探偵は、「ここには、攻撃者の活動を突き止め、攻撃に使用された武器やマルウェアのファミリーを特定するために活用できる手がかりはないか?」と、繰り返し問いかけ続けるでしょう。
これは犯行に使用された武器であり、事件解決の重要な手がかりとなります。
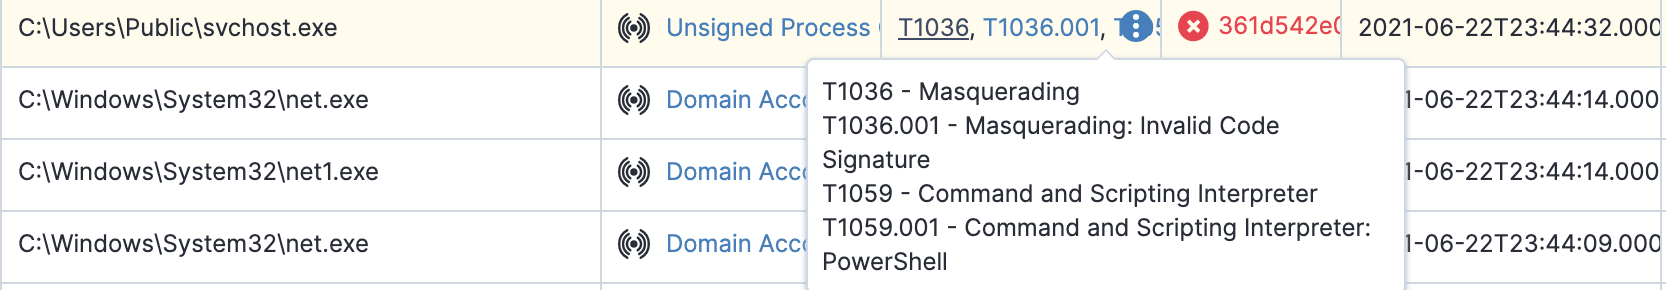
Tanium Signals は、感染したエンドポイント上の「リビング・オフ・ザ・ランド」ツールを使用して、悪用されたファイルやコマンドを特定するのに役立ちます。 これは、あらかじめ定義されたルールに基づいて、エンドポイントの不審な動作を説明するものです。例えば、悪意のある動作や攻撃手法に関するプロセス、ネットワーク、レジストリ、およびファイルのイベントなどが挙げられます。 以下の図は、内部偵察のために、悪意のあるPowerShellスクリプトがどのように使用されてドメインアカウントの列挙が行われたかを示しています。
科学捜査上の証拠
現代のホームズには、時間の経過に伴う襲撃の全体像を把握するための科学捜査のスキルが求められるはずです。
デジタルフォレンジックによる証拠の収集と分析は、問題の是正だけでなく、将来同様の攻撃を防ぐための適切な対策を講じる上でも極めて重要です。 Taniumは、感染したエンドポイントからの迅速かつ 包括的なフォレンジックデータの収集 (新しいタブで開きます) および保存を支援します。
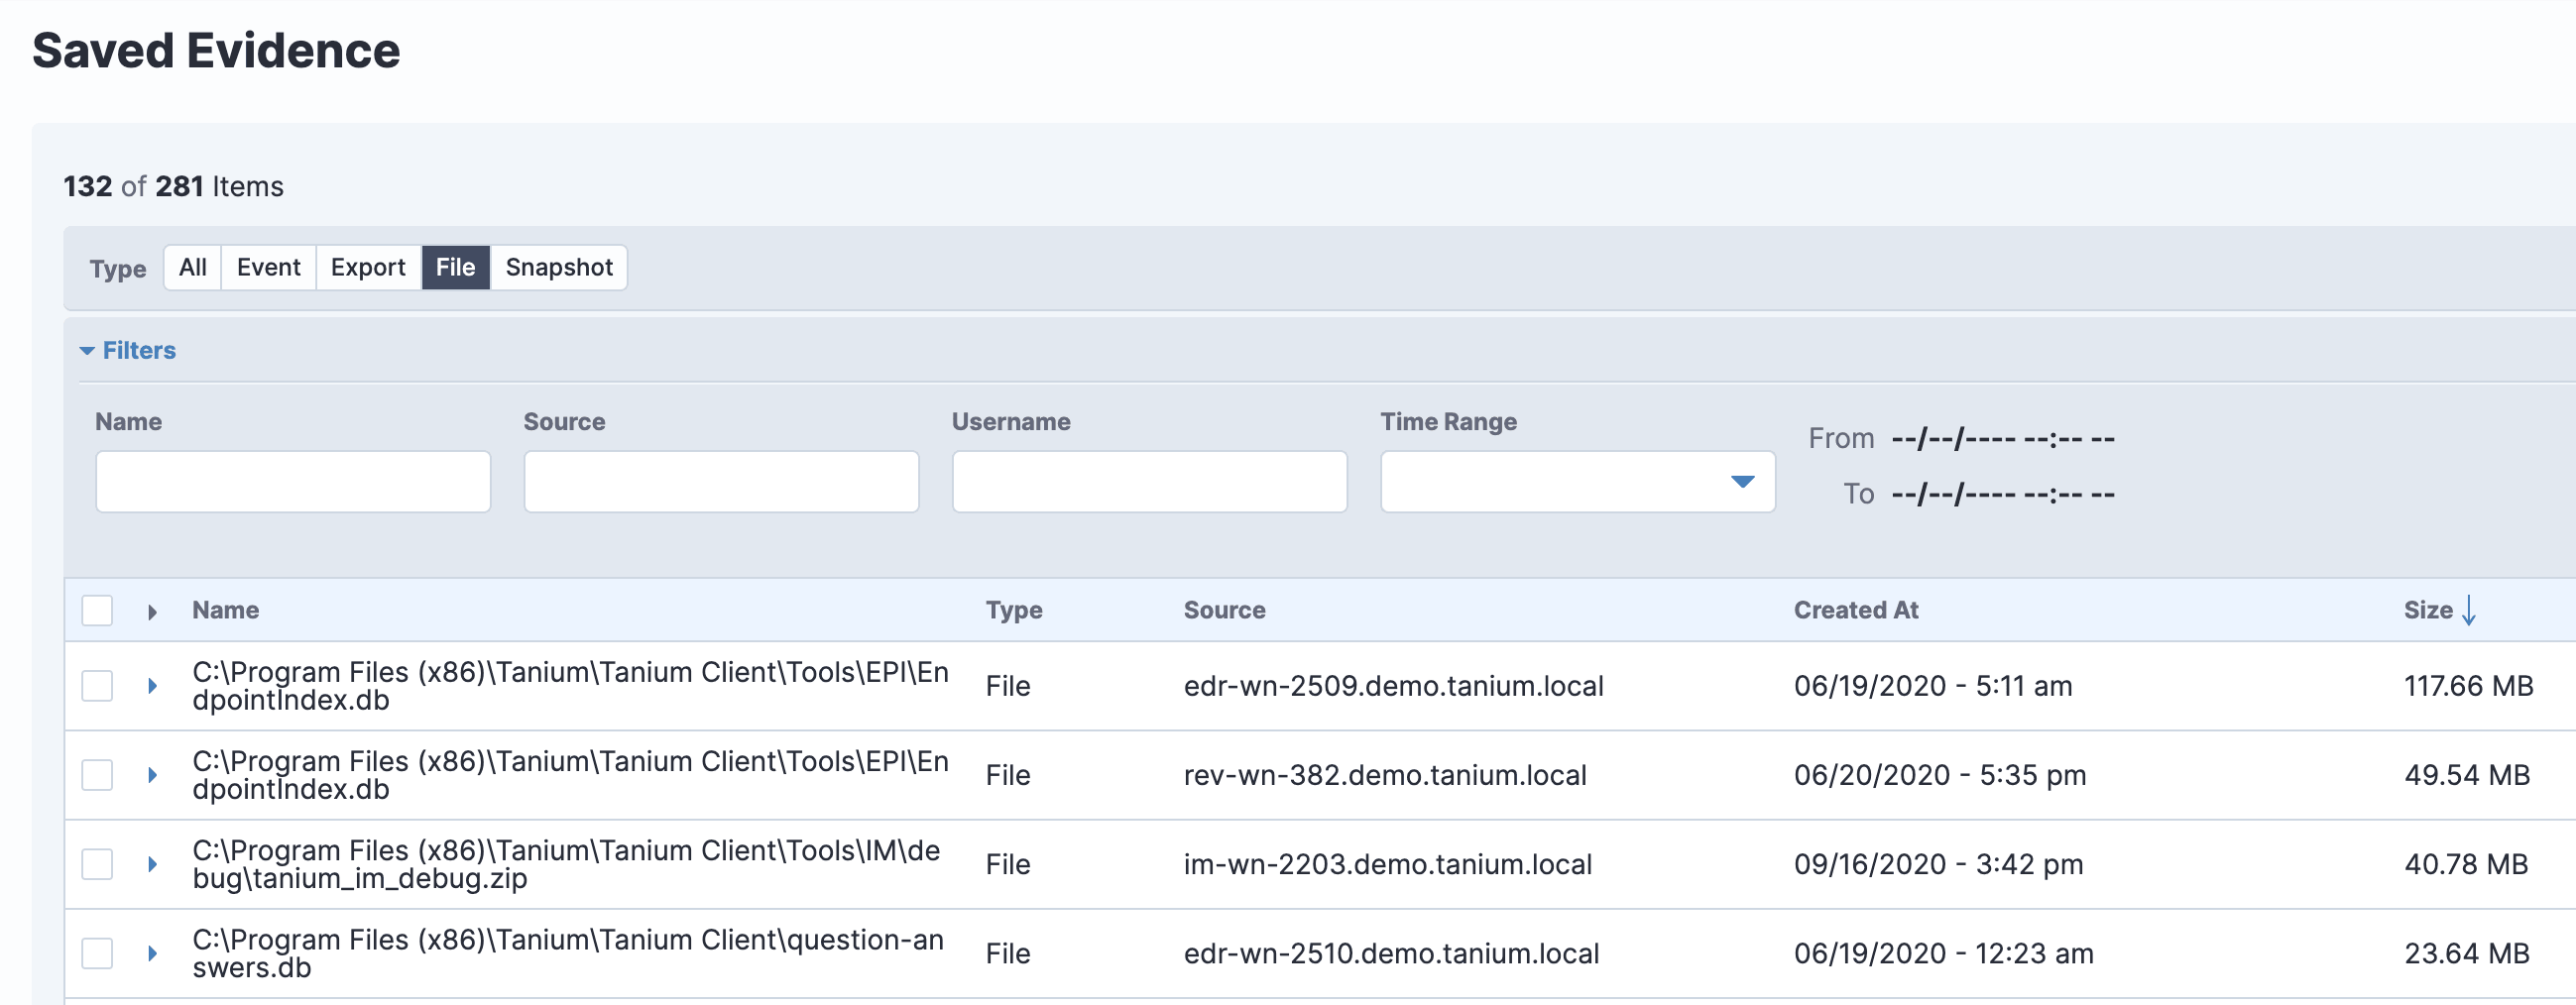
フォレンジックは、マルウェアの分析や脅威情報の収集において、目撃者の役割を果たします。
Taniumは、フォレンジックチームが現代のフォレンジック分析のニーズに対応できるよう支援します。 インシデント対応のライフサイクルには、エンドポイントの再イメージングを行う前に、以下の追加手順が含まれる場合があります。
目撃者への聞き取り調査
ホームズが犯罪の目撃者に事情聴取を行うのと同様に、Taniumのプロセスツリーは、侵入に至った一連の出来事に関する洞察を提供します。
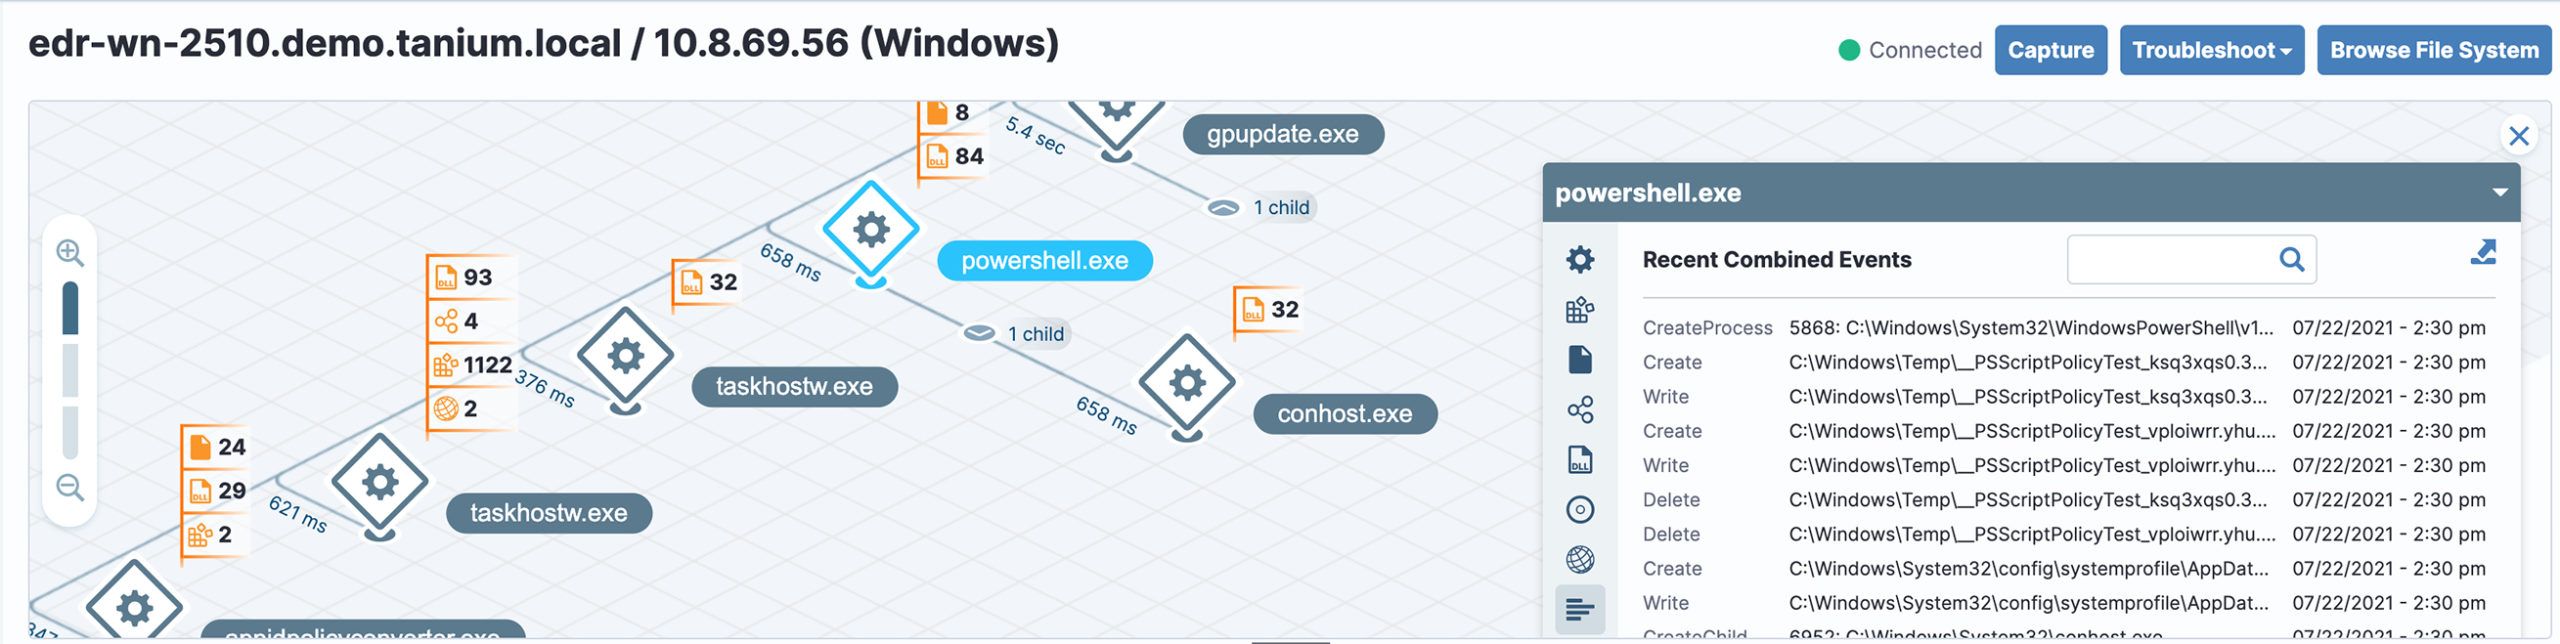
プロセスツリービューには、現在のプロセスによって開始されたファイル、ネットワーク、レジストリ、および子プロセスのアクティビティが表示されます。 このページでは、プロセスのイメージパスと引数、ユーザーコンテキスト、ハッシュ、および親コマンドラインも表示されます。また、現在のプロセス、親、子、および同位ノードを含む、ネットワークプロセスのツリービューも表示されます。
犯罪現場の清掃
犯罪現場の清掃業者(バイオレメディエーションの専門家や法科学清掃業者とも呼ばれます)は、犯罪現場の消毒を行い、犯罪に直面したご家族に対して、専門的かつ思いやりのあるサービスを提供します。
Taniumの修復サービスは、プロセスの終了、サービスの停止、ファイルやレジストリエントリの削除などを行い、犯罪現場の復旧を支援します。
修復用パージポリシーは、紛失または盗難に遭ったエンドポイントに対して、不要なデータをリモートで消去したり、エンドポイントを凍結してサインインの試みを防止したりするために使用されます。
サイバー衛生
Taniumは、犯罪捜査に加え、サイバー犯罪の防止にも役立ちます。 Taniumは、パッチ適用オペレーティングシステムのサポート(Tanium Patch (新しいタブで開きます))、サードパーティ製アプリケーションのセキュリティ機能の更新(Tanium Deploy (新しいタブで開きます))、および脆弱性や設定ミスの継続的な検出(Tanium Comply (新しいタブで開きます))を通じて、地域社会の安全を守り、犯罪の被害を受けにくくするお手伝いをいたします。
得られた教訓
Taniumのツールは、エンドポイントの犯罪現場調査を支援します。 すべての犯罪現場の捜査にはそれぞれ独自の複雑さがありますが、一部の状況では、法執行機関の職員やその他の対応要員が認識しておくべき、通常とは異なる現場や要件が伴う場合があります。
幼い頃から情報セキュリティやフォレンジクスに興味を持っていた私は、まるで難事件に惹きつけられるシャーロック・ホームズのように、サイバーセキュリティの分野に惹かれていきました。
サイバーフォレンジクスは、セキュリティ分野において注目を集めるテーマとなっています。 特に、これが企業セキュリティにおいて最も急速に成長している重要な分野の一つとなっていることを踏まえると、機敏に対応し、迅速に学ぶことが重要です。
Tanium (新しいタブで開きます) は、サイバーセキュリティ調査担当者に対し、サイバー犯罪の検知、調査、封じ込め、および是正を行うための優れたツールを提供しています。
Taniumのエンドポイントセキュリティおよびリスク対策ソリューションの詳細については、 をご覧ください。また、無料の サイバー衛生状態評価をリクエストして、 (新しいタブで開きます) から、ご自身のネットワーク上の状況を把握してください。