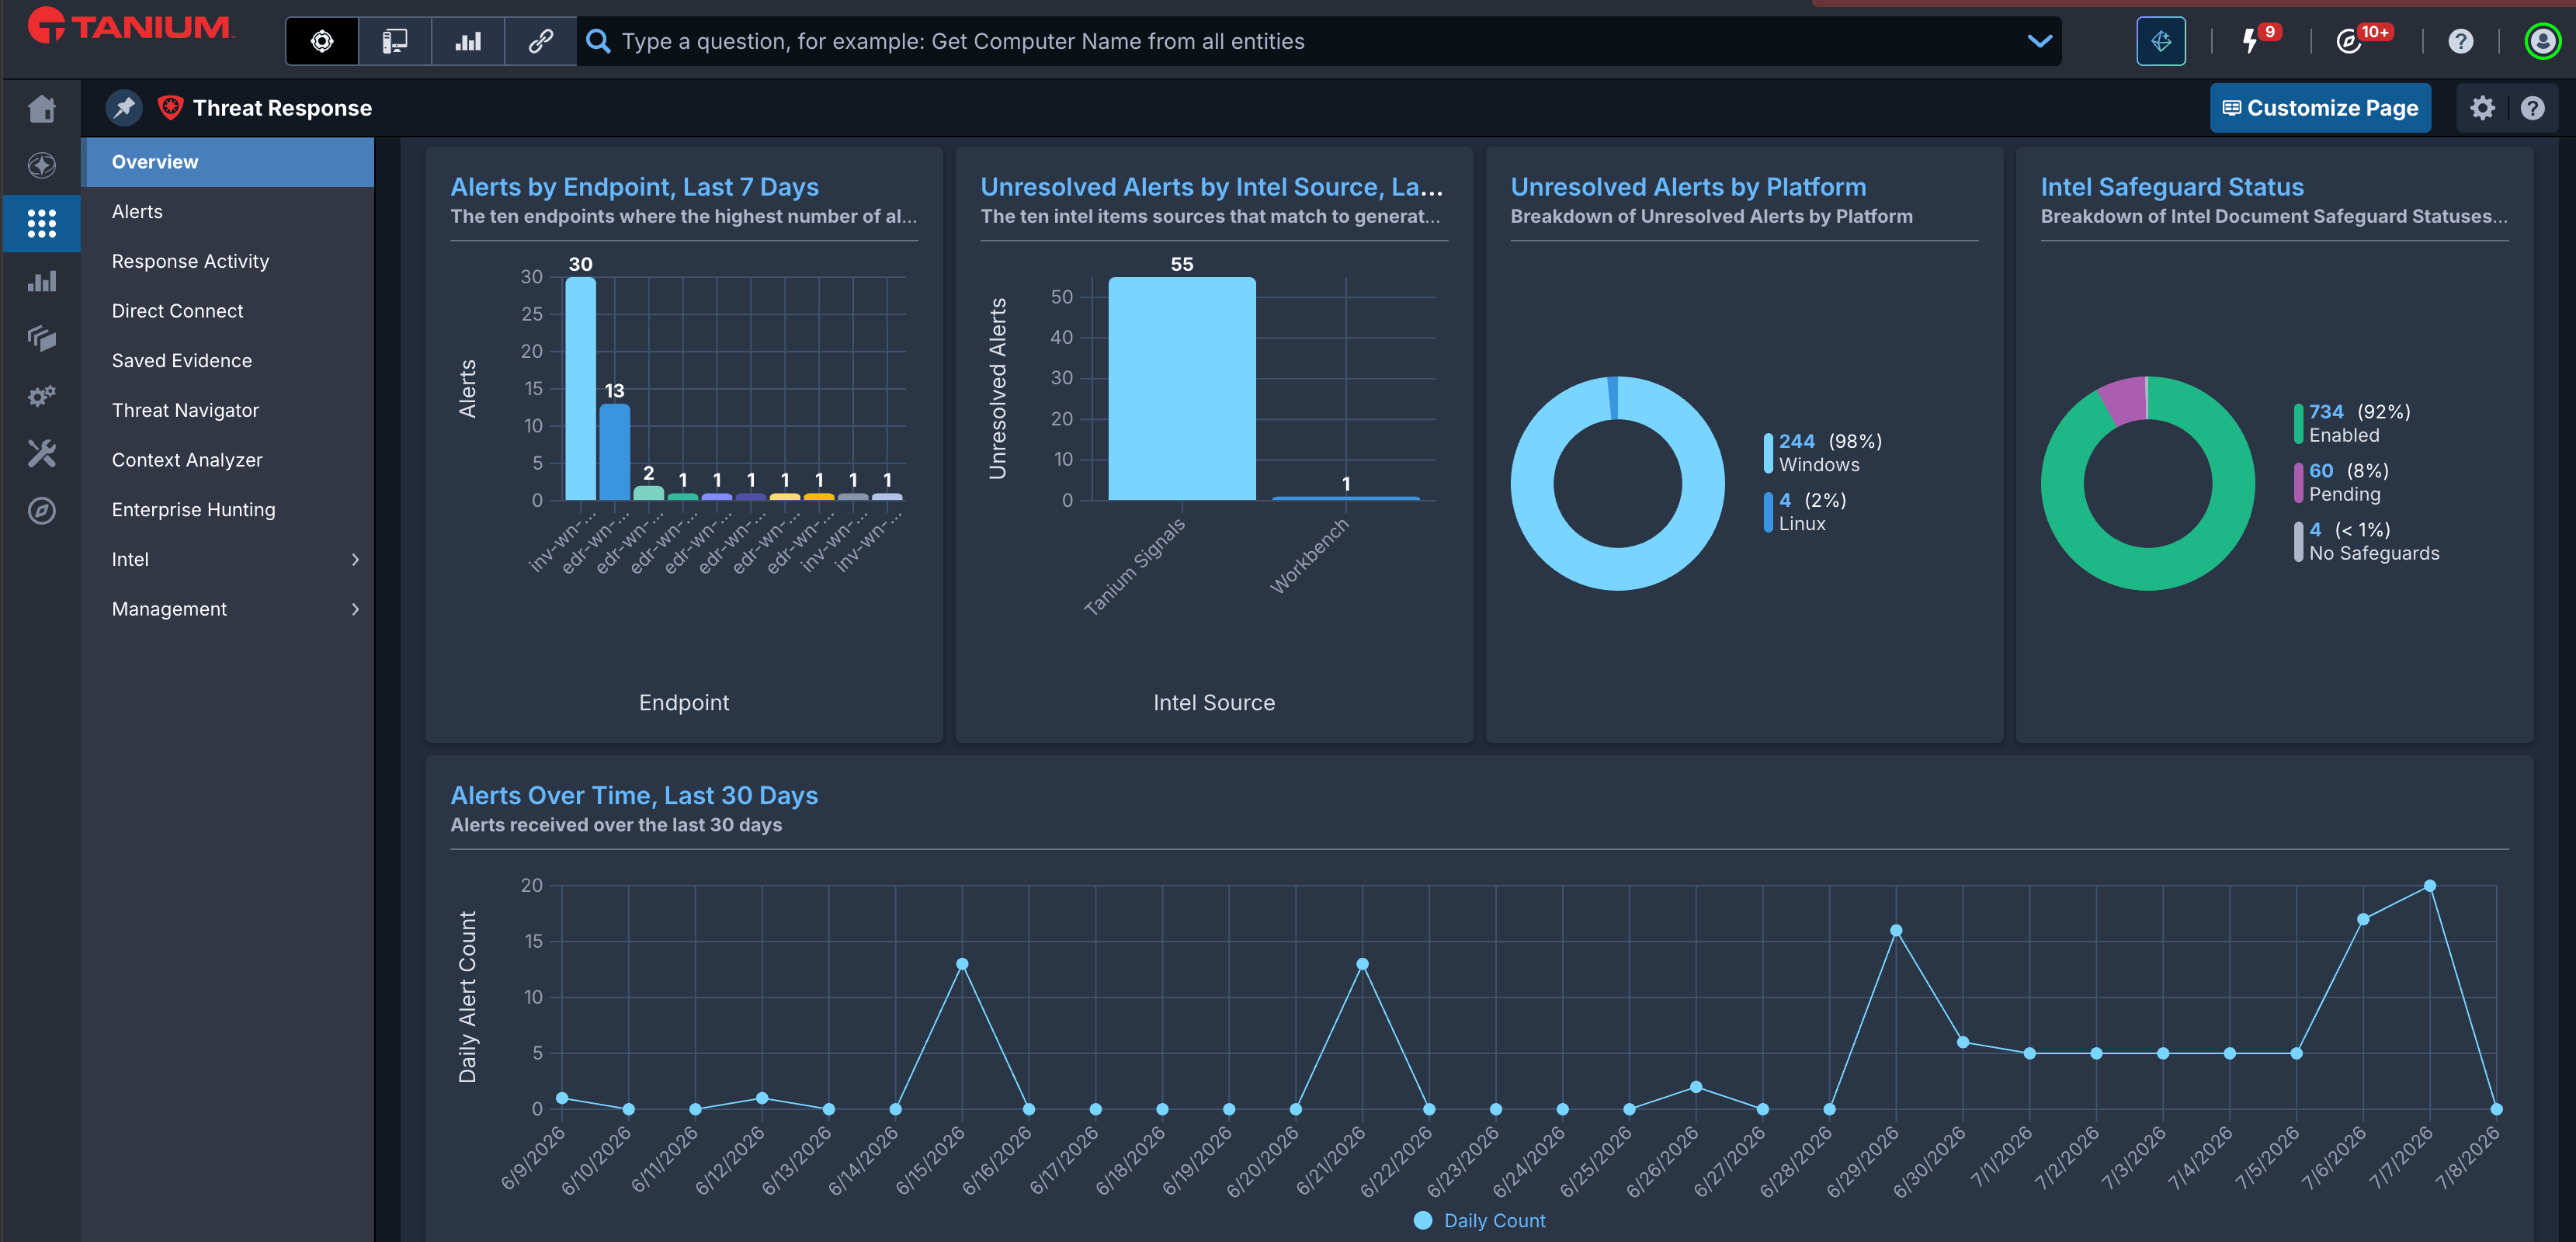
THREAT RESPONSE
検知、調査、対応 - 即時に対応
攻撃者が移動、隠蔽、損害を引き起こす前に、すべてのエンドポイントの脅威をリアルタイムで検知、調査、修正します。 事前に取り込まれたコピーではなく、ライブエンドポイントデータに基づいています。
リアルタイムエンドポイントセキュリティ
脅威がインシデントになる前に、大規模に阻止する
ほとんどのセキュリティチームは、SIEMやEDRが現在のエンドポイントの状態ではなく、事前に取り込まれた古いデータを基に処理を行うため、事後対応型のインシデントレスポンスに追われています。 Tanium Threat Responseはそれを変えます:ライブエンドポイントインテリジェンス、統合調査、そして単一プラットフォームに組み込まれたリメディエーションにより、既存のツールを補完します。
別のエージェントなしで完全なエンドポイントの可視性を実現
Taniumの単一の軽量エージェントが、エンドポイントの管理とセキュリティを一括して処理します。 セキュリティチームは、実行中のプロセス、ネットワーク接続、レジストリの変更、ログオンイベントなどのライブフォレンジックコンテキストを取得でき、追加のエージェントを、既存のツールと共に展開、管理、維持する必要はありません。
事後対応から積極的なハンティングへの転換
アナリストに統合されたデータ環境、ライブエンドポイントのコンテキスト、およびすべての検索においてAIで強化されたハンティングコンテキストを提供し、インシデントのスコープを数日ではなく数秒で把握できます。 根本原因の特定を高速化し、断片化したツール間を行き来する時間をなくし、チームは事後対応からプロアクティブなハンティングに移行できます。
単一プラットフォームでの統合された検出と修復
ほとんどのスタックは検出と修復を分離しており、攻撃者が悪用するハンドオフの遅延を生み出しています。 Taniumはそれを排除します — セキュリティとITが同じプラットフォームから連携し、脅威をハンティングし、エンドポイントを隔離し、チケットや遅延なしに数十万台のデバイスに対して同時に修復を行います。
ツールの乱立を削減する
既存のスタックを置き換えるのではなく、強化する。 Tanium は、アラートから解決までのループを閉じるライブエンドポイントレイヤーを追加し、共有ワークスペースと詳細なロールベースのアクセス制御により、セキュリティチームとIT運用チームが単一のビューから作業できるようにします。
機能
スピーディーな対応に必要なすべてのツール
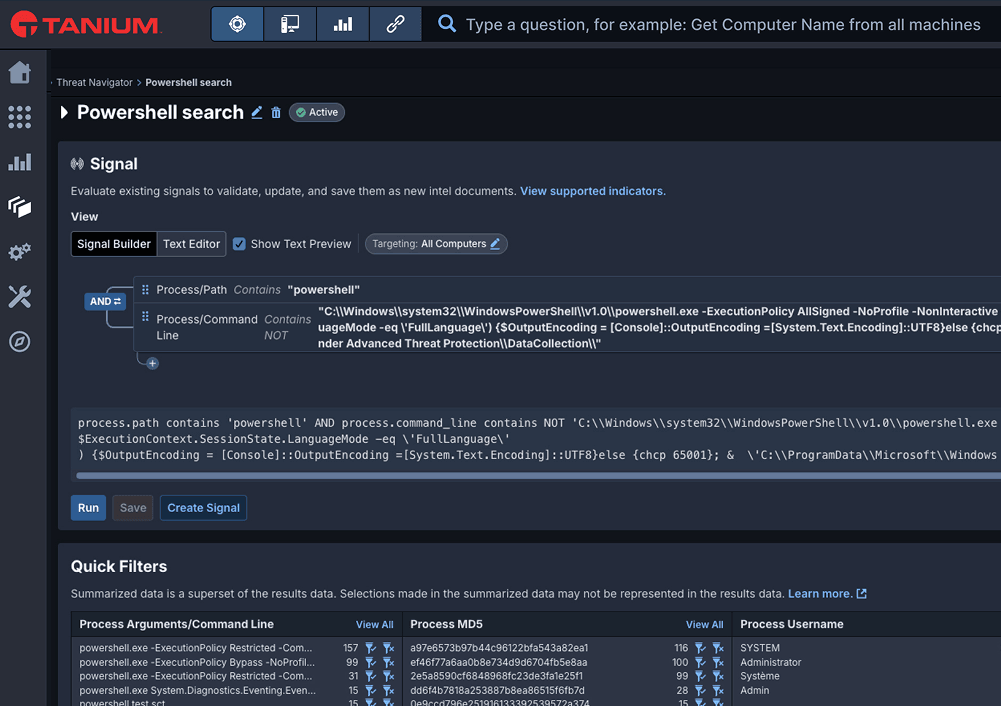
脅威ナビゲータ
Threat Navigatorは、構造化された仮説主導のハンティングをTanium Threat Responseにもたらします。 アナリストは名前付きの調査を作成し、検索と脅威インテリジェンスを添付して、本番アラートをトリガーすることなく、過去または現在のエンドポイントテレメトリに対して実行します。 すべての検索と仮説はMITRE ATT&CK®の戦術とテクニックにマッピングされ、検出カバレッジのギャップを明らかにします。 実証済みのハンティング結果は、単一のアクションで検出に変換され、各調査を耐久性のある繰り返し可能なカバレッジに変えます。
TANIUM PLATFORM
1つのプラットフォーム。 エンドポイントに必要なすべてを
連携しないツールにお金を払うのは、やめませんか? Taniumなら、1つのプラットフォームで、可視化、パッチ適用、コンプライアンス、脅威への対応、AIを活用した運用を実現できます。
FAQ (よくある質問)
ご質問がございますか?
Tanium Threat Responseの仕組み、必要な要件、既存のセキュリティスタックへの統合方法など、よくある質問への回答をご覧ください。

