今日の急速に変化する脅威の状況において、脆弱性を適時に是正することは、強固なセキュリティを維持するために極めて重要です。 しかし、多くの組織では、重大な脆弱性の優先順位付けや効率的な対処に苦慮しており、その結果、システムやITインフラが危険にさらされたままになっています。
修正状況の可視化 をご覧ください。これは、 Tanium Comply に搭載された、強力な新しい自動化ワークフローであり、組織による 脆弱性管理、リスク管理、およびセキュリティ修正への取り組みを一新するものです。
ITチームとセキュリティチームの間の溝を埋める
効果的な是正措置には、IT運用チームとセキュリティチーム間の円滑な連携が不可欠です。 従来、組織では、プロセスがサイロ化しており、アプリケーションやユーティリティ間の連携が不十分であったため、この問題に苦慮してきました。 「Remediation Visibility」は、Tanium Complyで検出された脆弱性と、 Tanium Patch からの予定外のパッチ情報を組み合わせることで、この課題に対処し、重要な是正措置の優先順位を一元的に把握できるようにします。
この統合は、単に脆弱性を洗い出すだけでなく、ITチームとセキュリティチームの間で連携を図り、リスクの低減とセキュリティ態勢の強化という共通の目標に向けて協力できるようにします。
「Remediation Visibility」の3 の主な機能
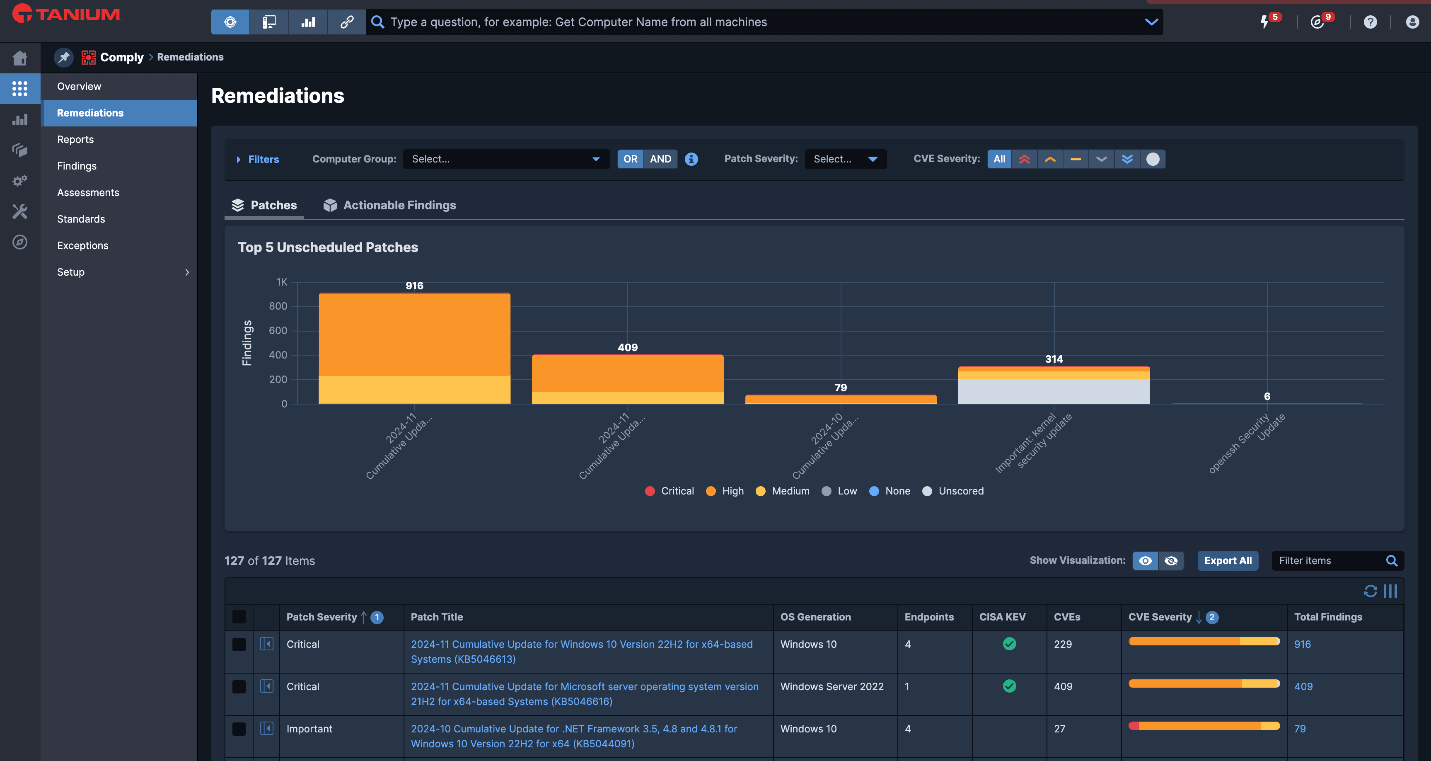
- 予定外のパッチ上位 5 件を強調表示:影響が最も大きい是正措置に注力してください。 「Remediation Visibility」は、お客様の構成に基づいて特定された最も重大な脆弱性を解決できる、予定外のパッチ上位5件を特定し、優先順位を付けます。 これらのパッチを優先的に適用することで、ITチームは、最も大きなリスクをもたらす重大度の高い問題に迅速に対処することができます。
- 実用的なパッチの影響分析: どの脆弱性がパッチによって解決される可能性があるかを把握することは、効果的な是正措置を行う上で極めて重要です。 この機能により、チームは各パッチの対応内容を詳細に確認することができ、修正される脆弱性の発見に関する詳細な情報を得ることができます。 この明確さにより、重大な問題が見落とされることはありません。
- 自動化されたインテリジェントな修復: 複数のセキュリティシステム間を行き来するという従来のアプローチは、もはや過去のものとなりました。 「Remediation Visibility」は、シームレスかつ自動化された移行機能を提供します。これにより、管理者は手動でのシステム切り替えやコンテキストの変更を行うことなく、Tanium ComplyからTanium Patchへスムーズに移動することができます。
この洗練された統合により、クロスプラットフォーム運用に通常伴う課題が解消され、セキュリティチームはより効率的に業務を行うことが可能になります。 合理化されたワークフローにより、入念に検証されたパッチをパッチリストに追加し、必要なセキュリティ対策を実施するという一連の作業がスムーズに行えるようになり、修正プロセスが大幅に向上します。
の脆弱性評価 とパッチ適用との間に従来存在していた障壁を取り除くことで、組織は是正サイクルを著しく短縮することができ、最終的には潜在的なセキュリティ脅威にさらされる期間を短縮することができます。
リメディエーションの可視化の仕組み
このプロセスはシンプルでありながら、非常に効果的です。 エンドポイント上で「Tanium Comply」と「Tanium Patch」の両方が実行されている場合:
- Complyの「 」における脆弱性スキャンでは、特定の共通脆弱性および露出(CVE)の影響を受けるエンドポイントを検出します。
- 検出されたCVEに対処する予定外のパッチが存在する場合、その情報は「 」の「Remediations」( )ページに表示されます。
- 管理者は、予定外のパッチごとにグループ化された対応が必要な検出結果をTanium Patch内で確認し、パッチを適用するか、ブロックリストに追加することができます。
「是正措置」ページには2つのメインタブがあり、直感的な操作が可能です:
- [パッチ] タブ: 集計された調査結果を一覧表示し、パッチごとに整理しています。 各チームは、複数の脆弱性を修正するパッチを迅速に特定し、詳細を確認するためにさらに掘り下げて確認することができます。
- 「対応が必要な検出結果」タブ: 各検出結果に関する詳細なデータ(パッチの深刻度、CVEの詳細、エンドポイント情報など)を確認できます。 高度なフィルタ機能により、特定の条件に合わせて表示内容を調整できるため、管理者は優先順位付けやセグメント化を効果的に行うことができます。
連携の強化とリスクの低減
「Remediation Visibility」を活用することで、組織は、統一されたプラットフォーム上で、脆弱性の調査結果を包括的なパッチ管理データとシームレスに統合・集約できるようになります。 この戦略的な統合により、セキュリティチームとITチームの間にある従来の業務上の縦割り構造を解消し、チーム間の連携強化が図られます。 この整合化により、脆弱性およびエクスポージャーの管理に対するより一貫性のあるアプローチが確立され、セキュリティ上の課題は、潜在的なリスクの影響度や深刻度に応じて、体系的に評価され、優先順位付けが行われるようになります。
この体系的な優先順位付けの枠組みにより、組織は の脆弱性対策 をより迅速かつ的確に実行できるようになり、最終的には、より効率的かつ効果的な脆弱性管理プロセスにつながります。 合理化されたワークフローは、問題の是正までの時間を短縮するだけでなく、重大なセキュリティ問題に即座に対応できるよう保証し、より堅牢で迅速な対応が可能なセキュリティインフラを構築します。
[ガバナンスの範囲の定義や段階的な導入から、修正によって実際に脆弱性が解消されたことを確認するまで、自動化された脆弱性修正の仕組みについてご説明します]
重要な問題を浮き彫りにし、実践的な知見を提供することで、この機能はITおよびセキュリティチームが果断に行動できるよう支援し、脆弱性が未解決のまま放置される期間を短縮します。 その結果、潜在的な悪用からより確実に保護された、より安全な環境が実現されます。
「Remediation Visibility」を使用するための前提条件
この機能をご利用いただくには、以下のTaniumモジュールが必要です:
エンドポイント上で「コンプライアンス」スキャンと「パッチ」スキャンの両方が有効になっていることを確認し、検出結果やパッチの閲覧および管理を行うために、適切な役割ベースのアクセス制御(RBAC)権限が設定されていることを確認してください。
セキュリティの卓越性を推進する
「是正措置の可視化」は、脆弱性およびエクスポージャーの管理において、大きな進歩を意味します。 実用的な知見と自動化されたワークフローを統合することで、組織は検知から是正措置までのギャップを埋め、全体的なセキュリティ態勢を強化することができます。
サイバー脅威の増加に直面する中、重大な脆弱性に対して迅速かつ効率的に対処する能力は、もはや「あれば良い」という段階ではなく、不可欠なものとなっています。 「Remediation Visibility」により、Taniumのユーザーは、優先順位付け、連携、そして自信を持って是正措置を講じるために必要なツールを手に入れることができます。
「リメディエーション・ビジビリティ」が、セキュリティへの取り組みをどのように変革し、脅威に先手を打つのに役立つか、ぜひご覧ください。 皆で力を合わせて、より安全なデジタルの未来を築いていきましょう。
「Remediation Visibility」の に関する技術的な詳細については、リソースセンター()をご覧ください。
Tanium AEMは、最新のIT管理ソリューションの最高峰であり、運用担当者が自社の環境に対して、高付加価値の変更を安全かつ確実に導入する際、確かな安心感をもたらします。 自律型エンドポイント管理の革新を先導する当社の取り組みに、ぜひご参加ください。Tanium AEMが、貴社のIT運用とセキュリティをどのように次のレベルへと引き上げることができるか、その可能性をご案内できることを楽しみにしております。
- Tanium AEMの詳細については、 をご覧ください。Converge 2024 オンデマンド
- この有益なウェビナーにご登録ください: 自律型エンドポイント管理(AEM)によるITおよびセキュリティ対策の拡大
- Taniumリソースセンターで、「 の修復状況の可視化」 について、詳細をご覧ください。
- 現在Taniumをご利用のお客様は、 から、以下のAEMトレーニングモジュールをご覧いただけます。 (注: Tanium Learning Centerのアカウントが必要です。)
- Tanium AEMの簡単なエンドツーエンドのデモをご覧ください
- ライブデモのご予約はこちら

