企業は、定期的なセキュリティ衛生管理評価プロセスの一環として、SSL/TLSサーバーの監査を行うことが極めて重要です。 これを怠ると、セキュリティ上の問題やサービスの停止につながる可能性があります。
毎年、証明書の有効期限切れが原因でサービス停止に見舞われた企業の事例が、世間の注目を集めています。 先週、欧州や日本で発生した大規模なサービス停止に関するニュースは、有効期限が切れた証明書がビジネスに甚大な影響を及ぼし得ることを浮き彫りにしています。 テクノロジーが機能しなくなれば、ビジネスも停止してしまいます。その結果、生産性は言うまでもなく、売上、顧客の信頼、ブランド価値にも壊滅的な影響が及ぶ恐れがあります。
1994年にNetscapeによって開発されて以来、SSL/TLSプロトコルは数多くの重大な攻撃を受けてきました。 これまで、PCI-DSS、NIST、CIS、IETFといった標準化・コンプライアンス機関は、DROWN、POODLE、BEAST、CRIME、ROBOTといった攻撃の被害に遭わないようにするために、どのSSL/TLSプロトコルや暗号スイートを使用すべきかについて、ガイドラインを発表してきました。
コンプライアンス対応の準備を整えるための措置を講じる
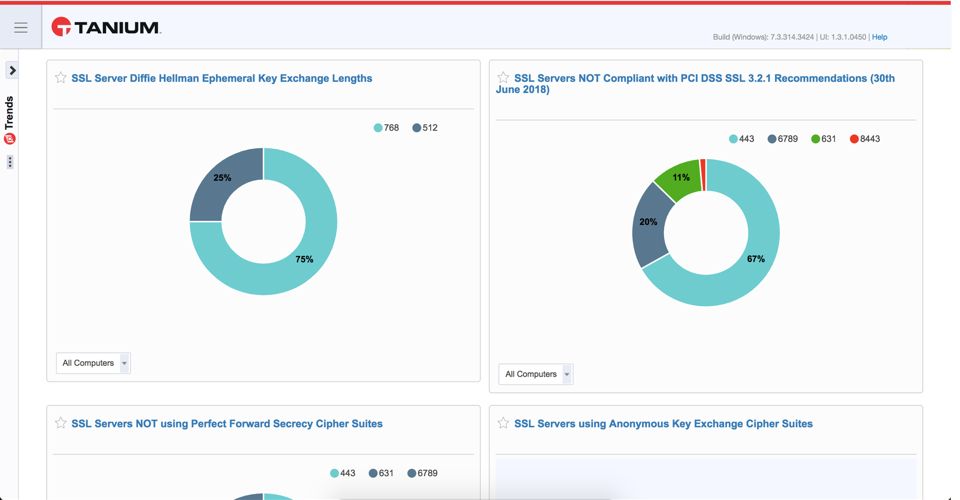
このガイドラインは継続的に改訂されており、PCI-DSS規格の最新バージョンでは、SSL 2.0、SSL 3.0、およびTLS 1.0 プロトコルはもはや安全とは見なされていません。 TLS 1.1 も依然として許容されていますが、TLSプロトコルのバージョン1.2 には最新のAEAD暗号スイートへの対応が含まれているため、ベストプラクティスと見なされています。 2018年6月の時点で、TLS 1.1 またはTLS 1.2 以外のプロトコルを使用した場合、企業はPCIコンプライアンスを満たせなくなります。
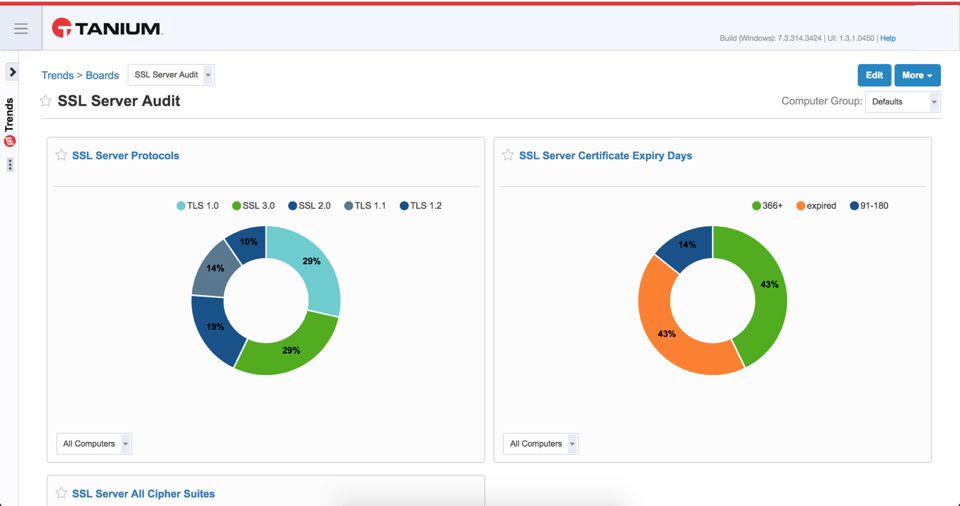
ビジネスのレジリエンスは、適切なセキュリティ対策と、環境全体の可視化から始まります。 コンプライアンス対応が整っていることを確認するための環境監査は、非常に困難な場合がありますが、Taniumを利用すれば、以下の点を即座に確認することができます:
- お客様の環境内において、TLS 1.1 および TLS 1.2 のみを提供し、したがって PCI-DSS のコンプライアンス要件を満たしているすべてのサーバー
- まもなく有効期限が切れる証明書
- SSLサーバーがTLS 1.2を提供している場合、これは現在利用可能なTLSプロトコルのうち最も強固なバージョンとなります
- SSL 2.0、SSL 3.0、およびTLS 1.0を提供するサーバーは、コンプライアンス違反や情報漏洩のリスクをもたらします
ビジネスのレジリエンスとは、単なる予防にとどまりません。 これは単なる回復以上のものです。 これは、IT部門、運用部門、セキュリティ部門が一体となって、会社全体のネットワークに強固なセキュリティの基盤が確実に組み込まれるようにするための、共通の取り組みです。 そうして初めて、組織は脅威やシステム障害に対してリアルタイムで対応し、迅速に反応することができるようになります。
の記事で、コンプライアンスとセキュリティ・ハイジーンがいかに密接に関連しているかについてご覧ください。
Taniumの実際の動作をご覧になりませんか? の個別デモをご予約いただくか、毎週開催されているウェビナーにご参加ください。 「 」の今後のイベント()にて、当社のTaniumエキスパートにご相談ください。

