IT運用チームとセキュリティチームの統合について尋ねたところ、参加者からは予想外のデータが明らかになりました。 参加者からは、過去2年間で報告されたサイバー攻撃の件数が減少したとの回答がありました。 業界の多くの関係者が、報告されるサイバー攻撃件数が年々増加していることに慣れきっていることを踏まえると、この調査の意外な結果を受け、エンタープライズ・ストラテジー・グループ(ESG)のシニアアナリストであり、本報告書の著者であるゲイブ・クヌース氏は、データをさらに詳しく検証することになりました。
本記事では、ESGレポート『 』()および『The Growing Role of AI in Endpoint Management and Security Convergence』()から、注目すべきデータをいくつか取り上げるとともに、これらの調査結果からクヌート氏が導き出した主なポイントについてもご紹介します。 最後に、視野を広げて、本報告書が提起するITの可視性やセキュリティ運用におけるスキルギャップといった、より広範な課題について考察します。
ITの可視性と運用スキルのギャップとの関係
調査結果についてTaniumチームと話し合った際、クヌース氏は特に次の質問を取り上げました。「御社では、未知のエンドポイント、管理対象外のエンドポイント、あるいは管理が不十分なエンドポイントの脆弱性を悪用して攻撃が開始された、何らかのサイバー攻撃を受けたことはありますか?」 図1、図の要素
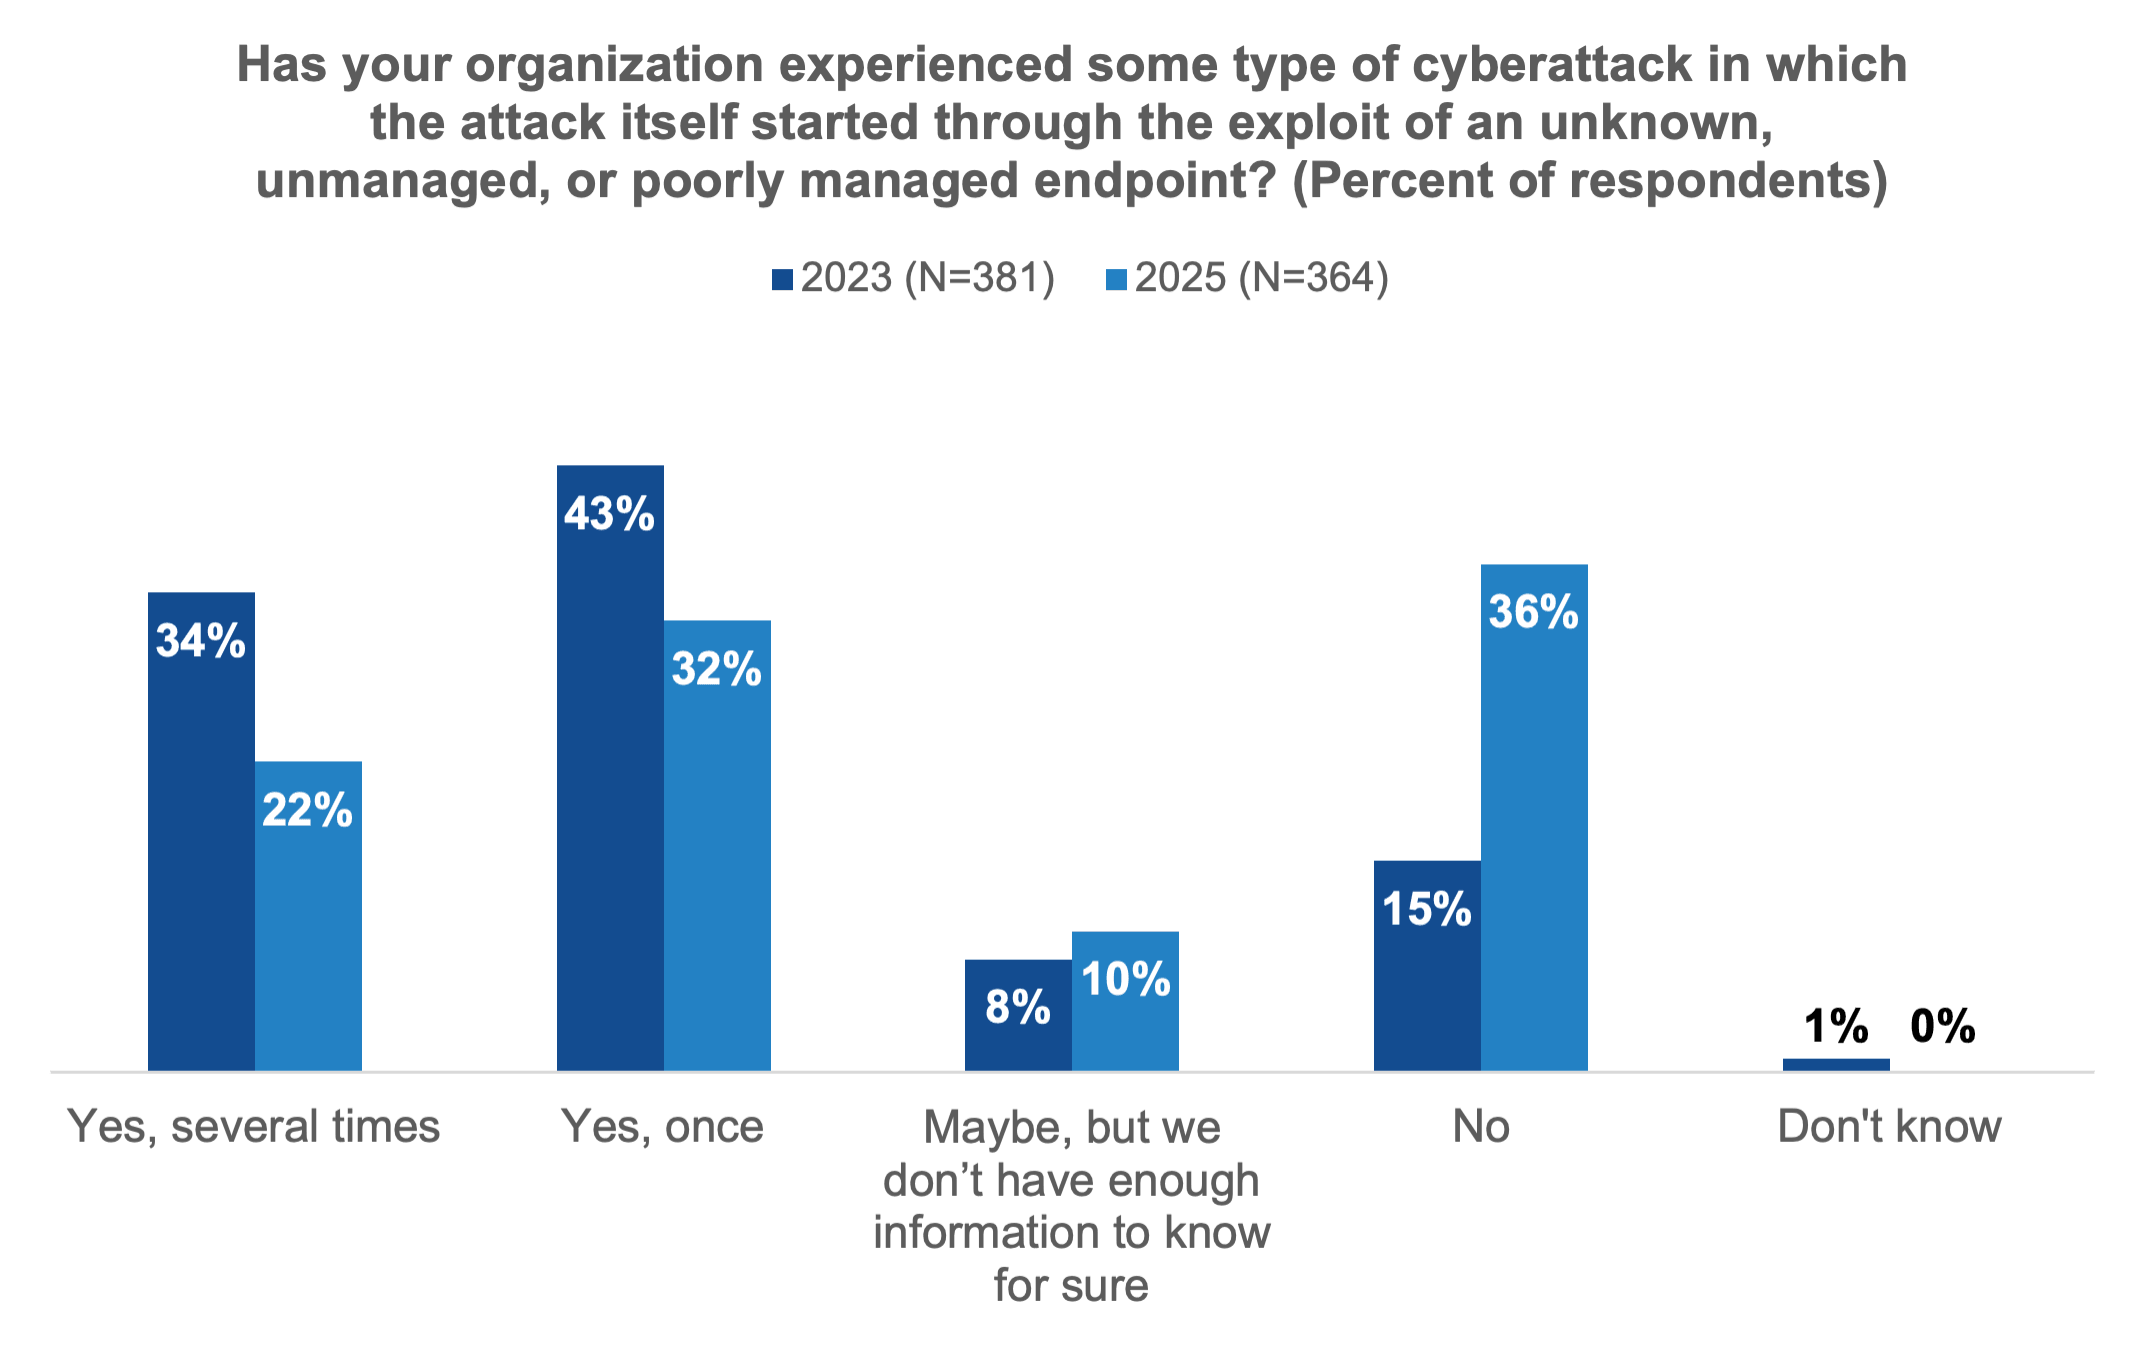
回答者の54%が、少なくとも1回はこうしたサイバー攻撃を受けたことがあると回答しており、そのうち 22%が複数回受けたと回答しました。 これは、 2023—a 年に「1件以上のそのような攻撃を受けた」と回答した回答者が77%だったことに比べ、 23%の減少を示しています。
全体として報告された攻撃件数が減少しただけでなく、サイバー攻撃を受けたことがないとする回答者の割合 も、 2023 年の15%から 2025年には 36%へと2倍以上に増加しました。
それは素晴らしいことですよね? 任務完了です! IT運用チームとセキュリティチームの皆さん、お疲れ様でした。
「まあ、そう急ぐ必要はない」と、ゲイブ・クヌース氏は注意を促しています。 まず、彼のさらなる分析によって何が明らかになったのかを検討しなければなりません。
成熟した組織とスキルギャップがあると報告している組織の間でこのデータを比較した結果、クヌース氏はタニウムのチームに対し、「脆弱性管理やインシデント報告などの分野でスキルギャップがあると答えた人々は、『おそらく』または『いいえ』と答える傾向もかなり強かった」と述べました。 さらに、成熟したチームは、「サイバー攻撃をより多く目にするため、より多くのサイバー攻撃を報告している」とのことです。
興味深いことに、クヌース氏は、成熟度の高いチームほどサイバー攻撃の報告件数が多くなる傾向にあると推測しています。これは、彼らがより頻繁に標的とされるからではなく、IT環境に対する可視性と認識が高いため、より多くのインシデントを検知できるからだとされています。
つまり、状況把握が不十分でスキルに不足があるチームは、単にその兆候を見逃しているだけかもしれません。 攻撃が発生していないわけではありません。ただ、認識や検知能力の不足によって、それが見過ごされているのです。
なぜこれがTaniumにとって重要なのか
Taniumでは、可視性と確実性が当社のミッションの中核をなしています。 実際、データによると、IT運用チームとセキュリティチームの取り組みを連携させることによる主なメリットの一つは、意識の向上であり、それが以下の結果につながります:
- 潜在的な問題に対する可視性の向上
- 問題を早期に発見し、未然に防ぎ、解決できる可能性が高まります
統一されたツールやプロセスを通じて共通の認識を共有することは、部門間の壁を取り払い、状況認識を向上させるのに役立ちます。
しかし、はっきりさせておきましょう。単にチームを統合しただけでは、根本的なスキル格差は解消されません。 また、「少ないリソースでより多くの成果を上げる」という環境下では、有能な人材を確保し、定着させることは依然として課題となっています。
可視性とは認識のことです。それを高める方法をご紹介します。
もし、経験豊富なチームがサイバー攻撃をより多く検知しているのは、単にそれらを検知するための体制が整っているからに過ぎないとするなら、可視性は単なる技術的な指標ではなく、戦略的な優位性であると言えます。
認識されているセキュリティレベルと実際のセキュリティレベルのギャップを埋めるためには、組織はインフラストラクチャと運用の双方にわたる可視性を最優先すべきです。
認知度を高めるための実用的な方法を2つご紹介します:
- IT運用とセキュリティの取り組みを統合する:共通のツール、データ、ワークフローを中心にこれらのチームを連携させることで、部門間の壁を取り除きます。 環境を一元的に把握することで、脅威をリアルタイムで検知し、より迅速かつ効果的な対応が可能になります。 この連携により、チームは問題をより効果的に検知し、インシデントに対してより機敏かつ的確に対応できるようになります。
- エンドポイントおよび資産の可視性を検証しましょう:エンドポイントの検出および資産管理の取り組みを、批判的な視点で検証してください。 御社のネットワークにアクセスしているデバイスの正確な一覧はご用意されていますか? それらは、パッチが適用され、規定に準拠し、監視されていますか? 未知または管理対象外のエンドポイントはすべて、潜在的な攻撃経路となります。 自分が何を持っているのかが分からなければ、それを管理したり、保護したりすることはできません。
可視性を高めることは極めて重要な第一歩ですが、可視性だけでは不十分です。 組織が自社の環境全体で何が起きているかを把握できるようになれば、次の課題は、その知見に基づいて迅速かつ一貫して行動を起こすことです。 そこで、自律型エンドポイント管理(AEM)の出番となります。
自律型エンドポイント管理の役割
AEMが注目を集めているのは、エンドポイント環境の複雑化やスキルギャップの拡大という課題に直接対処しているからです。
そして、良いニュースは? ゲイブ氏は、AEMへの関心が非常に高いと考えています。
AIと自動化を中核に据えたAEMは、組織が「認識」から「行動」へと移行できるよう、大規模かつ自信を持って支援することを目指しています。
その緊急性は明らかです。回答者の 46%が、AIおよび機械学習の導入を最大のスキルギャップとして挙げており、これはクラウドやSaaSのセキュリティ( 38%で2位)をも上回っています。 こうした人材不足に直面し、各組織は効率化だけでなく、レジリエンスの確保のためにも自動化に目を向けています。
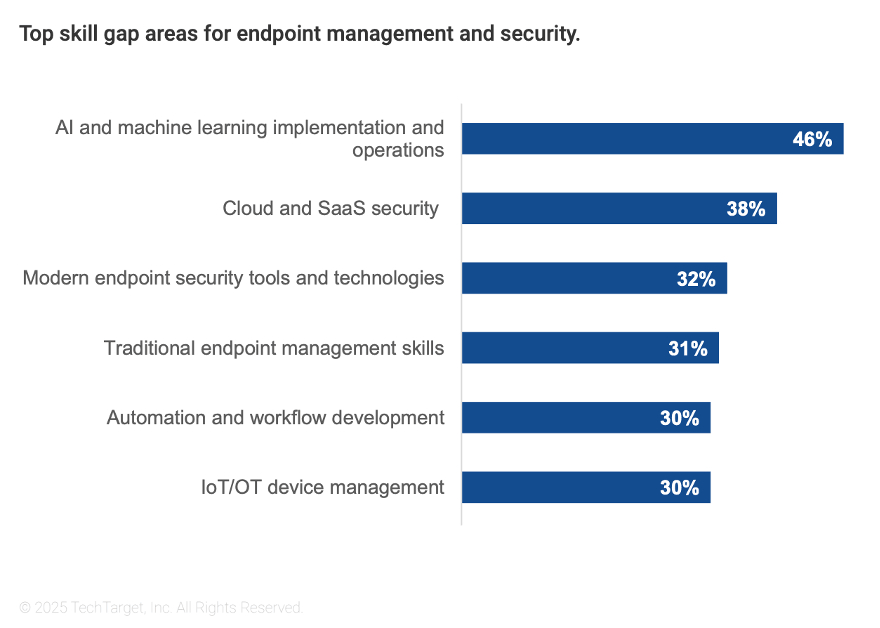
この主要なスキルギャップの概要を見ると、ITおよびセキュリティチームがいかに手一杯になっているかが浮き彫りになっています。 複雑さが増し、専門知識を持つ人材を見つけることが難しくなるにつれ、各組織は、こうした変化に対応するための、より賢明で拡張性の高い方法を模索しています。
そして、まさにその点において、AEMが真価を発揮し始めるのです。
自動化によるスキルギャップの解消
このギャップを埋めるための最も有望な方法の一つは、ノーコードおよびローコードによる自動化です。 このアプローチにより、経験の浅いスタッフでも、従来は高度な技術的専門知識を必要としていた自動化されたワークフローを管理し、さらには構築することさえ可能になります。 手作業が多く、反復的で、ミスが起きやすいプロセスを外部委託することで、チームは成果と効率の向上につながる、より付加価値の高い取り組みに注力できるようになります。
しかし、自動化はプラグアンドプレイというわけではありません。 複数の製品にわたるアクションを調整することは、本質的に複雑な作業です。各ツールには、独自のAPI、データモデル、および環境に関する前提条件があるからです。 組織が、一夜にしてすべてを撤去して一から作り直すことを期待することはできません。 そこで、標準機能のAEMが、こうした脆弱で手作業に依存したワークフロープロセスから円滑に移行するために必要なツールを提供します。
管理やリスクに関する懸念を和らげる
一部のチームメンバーが自動化に消極的になるのは当然のことです。 まるで状況が見えなくなったり、主導権を失ったりしているかのように感じられることがあります。
信頼を築き、安全な導入を確実にするために、組織は以下のことを行うべきです:
- 自動パッチ適用や更新プログラムの展開といった自動化されたアクションの予想成功率について、リアルタイムで、確かなデータに基づいた洞察を提供します。 これにより、チームは「Enter」ボタンを押すために必要な自信を得ることができます。
- 変更を、綿密に監視され、段階的に実施される方法で安全に導入できるよう確保してください。まず少数のエンドポイントに変更を適用し、その後、明確な段階的実施基準に基づいて、徐々に規模の大きなグループへと対象を広げていきます。 これには、ごく一部のエンドポイントに対してのみ、予期せぬ、潜在的に有害な動作が含まれており、生産性やセキュリティへの影響を最小限に抑えます。
- 自動化プロセスのあらゆる段階で、完全な制御のもとで監視を維持します。このレベルの制御により、各段階で人間が常に状況を把握し、アクションの検証、一時停止、再開、停止を行うほか、ワークフローの進行条件が満たされず実行が停止した場合にも介入することが可能となります。
データが実際に示しているのは何か
このESG報告書は、懸念すべき事実を明らかにしています。すなわち、スキルの不足と可視性の欠如が、セキュリティ上の脆弱性につながっているということです。 こうした格差を解消するための戦略の一環として、多くの組織がAEMを優先的に取り組んでいることは、心強いことです。 また、可視性や管理能力を失うことを懸念して、消極的な姿勢を示す人々もいます。 幸いなことに、現在、そうした課題への対策が進められています。
さらに詳しく知りたい方は、以下のレポート全文をご覧ください。『 』 『エンドポイント管理とセキュリティの融合におけるAIの役割の拡大』。 本レポートでは、ITおよびセキュリティの責任者たちが、エンドポイント管理における増大する課題にどのように対応しているかについて、豊富なデータに基づき、アナリストの視点から分析しています。 デバイスの乱立やツールの過剰化から、スキルギャップの拡大、ますます巧妙化する脅威に至るまで、本レポートでは、AIと自動化が攻撃戦略と防御戦略の両方をどのように変革しつつあるかを考察しています。 また、各組織が次にどのような分野に投資しようとしているか、そして可視性の向上、ツールの統合、運用成熟度の向上に向けてどのような取り組みが成果を上げているかについても明らかにしています。
ご自身の手法を他社と比較検討したい方、新たなトレンドを見極めたい方、あるいは次に注力すべき分野についてより賢明な判断を下したい方にとって、本書は必読の書です。
また、Taniumのグローバル・エグゼクティブ・エンゲージメント担当副社長であるエリック・ガストン氏と、ESGのシニアアナリストであるゲイブ・クヌース氏による、AEMがなぜ勢いを増しているのか、そしてそれがITおよびセキュリティ運用の将来にとってどのような意味を持つのかについて、率直な対談にもご参加いただけます。
最新の調査結果や実務上の知見をもとに、可視性の確保、複雑性、スキルギャップといった課題について詳しく解説し、AEMがどのようにして組織のパッチ適用プロセスの近代化、連携の強化、脅威への迅速な対応を支援しているかを探ります。 ウェビナーへの登録はこちらから。
Tanium AEMが、組織における可視性とスキルのギャップを解消すると同時に、チームが状況をしっかりと把握し、管理を維持するために必要な検証と監督機能を提供する方法をご確認ください。 今すぐ無料デモをご予約ください。