Zerologon、EternalBlue、BlueKeep。 これらは、最高情報セキュリティ責任者(CISO)の胸が締め付けられるような言葉です。
これらはすべて、世界をより安全な場所にするために活動している非営利団体、MITRE Corp.によって分類されたサイバー脆弱性です。 このような脆弱性は、コンピュータが登場して以来存在していましたが、MITREが「 (CVE)」リスト( )において、それらを特定・定義・分類し始めたのは2009年になってからでした。 そして、情報セキュリティ界隈では、 2014年頃から、それらを定期的に名指しするようになりました。
それ以来、これらの名称が付けられた脆弱性については、参照しやすくなりました。 中には、ニュースの見出しを飾ったものさえあります。
しかし、毎年さらに多くの脆弱性が発見されており、その中には同程度の被害をもたらすものも少なからずあります。 注目を集める脆弱性は数日間ニュースになるものの、組織にとって最大のリスクとなるのは、これらすべての脆弱性が組み合わさった場合なのです。 さらに、未特定の名前のない脆弱性は、ニュースの見出しになることはめったにありませんが、数か月、あるいは数年もの間、長引くことがあります。
率直に言って、たった1週間前に公表されたばかりの脆弱性の被害に遭った企業を、本当に責めることができるでしょうか? では、7年も前の脆弱性に陥ってしまった企業についてはどうでしょうか?
継続的なコンプライアンスの徹底により、より安全を確保しましょう
では、つまり、主要な脆弱性の確認は必要ないということですか? いいえ、とんでもありません。 取締役や経営陣からは、今後も具体的な脆弱性について質問が寄せられると思われますので、迅速に対応する必要があります。 しかし、こうした脆弱性の多くは、公に発見・公表されるまで何年も存在していたという点には留意すべきです。
また、挙げられている脆弱性の中には重大なものもあり、早急に対処する必要があります。 しかし、御社が本当に優先すべきなのは、継続的なコンプライアンスの確保です。
継続的なコンプライアンスの実施により、脆弱性に関する包括的かつ最新の情報を常に把握できるようになります。 こうすることで、後日、組織内に再び脆弱性が発生した場合でも、それを発見できるようになります。 また、通常の業務プロセスの一環として、重要な既知の脆弱性も把握できるようになります。
これは、特定された脆弱性が当初は排除されたとしても、ロールバックやシステムの復元、あるいは企業買収など、その脆弱性を再び企業内に持ち込むような何らかのプロセスによって、その脆弱性が環境内に再出現した場合でも同様です。
また、最もリスクの高い脆弱性、つまりリモートでコードを実行可能にし、公開されているエクスプロイトが存在する脆弱性を優先的に対処すべきです。
さらにリスクが高いのは、特定の業界を標的とする脅威アクターに関連する脆弱性です。 これらについては、継続的に評価を行い、修正の優先順位を決定する必要があります。 その好例として、先ごろ発生したFireEyeのレッドチーム向けツールキット「 」( )の侵害事件が挙げられます。 そのツールキットで悪用されている脆弱性の多くは数年前のものなので、すでに修正されているはずです。
自組織の脆弱性をどのように優先順位付けすればよいでしょうか? 以下の6つの質問に答えることで、第一歩を踏み出す助けになります:
- この脆弱性の影響は大きい可能性はあるでしょうか?
- この脆弱性は、多数のエンドポイントに存在しているのでしょうか?
- 公開されているエクスプロイトはありますか?
- この脆弱性は、私の敵対者によって悪用されていることが知られていますか?
- この脆弱性は外部から攻撃を受けやすいものなのでしょうか?
- この脆弱性は、重要な業務機能を支える資産にも存在しますか?
「はい」と答える回数が多いほど、その脆弱性の優先度を高く設定すべきです。
基本に立ち返る
エンドポイントの脆弱性は、通常、パッチを適用することで修正されます。 その方法で修正されない場合は、多くの場合、設定の変更によって修正されます。 これらは、あらゆる組織がすでに実施すべき基本的な基本手順です。
しかし、どういうわけか、こうした作業を終えた後も、依然として残存リスクが残っています。
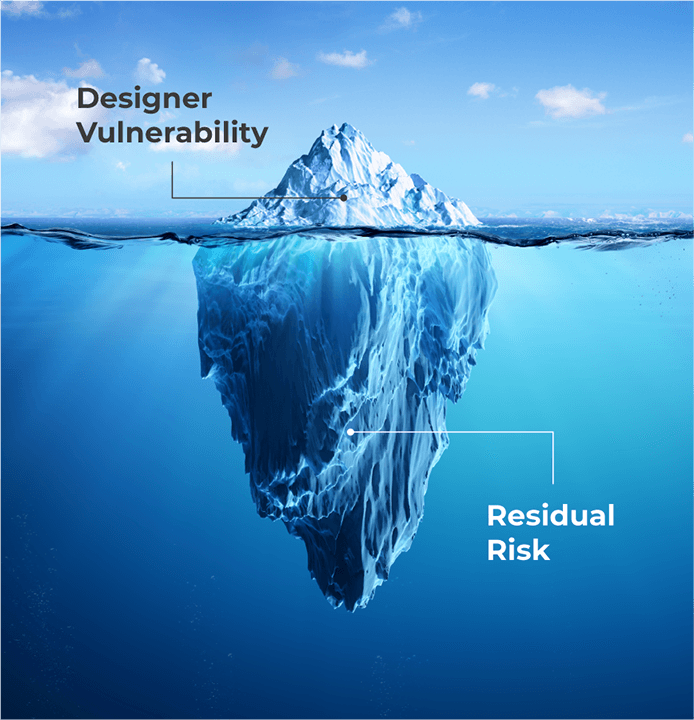
私たちは基本に立ち返る必要があります。 つまり、注目を集める脆弱性だけでなく、氷山の一角の下に潜む巨大なリスクにも注意を払う必要があるということです。
幸いなことに、Taniumがお役に立てます。 Tanium Comply は、コンプライアンス状況や脆弱性を継続的に監視するほか、エンドポイントを常に把握し続けるのにも役立ちます。
Taniumプラットフォームを利用すれば、エンドポイントに脆弱性が残っている原因を、ほぼリアルタイムで特定することができます。 ディスク容量が不足しているのでしょうか? 再起動を待っているところでしょうか? Taniumなら、その答えを見つけるお手伝いができます。
また、Taniumを活用すれば、脆弱性対策チームと運用チームを同じページ――いえ、えーと――画面上で連携させることができます。
オペレーティングシステムやサードパーティ製アプリケーションのパッチ適用にお困りの場合も、Taniumがお役に立ちます。 Tanium Patch を利用することで、OSのパッチ適用作業を迅速に行うことができます。 同様に、 Tanium Deploy を利用することで、脆弱性の最大の原因となりがちな厄介なサードパーティ製アプリケーションを管理するためのスピードと俊敏性を得ることができます。
ニュースで取り上げられる脆弱性は、サイバーセキュリティの氷山の一角に過ぎません。 ニュースには取り上げられないようなものも含め、自社にとって重要なサイバーリスクを優先的に検討することで、組織の安全性を確実に確保してください。
詳細については、Taniumコミュニティの記事をご覧ください: Taniumによる脆弱性の管理:緊急パッチを安全かつ効率的に迅速に適用する(OSおよびサードパーティ製アプリケーション)

