5月12日に対する世界的なランサムウェア攻撃の最初の兆候が見られた際、Taniumのエンドポイント検出・対応(EDR)チームは、お客様を支援するため直ちに行動に移しました。 ここでは、Tanium を使用して問題を迅速に特定し、対策を講じる方法についてご案内いたします。
世界中の企業が、 という大規模なランサムウェア攻撃 (新しいタブで開きます) の影響を受けており、この攻撃は急速に拡散し、 5月12日 で臨界点に達しました。 の報道によると、この攻撃の対象は当初、欧州の12以上の医療機関に及んでいました。英国の国民保健サービス(NHS) (新しいタブで開きます)。 しかし、その日が経過するにつれて、この攻撃が実際には世界的なものであることが明らかになってきました。 5月15日 によると、この攻撃は 150 カ国、および約200,000 台のマシン (新しいタブで開きます) に広がっていました。
現時点での情報によると、これは「WannaCry」と呼ばれるランサムウェアの亜種であるようです。この亜種は「wcry」とも呼ばれており(一部のメディアでは「WanaCry」と表記されることもあります)。
このマルウェアへの対策および対応におけるTaniumの利用に関するガイダンス
緩和策: SMBv1を無効にする
このマルウェアファミリーに関連する感染および拡散経路の一つは、Microsoft SMBv1の脆弱性を悪用するものであり、その詳細は MS17-010 (新しいタブで開きます)に記載されており、 2017年3月14日で公開されています。 パッチ をご利用の Tanium のお客様は、Microsoft がサポートするエンドポイントが本問題から保護されていることを確認できます。 保護されていないエンドポイントがある場合、お客様はTaniumの効率的なアーキテクチャを活用して、マイクロソフトの修正プログラムを迅速に展開することができます。
パッチ をご利用のTaniumのお客様は、以下の簡単な質問に答えるだけで、脆弱性のあるシステムを簡単に特定することができます。 (注:構文全体をご覧になるには、以下のテキストボックスにあるスクロールバーをご利用ください。)
<code>パッチ 1.x および Windows セキュリティパッチをご利用のお客様:
すべてのマシンから、「(.*4012598.*|.*4012212.*|.*4012215.*|.*4012213.*|.*4012216.*|.*4012214.*|.*4012217.*|.*4012606.*|.*4013198.*|.*4013429.*)」に一致する利用可能なパッチを、すべてのマシンから取得してください。
Patch 2.xをご利用のお客様:
すべてのマシンから、「(.*4012598.*|.*4012212.*|.*4012215.*|.*4012213.*|.*4012216.*|.*4012214.*|.*4012217.*|.*4012606.*|.*4013198.*|.*4013429.*)」に一致する適用可能なパッチを取得してください
</code>しかし、パッチを適用できなかった組織や、他の経路を通じて感染してしまった組織の多くは、他の対策を検討する必要があるかもしれません。
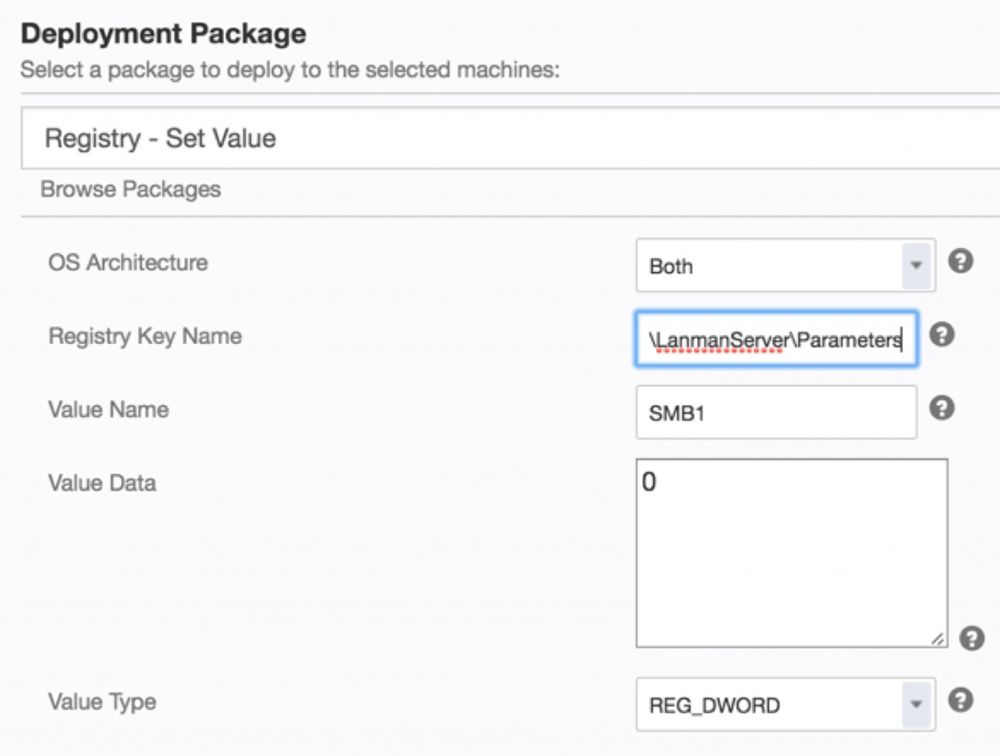
この脆弱性に対するパッチに加え、マイクロソフトは、プロトコル SMBv1 を無効にすることを含む緩和策のガイダンスも提供しています。SMBv1 はレガシープロトコルであり、これまでに幅広い脆弱性や悪用手法の対象となってきました。 この機能を無効にすることで、この特定のマルウェアの感染拡大以外にも、攻撃対象領域を縮小することができます。 マイクロソフトは、 SMBv1の無効化に関する具体的なガイダンスを提供するため、以下のWebページを開設しています。 (新しいタブで開きます) 要約すると、これを行うには、以下のレジストリキーと値を変更する必要があります。HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\LanmanServer\Parameters 値「」: SMB1 データ「」:REG_DWORD: 0 = 無効
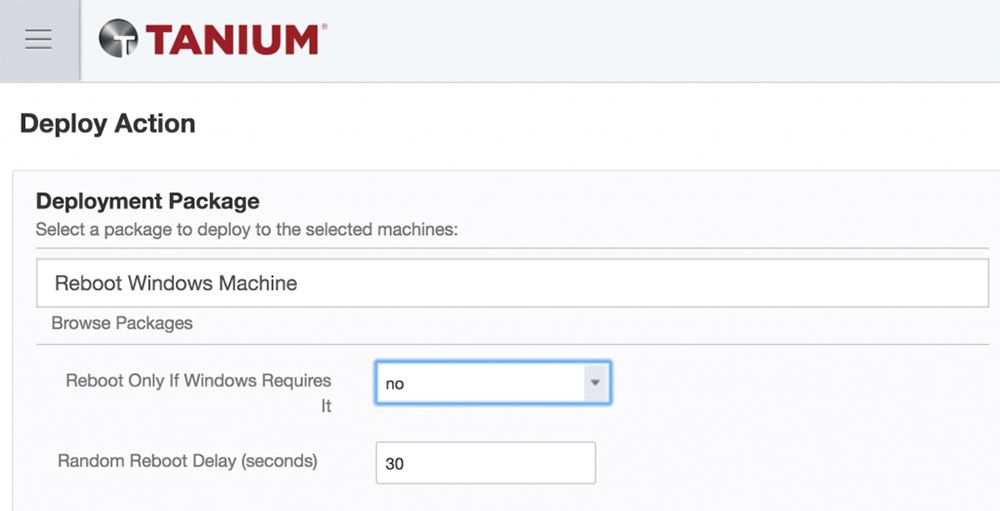
この設定を行った後、変更を反映させるにはシステムを再起動する必要があります。
マイクロソフトが指摘しているように( (新しいタブで開きます))、SMBは 30 年以上の歴史がありますが、Windows XP / 2003 や特定のレガシーアプリケーション、デバイスが存在する環境では、現在もなお利用されている可能性があります。 残念ながら、 10 / Server 2016 以前の Windows バージョンでは、このプロトコルバージョンの使用状況を監査するための簡単な仕組みが用意されていません。
Tanium を使用した SMBv1 の無効化
Taniumのユーザーは、レジストリを変更して SMBv1 を無効にし、その後システムを再起動するアクションを展開することができます。 この規模の全社的な変更の実施計画の策定や管理に関するサポートについては、テクニカル・アカウント・マネージャーにご相談ください。
以下の手順に従ってください:
(1) 上記のレジストリキー/値/データをパラメータとして指定し、対象システムに「Registry – Set Value」パッケージを展開してください:
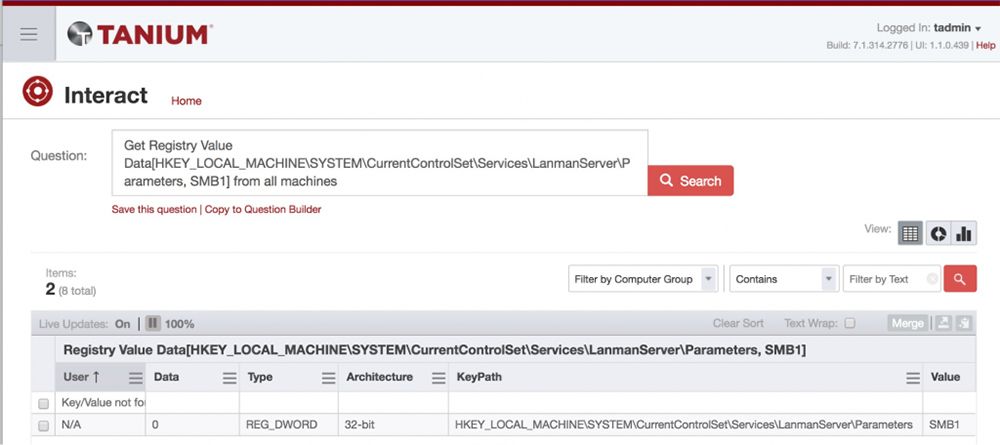
システムにすでに「 SMBv1 」の障害が発生しているかどうかを評価するため、あるいは是正措置の実施状況をその都度確認・監視するためには、以下のセンサーを使用することができます:
<code>レジストリ値
データ[HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\LanmanServer\Parameters, SMB1]</code>(2) レジストリの変更が完了したら、以下に示すように「Reboot Windows Machine」パッケージを展開してください。 多数のホストを対象とする場合は、「時間分散」および「ランダム再起動遅延」オプションを使用することで、アクションの同時実行数を抑えることができます。
その他の調査および対応措置
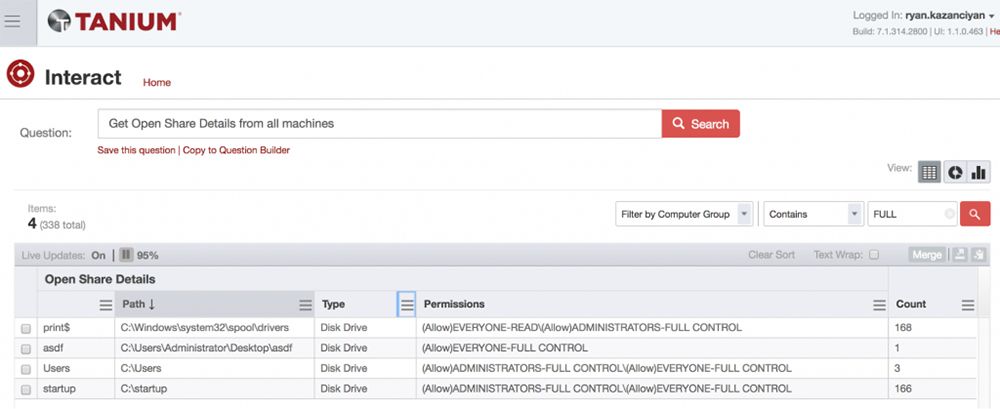
多くのランサムウェアの亜種や、その他の自己増殖型マルウェアは、セキュリティ対策が不十分な権限設定の公開ネットワーク共有を利用して、自身を拡散させています。 Taniumセンサー( 、)および「共有の詳細を表示」(、 )を利用することで、望ましくない共有やセキュリティ上のリスクが高い共有を特定することができます。 ただし、共有権限は前述の SMBv1 の脆弱性には影響を与えない点にご注意ください。
、Incident Response、 、 、Trace、 各モジュールをご利用の Tanium ユーザー様は、以下の方法で、「Wcry」ランサムウェアのこの最新亜種のアーティファクトに対するアドホッククエリを実行することができます:
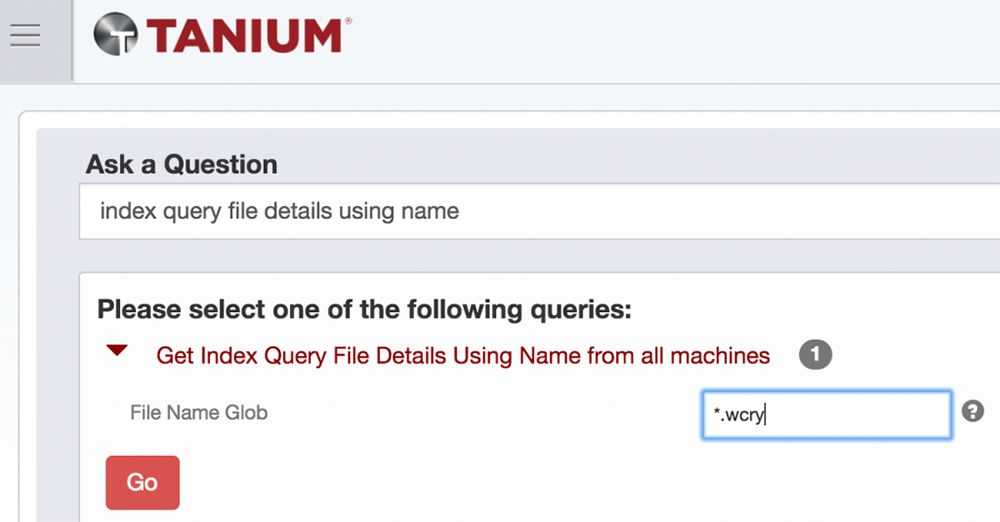
- を使用して、ディスク上に保存されているファイルの中から、マルウェアによって作成されたファイル拡張子「.wcry」および「.wncry」にリネームされたドキュメントを検索します。 センサー(Tanium Index の導入が必要です)。
、Incident Response、 、 、Trace、 各モジュールをご利用の Tanium ユーザー様は、以下の方法で、「Wcry」ランサムウェアのこの最新亜種のアーティファクトに対するアドホッククエリを実行することができます:
- を使用して、ディスク上に保存されているファイルの中から、マルウェアによって作成されたファイル拡張子「.wcry」および「.wncry」にリネームされたドキュメントを検索します。 センサー(Tanium Index の導入が必要です)。
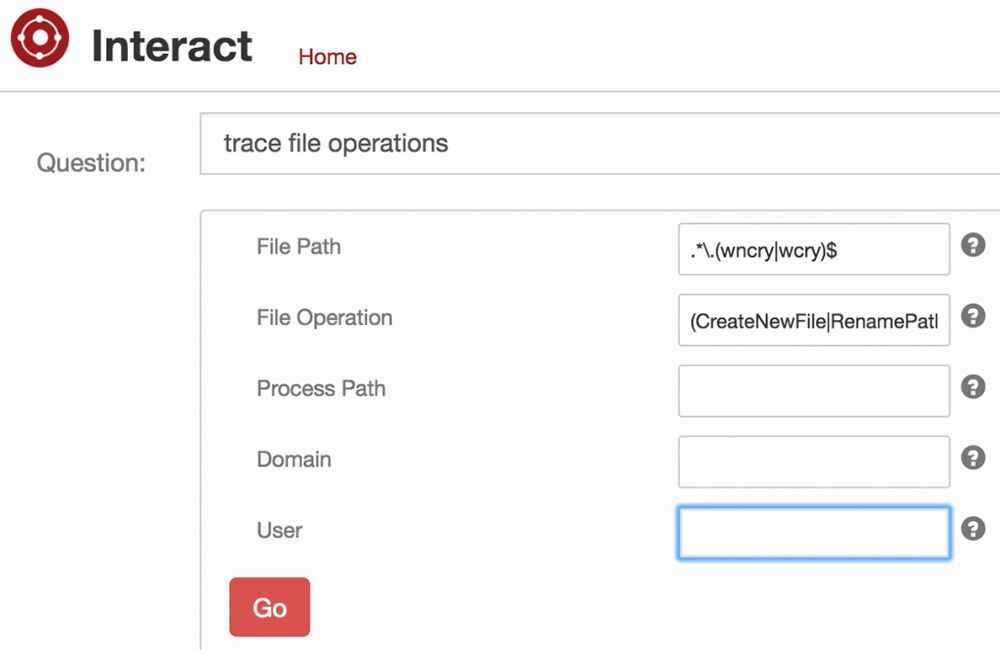
- トレースファイル操作 センサー(Tanium Trace の導入が必要です)を使用して、拡張子が「.wncry」または「.wcry」を含むように名前が変更されたファイルについて、過去のファイル操作を検索します。 詳細情報:
- 正規表現検索を使用するには、このチェックボックスにチェックを入れてください
- ファイルパス:.*.(wncry|wcry)$
- ファイル操作:(新規ファイル作成|パス名変更|書き込み)
- 、、historical、、 、process execution、または 、、live、、 などを検索し、「WCry」マルウェアに関連するファイル名について、 、、Trace Executed Processes、、 、または 、などを使用して、実行中のプロセスを確認してください。また、 MD5 Hash、 センサーもご利用ください。 この記事の執筆時点で、確認されているマルウェアのファイル名には、「C:\Windows\mssecsvc.exe」および「C:\WINDOWS\tasksche.exe」が含まれます。 TraceやIndexが事前に導入されていない環境において、Taniumは、Shimキャッシュやプリフェッチなど、マルウェアの痕跡が含まれている可能性のあるネイティブOSの証拠源を検索するIRセンサーを提供します。
- および IOC Detect をご利用の Tanium のお客様は、このマルウェアに関連するファイルおよびネットワークベースのインジケーターについて、大規模な検索を実行することができます。 IOC Detectは、Traceを介してライブアーティファクトや履歴データに、またIndexを介して保存データに、インジケーターを適用します。 本稿執筆時点で、AlienVault OTXには、 、、および「WCry」に関連する以下のIOCが含まれています: (新しいタブで開きます)、、、 。 AlientVault OTX やその他の個人情報共有コミュニティでは、OpenIOC および STIX/CyBOX 形式で、追加のインジケーターを含むアラートを積極的に配信しています。
- 、、Protect、、 をご利用のTaniumのお客様は、アプリケーションのブラックリスト登録ルールを適用することで、「tasksche.exe」および「mssecsvc.exe」を名前およびパスに基づいて実行をブロックすることができます。
(編集部注:このブログ記事は、攻撃の拡大に関する新たな情報を反映し、またTanium Patchの顧客向けに推奨されている質問の構文を修正するため、 5月15日 に15:00 (太平洋標準時)で更新されました。)
最新のソフトウェアアップデートやサポートに関するお知らせはこちらをご覧ください:
- 、、Tanium Support (新しいタブで開きます)、、、 でアカウントを作成し、ログインしてください。
- ()の「Announcements」フォーラム( )(新しいタブで開きます) にアクセスしてください。
- 右上の「購読」ボタンをクリックしてください。
Taniumの実際の動作をご覧になりませんか? の個別デモをご予約いただくか、毎週開催されているウェビナーにご参加ください。 「 」の今後のイベント()にて、当社のTaniumエキスパートにご相談ください。

