マイクロソフトが発表した最新の脆弱性情報には、 93 件のCVEに関する更新情報が含まれており、そのうち7件が「重要」または「重大」と分類され、現在「セブン・モンキーズ」と呼ばれています。 このうち4件(CVE-2019-1181、 CVE-2019-1182、 CVE-2019-1222、 CVE-2019-1226)は、ワーム感染の恐れがあるとされています。 つまり、これらは、ユーザーの操作を一切必要とせずに、脆弱性のあるコンピュータから別のコンピュータへとマルウェアを拡散させるために悪用される可能性があります。これは、 2017年に発生したWannaCryやNotPetyaの感染拡大とよく似た仕組みです。
Taniumのお客様はどのように対応すればよいでしょうか
ITセキュリティ対策の徹底により、こうした脆弱性に起因するインシデントを未然に防ぐことができます。 エンドポイントに脆弱性がないか確認するために「Tanium Comply」をご利用いただき、脆弱性が確認された場合は「Tanium Patch」を使用して直ちに修正を行うよう、強くお勧めいたします。 Tanium Complyは、Tanium Vulnerability Libraryのフィードを使用して、これらの脆弱性への曝露状況を測定します。
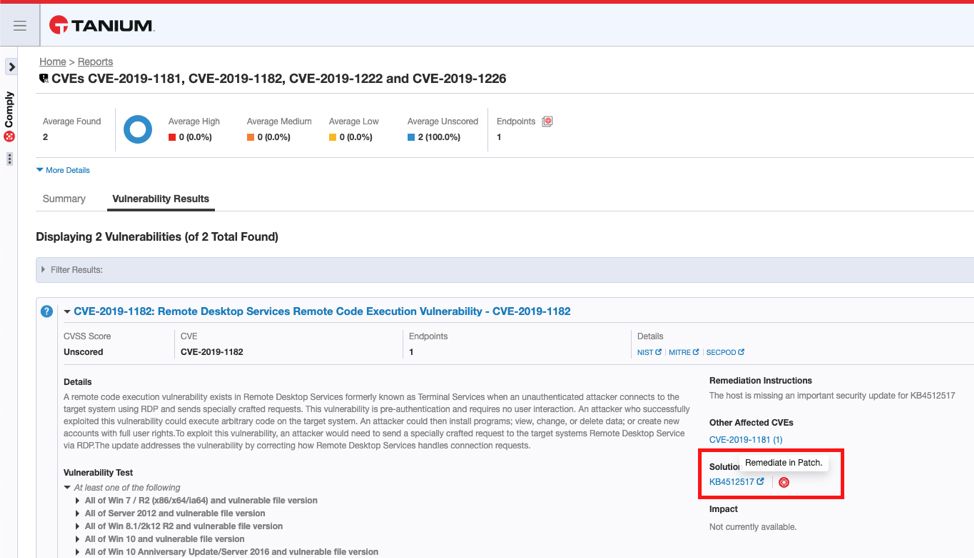
上の図で赤く強調表示されているのは、Tanium Patch にリンクする機能です。 これにより、Taniumは必要なパッチを即座に展開できるようになります。 Taniumは、インストール作業の進捗状況を追跡し、エンドユーザーへの再起動の通知から、脆弱性の修正完了までの状況を完全に監視します。
この短い動画「」では、「発見して修正する」というワークフローをご紹介しています。まずTanium Complyで脆弱性を特定し、その後スムーズにTanium Patchに移行して修正を行います。
詳細情報やサポートについては、担当のテクニカルアカウントマネージャー、または Tanium Community までお問い合わせください。
Taniumの実際の動作をご覧になりませんか? の個別デモをご予約いただくか、毎週開催されているウェビナーにご参加ください。 「 」の今後のイベント()にて、当社のTaniumエキスパートにご相談ください。

