パンデミックが発生した際、 PPGインダストリーズ(創業137年の工業用コーティングおよび塗料メーカー)は、事業を継続する準備が整っていました。 10年前、 G8 サミットがピッツバーグで開催された際、市当局はセキュリティ上の懸念を理由に、同社に対し、ダウンタウンのオフィスに勤務する12,000 名の従業員に在宅勤務を行うよう要請しました。
「オフィスで働けない多くの人々を、果たして支援できるのかと、私たちは本当に不安でした」と、同社のリモートアクセス取り組みを担当する のダン・コネリー氏()は述べています。
これをきっかけに、同社は次のように考え始めました。「もし、また突発的な出来事が起きて、在宅勤務への移行がさらに大規模なものになったとしたら、どうすべきでしょうか?」 その結果、同社は当時必要としていた量の7倍ものリモートアクセス容量を購入することになりました。 また、セキュリティ対策を強化し、ログインするたびに、本人確認と端末の状態の確認ができるユーザーのみにネットワークへのアクセスを制限しました。
新型コロナウイルスの感染拡大が始まった際、「私たちは先手を打っていたため、面倒な手続きをたくさんこなす必要はありませんでした」とコネリー氏は述べています。
現在、PPGは、セキュリティにおいて「万全を期す」という方針に一歩ずつ近づきつつあります。 「ゼロトラスト」として知られるこのモデルは、パンデミック下におけるベストプラクティスとして急速に定着しつつあります。 その目的は、ログインを試みるすべてのデバイスを潜在的な脅威として扱うことで、コンピュータネットワークを悪意のある侵入から守ることにあります。
毎日、何百万人ものリモートワーカーが組織のネットワークにアクセスしており、ITチームは膨大なトラフィックや数え切れないほどの未知のデバイスに追われている状況下で、ゼロトラストは突如として経営陣にとって喫緊の課題となっています。
「在宅勤務が主流となった今日の世界において、ゼロトラストは不可欠です」と、SANS Instituteの新興セキュリティ動向担当ディレクターであるジョン・ペスカトーレ氏( )は述べています。 「まるで公共の場でマスクを着用するようなものです。」 そうしないと、自分が死ぬか、あるいは他人を死なせてしまう危険性があります。 「これまで以上に、セキュリティ対策の不備は壊滅的な結果を招く恐れがあります。」
多くの経営幹部やITチームは、すでにそのことを理解しています。 2020年9月 ()が実施したデロイトの調査によると、ゼロトラストセキュリティの取り組みを行っている組織の経営幹部の約 37%が、その取り組みを加速させているとのことです。 その理由の一つとして、Enterprise Management Associates(EMA)が実施した調査の回答者のうち、 60% が、パンデミック期間中にセキュリティ上の問題が増加したと回答しています。
今日、リモートワークができることは、もはや特定の幹部や現場の従業員にのみ与えられる稀な特権ではなくなりました。 今や、仕事をするためには、ほぼ誰もがネットワークへのリモートアクセスを必要としています。 EMAの調査によると、主にリモートワークで勤務している従業員の割合は、パンデミックが始まって以来2倍になり、 62%に達しました。 また、調査対象企業の3分の2が、従業員が所有する端末の社内ネットワークへの接続をこれまで以上に許可したと回答しました。
このようにデバイスの数が増え続けることで、悪意のある攻撃者にとって、潜在的な脆弱性を持つ標的が増えることになります。 パンデミックが始まって以来、Enterprise Strategy Groupが実施した調査( ) において、回答したサイバーセキュリティ専門家の 63%が、サイバー攻撃の試みが増加したと報告しています。 これまでのところ、 全 攻撃の 90%以上がフィッシング攻撃 によるものであり、従業員が巧妙に作成されたメールをクリックすることで、送信者が認証情報を盗み出したり、さらに深刻な被害をもたらしたりするケースが見られます。 しかし、配偶者や子供、ペットと一緒に在宅勤務を行い、時にはセキュリティ対策が不十分なWi-Fiネットワークを利用することもあるため、この問題はさらに深刻化しています。 「あらゆることが起こり得ます」と、中央情報局(CIA)の元最高技術責任者(CTO)であるガス・ハント氏は述べ、「例えば、私の子供が私のパソコンにセキュリティ対策が不十分なアプリケーションをダウンロードしてしまうようなことも含めてです」と付け加えました。
ゼロトラストモデルの構築
たとえ最良の状況下であっても、ゼロトラスト環境を構築することは困難です。 これには、幅広い層の人々による事前の計画が必要です。 これには、従業員がどこまで許容できるかを理解しているトップレベルの経営幹部や、そうした経営的洞察を、誰もがセキュリティルールを確実に遵守できるよう、かつ業務の進行を過度に遅らせることなく、確実なプロセスとして自動化するコードの書き方を知っているソフトウェア開発者などが含まれます。
これを実現するためには、ゼロトラストにおいて、企業は「DevSecOps」というもう一つの流行語も同様に真剣に受け止める必要があります。 それぞれの伝統や慣行を持つ独立したチームとして活動するのではなく、これらの開発者は、ネットワークやそこで稼働するアプリケーションを運用するITスタッフ、そして新たな脅威を見極め、それに対応する方法を知っているセキュリティの専門家たちと、継続的に連携して業務を進める必要があります。
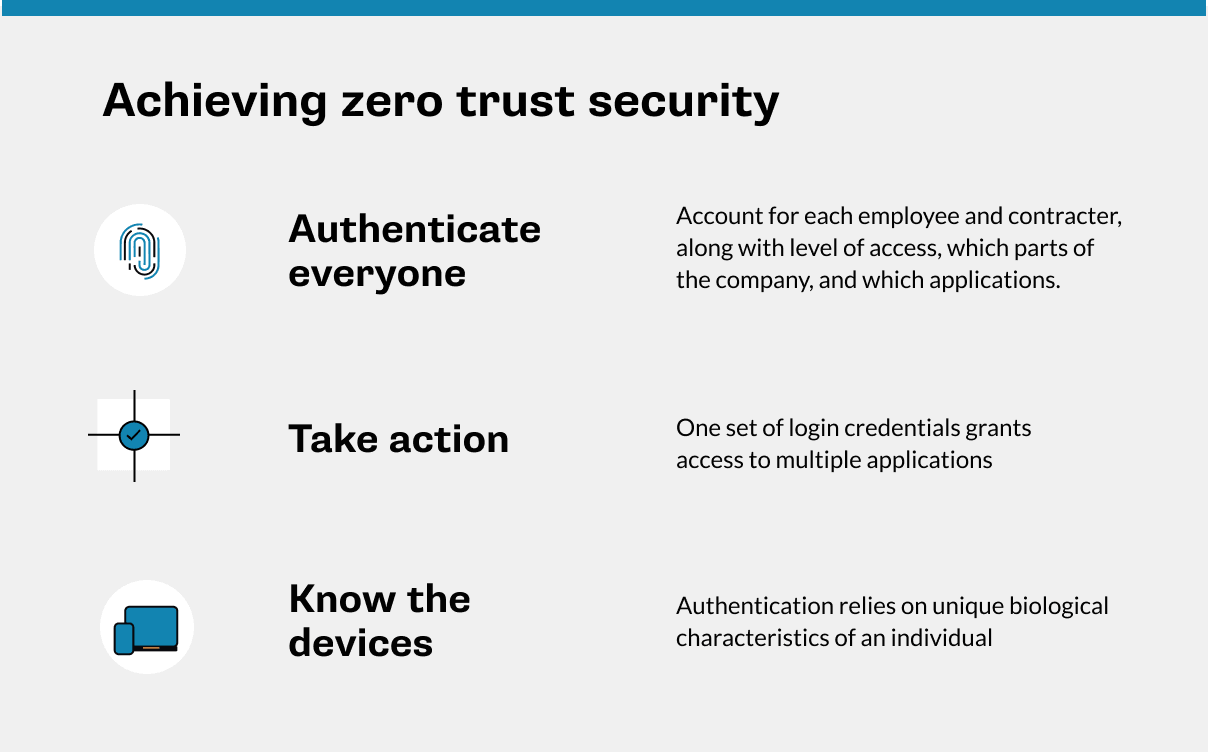
ゼロトラストセキュリティの実現は困難ですが、その仕組みの基本的な概念は比較的単純です。
- 「決して信用せず、常に確認する」: IT部門は、すべての事業部門と連携し、各従業員および契約社員が適切に管理されていることを確認する必要があります。これには、社内のどの部門やアプリケーションに対して、どのレベルのアクセス権限を持つべきかについても含まれます。 そうして初めて、ログインするたびに、そのユーザーの身元が認証されるのです。 認証なしでは、誰もゼロトラストネットワークにアクセスすることはできません。
- 自社のデバイスを把握しましょう: ゼロトラストセキュリティとは、アクセスを試みているのが誰であるかだけでなく、どのデバイスを通じてアクセスしようとしているのかを特定することを意味します。 このモデルでは、事前に認証済みのデバイスのみにアクセスが許可されます。 しかし、その前に、システムはいくつかの点を確認する必要があります。デバイスは正しく設定されていますか? 会社所有ですか、それとも従業員所有ですか? もし後者の場合、業務上の活動を保護しつつ、個人データを非公開に保つための適切なパーティション分割ソフトウェアは備わっていますか? オペレーティングシステムとアプリケーションは最新の状態に更新されていますか? 最新のセキュリティパッチはすべて適用されていますか? 許可されていないアプリケーションを実行しているのでしょうか、それとも、許可されていないウェブサイトへのアクセスに使用されたのでしょうか?
驚くほど多くの企業がこうした予防措置を講じておらず、特にパンデミックの発生後に急いで在宅勤務への対応を進めた企業ではその傾向が顕著です。 IBMが実施した「在宅勤務に関する 調査」( )によると、現在、従業員の半数以上が業務に個人のノートパソコンやPCを使用していますが、適切なセキュリティ対策が講じられるよう、雇用主から必要な機器が提供されているのはわずか39%にとどまっています。
「すべてのデバイスの状況、具体的にはそのデバイスに何がダウンロードされているかや、ユーザーが誰であるかといった情報を、常に把握しておく必要があります」とハント氏は述べています。 「そうして初めて、誰が何を担当できるかについて、適切かつ自動化された判断を下せるシステムを構築できるのです。」
- 今すぐ行動を起こしましょう: ゼロトラストアーキテクチャは、潜在的な脅威を単に検知するだけではありません。 例えば、自動ソフトウェア更新を実行したり、マルウェアの検出をセキュリティ担当者に通知したり、システムを隔離してそのデバイスが機密データにアクセスできないようにしたりするなど、それらに対応することができます。
まずは適切なガバナンスから始めましょう
ハント氏によると、ゼロトラストモデルを導入する上で最も困難な課題は、誰が、いつ、どのような理由でアクセスできるかに関するポリシーを設定することだとのことです。 彼は、この最初のステップこそが、最も頻繁に誤った対応がなされがちなものだと付け加えています。 それは、組織が従業員がテクノロジーをどのように活用しているかを理解するために、十分な時間を割いていないからです。 例えば、ハント氏によると、ユーザーが普段とは異なる場所から、あるいは見慣れない端末を使ってログインしたとしても、そのユーザーが脅威であるとは限りません。 その労働者に配慮するためには、規則が必要なのです。
「もし、ガスが日曜日の朝にスターバックスからログインするのが本当に不自然だとしたら、システムは私をログインさせるものの、タイムカードの記入のみを許可し、人事システムやその他の機密データへのアクセスは許可しないようにすべきかもしれません」と、ハント氏は例を挙げて説明しました。
つまり、文脈が極めて重要だということです。 したがって、デバイスに未知のウェブサイトへのリンクが含まれている場合でも、そのユーザーが同社のCEOであることが確認されているのであれば、そのユーザーに対してCRMシステムへのアクセスを許可するルールを設定することを検討するとよいでしょう。 一方、創業歴の浅い下請け業者は、そのまま隔離措置の対象となる可能性があります。
こうした詳細な方針を策定するには、企業が想定している以上に多くの連携が必要となります。 通常、ゼロトラストへの取り組みを始めるにあたり、企業はデータガバナンス委員会を設置しますが、従業員の働き方を熟知している人材をその委員会に登用できていないケースがあまりにも多いのです。 つまり、ITやソフトウェア開発の責任者に加え、自チームの状況をよく把握している各事業部門の責任者も加える必要があるということです。
「これが一番難しいところです」とハント氏は言います。 「政策やガバナンスに関する課題については、かなり早い段階から十分に検討しておく必要があります。」 「ゼロトラストを導入しようと決めて、ただ適当に組み立てるだけではいけません。」
ゼロトラストをシームレスに実現する
PPGのコネリー氏によると、この問題に何年も取り組んできたにもかかわらず、ピッツバーグ・プレート・グラス社でさえ、まだ解決には程遠いとのことです。 ある意味では、彼の部署は、セキュリティソフトウェアがプリインストールされた社用ノートパソコンのみを社内ネットワークへの接続を許可するという、手っ取り早い方法をとったと言えます。 つまり、従業員は自分のPCやMac、スマートフォンを使用することはできません。
しかし、他の点では、十分に注意を払っていなかったと言えます。 例えば、PPGの従業員がネットワークに接続すれば、ほとんどのアプリケーションを自由に利用し、ほとんどのデータにアクセスすることができます。 完璧なゼロトラストシステムでは、ユーザーが利用が承認されたリソースのみにアクセスできるようになります。
コネリー氏によると、今後、従業員はさまざまなデバイスの選択肢を期待するようになり、企業はそれらのデバイスがどのように、いつ、どこで使用されるかについて、よりきめ細かな管理を行う必要があるとのことです。
「在宅勤務を望む人々のニーズは、今後も決してなくなることはないだろうと考えています」と、自社のデータセンターからクラウドベースのインフラやサービスへと段階的に移行を進めているコネリー氏は述べています。 「クラウドへの移行を進めるにあたり、ゼロトラストは当社にとって最優先事項となるでしょう」と彼は述べています。
在宅勤務(WFH)という環境下で安全を確保することの複雑さが増していることを踏まえると、企業はセキュリティと従業員体験のバランスに特に注意を払う必要があります。 ITは、あまりにも多くの障壁を設けることで、人々の働き方に支障をきたしているのでしょうか? レストランの客が、店に入るたびに新型コロナウイルスの検査を求められるような店には行きたくないのと同じように、従業員も、仕事を始める前に、ログインの手間がかかりすぎたり、ステータス確認に時間がかかりすぎたりするのは望んでいません。
単にログインするという日常的なセキュリティ上の煩わしさが過度に負担となるようであれば、企業は従業員に転職を考えるきっかけを与えてしまうリスクがあります。さらに悪いことに、従業員がセキュリティ上の脆弱性を再び招くような近道を探し始める可能性もあります。 「人々はイライラすると、その場しのぎの解決策を探そうとするものです」とハント氏は述べています。
とはいえ、企業や従業員はもはや、ゼロトラストの導入を無期限に先送りすることはできません。 「自分には情報漏洩が起きないだろうと、ただ願っているだけではいけません。」 「そんな生き方はありえません」と、SANS Instituteのアナリスト、ペスカトーレ氏は述べています。 「ゼロトラストは、会社全体を混乱に陥れるような攻撃を防ぐことができます。」 「もはや、これは任意の選択肢とは見なせません。」

