Tanium + Microsoft
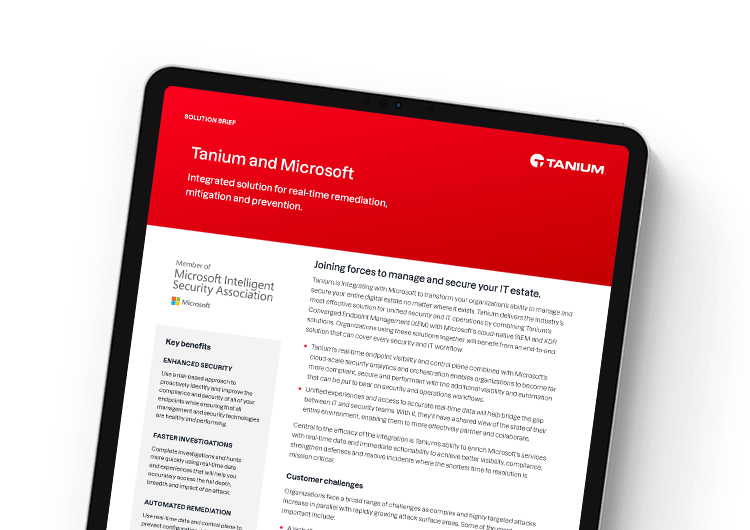
TaniumとMicrosoftは、前例のない分析と自動化をリアルタイムの可視性、制御、および修復と組み合わせることで、大規模なITオペレーションとセキュリティをより効果的かつ強靭なものにします。
TaniumとMicrosoftは、Microsoft Defender for Endpoint、Sentinel、Microsoft Entra ID、Microsoft Security Copilotに多数の製品を直接統合しています。
環境を簡素化し、AIの能力を向上させ、セキュリティを強化し、解決までのスピードがミッションクリティカルな場面で大規模なアクションを実行します。
認証済みサービス
アセスメント
パートナー賞

成長テクノロジーアライアンス
Taniumの自律型エンドポイント管理でMicrosoft Security Suiteを強化
包括的で正確なリアルタイムのエンドポイントデータで、規模や複雑さを問わず、インフラのレジリエンスを強化
Tanium + Microsoft:連携のメリット
Tanium+Microsoftで、かつてない分析と自動化の機能を、リアルタイムの可視化、コントロール、是正とかけあわせることで、効果的でレジリエントなIT運用とセキュリティを大規模にサポート
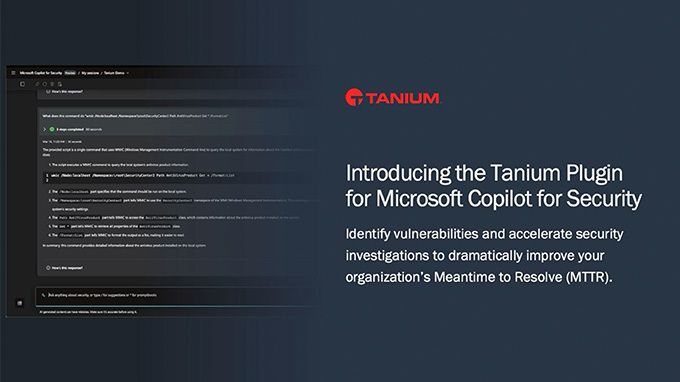
Tanium + Microsoft Security Copilot
自然言語AIによるエンドポイントへの問い合わせ、アラートの自律的なトリアージ、そして精度の高い脆弱性の修復を実現します。
Better Together
Tanium + Microsoft 統合ソリューション
Tanium + Microsoftソリューションの詳細をご覧ください
Microsoft Security Copilot
TaniumでリアルタイムのエンドポイントデータとインテリジェンスをSecurity Copilotに連携することで、パワフルなAIとクエリ機能でセキュリティの問題を即座に検知し、死角をゼロに
Microsoft Defender for Endpoint
Microsoft Defender for Endpoint のスムーズな導入と、導入後の健全な運用環境の維持をTaniumがサポート
Microsoft Entra ID
Tanium Connector for Microsoft Entra ID で、条件付きアクセスの強化とゼロトラストフレームワークの導入がよりシンプルに
Microsoft Sentinel
Taniumがリアルタイムかつ高度なテレメトリーデータをMicrosoft Sentinelに提供することで、運用の複雑さを軽減し、インシデント対応の効果を向上
攻撃を受けると時間との戦いに
分散した複雑な環境で、脆弱性を監視し検出することは困難です。 多くの企業は様々なツールをつなぎ合わせて使用していますが、セキュリティに必要な全体の可視化ができていません。
見えないものは守れない
未知または非管理のIT資産は盲点となり、悪用される可能性があります。
SecOps は暗闇の中で捜索している
限定的なデータや精度の低いデータは、調査を長引かせ、セキュリティや運用のワークフローを複雑に
サイロ化されたデータで対応が長期化
ソリューションを集約しないと、インシデントや脅威の対応時間が長引くことに。
ツールの乱立がチームの足かせに
セキュリティやIT運用のツールが増えることで、複雑化してコストが増大し、その結果リスクにさらされることに
“詳しくはこちらTaniumとMicrosoftが協力する上での重要な側面の一つは、自動化です。 環境内のあらゆるものを検出し、人間が介入することなくシームレスにシャットダウンできます
”
リソース
左右の矢印キーを使用してスライドを移動します。 スライド 1 / 4。
さらに詳しく知りたい方は
Taniumのパートナーエコシステムに関してさらに知りたい方は、お問い合わせください。Tanium Platformを最大限に活用するために最適なパートナーをお探しします。

