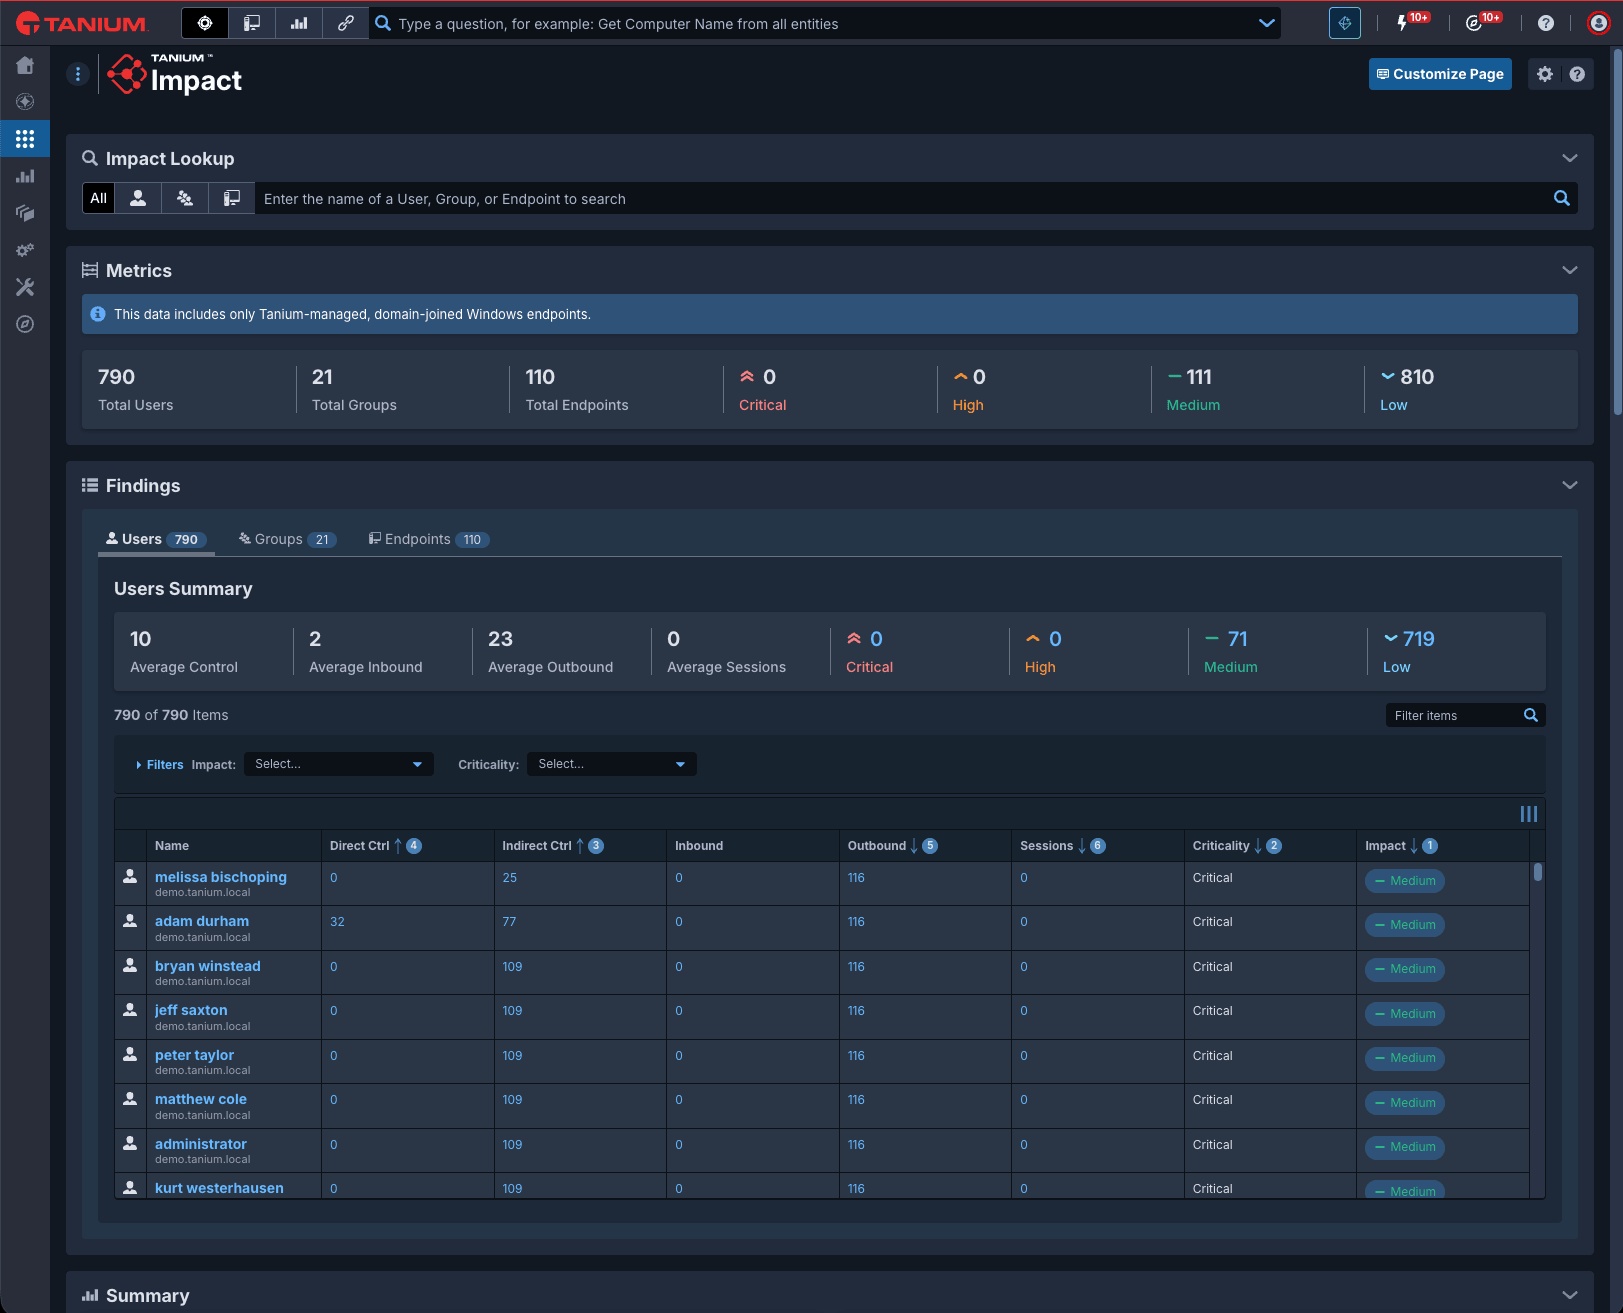
TANIUM IMPACT
ラテラルムーブメントリスクを可視化する
Tanium Impactは、既存の管理者権限とADグループメンバーシップを使用して攻撃者がどこまで移動できるかをマッピングし、セキュリティチームが悪用される前にそのパスを閉鎖できるようにします。
アクセスフットプリントを把握する
見えない権限の拡散を優先順位付けされた防御に変える
Impactは、エンドポイントデータとActive Directoryの関係をラテラルムーブメントリスクのライブマップに変換し、最も影響の大きいパスを優先的に修正できるようにします。 このマップはポイントインタイムのスナップショットではなく、ライブエンドポイントから生成されるため、現時点の環境をそのまま反映しています。
侵害の影響と封じ込め時間を短縮する
ネストされたグループを通じた隠れたルートを含め、攻撃者がActive Directoryを通じて取り得るすべてのパスを可視化することで、セキュリティチームは攻撃対象領域を事前に縮小し、インシデント発生時の封じ込めを迅速化できます。 これにより、侵害の深刻度が低下し、滞留時間が短縮され、単一の侵害された認証情報によるビジネスへの影響が軽減されます。
セキュリティリソースの効率を最大化する
すべてのアラートやアカウントに均等に労力を分散させる代わりに、チームは限られた修復リソースを最も影響度の高い資産に優先的に集中させることができます。 これにより、アナリストの作業時間あたりのリスク低減速度が向上し、特権アクセスをどこから優先的に強化するかを正当化するための、根拠のあるデータ駆動型の方法が得られます。
攻撃者が悪用する前に認証情報ベースのリスクを露出させる
現在ログインしているユーザーと最近ログインしていたユーザーを可視化することで、攻撃者が悪用する一般的な盲点である、古いセッションや過剰な権限を持つセッションを解消します。 これにより、認証情報ベースのラテラルムーブメントが検出されないまま進む可能性が低下し、コンプライアンスおよびインシデント後のレビューのための監査証跡も強化されます。
インシデント対応の速度と精度を向上させる
ラテラルムーブメントのコンテキストをアラートトリアージに直接表示し、Taniumのエンタープライズリスクスコアに反映させることで、アナリストはデータを手動で関連付ける時間を削減し、最もリスクの高いアラートへの対応に集中できます。 これにより、トリアージの平均時間が短縮され、アラート疲労下での優先順位付けが改善され、ADおよびクラウド環境の進化に合わせてリスク態勢が継続的に機能することが保証されます。
セキュリティオペレーション
権限、セッション、リスクを一目で把握
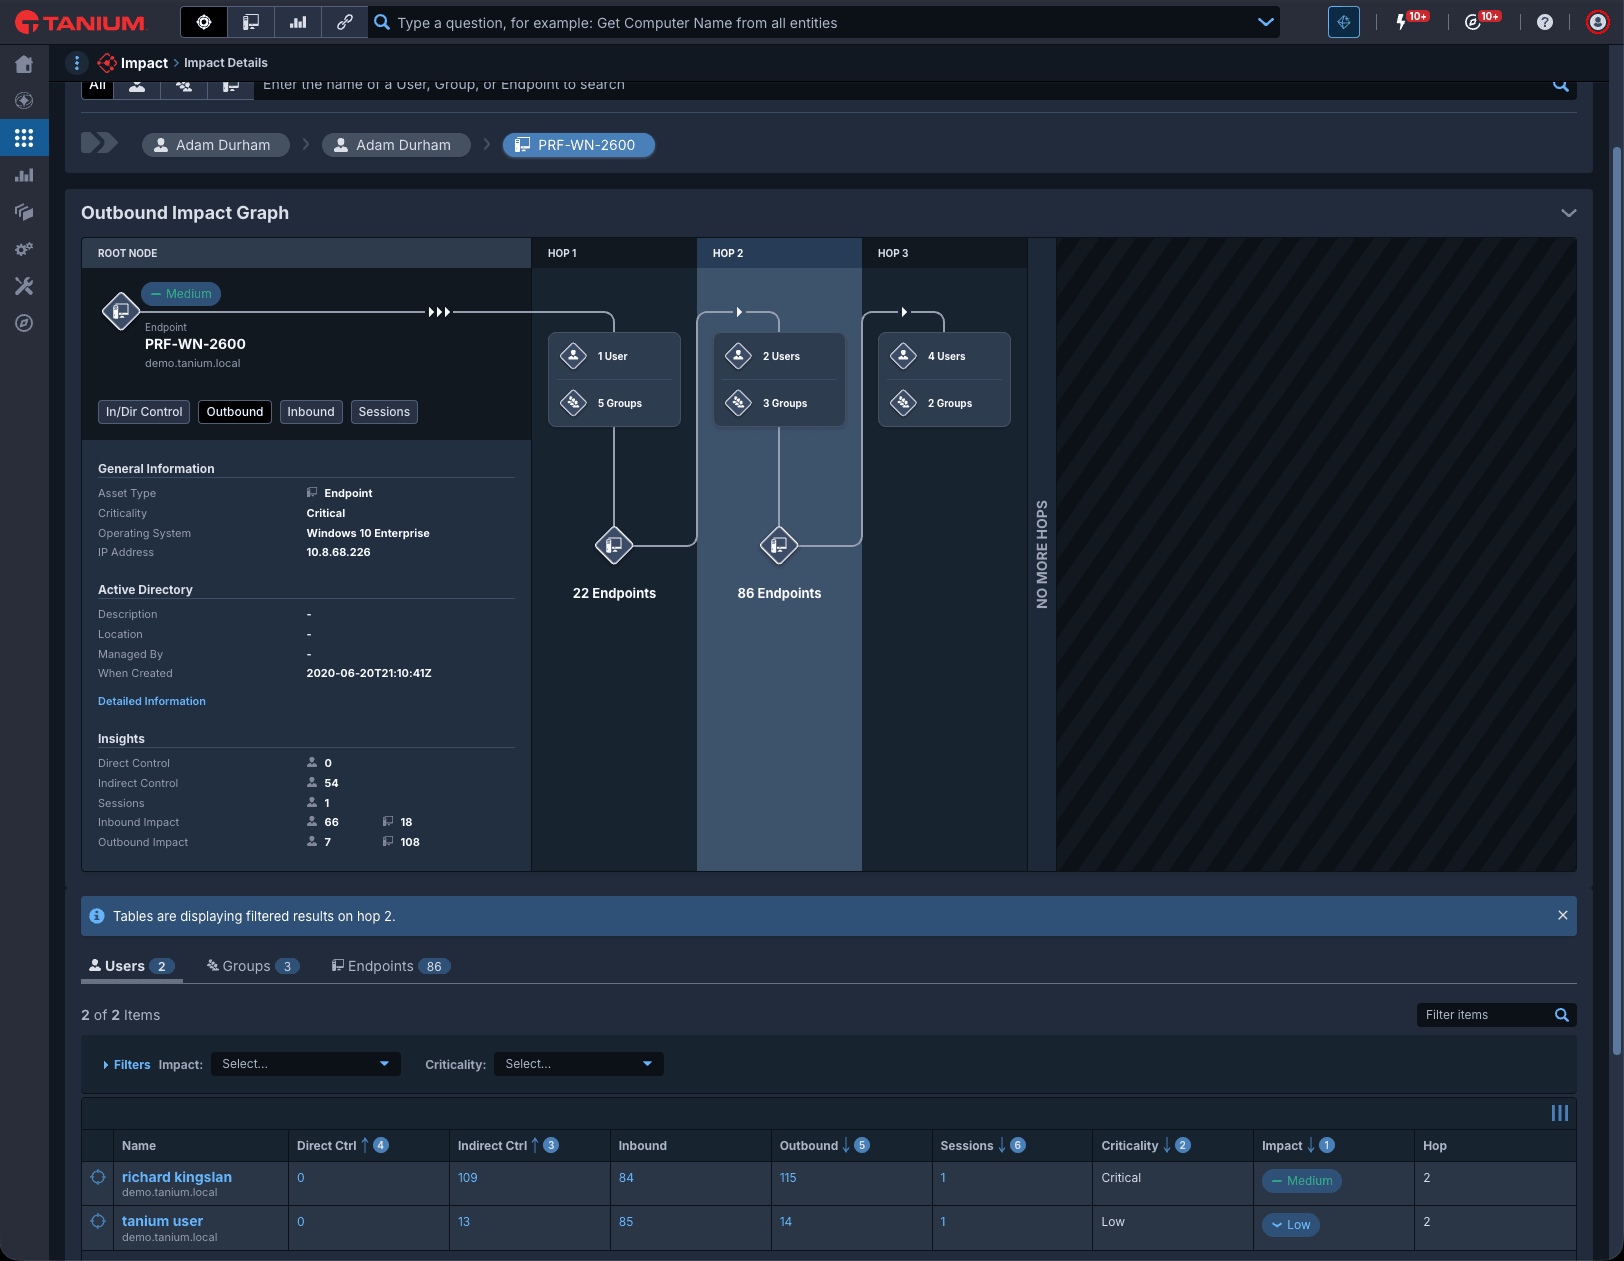
グラフ
任意の2つの資産間の最短パスを即座に確認できます。 Impactは、ドメイン参加済みのTanium管理対象Windowsエンドポイント全体にわたる管理制御のリアルタイムグラフを構築し、ネストされたActive Directoryグループを通じた間接的な制御を含む、アウトバウンドの影響とインバウンドの影響の両方を表示します。 実際のリスクがどこに潜んでいるかを見つけるために、長年にわたるADの肥大化を手動で解きほぐす必要はもうありません。
TANIUM PLATFORM
1つのプラットフォーム。 エンドポイントに必要なすべてを
連携しないツールにお金を払うのは、やめませんか? Taniumなら、1つのプラットフォームで、可視化、パッチ適用、コンプライアンス、脅威への対応、AIを活用した運用を実現できます。
ソリューション
セキュリティオペレーション
脆弱性と脅威の自動かつ継続的な検知と修正で、セキュリティ担当者をサポート
ハント、調査、対応
Tanium Threat Response
攻撃者が移動、隠蔽、損害を引き起こす前に、すべてのエンドポイントの脅威をリアルタイムで検知、調査、修正します。 事前に取り込まれたコピーではなく、ライブエンドポイントデータに基づいています。
EXPERT-LED THREAT HUNTING
HuntIQ
Tanium HuntIQは、Tanium Atlas上に構築されたセキュリティリサーチ、実践的な専門家、エージェンティックAIを組み合わせて、対応を加速し、組織リスクを最小限に抑える、カスタムオーダーの脅威をリアルタイムで特定します。
FAQ (よくある質問)
Impactについてご質問がありますか?
ImpactはIAMまたはPAMツールと誤解されることがよくあります。 ここでは、Impactが実際に何をするのか、何が必要なのか、そしてチームがどのように活用しているのかを説明します。

