作成者
Melissa Bischoping
2026年5月 GitHubのセキュリティ侵害:拡張機能の管理は依然として課題となっています――では、どうすればよいのでしょうか?
2026年5月20日において、GitHubは、悪意のあるVS Code拡張機能を通じて従業員の端末が侵害されたことを明らかにしました。攻撃者側は、約 3,800 の社内リポジトリを外部へ持ち出したと主張しています。
Mini Shai-Huludサプライチェーン攻撃:このキャンペーンが防御者の信頼できるソフトウェアに対する考え方を変える理由
Mini Shai-Huludサプライチェーン攻撃は、正規のCI/CDパブリッシングワークフローを乗っ取り、依然として明らかに有効なプロベナンスシグナルを持つ悪意のあるバージョンを配布することで、TanStack、Mistral AI、Guardrails AIのパッケージを含むnpmおよびPyPI全体で170以上のパッケージを侵害しました。
スマートなガバナンスがエージェント型スプロールをいかに抑制できるか
企業全体でAIエージェントが機械的なスピードで増え続ける中、その自律性、規模、リスクに見合うよう、ガバナンスも進化させなければなりません。
エンドポイント環境における「シャドウAI」の理解
ローカルモデルからMCPサーバーに至るまで、エンドポイント上で「シャドウAI」がどのように現れるのか、また、可視性、ガバナンス、安全な設定が今なぜ重要なのかについてご説明します。
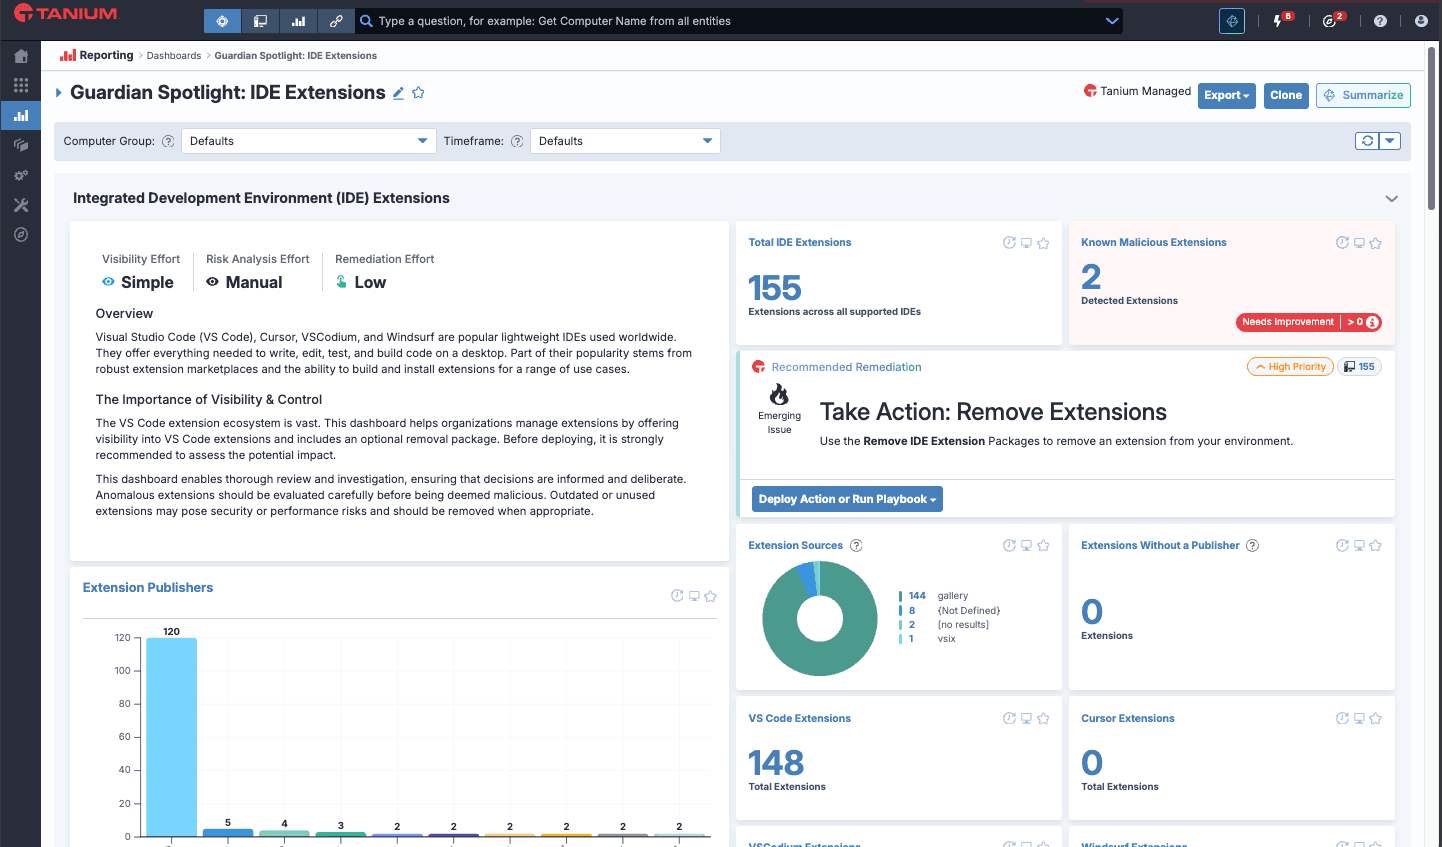
IDE拡張機能:組織への新たな持続的リスク
Visual Studio Code、Cursor、その他の統合開発環境向けのユーザーインストール可能な拡張機能は、ますます悪用される攻撃ベクターとなっており、悪意のある拡張機能がほぼ毎週新たに発見されています。 可視性と制御を確保していますか?
Ep. 16: 脆弱性管理についてプロアクティブになる必要があります
TRUE Zero Technologiesのシニアエンジニアであるニック・ブラウンは、Criticality、リスクの受け入れ、AIツールが共通脆弱性識別子(CVE)に先んじて対処する鍵となる理由を説明します。
Ep. 15: CISOになるのは、今までよりタフで、それを認める時です
CISOロールがセキュリティテクノロジーの頭脳からビジネスを保護するためにそこにいるエグゼクティブリスクマネージャに移行することを期待する企業が増えています。 最高情報セキュリティ責任者がストレスについて話し、サポートを受けることは非常に重要です。
Ep. 14:脅威インテリジェンスチームをリードする方法
MicrosoftのSherrod DeGrippoは、「おかしなセキュリティ担当者」と自称し、脅威インテリジェンスを実行可能にし、直感を信頼するチームを構築し、CISOの全面的な賛同を得るための戦略を共有します。
7 ソフトウェアサプライチェーンを守る方法
ハッカーの手口がますます巧妙になり、ソフトウェアも複雑化する中、CISOは、悪意のあるソフトウェアによる攻撃を特定し、隔離し、その影響を軽減する能力を向上させなければなりません。
Ep. 3: Degital Trustを信頼すべき理由、パート 2
消費者の信頼が急落する中、ISACAの調査は、サイバー攻撃後でも企業がいかに信頼を再構築できるかを示している。
Ep. 2: Degital Trustを信頼すべき理由、パート1
ISACAの有益な調査が、今日のデジタルトラストの状況を明らかにする。 驚くべき結論とは? 信頼を最大化することで、サイバーセキュリティリスクが最小化される。
サイバーセキュリティ行動計画の策定:ITリスク管理の理解
組織のサイバー防御を強化するための行動計画の策定と実施方法に関する本シリーズの第2回です。
サイバーセキュリティ行動計画の策定:可視性の向上とサイロの解消に焦点を当てる
可視性を重視し、IT部門間の壁を取り払うサイバーセキュリティ行動計画は、組織を保護するために不可欠です。
変化する脅威の状況におけるエンドポイントの強化と準備
ロシアとウクライナ間の紛争がサイバー脅威の状況に影響を与えているため、各組織はパッチ適用ワークフローにおけるあらゆる不備を解消しなければなりません。
Best Practices for Responding to the Log4j Vulnerability and Preparing for the Next
「 Log4j 」の脆弱性への対処方法を学び、脆弱性のあるソフトウェアコンポーネントを検出するためのツールを活用して、将来に備えましょう。

