この記事は、Tanium Guardianチームによって執筆されました。
統合開発環境(IDE)とは、デスクトップコンピュータを使用してコードの作成、編集、テスト、およびビルドを行うために設計されたソフトウェアアプリケーションのことです。 Visual Studio Code は、オープンソースのコアを基盤として構築された、マイクロソフト社の人気のある無料のエディタです。 のVS Codeコア( )は、Cursor、Windsurf、VSCodiumなど、企業環境での採用が急速に広がっている他のいくつかのIDEの基盤としても機能しています。
VS Code およびそのフォークでは、「拡張機能」を通じて機能を拡張することができます。 これらの拡張機能には、シンプルなUIの調整から、言語対応やタスクの自動化といった高度な機能まで、さまざまなものがあります。 重要な点として、これらの拡張機能はIDE内でコードを実行することができ、IDEプロセスの権限レベルでコードを実行します。
ブラウザの拡張機能と同様に、こうした便利なユーティリティは数万にも上ります。 充実した開発者エコシステムのおかげで、ユーザーは 向けの拡張機能を、コードの整形、リンティング、他の開発ツールとの連携など、考えられるほぼあらゆるニーズに合わせて見つけることができます。 やVS Code Petsといった、ちょっと遊び心のあるオプションもあります。これらは、 1990sの昔ながらのアプリケーション「eSheep」を彷彿とさせるものです。
ユーザーは、 のVisual Studio Code Marketplace( )(Microsoft)や、のOpenVSX Registry( )(Eclipse Foundation)から拡張機能を入手するか、ローカルにインストールすることができます。
IDEの人気の高さ、IDEのエンドユーザーによる特権の昇格や機密データへのアクセスが可能な点、そして拡張機能の公開が比較的容易であるという点を踏まえると、攻撃者は悪意のある目的で拡張機能を悪用するケースがますます増えています。
(Aqua Security、 )および(Truvis Thorton、 )が2023 年に執筆し、(Palo Alto、 )が2024 年後半に実環境での発生を初めて報告した脅威に関する調査報告は、現在ではほぼ毎週のように発生しているように感じられます。 MITREは、 2025年3月において、IDE拡張機能「 」をATT&CKのTTPとして追加しました。
[MITRE ATT&CKフレームワークを活用して、セキュリティ上の弱点を特定し、脅威の優先順位付けを行い、検知能力を向上させる方法をご覧ください]
IDEの拡張機能はどのように動作するのでしょうか?
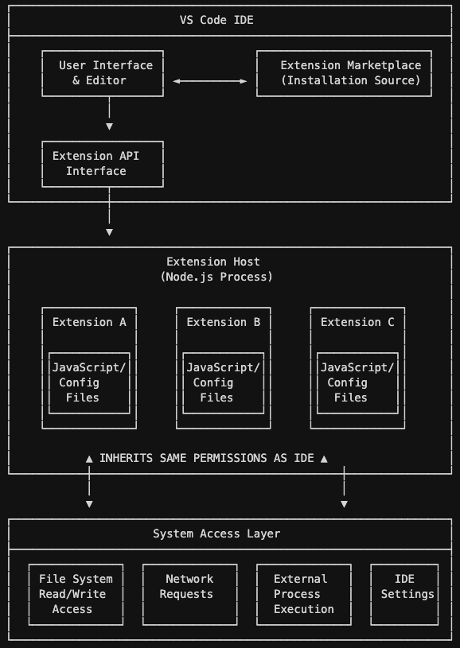
拡張機能とは、VS Codeのユーザーインターフェースに直接組み込まれるパッケージ化されたコードや設定ファイルのことで、VS Codeで利用可能なのと同じアプリケーション・プログラミング・インターフェース(API)を活用することができます。 インストール後、拡張機能は、VS Codeによって起動される「Extension Host」内で実行されます。 これは、IDE とともに実行されている Node.js プロセスです。
の「Extension Host」は、IDE と同じ権限を持っているため、IDE で実行できる操作はすべて、拡張機能でも実行可能です。 これには、エンドポイント上のファイルの読み書き、ネットワークリクエストの実行、外部プロセスの実行、IDE設定の変更などが含まれますが、これらに限定されません。 の拡張機能は主にJavaScriptベースのコードですが、VS CodeのAPIを介して他の言語で書かれた悪意のあるコードを注入する可能性があります。
どのようなリスクがあるのでしょうか?
IDE拡張機能の悪用が最悪の場合、被害者は、攻撃者による情報の持ち出しによって、認証情報やアクセストークンを含む機密データが漏洩したり、ランサムウェアの被害に遭ったりする可能性があります。
セキュリティ業界には、「マルウェアは許可されたことしか行わない」という格言があります。これは、過度に寛容な設定や、管理権限が過剰なユーザーアカウントが、組織にとっていかに大きなリスクとなり得るかを、簡潔に説明したものです。
悪意のある VS Code 拡張機能は、VS Code プロファイルに読み込んだユーザーの権限で実行されます。 開発者が、業務に必要なデバッグや設定変更を円滑に行うために、自分のワークステーションでより高い権限を持っていることは珍しくありません。そして、まさにそのことが、開発者を非常に魅力的な攻撃標的にしているのです。
[強力なアクセス制御やその他のActive Directoryのセキュリティに関するベストプラクティスを活用することで、攻撃者が侵入する前に阻止する方法についてご覧ください]
マイクロソフトが管理する Visual Studio Extensions Marketplace( )については、マイクロソフトは悪意のある拡張機能に対する保護措置( )を提供しており、こうした保護機能を徐々に強化してきました。 すべての拡張機能およびその後の更新プログラムは、複数のウイルス対策エンジンを使用してウイルス検査が行われます。 拡張機能も、実行時にサンドボックス環境内で検査されます。
ブロックリストはマイクロソフトによって管理されており、VS Codeはこのリストに掲載されている拡張機能をユーザーのエンドポイントから自動的に削除します。 また、マイクロソフトは「ネームスクワッティング」の検知機能も追加しました。これにより、悪意のある者が、信頼できる公式パブリッシャーの製品やサービスの名称を盗用することを防ぐことができます。 ユーザーも悪意のある拡張機能を報告することができ、マイクロソフトは「 」開発者ブログ()において、強化された対策の概要を説明しています。
こうした対策の強化にもかかわらず、悪意のある拡張機能がすり抜けてしまいました。 2025年の初め、 のReversingLabsの研究者たちは、 において、悪意のある拡張機能が、マーケットプレイスから削除された古い拡張機能の名義を借りて公開されることを可能にする抜け穴を巧妙に悪用していることを突き止めました。 ReversingLabsの調査によると、この悪意のある拡張機能にはランサムウェアの要素が含まれていました。 まだ広く普及しているわけではありませんが、これは将来、より大規模な妥協につながる可能性のあるテストや開発が行われていることを示す証拠です。
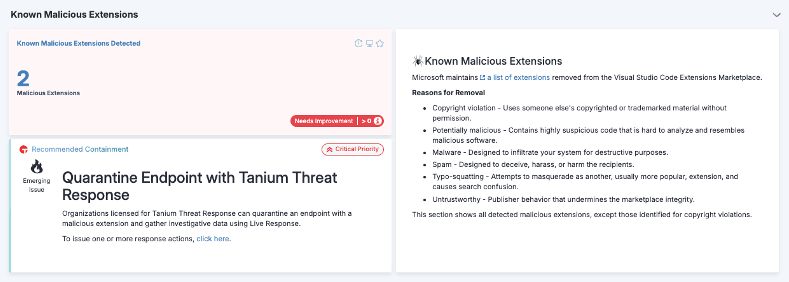
マイクロソフトは既知の悪意のある拡張機能に対する保護対策を実施していますが、他にもさまざまなマーケットプレイスが存在します。 OpenVSX Registryは、Codeium、Windsurf、VSCodiumといったVS Codeのフォークが集まる、人気のあるマーケットプレイスです。
OpenVSXは完全にオープンなプラットフォームであり、マイクロソフトのマーケットプレイスが提供するような、ガバナンスやセキュリティ面での洗練された仕組みが欠けています。 不正利用の報告プロセスは設けられており、 の OpenVSX メンテナも報告に対応し( )、悪意のある拡張機能を削除していますが、テストやスキャンは自動化されていません。
多くの VS Code フォークが普及していることを踏まえると、OpenVSX は今後も悪意のある IDE 拡張機能を配布する高リスクな手段であり続けるでしょう。したがって、このマーケットプレイスを活用している組織は、IDE に対して厳格な許可リスト管理を実施し、悪意のある可能性のあるコンテンツが存在しないか定期的にスキャンを行う必要があります。
マーケットプレイスから入手した拡張機能は、通常、 のように、IDE によって自動的に更新されます。 これにより、サプライチェーン上のリスクが生じる可能性があります。拡張機能の開発者が攻撃を受けたり、拡張機能が悪意のある第三者に売却されたりした場合、本来は信頼できる拡張機能であっても、悪意のあるコードが注入される恐れがあります。
一方、 CVE-2025-52882 で示されているように、Claude Code 拡張機能には脆弱性が含まれている可能性があります。 2025年10月、Wiz社の の研究者たちは、 において、数十万人のユーザーのアカウントが侵害される可能性のある機密情報を漏洩させていた複数のパブリッシャーを特定しました。
Taniumのインサイト
IDE拡張機能の分野は広大です。 多くの組織では、IDEそのものを定期的に管理・更新していますが、はるかに大きなリスクをもたらすIDE拡張機能の管理や制御に積極的に取り組んでいるわけではありません。 セキュリティに関するあらゆる事柄と同様に、エコシステムを可視化することが、最初にして最も重要なステップとなります。
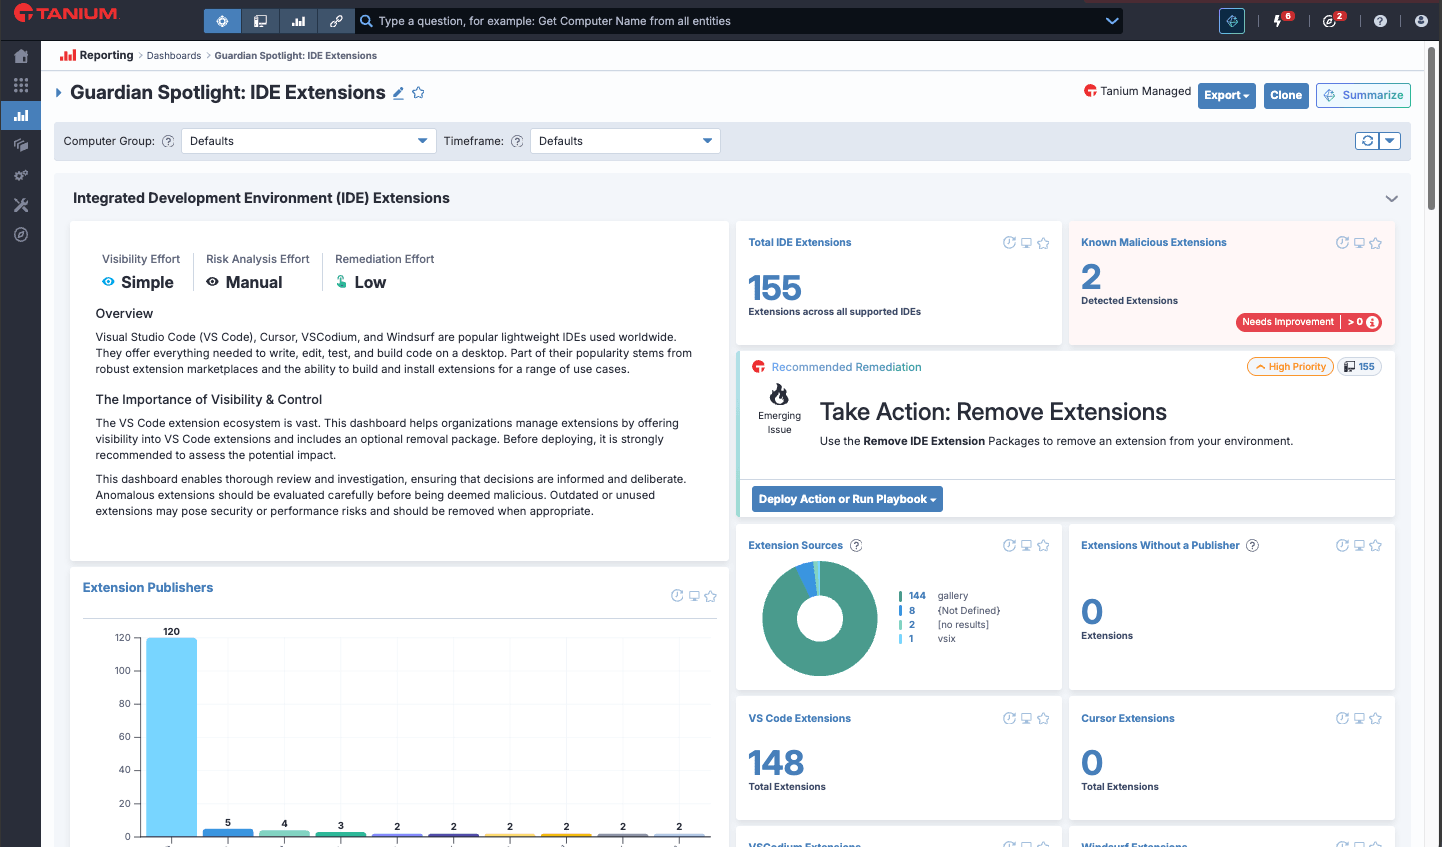
Taniumの調査によると、macOSエンドポイントの 43%、Windowsエンドポイントの 9%に、少なくとも1つのIDEがインストールされていることが確認されており、調査対象の組織1社あたり平均 330 個の異なるVS Code拡張機能がインストールされていることが判明しました。
IDEの使用を許可している組織は、IDE拡張機能の使用に伴うリスクを管理しなければなりません。 開発者向けエンドポイントは、とりわけ価値の高い標的となっています。 Late 2025 saw a surge in attacks where malicious npm packages were being leveraged to harvest developer credentials and tokens.
自社でソフトウェアを開発していない、あるいはソフトウェア開発部門を持っていないという理由で、こうした攻撃の影響を受けないと考えている組織もあるかもしれませんが、それは危険な思い込みです。 ソフトウェアエンジニアリング以外の分野でも、技術に精通した多くの専門家が、ワークフローを支援するための簡単な自動化スクリプトを作成するために、これらのコードエディタを利用しています。 。
組織がVS Codeおよびそのすべての派生版を積極的にブロックしていない限り、さらなる監視やセキュリティ強化が必要な脆弱性が存在する可能性が高いです。
Taniumの活用方法
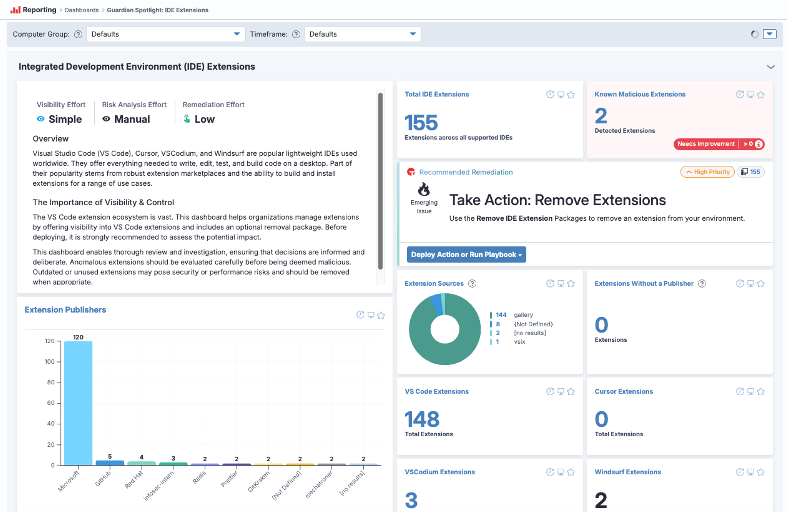
Tanium Guardian は、IDE拡張機能に対する可視性と制御機能を提供します:
- 拡張機能の一覧表示: 、VS Code、Cursor、VSCodium、Windsurfにインストール済みおよび無効化されている拡張機能
- Surfaceキーのメタデータ: の拡張機能ID、発行元、ソース(Marketplaceかローカルか)、およびバージョン
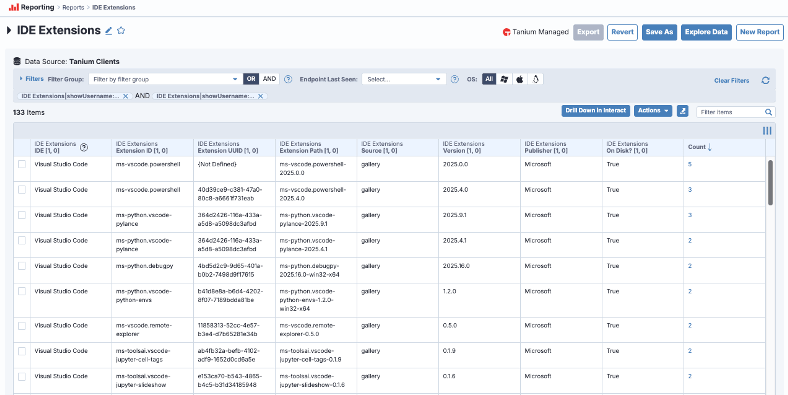
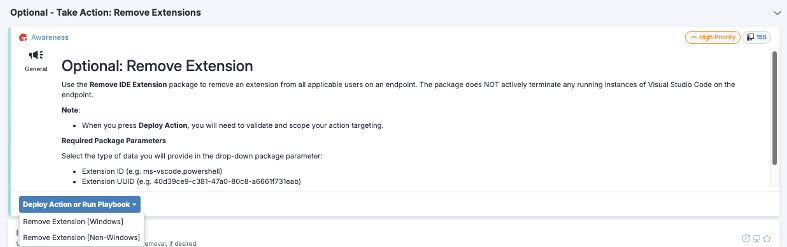
- 大規模な修復: は、Taniumの「remove-extension」パッケージを使用して、悪意のある拡張機能やコンプライアンスに違反する拡張機能を即座に削除します。