エンドポイントにおけるインシデント対応、調査、および是正措置について、ITセキュリティの専門家 270 名を対象にアンケート調査を実施し、 彼らが最も懸念している事項を明らかにしました。 私たちが学んだことは以下の通りです。
(画像:Dom Ide / Pixabay)
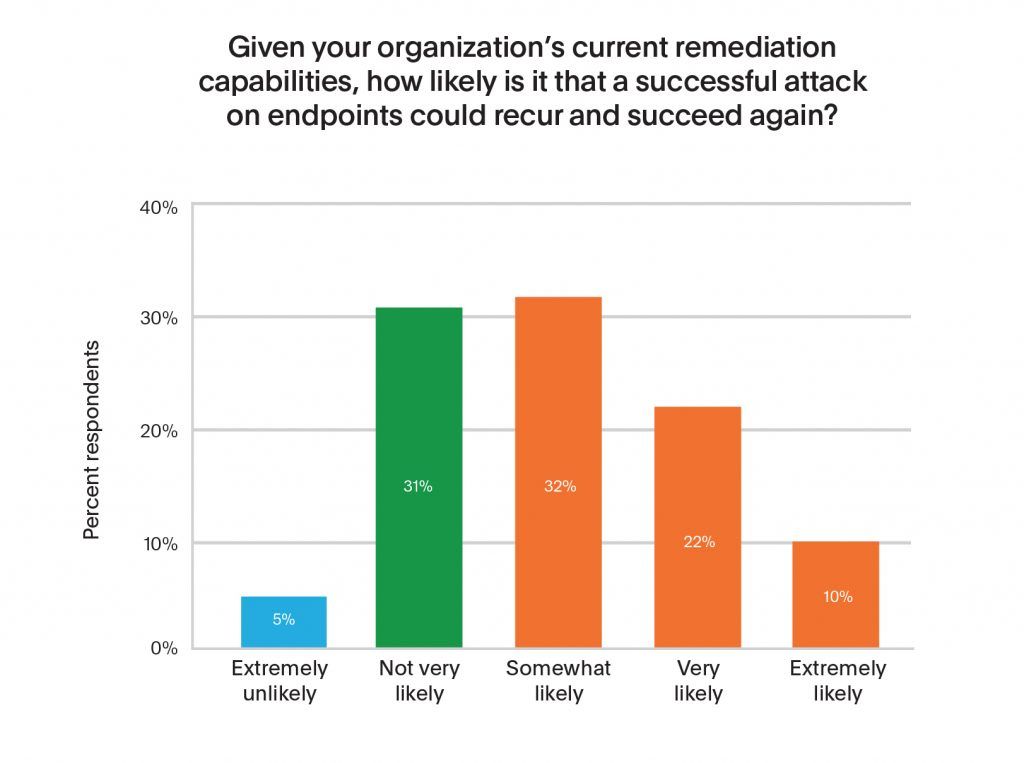
もし最近、組織内で発生した情報漏洩の対応を終えたばかりであれば、同じ情報漏洩が再び起こる可能性について考えることなど、最も避けたいことでしょう。 しかし、当社の「 2018 エンドポイントセキュリティ調査」の回答者の大多数にとって、この可能性は最も懸念されている点となっています。
PwCがTaniumの委託を受けて実施したこの調査では、北米のITセキュリティ専門家 270 名を対象に、エンドポイントにおけるのインシデント対応、調査、および是正措置に関して、彼らが最も懸念している事項を把握するためにアンケート調査が行われました。 再侵害の脅威――つまり、攻撃が複数回成功する可能性―― は、回答者の3分の2近くにとって懸念事項となっています。
組織がセキュリティインシデントを特定し、その範囲を把握し、完全に是正することの難しさにより、再妥協の悪循環がさらに深刻化しています。 インシデント対応は、単一のアラートへの対応にとどまりません。 組織は、インシデントの影響を徹底的に把握し、その発生につながった根本原因を解決する必要があります。 しかし、多くの組織では、これらの作業を適時に完了させる能力が不足しており、その結果、再び侵害されるリスクにさらされています。
(出典:Tanium 2018 エンドポイントセキュリティ調査)
繰り返される攻撃が複数回成功するという考え方は、平均的な組織がセキュリティ侵害を検知し、対策を講じるまでに要する時間を考慮すると、特に懸念されます。 Ponemon Researchによると、組織が情報漏洩を検知するまでに平均 191 日かかり (新しいタブで開きます)、また、その是正には平均 66 日を要します。 さらに懸念されるのは、 ()の『Cisco 2017 Cybersecurity Report』( )(新しいタブで開きます)()()によると、組織は受信したすべてのセキュリティアラートのうち平均で 56%しか調査しておらず、正当とみなされたアラートのうち 46%しか是正措置を講じていないということです。
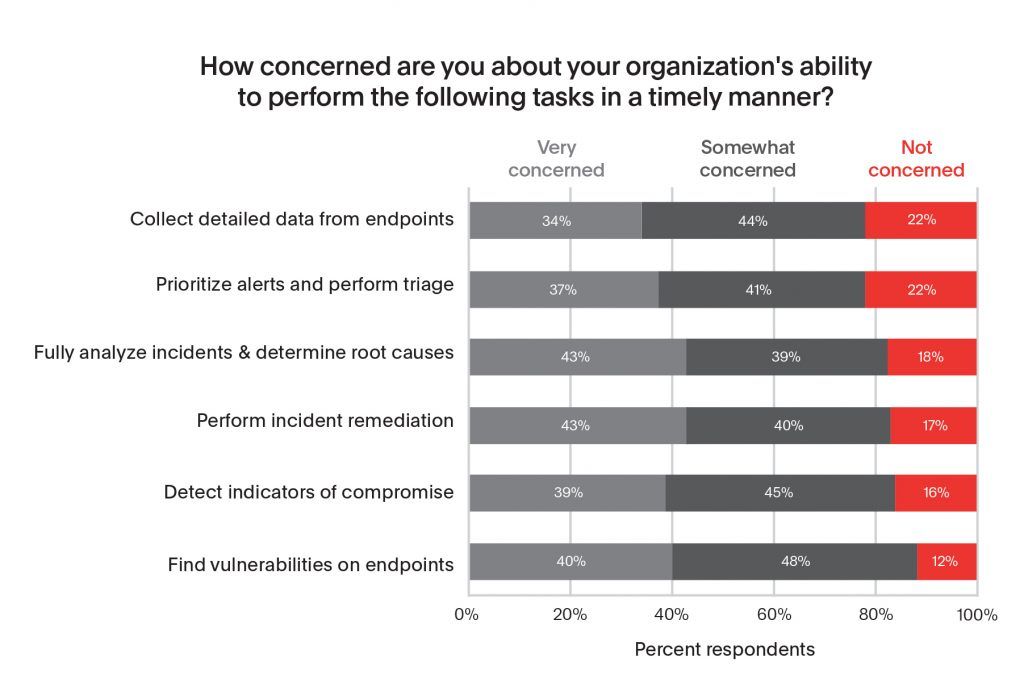
実際、対応の速さは、当社の「 2018 エンドポイントセキュリティ調査」において、大きな懸念事項となっています。
回答者の圧倒的多数(75%)が、インシデントの是正、エンドポイント上の侵害の兆候の検出、エンドポイント上の脆弱性の特定といった重要なタスクを迅速に遂行できるかどうかについて、「やや」または「非常に」懸念していると回答しています。
回答者が、期限内に完了させるのが最も難しいと感じている3つの業務は、以下の通りです:
- エンドポイント上の脆弱性を発見すること;
- 侵害の兆候の検出;および
- インシデントの是正措置を実施します。
(出典:Tanium 2018 エンドポイントセキュリティ調査)
では、調査回答者の皆さんは、こうした懸念をどのように解消しようとしているのでしょうか? より優れた技術、脅威インテリジェンスの拡充、そしてエンドポイントやネットワークに関するデータの収集・分析方法の改善を組み合わせることで。 技術の向上という点では、回答者の最も高い割合が優先事項として挙げた3つの分野は以下の通りです:
- エンドポイントの修復に向けたより優れた技術(47%);
- 脅威インテリジェンスの拡充(40%);および
- より詳細なエンドポイントデータを収集・分析できる機能(39%)。
また、インシデントの検知、対応、および是正措置において、社内の人員やマネージドサービスプロバイダーをどのように活用する予定かについても、回答者にお伺いしました(この質問については、複数の回答が可能でした)。 回答者のほぼ半数(49%)が、今後 12 ヶ月の間にインシデントの是正に向けたマネージドサービスの利用を拡大する予定であると回答しており、47%がインシデントの検知および対応に向けた同サービスの利用を拡大する予定であると回答しています。 社内の人員体制に関しては、 45%の企業がインシデントの検知と対応に特化したスタッフの増員を検討しており、 41%の企業がインシデントの是正に割り当てる人員の増員を計画しています。 によると、新入社員の採用にかかる平均コストは で4,129ドルであり、空いたポストを埋めるのに平均 42 日かかることを考えると、この選択肢はあっという間にかなり高額になってしまいます。
こうした理由から、エンドポイントのインシデント対応および修復における生産性の向上は、追加投資の必要性を抑えたい、あるいは限られたリソースでより多くの成果を上げたいと考えている組織にとって、歓迎されるものになると考えております。
「エンドポイントおよびネットワークにおいて、大規模かつリアルタイムの可視性を確保することは、サイバー脅威を迅速に検知し、是正するための重要な要素です」と、PwCの米国サイバーセキュリティ・プライバシー部門リーダーであるショーン・ジョイス氏は、当社の調査に基づく報告書の中で述べています。 「データセキュリティやプライバシーに対する新たなリスクがますます巧妙化していることを踏まえると、こうした能力を備えていない企業は懸念すべきでしょう。」
Taniumの実際の動作をご覧になりませんか? の個別デモをご予約いただくか、毎週開催されているウェビナーにご参加ください。 「 」の今後のイベント()にて、当社のTaniumエキスパートにご相談ください。
著者について:ジェニファー・エラード氏は、Taniumのセキュリティ製品のマーケティングおよび市場投入活動を統括しています。 ジェニファーは 2016 年にタニウムに入社し、コンテンツの開発、商談パイプラインの拡大、セキュリティパートナーとの連携、および営業チームの支援に注力しています。 以前、エラード氏はヒューレット・パッカードおよびシマンテックに在籍し、プロダクトマーケティングおよびパートナーマーケティングのチームを率いていました。 ジェニファーは、アラバマ大学ハンツビル校でマーケティングの学士号を、サンタクララ大学で経営学修士号を取得しています。