構成管理 (新しいタブで開きます) とは、コンピュータのハードウェアおよびソフトウェアの構成を監視し、必要に応じて構成を変更することで、ITポリシーに準拠した状態を維持するためのプロセスです。 当然のことながら、こうした方針には通常、セキュリティや規制遵守に関するガイドラインが含まれています。
現在、多くの組織が従業員に対して在宅勤務(WFH)の方針に移行していることから、構成管理の重要性はかつてないほど高まっています。 それは、組織のIT部門が、従業員が使用しているコンピュータに容易にアクセスできなくなったためです。
それらのコンピュータには、従業員が自費で購入し、自分でセットアップしたモバイル端末も含まれる可能性がありますが、ソフトウェアのパッチ適用が遅れている可能性があります。 あるいは、ウイルス対策ソフトの更新が行われていない可能性もあります。
セキュリティソフトウェアの更新が遅れると、マルウェアやその他の攻撃に対するコンピュータの脆弱性が高まります。
[関連記事:貴社のセキュリティ戦略には、サイバーセキュリティ分析が欠けていませんか?] (新しいタブで開きます)
構成管理を適切に行うことのメリット
従業員がコンピュータを所有し、業務に必要なソフトウェアやデータソースを利用しているからといって、その設定が「十分である」と安易に考えてしまいがちです。 しかし、セキュリティ攻撃などの問題が発生すると、構成管理の重要性が誰の目にも明らかになります。
また、構成を適切に管理することには、それほど目立たないメリットもあります。 企業が構成管理を適切に実施すれば、次のようなメリットが得られます:
- ユーザー体験の向上と生産性の向上
コンピュータが適切にセットアップされていれば、パフォーマンスの低下やダウンタイムにつながるようなパフォーマンスの問題やセキュリティインシデントが発生する可能性が低くなります。 ユーザーにとってこうした問題を解消することで、構成管理はユーザー体験を向上させ、従業員の生産性を高めます。 - セキュリティ上の脆弱性の低減
「 」によると、すべてのデータ漏洩事例の 45 パーセントにおいて、設定ミスが一因となっていたことが判明しました。Verizon (新しいタブで開きます)。 犯罪者たちは、たとえそのパッチが重要なセキュリティ上の脆弱性を修正するものであっても、ほとんどの組織がソフトウェアのパッチ適用に遅れをとっていることを知っています。 エンドポイントを適切に設定しておくことで、組織はデータ漏洩やその他の攻撃の被害に遭うリスクを大幅に低減することができます。 - 修復までの時間を短縮
構成管理ソフトウェアはコンピュータの構成情報を報告するため、ヘルプデスクのエンジニアやその他のITスタッフが問題をより迅速にトラブルシューティングできるよう支援し、平均修復時間(MTTR)を短縮します。 エンジニアがコンピュータの構成を明確に理解していれば、互換性のないハードウェアやソフトウェア、不具合のあるアプリケーション、故障したデバイスドライバーなどによる問題を突き止めるのが容易になります。 - ITに関する意思決定の改善
構成管理データにより、運用に使用されるエンドポイントの状態を包括的に把握できるため、ITリーダーは、IT機器の購入、アプリケーションの導入、およびその他の重要なIT課題について、より的確で情報に基づいた意思決定を行うことができます。
従業員の生産性を向上させ、セキュリティリスクやMTTRを低減することは称賛に値する目標ですが、従来の構成管理ツールや手法では、組織がこれらの目標を達成することは難しいでしょう。
なぜですか? 今日の企業は、 10 年前や20 年前の企業に比べ、より分散化が進み、ハードウェアやソフトウェアの多様性も増しており、目立たないセキュリティ攻撃に対してより脆弱になっています。 IT環境の構成や構成管理上の課題は変化しているため、IT構成管理ツールや手法も、その変化に対応できるよう見直す必要があります。
在宅勤務(WFH)時代における構成管理のベストプラクティス7 選
ここでは、現代の在宅勤務(WFH)を導入している企業における構成管理のための7つのベストプラクティスをご紹介します。
1. まず、人材、プロセス、テクノロジーを網羅した計画を立てましょう
効果的な構成管理とは、新しいソフトウェアのリリースがあった際に、単に構成管理ツールを導入して運用するだけにとどまらない、はるかに重要な意味を持ちます。 効果的な構成管理には、人、プロセス、そして技術が関わってきます。 これには、構成の更新をどのように展開するか、誰がそれらの更新を管理するか、その担当者への研修をどのように行うかなどについて、計画を立てる必要があります。また、エンドポイントを監視し、構成ポリシーに準拠していないことが判明した際にエンドポイントを更新するための、明確に定義されたプロセスも必要です。 また、セキュリティ上の脅威や、最近の変更に起因する深刻なパフォーマンスの問題に対応するため、パッチを迅速に適用したり、その他の変更を行ったりするためのプロセスが必要となります。
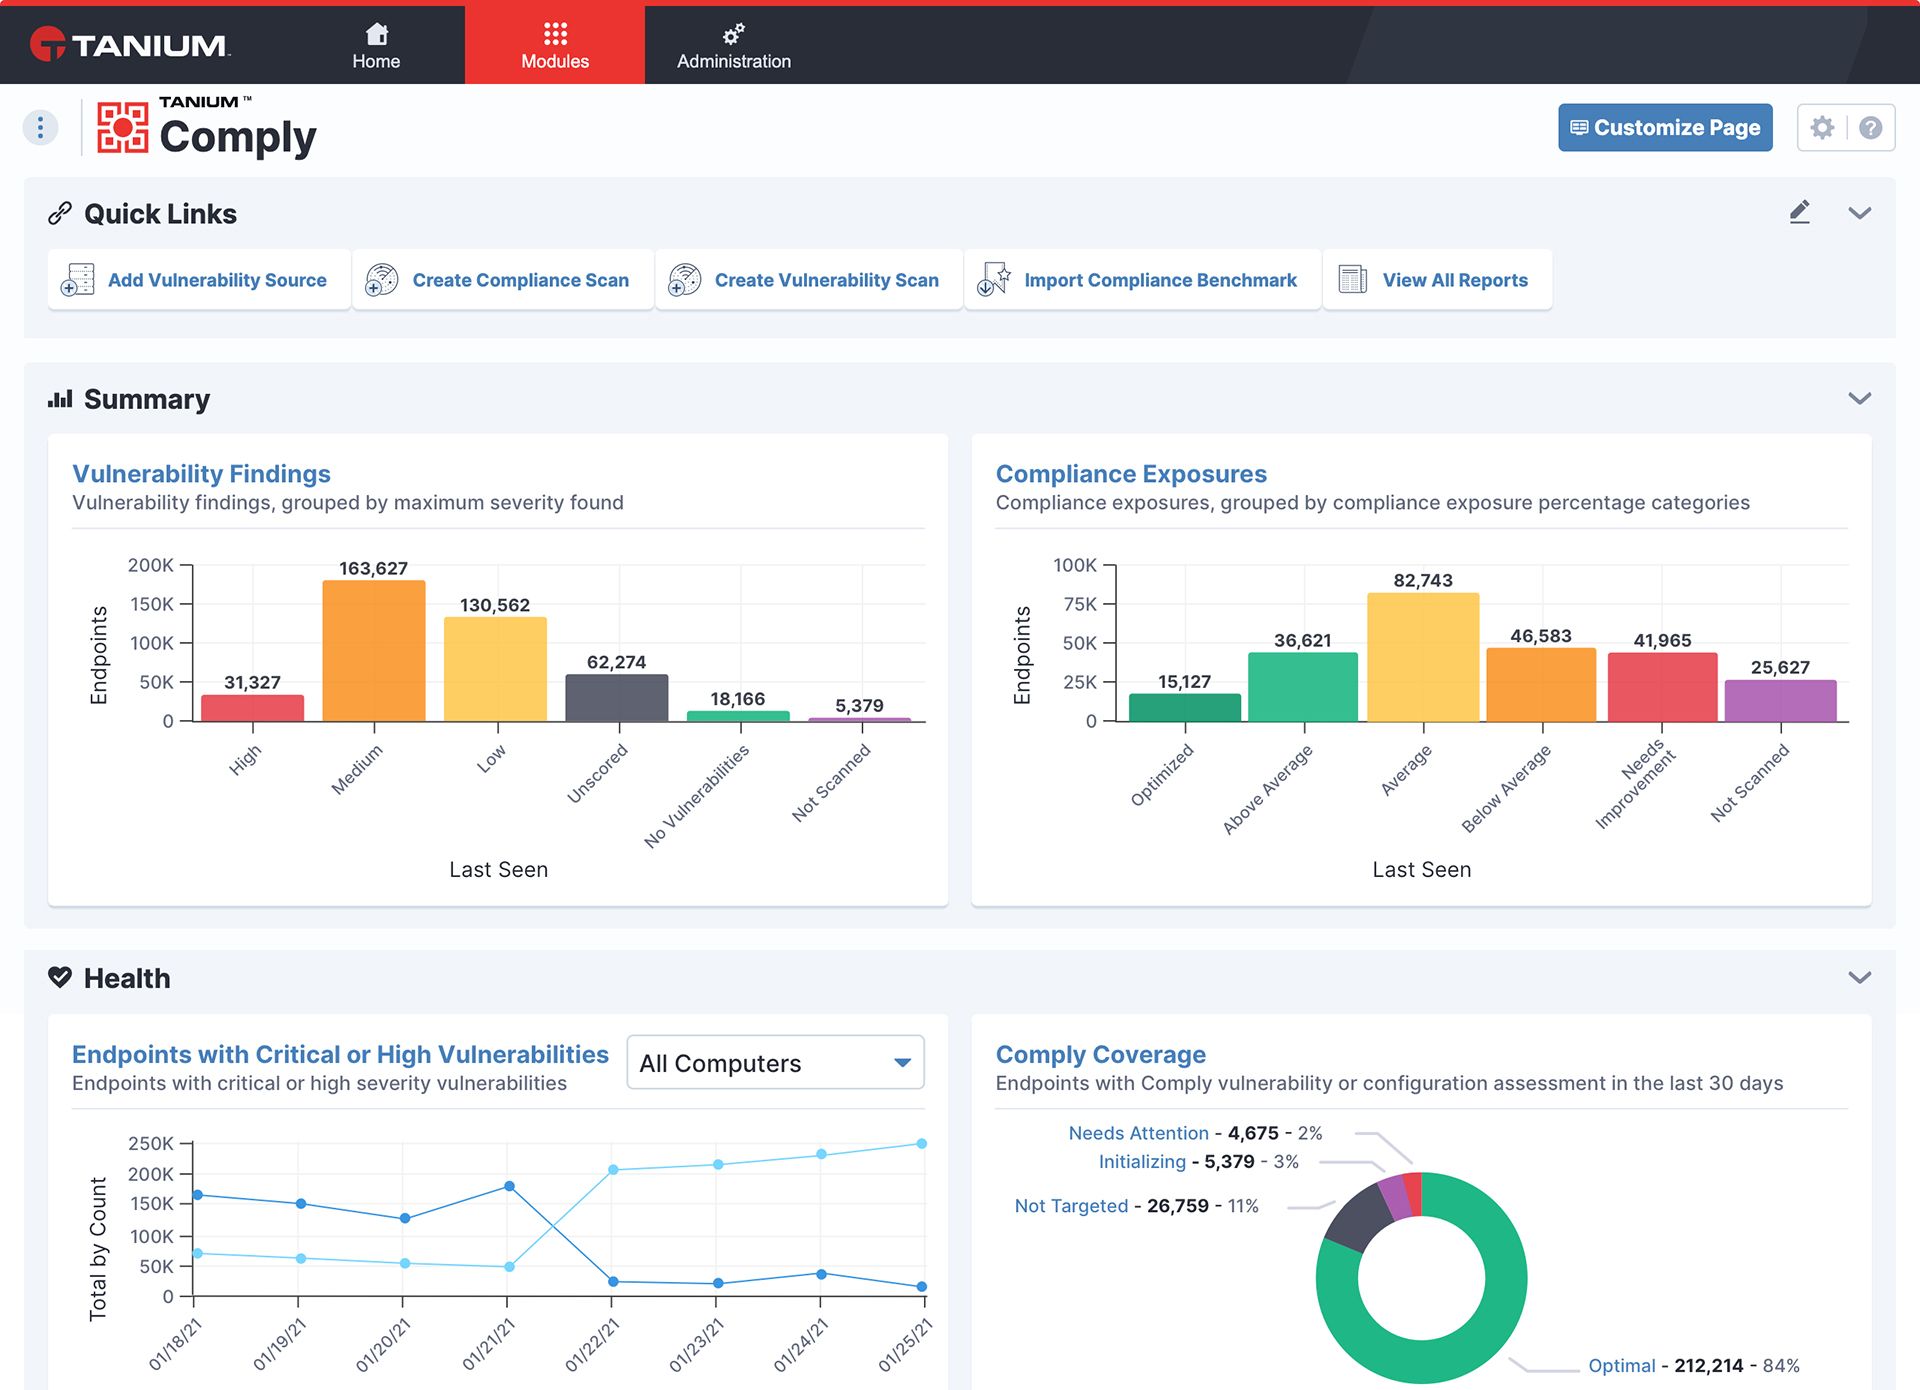
計画は文書化され、IT部門のすべての関係者がその内容を理解しておく必要があります。 また、その計画には、設定ツールに関する要件や、それらのツールの使用方法についてITエンジニアを研修するための要件を含めるべきです。
2。 どこからでも監視が可能:ローカルネットワーク上、遠隔地、あるいはクラウド上でも
在宅勤務は、何らかの形で今後も定着していくと思われます。 IT組織には、エンドポイントがどこで使用されているかに関わらず、構成を包括的に管理する方法が必要です。 従業員がオフィスで勤務しているか、自宅で勤務しているか、あるいはその他の遠隔地で勤務しているかにかかわらず、IT部門はその従業員のエンドポイントを問題なく監視・設定できる必要があります。
3。 管理対象外のエンドポイントを一つも残さない
私が訪問するほとんどの企業において、構成管理プロセスには2つの明らかな欠点があります。第一に、ITチームは従業員が使用しているエンドポイントをすべて把握できていません。 平均して、企業が使用している構成管理製品では、導入済みのエンドポイントの 10-15 パーセントが把握できていません。この10-15 パーセントというギャップは、企業が在宅勤務(WFH)に移行する前の 数値であり、在宅勤務の導入により、エンドポイントの把握はさらに困難になっています。
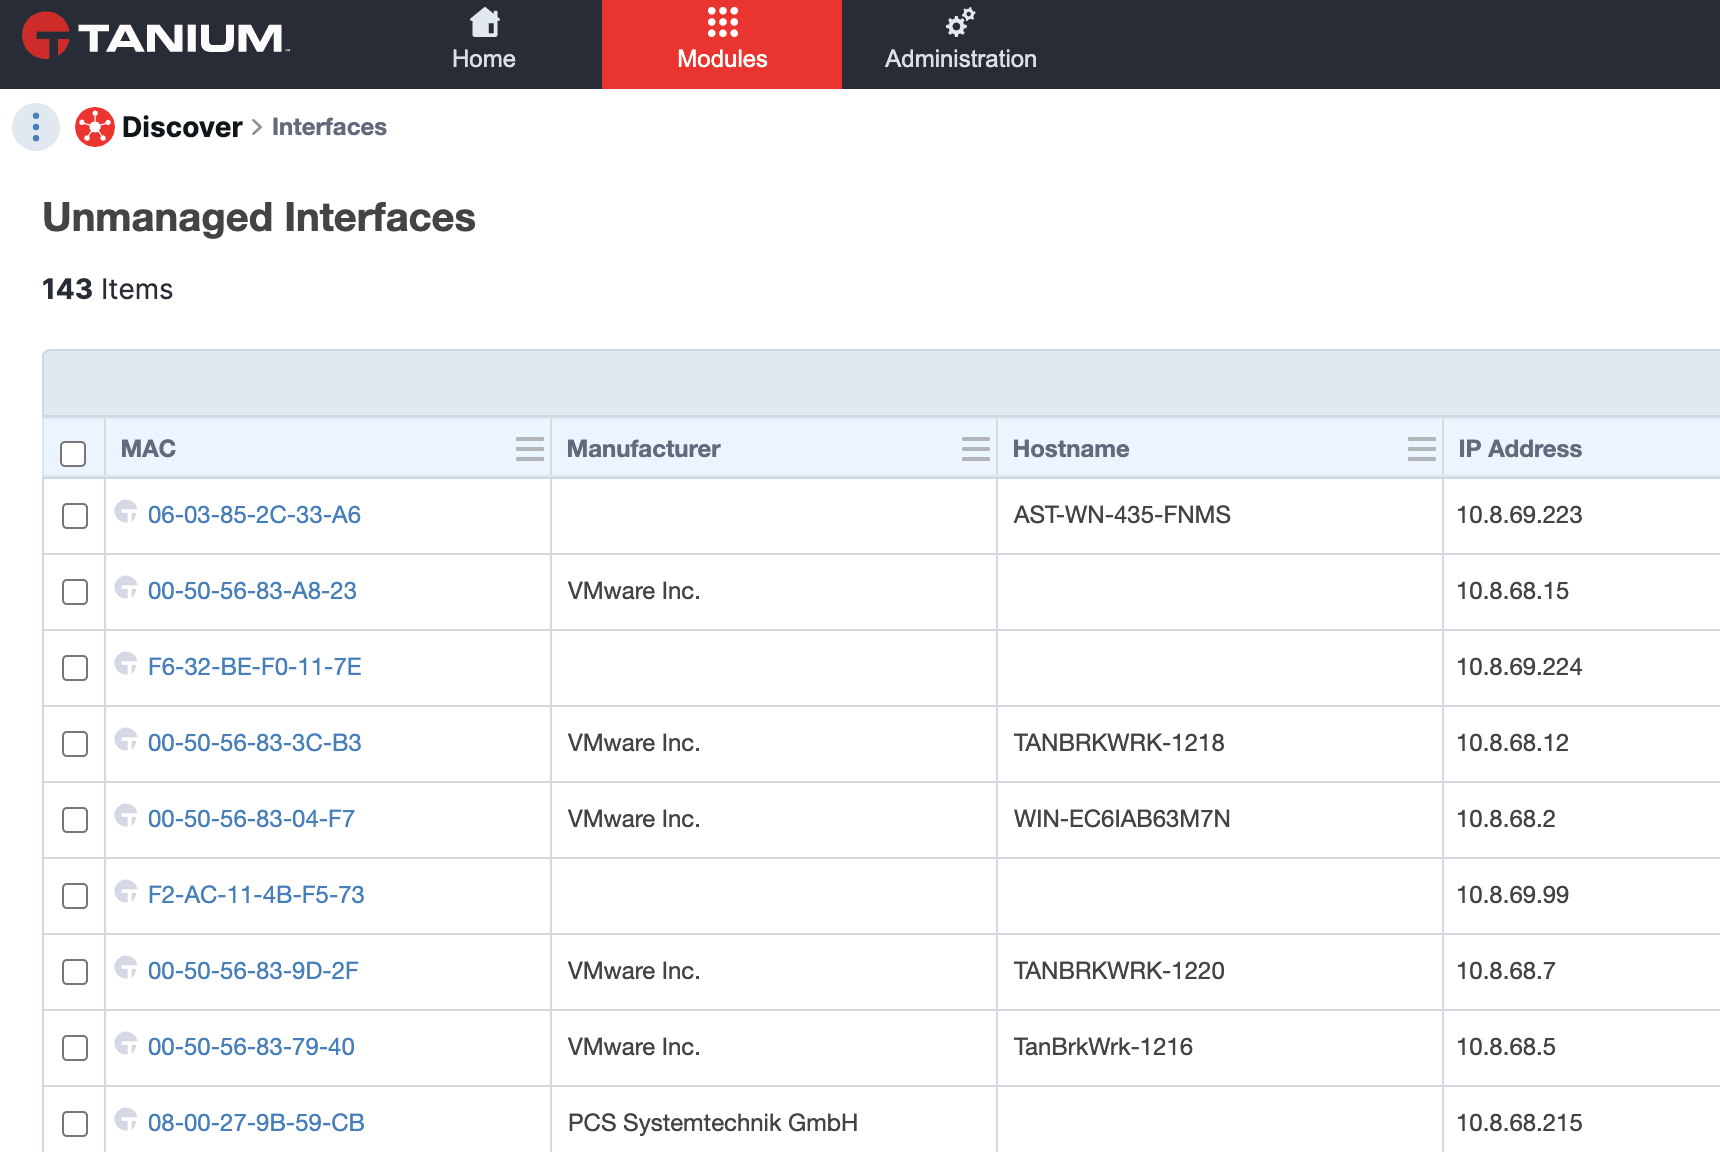
第二に、ITチームは、設定の変更が実際に反映されているかどうかを確認することができません。 その代わりに、彼らは設定の提供において「手当たり次第に適用する」という手法に頼っています。
セキュリティリスクを回避し、従業員のエンドポイントのパフォーマンスを最適化するためには、ITチームは、すべてのエンドポイントが確実に特定され、それらのエンドポイントに対するすべての変更が確実に適用されるよう、ツールとプロセスを整備する必要があります。
4。 「すべての エンドポイント」とは、どのオペレーティングシステムを搭載しているエンドポイントも含むことを意味します。
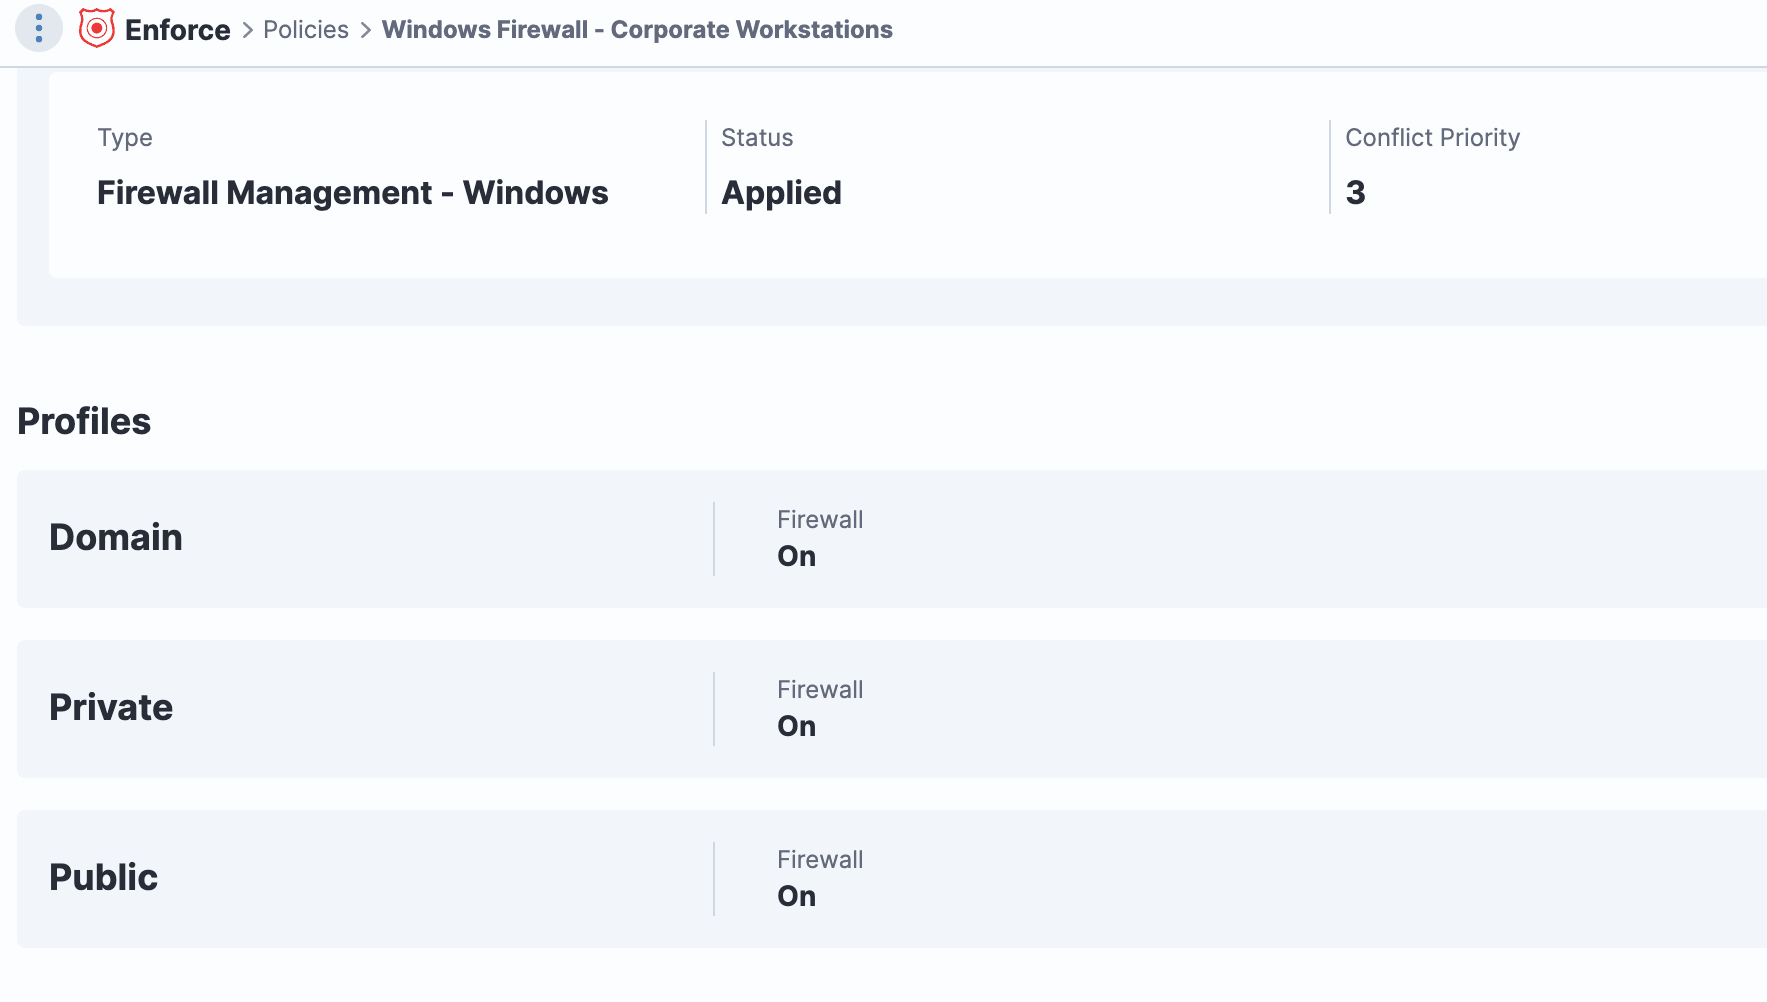
構成管理の取り組みが、従業員が使用しているすべてのエンドポイントを網羅していることを確認してください。 たとえ従業員の 98 %がWindowsマシンを使用しており、Macを使用しているのはごく少数であっても、それらのMacの設定を管理できるようにしておく必要があります。理想を言えば、ビジネス環境で最も頻繁に遭遇する可能性の高いオペレーティングシステム、すなわちWindows、Linux、およびmacOSを実行しているエンドポイントを管理するように努めるべきです。
5。 VPNへのアクセスを必要とせずに、リモートエンドポイントを監視および設定できることを確認してください
It’s expensive to require remote endpoints to stay connected over VPNs 24/7 just so they can be monitored by the IT team.If possible, set up tools and processes for managing endpoints over any standard internet connection — no VPN required. そうすれば、従業員がどこで働いていても、ITチームは彼らのコンピューターを常に最新の状態に保ち、正常に動作するよう管理し続けることができます。 また、VPNではよくある、ネットワークのパフォーマンスが遅いという理由で従業員から不満が出るという問題も回避できます。
6。 ネットワークの混雑を避ける
従来の構成管理手法の多くは、エンドポイントを監視し、企業ネットワーク全体に構成変更を反映させるために、数百台、あるいは数千台ものサーバーを必要とします。ITチームが構成管理のためにこうしたリソースを動員できるのは素晴らしいことですが、より少ないサーバー数とトラフィックの混雑を抑えつつ構成を管理する方法が見つかれば、ぜひその方法を採用すべきです。
ソフトウェアベンダーは、過去10年間で、分散ネットワークの効率化において大きな進歩を遂げてきました。 それらの新しい手法を、構成管理に活用できないか検討してみてください。 これは大きな違いです。特に、エンドポイントが数万、あるいは数十万にも及ぶ企業においてはなおさらです。
7。 結果を監視し、問題を是正し、時間をかけてプロセスを磨き上げていきましょう
構成管理は、「一度やれば終わり」や「四半期に一度やれば終わり」といった類のプロジェクトではありません。 これは継続的なプロセスです。ITチームは、エンドポイントの設定を継続的に監視し、必要に応じて変更を加える必要があります。この継続的な作業を把握しておくためには、文書化された構成管理プロセスに、レポート作成や傾向分析の機能を組み込むことが推奨されます。
IT部門の責任者だけでなく、各事業部門の責任者も、従業員が日々の業務で頼りにしているコンピューターの現状について、「全体像」を把握できる必要があります。
[関連記事:従業員エンゲージメント調査の活用法:データから行動へ] (新しいタブで開きます)
車両を良好な稼働状態に保つ
御社のITインフラは、綿密に調整された仕組みです。 同様に、組織の業務に不可欠なコンピューターの設定を見落とすのは、理にかなっていません。
上記でご紹介したベストプラクティスに従っていただければ、コンピュータの設定ミスが原因で生じるシステム障害やリスクを回避するのに役立ちます。 また、生産性の向上、従業員の満足度の向上、セキュリティ脅威に対する耐性の強化など、重要なメリットを享受できるでしょう。
詳細については、ブログ記事「 」をご覧ください。「Taniumが構成管理をより良くする10 の方法」 (新しいタブで開きます)。
実際に動作をご覧になりたい方は、 から、今すぐデモにお申し込みください。 (新しいタブで開きます) 。

