グローバル化は決して新しい現象ではありません。 企業が大規模な国境を越えた取引を行うことは、もはや当たり前となっています。 具体的には、海外の顧客に商品やサービスを提供したり、労働力や製造部品といった主要な投入要素についてグローバルなサプライチェーンに依存したりすることが挙げられます。
これは、ITリスクおよびコンプライアンスの専門家にとって深刻な懸念事項となっています。 データプライバシーやサイバーセキュリティなどに関する政府の規制は、管轄区域ごとに異なります。そのため、コンプライアンスの専門家たちは、自組織が事業を展開するすべての管轄区域において、法的枠組みの範囲内で運営されるよう確保する責任を負っています。
幸いなことに、Taniumの「Converged Endpoint Management(XEM)」プラットフォームは、幅広い規制やユースケースにわたるコンプライアンス対応の負担を軽減できるよう設計されています。
本記事では、そのようなサイバーセキュリティコンプライアンスのフレームワークの一つであるオーストラリアの「Essential Eight」を取り上げ、Taniumの「Compliance by Design」ソリューションが、コンプライアンスを独立した取り組みとして扱うのではなく、ネットワークを効果的に管理することの結果として、組織がコンプライアンス目標を達成できるようどのように支援するかをご紹介します。
「エッセンシャル・エイト」とは何でしょうか?
「エッセンシャル・エイト」とは、オーストラリア・サイバーセキュリティセンター(ACSC)が、実際のインシデントデータに基づき、攻撃者がコンピュータシステムを侵害することをより困難にするために推奨している、基本的な対策のセットです。 「Essential Eight」を実施したからといって、すべての攻撃が阻止されるとは限りませんが、その目的は攻撃対象領域を大幅に縮小することにあります。
その名称が示す通り、「ACSC エッセンシャル・エイト」は以下の8つの柱から構成されています:
- アプリケーション制御:.exe、DLL、スクリプト(Windows Script Host、PowerShell、HTAなど)、インストーラーなど、承認されていないプログラムや悪意のあるプログラムの実行を防止します。
- のアプリケーションパッチ適用: Flash、Webブラウザ、Microsoft Office、Java、およびPDFビューア。 「極めて高いリスク」の脆弱性があるコンピュータについては、 48 時間以内にパッチを適用するか、対策を講じてください。 アプリケーションは、必ず最新バージョンのみをご利用ください。
- Microsoft Office のマクロ設定()を構成します。インターネットからのマクロをブロックし、書き込みアクセスが制限された「信頼済み場所」にあるマクロ、または信頼できる証明書でデジタル署名されたマクロのみを許可するとともに、Windows Defender の高度な機能を有効にして脅威をブロックします。
- ユーザーアプリケーションのセキュリティ強化:インターネット上でFlash(できればアンインストールしてください)、広告、およびJavaをブロックするようにWebブラウザを設定してください。 Microsoft Office(例:OLE)、Webブラウザ、およびPDFビューアで不要な機能を無効にし、Microsoft Defenderの機能をさらに有効にしてください。
- 管理者権限の制限:ユーザーの職務に応じて、オペレーティングシステムおよびアプリケーションに対する管理者権限を制限します。 権限の必要性については、定期的に再確認してください。 メールの閲覧やウェブの閲覧には、特権アカウントを使用しないでください。
- オペレーティングシステムのパッチ適用:「極めて高いリスク」の脆弱性があるコンピュータ(ネットワーク機器を含む)に対し、 48 時間以内にパッチを適用するか、リスクを軽減してください。 最新のオペレーティングシステムをご利用ください。 サポート対象外のバージョンは使用しないでください。
- 多要素認証: VPN、RDP、SSH、その他のリモートアクセスにおいて、また、すべてのユーザーが特権操作を実行したり、特権システムやデータにアクセスしたりする際に、多要素認証(MFA)を導入してください。
- 毎日のバックアップ:重要な新規データや変更されたデータ、ソフトウェア、および設定について、毎日バックアップを行い、ネットワークから切り離した状態で保存し、少なくとも3か月間は保管してください。 復旧テストは、初期段階、毎年、およびITインフラに変更があった際に実施してください。
Taniumを活用してIT環境の管理とセキュリティ対策を行うことは、「Essential Eight」への準拠という課題に取り組む上で、大きなメリットをもたらします。 Taniumの最新の「コンプライアンス・バイ・デザイン」ソリューションと従来のアプローチを比較しながら、それらの利点について詳しく見ていきます。 ここでは、こうした従来のコンプライアンス手法の欠点を指摘するとともに、オーストラリア国内で事業を全面的に、あるいは部分的に展開している組織が、コンプライアンスを独立した取り組みとして扱うのではなく、ネットワークを効果的に管理することによって、コンプライアンス目標を達成する方法についてご説明します。
なお、本書は一連のドキュメントの一部であり、その中には、Taniumが「Essential Controls」をどのように適用しているかに関する具体的な詳細や、「Essential Eight」に対するTaniumのアプローチの背景にある、より一般的な根拠についても記載されています。
Taniumは、ACSC Essential Eightへの準拠を維持するためにどのように役立ちますか?
「エッセンシャル・エイト」が導入されて以来、各組織がそのコンプライアンス体制の構築に困難を抱えてきたことを踏まえると、具体的に何を測定すべきかについての詳細な情報が不足しており、その詳細については外部の民間企業が独自に考案し、自社の知的財産として扱っているのだと考えられても無理はありません。
しかし実際には、ACSCは、 8 のリスク軽減戦略のそれぞれについて、またそれに関連する管理措置について、成熟度レベルを問わず、詳細な文書やガイダンスを作成しています。 これには、解釈の助けとなる各統制の意図に関する情報だけでなく、測定すべき対象に関するツールや具体的な詳細も含まれています。 では、評価の基準となるものが広く知られ、理解されているのであれば、一体何が問題なのでしょうか?
従来、組織が自社のコンプライアンス水準を正確に把握すること(ましてや改善することなど)を妨げてきた要因として、考慮すべき4つの重要な分野があります。
- の取材:保有する資産をすべて把握し、適切に管理できていますか?
- 通貨:最新のレポートのデータはいつのものですか?
- 完全性: でのテストは、 のすべてのエンドポイントに対して行われているのでしょうか、それとも一部のみに限定されているのでしょうか?
- 是正措置:是正活動は、御社の体制においてどのように位置づけられていますか?
Taniumは、エンドポイントへのリアルタイムアクセスを可能にする、独自かつ革新的なアーキテクチャを基盤としています。 このアーキテクチャにより、Taniumは、上記の4つの課題を本質的に解決するような形で機能することが可能となります。 本資料の目的は、これらの各分野について順を追って検討し、課題をより詳細に説明するとともに、Taniumの独自の設計によって、これらの課題がコンプライアンス目標の達成を妨げないようどのように確保されているかを示すことにあります。
取材範囲
アセットのカバー率は、エンドポイント管理の根幹をなす要素です。 「測定できるものは管理できる」という格言は、紛れもない事実です。 ここまでお読みいただければ、資産の一部にのみ高度なセキュリティ製品や対策を導入することは、明らかに不適切なアプローチであるという点について、ほとんどの合理的な方々が同意されることでしょう。 しかし、組織では(多くの場合、無意識のうちに)こうしたことが日常的に行われています。
これにはいくつかの疑問が生じます:
- ネットワークに参加するすべての資産について、本当に把握されていますか?
- 最新かつ完全なCMDBをお持ちですか?
- すべての管理ツールおよびセキュリティツールは、CMDBを情報源として活用しているのでしょうか?
- エンドポイントツールが正常な状態を維持できるようにするには、どのようにすればよいでしょうか?
「Essential Eight」への最近の改訂により、「アプリケーションのパッチ適用」および「オペレーティングシステムのパッチ適用」という両方の緩和策に、資産の検出に関する明確な制御が追加されました。 以前のバージョンでは、これは暗黙の前提条件とされていました。
幸いなことに、Taniumには資産検出機能が搭載されています。 この機能は、分散スキャンを実行することで、Taniumのアーキテクチャを活用しています。 つまり、エンドポイントは、一元化されたスキャンポイントを経由するのではなく、自ら近隣の資産を検出するのです。 これにより、負荷が分散されるため、ネットワーク上に何が存在するかという情報をはるかに迅速に把握できるようになり、また、一元化された拠点では到達できないようなネットワークの領域までスキャンを行うことが可能になります。 Taniumのアセットディスカバリーの主な目的は、以下の通りです:
1. 現在運用対象となっていない、運用可能な資産を特定し、それらを運用対象に組み入れるようにします。
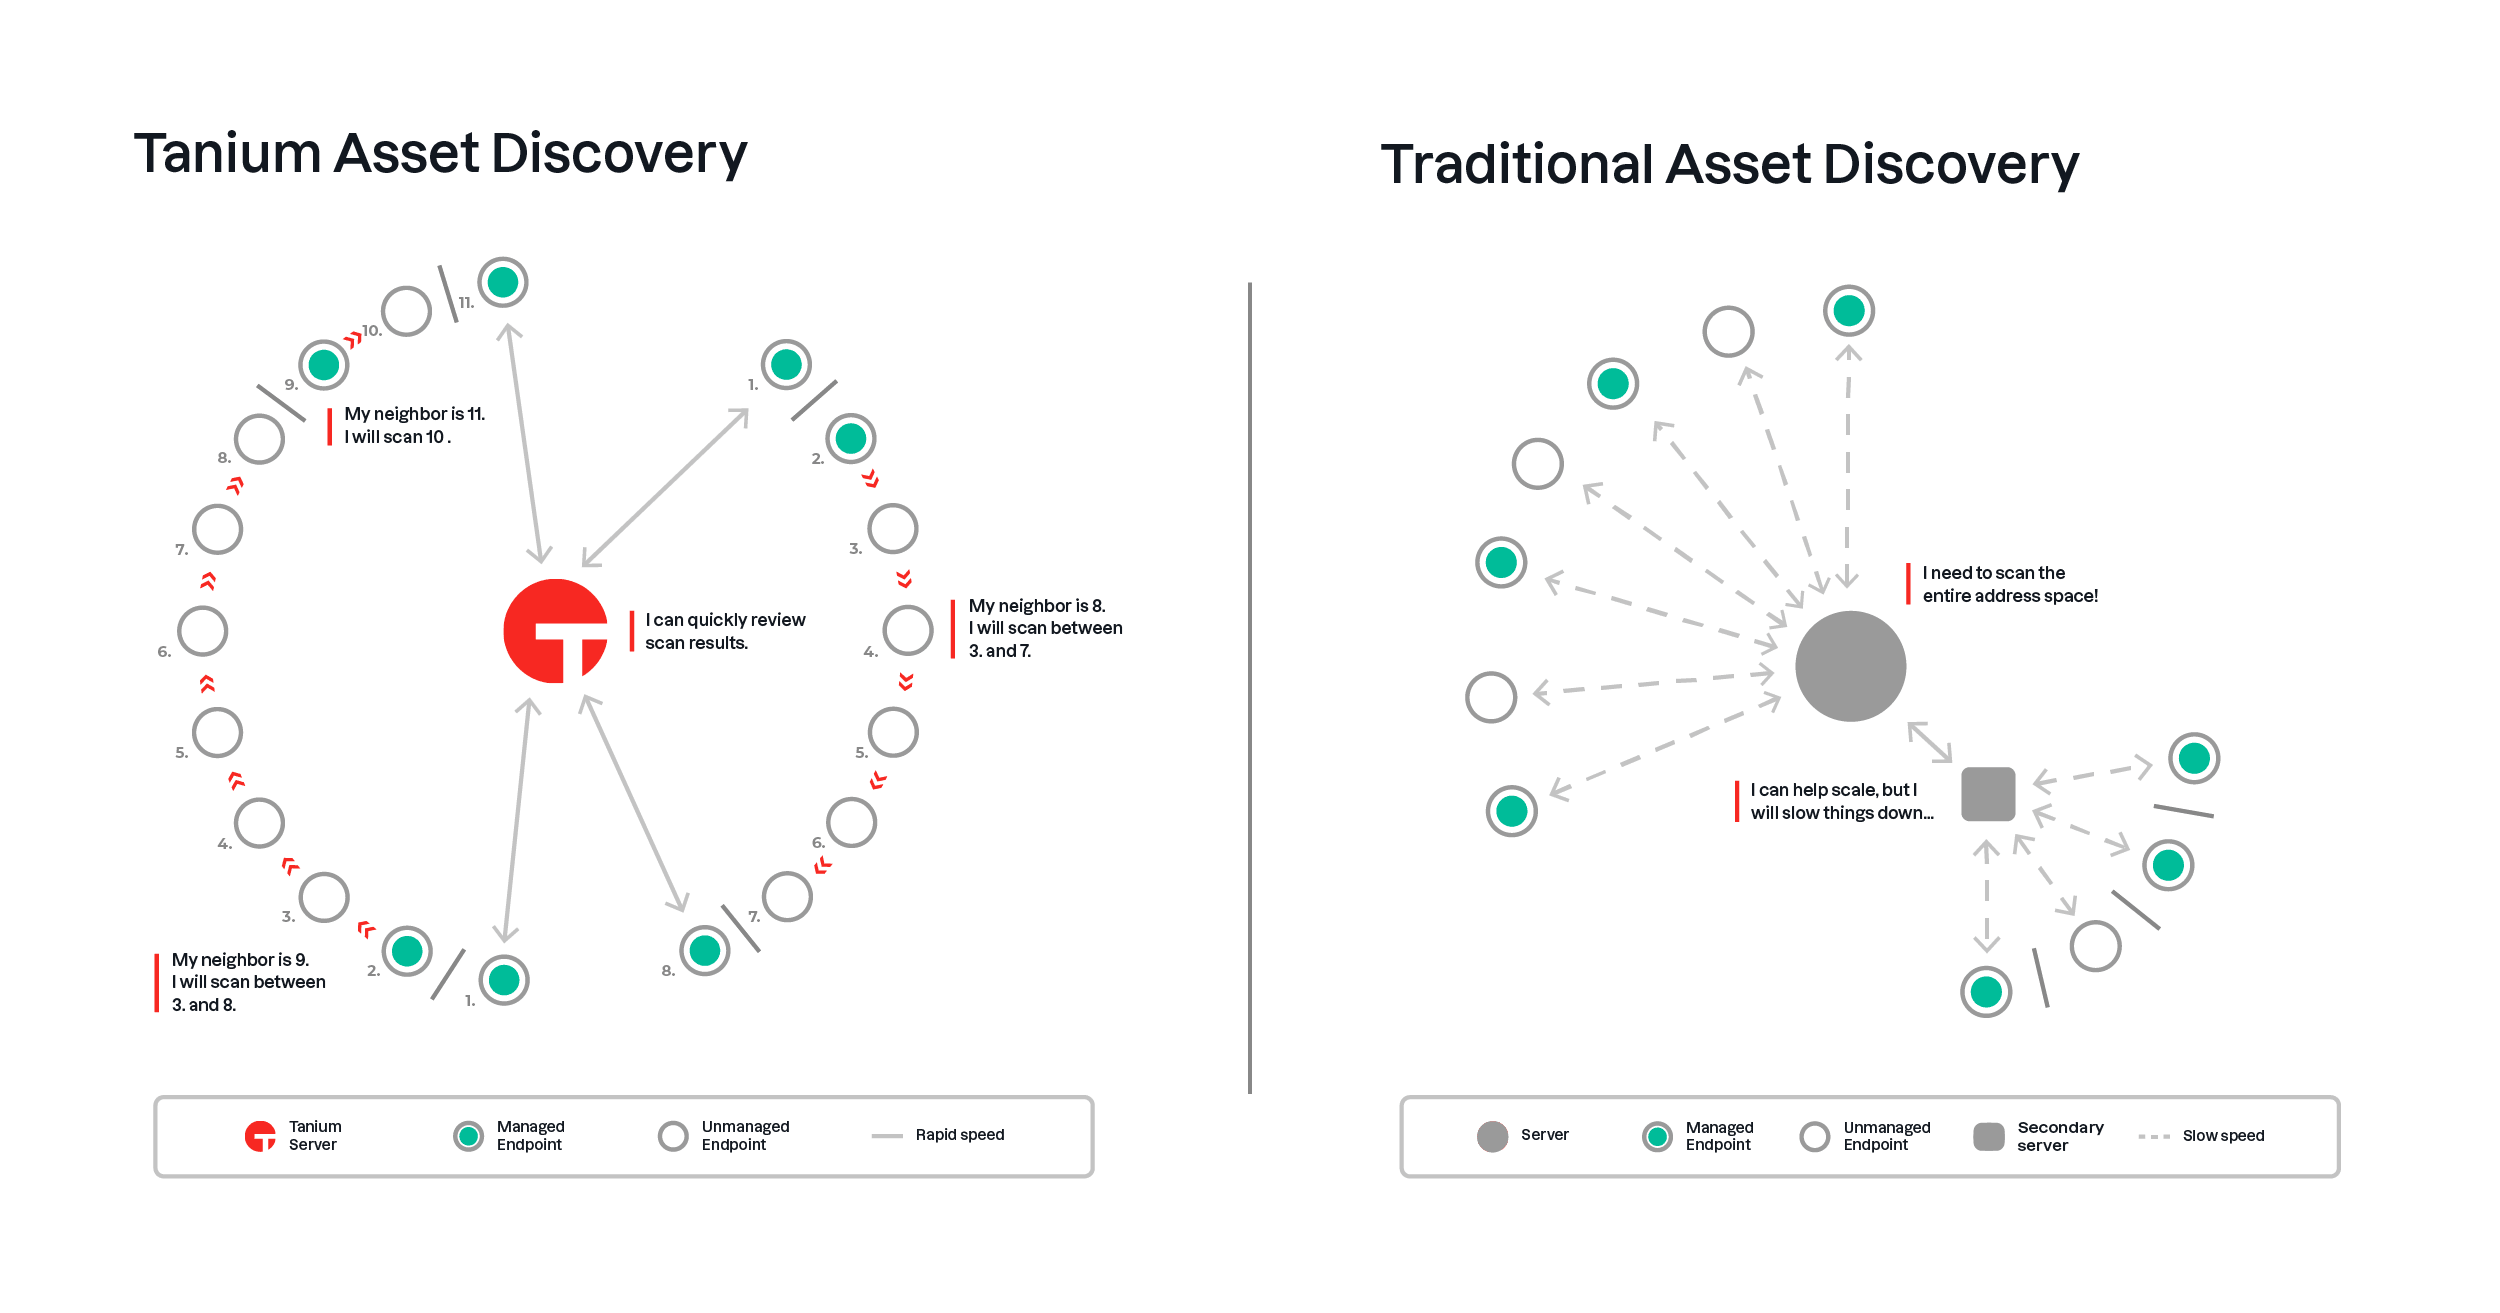
2。 管理下にあったものの、何らかの理由で現在は管理下になく、調査および是正措置を講じる必要がある資産を特定してください。
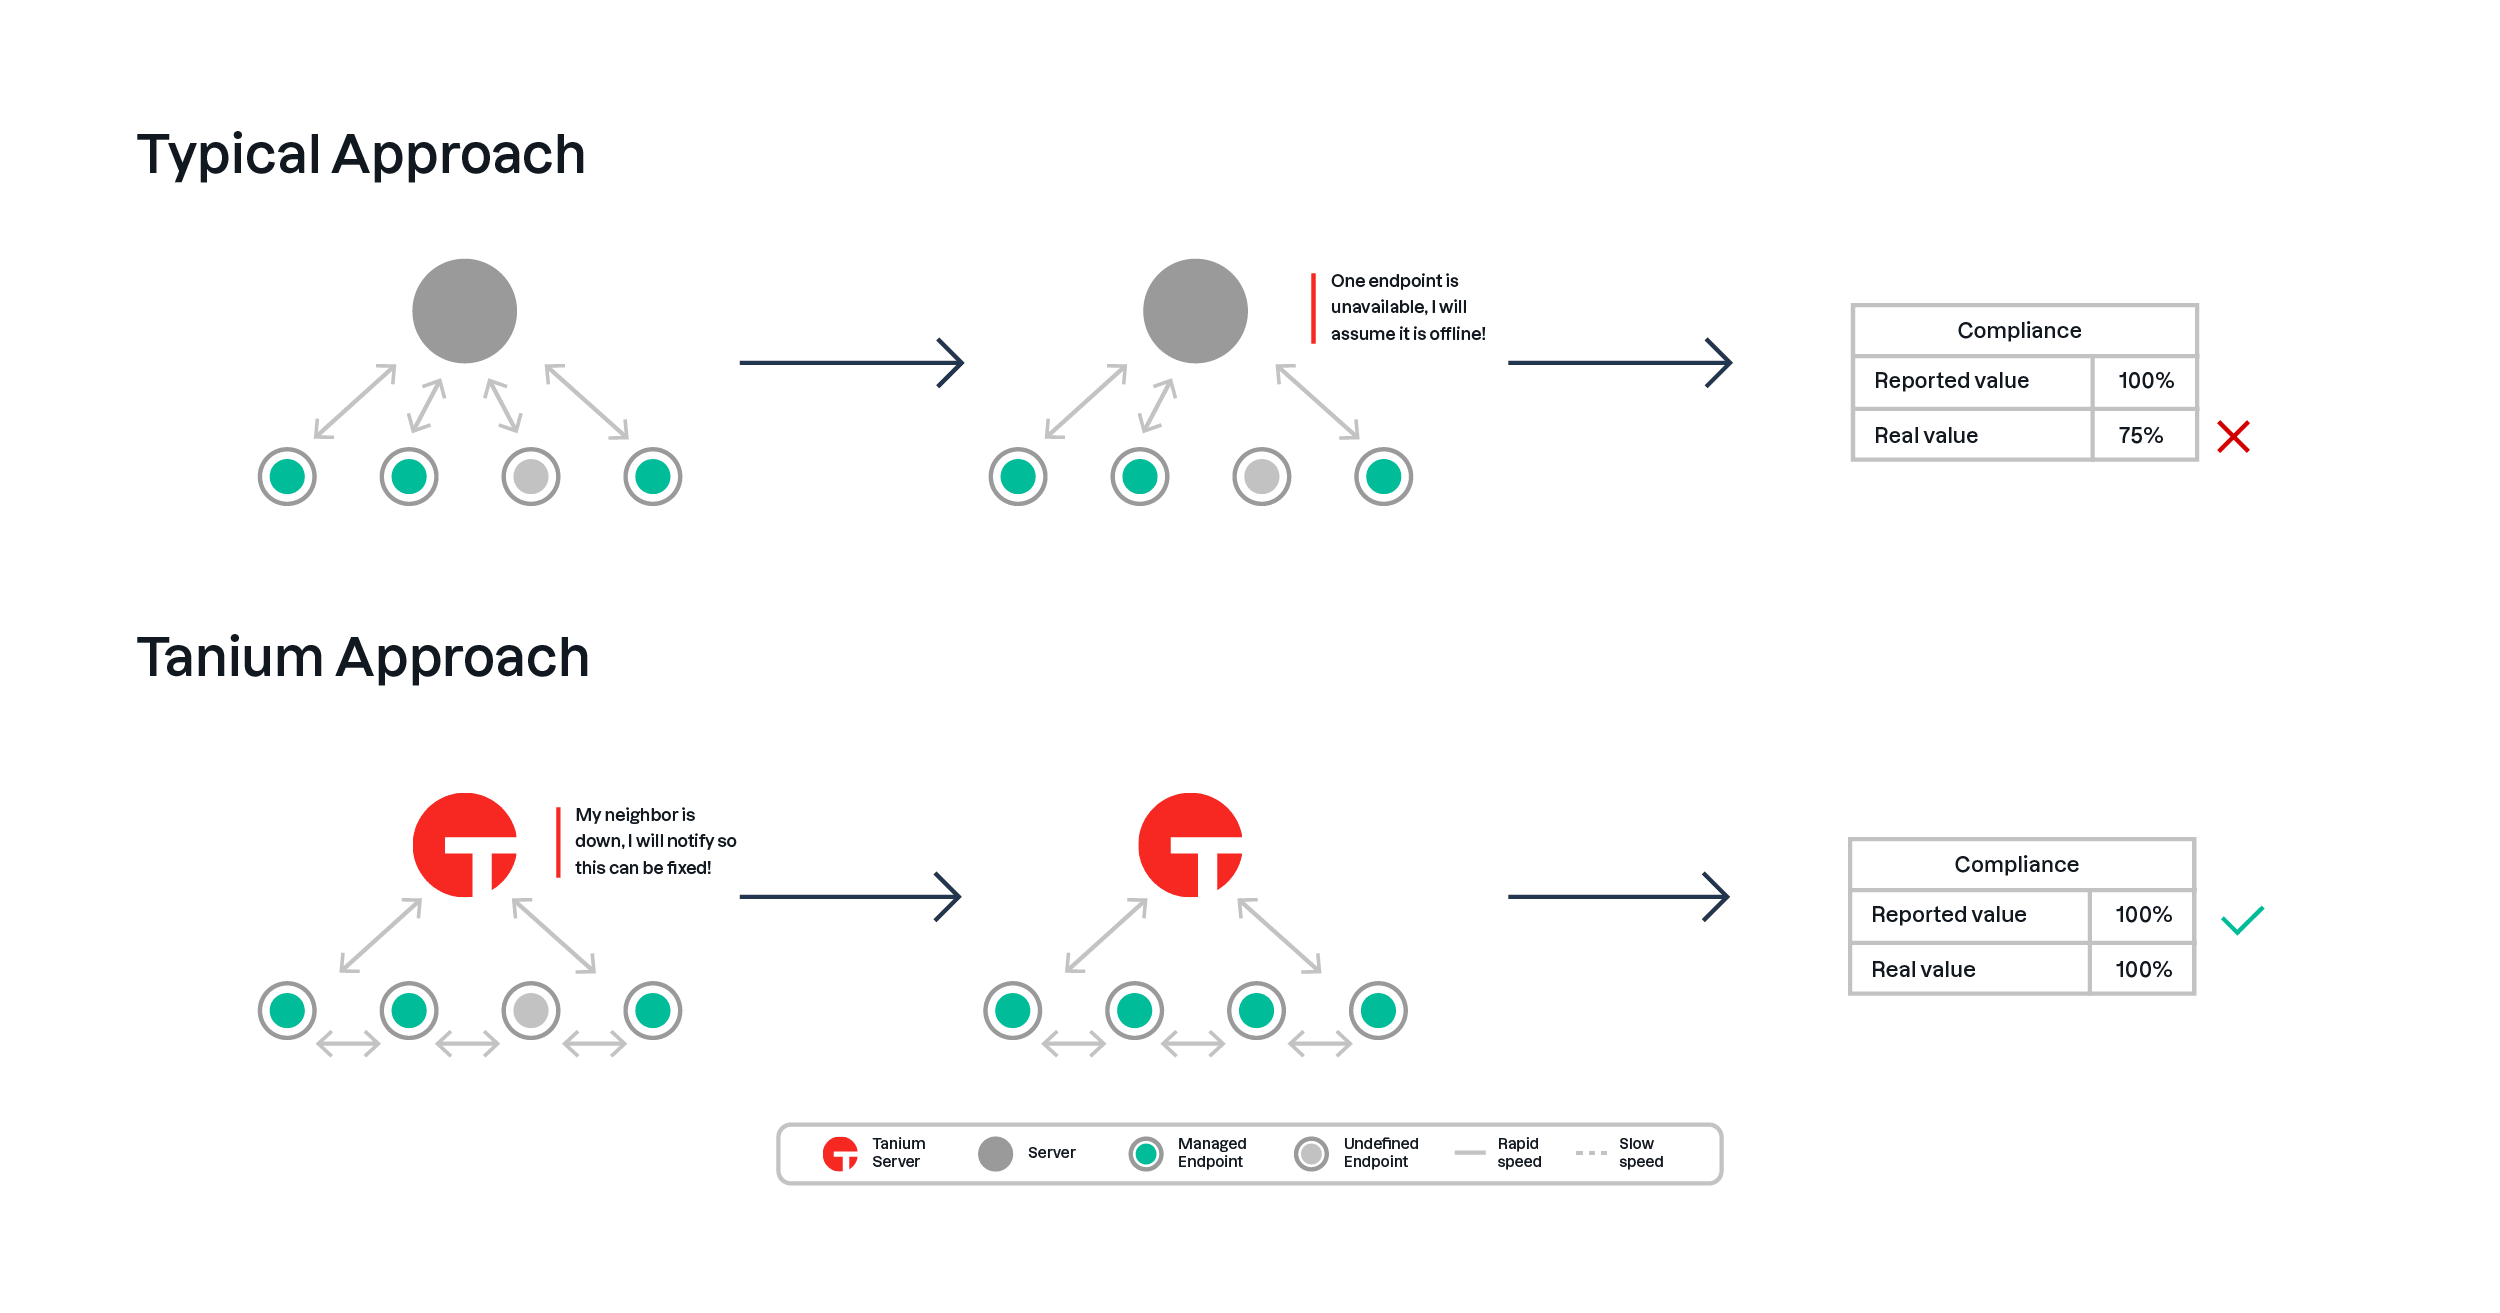
Taniumは、「Essential Eight」の対象範囲に含まれる組織内のすべてのエンドポイントが適切に管理されており、コンプライアンスの達成率を過大または過小に見せるような管理上の抜け穴がないことを保証します。 結局のところ、「エッセンシャル・エイト」の目的は、組織が自社のセキュリティ態勢を理解し、改善するための出発点を提供することにあります。もしその対象範囲を適切に設定できなければ、その取り組み全体がその目的を果たせなくなってしまうのです。
通貨
データの最新性に関する課題は、エンドポイント管理のあらゆる分野に当てはまります。 従来のツールやアーキテクチャでは、ネットワーク規模が拡大し続ける中で、今日のセキュリティおよび運用上のニーズを満たすスピードでネットワークの可視性と制御を確保しつつ、スケールアップを図ることが困難でした。
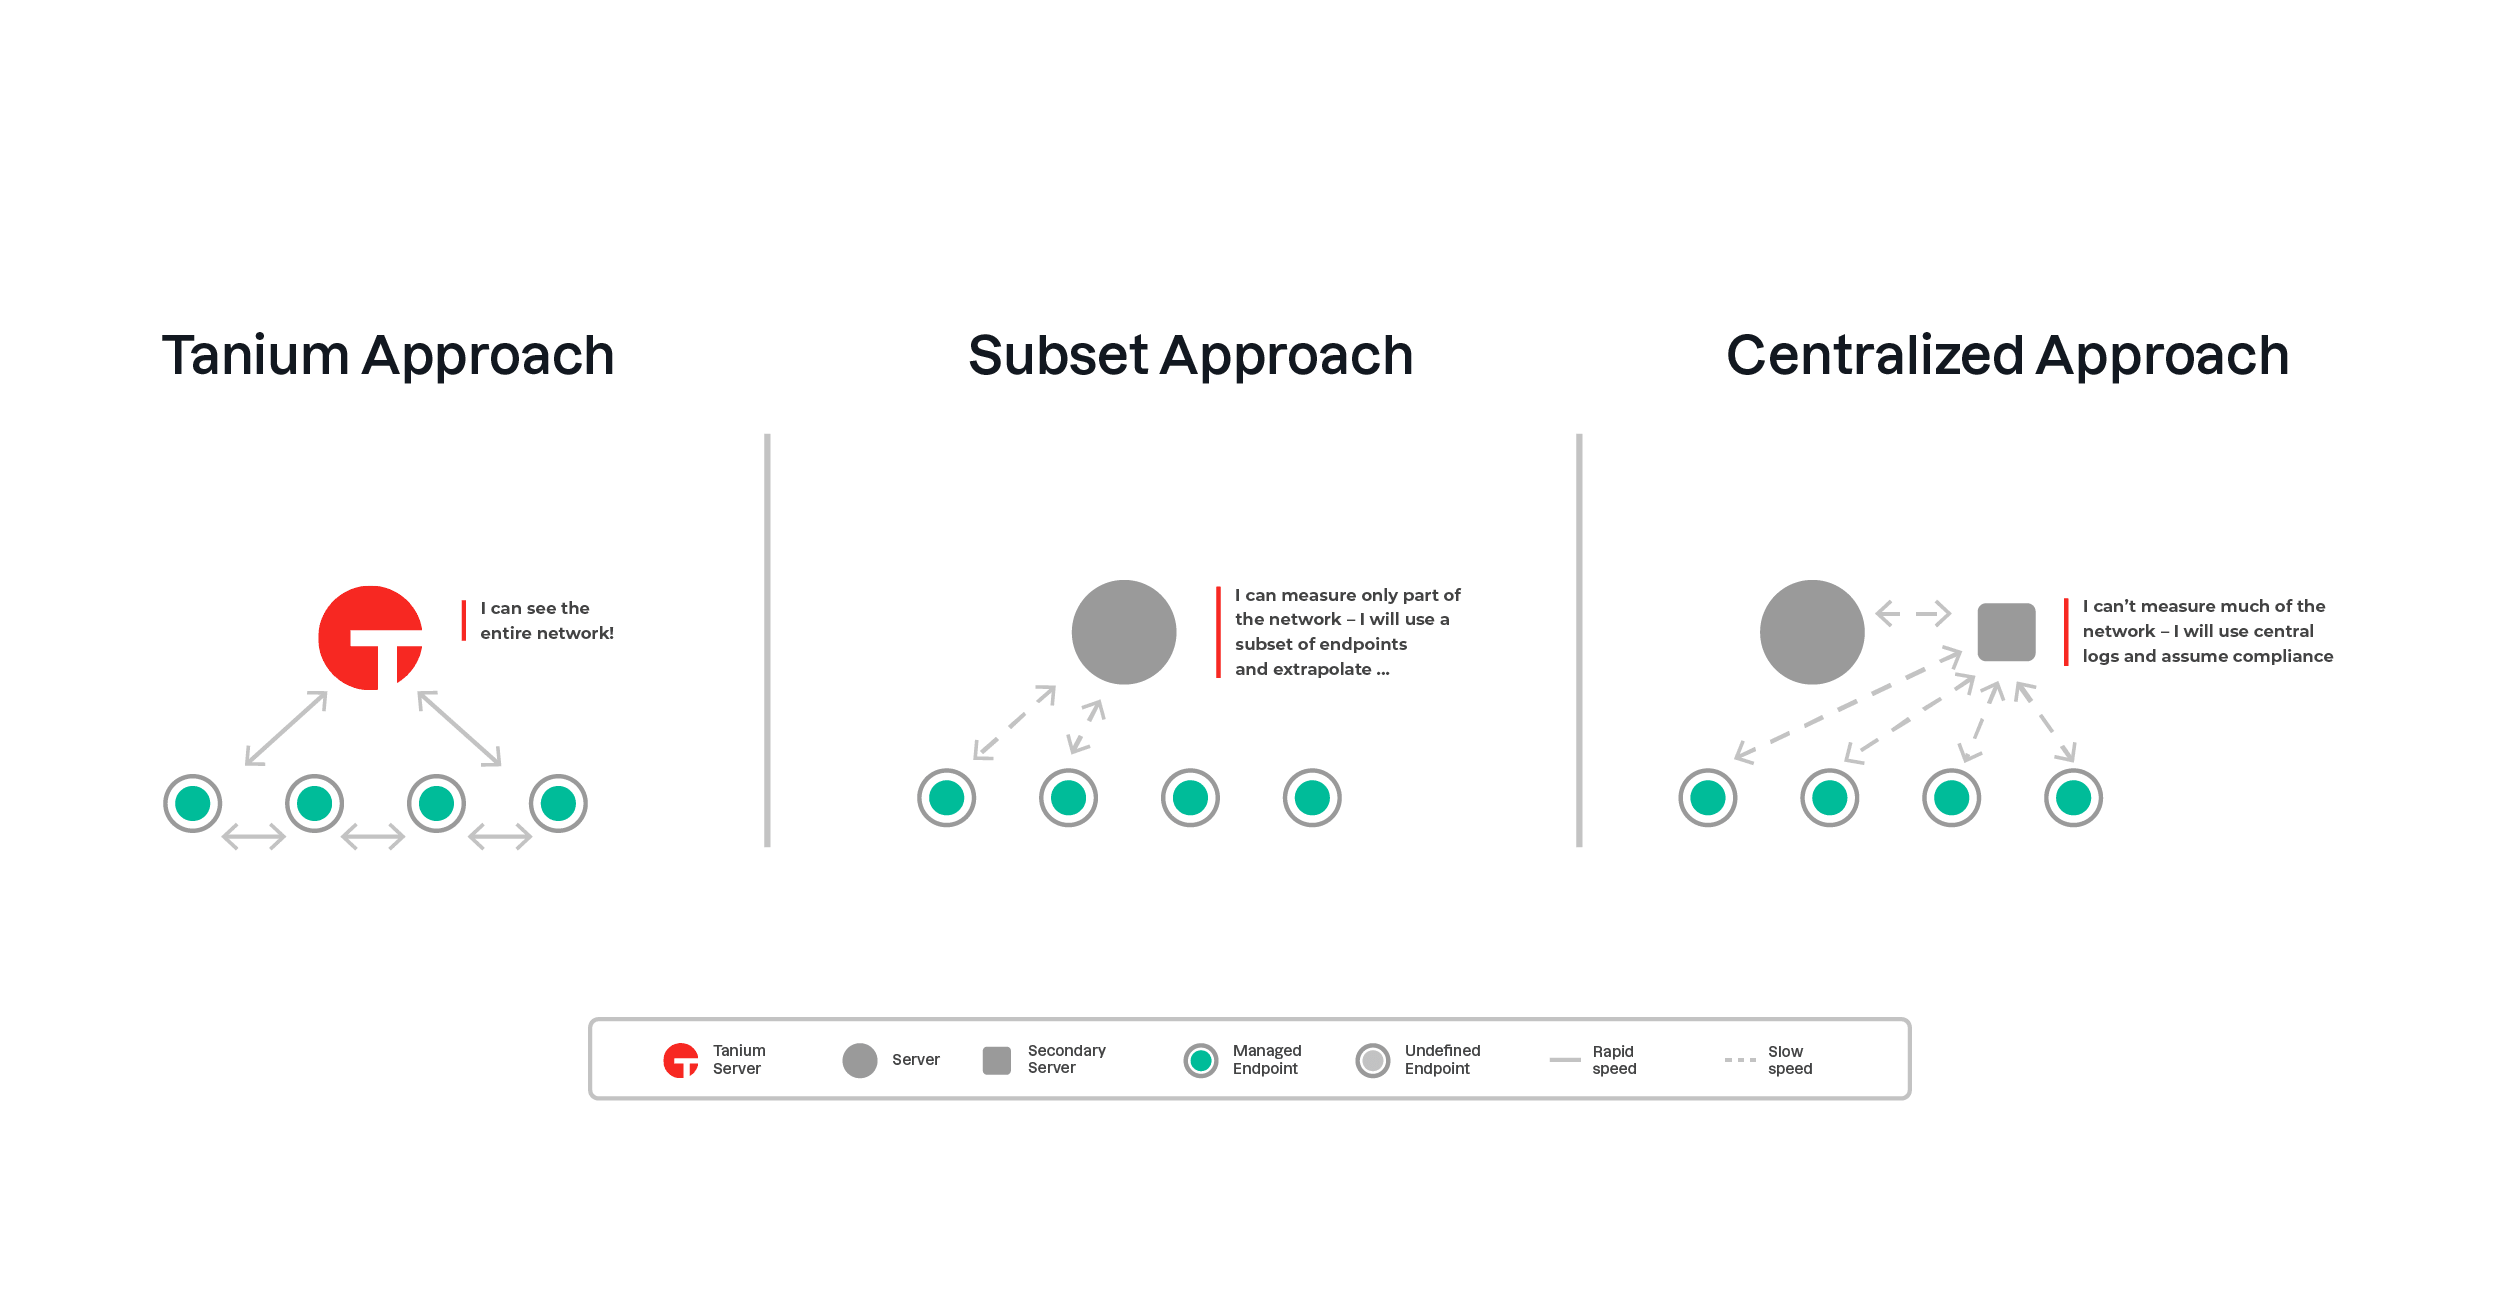
従来のツールは、古典的なハブ・アンド・スポーク型のアーキテクチャを採用しています。 つまり、管理サーバーから各エンドポイントへのポイント・ツー・ポイント接続のことです。 このアーキテクチャをスケーラブルにする唯一の方法は、単一の中央集約型ポイントからの負荷を分散させるために、インフラストラクチャの中間層を追加することですが、これによりデータの取得速度が低下し、障害発生のリスクも増大してしまいます。
Taniumは、特許取得済みのリニアチェーンアーキテクチャを採用しています。 エンドポイントは隣接するノードと接続し、データをやり取りすることで、単一の管理サーバーからの通信を最小限に抑えることができます。 その結果、エンドポイントにアクセスしてデータを取得したり、アクションを実行したりすることが、数秒単位の速度で可能な、高効率かつ極めて拡張性の高い通信プラットフォームが実現しました。
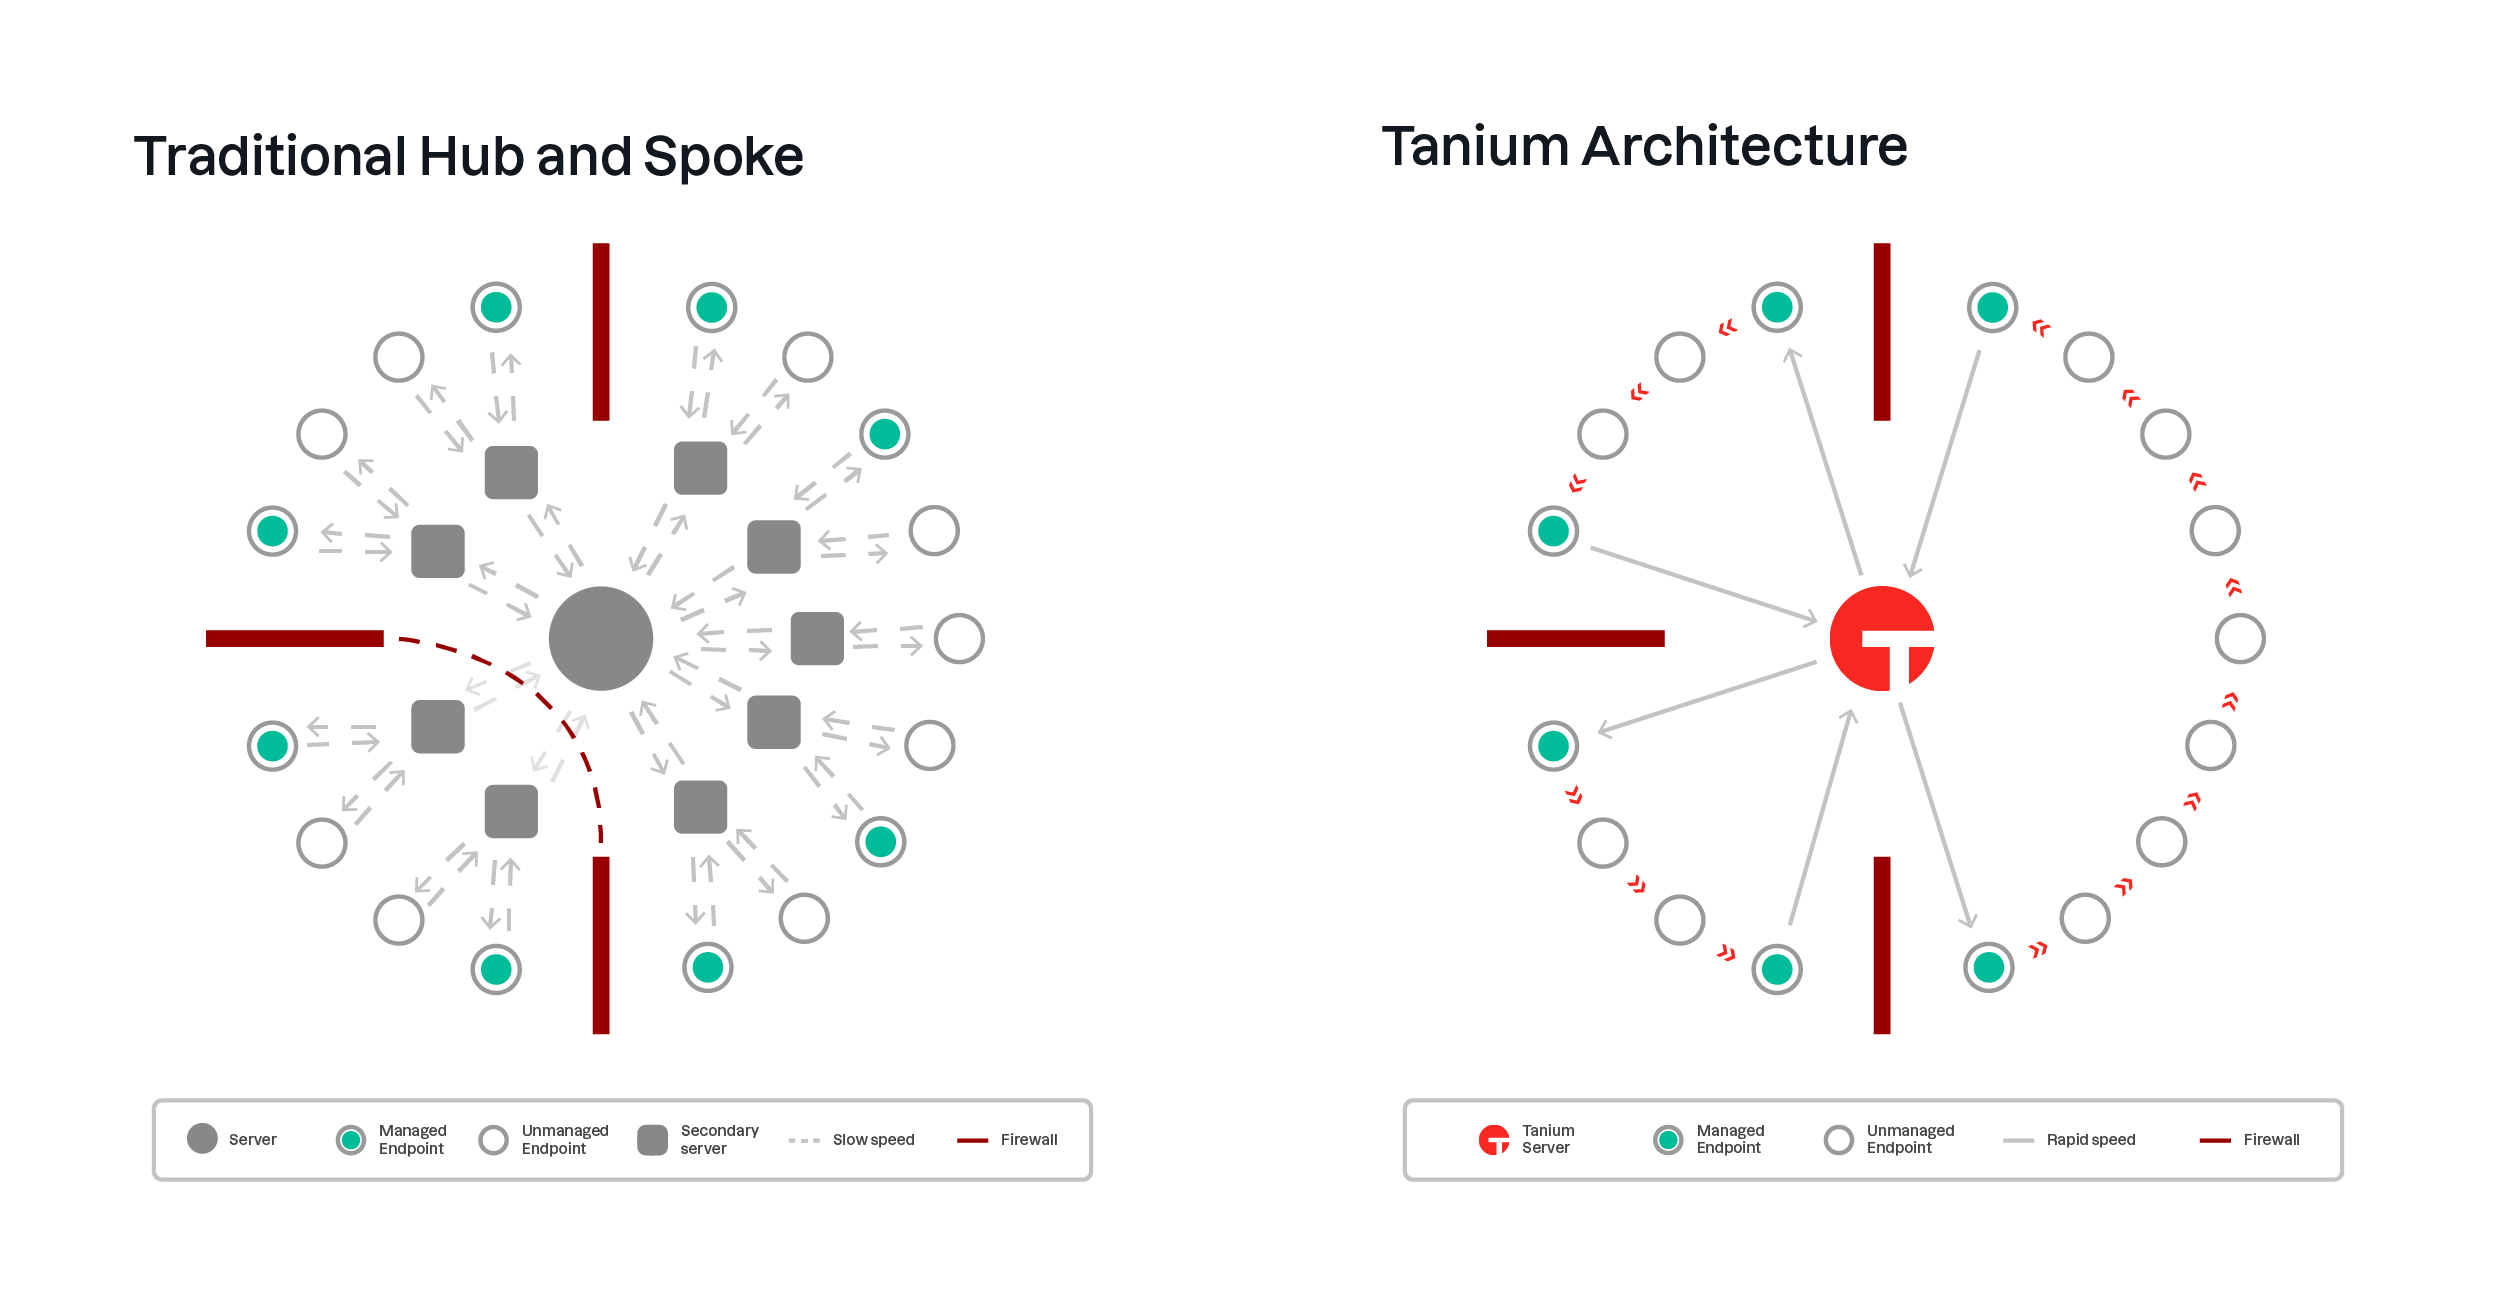
これらのアーキテクチャは、「Essential Eight」への準拠にどのような影響を与えるのでしょうか?
まず、Essential Eightの遵守状況を測定する従来のアプローチは、多くの場合、監査形式の手法によって行われます。 これには、社内外のリソースを活用し、アクセス権限のあるエンドポイントに接続し、スクリプトを実行してコンプライアンス状況を評価し、結果を返した後、レポート作成のために相関分析やデータ整理を行うことが含まれます。 この作業には時間がかかり、費用もかかるため、通常は定期的に行われることはありません。 作成されたコンプライアンス報告書は、 時点の状況 を反映したものであり、次回の監査が実施されるまで、この報告書が信頼の根拠となります。
対照的に、Taniumが環境を管理している場合、すでに多種多様なデータをリアルタイムで収集しています。「Essential Eight」レポートに必要な特定のデータ項目は、単にその活用例の一つに過ぎません。 この種のレポートデータを閲覧する際、それは の環境の現状 を反映したものです。 これは、特定の時点における結果の妥当性だけでなく、本書の「是正措置」の項で論じられているように、セキュリティ態勢を是正・改善するための措置を講じるという概念を導入する際にも重要です。 各是正措置が実施されるにつれ、過去の特定の時点におけるレポートは、その環境の実態を反映しにくくなり、その結果、有用性も低下していきます。
完全性
組織が「Essential Eight」のコンプライアンス監視に必要なデータの完全性を確保する上で、いくつかの課題に直面しています。
- リソース・コストの制約:データ収集のための監査形式のアプローチは、限られたリソースを消費します。
- 技術的な制約:従来のデータ取得手法には、処理規模、処理速度、エンドポイント全体(リモートエンドポイントやドメインに参加していないエンドポイントなど)へのアクセス、そして最終的にはエンドポイントにおける可視性の幅と深さにおいて、限界があります。
こうした制約を回避するために、通常は以下のアプローチが採用されます:
- コンプライアンス確認のためにエンドポイントのごく一部を測定し、その結果をネットワーク全体に外挿します。
- 一元管理された設定およびログを確認し、これがエンドポイントの実際の状態を反映していると推論・想定します。
Taniumは、非常に大規模かつ複雑なネットワーク環境全体を管理できるよう、最初から設計されています。 数多くのアーキテクチャ上の特徴がこれを実現しており、それらの特徴は「Essential Eight」のコンプライアンス監視ユースケースに自然に組み込まれています。 メリットとしては、次のようなものがあります:
- Taniumは、Windows、macOS、Linuxなど、さまざまなオペレーティングシステムが動作するエンドポイントを、一貫性のある標準化された方法で管理します。
- Taniumはドメインに縛られません。 エンドポイントには、Taniumサーバーへのネットワーク接続さえあれば十分です。 これにより、エンドポイントを、インターネットやVPNを介して、あるいはネットワーク内のセキュリティが確保された領域に配置されている場合でも、グローバルなフリートの一部として管理することが可能になります。
- Taniumは、ほぼリアルタイムの管理機能を維持しつつ、大規模な拡張が可能です。
- エンドポイントにおける可視性の幅と深さは非常に広範です。 エンドポイント上でコマンドライン(ネイティブユーティリティやスクリプトを介して)から実行可能なデータ取得やタスクは、Tanium を使用すれば全組織規模で実現できます。
Tanium を使用して、全環境にわたる「Essential Eight」のコンプライアンス監視体制が確立された後は、このデータのサブビューを作成することが有益である可能性があります。 Taniumには、エンドポイントデータをさまざまな方法で分類するための仕組みが用意されており、地理的、事業部門、サブネットワーク、あるいはその他の適切な論理的区分に基づいてビューを表示することができます。
是正措置
何らかの是正措置や改善活動を通じてセキュリティ態勢を向上させる能力こそが、Essential Eightへの準拠における究極の目標です。
しかし、前述のセクションで概説したように、一般的な監査形式の「Essential Eight」レポートでは、コンプライアンス遵守率の数値が提示されますが、不適合事項をどのように是正すべきかについては、ご自身で検討する必要があります。 詳細かつ出典が明記されたエンドポイントデータが提供されない限り、これは実に困難な作業となってしまいます。
Taniumの「Essential Eight」モニタリング機能は、コンプライアンス上のギャップを可視化し、要約された割合だけでなく、関連する基礎となるエンドポイント、不備が確認された具体的な統制、および各成熟度レベルにおけるこの結果を構成するデータも表示します。 その後、Taniumを使用して是正措置を講じるか、あるいは必要に応じて既存のツールを活用することも可能です。 報告の現状を踏まえると、新たな結果はまもなく報告書に反映される見込みです。
Taniumは、その性質上、セキュリティ態勢を向上させ、ひいては「Essential Eight」への準拠を促進する機能を備えています。 Taniumを活用した標準的な衛生管理の報告および是正措置は、ほとんどの管理項目におけるコンプライアンスの向上に寄与することができます。 こうした活動の報告は、独立した、あるいは別個の取り組みではなく、単にその管理の結果として行われることになります。 このコンプライアンスの閉ループこそが、私たちが「コンプライアンス・バイ・デザイン」と呼んでいるものです。
ACSCの「Essential Eight」および「 」について詳しくご覧いただき、Taniumが貴組織のコンプライアンス維持にどのように役立つかをご確認ください。

