パスワード(単一の障害点)のみに依存するのではなく、多要素認証(MFA)では、ユーザーが2つ以上の異なる要素を用いて本人確認を行うことが求められます。 この多層的なアプローチにより、たとえ1つの認証情報が漏洩したとしても、アカウントへの不正アクセスは依然として阻止されます。
【更新情報】当初『 2022年11月22日』に掲載されたこの記事は、クラウド型MFAやアダプティブ認証に関する新たな知見、およびこれらの技術がゼロトラスト戦略をどのように支えるかなど、多要素認証(MFA)における最新のベストプラクティスを反映するよう更新されました。
今日のサイバーセキュリティ環境において、パスワードだけではもはや不十分です。 フィッシング、クレデンシャルスタッフィング、およびブルートフォース攻撃により、単一要素認証はセキュリティ上のリスクとなっています。 そこでMFAの出番となります。MFAは保護の層を追加し、あらゆるのゼロトラスト戦略の要となるのです。。
これらの要素は、いくつかのカテゴリーに分類されます。具体的には、「知っているもの」(パスワードなど)、「持っているもの」(パスコードやソフトウェアトークンなど。これには、Google AuthenticatorやMicrosoft Authenticatorといった認証アプリによって生成される、物理的なハードウェアを必要とせずに時間ベースのワンタイムパスワード(TOTP)を提供するものが含まれます)、「本人固有のもの」(指紋スキャンなど)があります。
MFAは、ユーザーが本人であることを証明するための複数の手段を提供することで、ユーザーにさらなる安心感を与え、悪意のある者がユーザーになりすますことを大幅に困難にします。 例えば、攻撃者があなたのスマートフォンや指紋へのアクセス権も持っていない場合、パスワードが盗まれただけでは不十分です。 しかし、MFAは単なるベストプラクティスにとどまらず、アカウントを保護し、本人確認を強化し、システムやサービス間で信頼を築く、現代のセキュリティ戦略の基盤となる要素です。
このガイドでは、MFAとは何か、その仕組み、さまざまな種類、そして効果的な導入方法について詳しく解説しています。 初めて取り組む場合でも、複雑な環境での拡張を進める場合でも、確実に成功へと導く実践的な知見が見つかるはずです。
多要素認証の種類
MFAの種類は、パスワード、生体認証、スマートデバイスなどの認証要素の数や性質によって異なります。
Two-factor authentication (2FA)
MFAの中で最も広く採用されている「2FA」方式では、ユーザーは2種類の異なる認証情報(通常は「知っている情報」(パスワードなど)と「持っているもの」(認証アプリやSMSから取得したワンタイムコードなど))を使用して本人確認を行う必要があります。 この多層的なアプローチにより、たとえパスワードが漏洩した場合でも、不正アクセスのリスクを大幅に低減することができます。
注: SMSを利用した 2FA は、多要素認証(MFA)を全く行わないよりはましですが、アプリやハードウェアを利用した方法に比べ、通信の傍受やSIMスワッピング攻撃に対して脆弱です。
2FA は、オンラインアカウントや、電子メール、クラウドプラットフォーム、の金融サービス といった重要なシステムを保護するのに特に効果的です。こうしたシステムでは、たった1つのパスワードが盗まれるだけで、深刻な情報漏洩につながる恐れがあります。 例えば、職場のメールにログインする際には、通常のパスワードに加えて、スマートフォン上の「Microsoft Authenticator」から取得した6桁のコードが必要になる場合があり、これにより、攻撃者が遠隔からアクセスすることをはるかに困難にすることができます。
2FA は、使いやすさとセキュリティの強化を両立させており、認証インフラ全体を刷新することなくアクセス制御を強化したいと考えている組織にとって、賢明な第一歩となります。 シンプルで効果的であり、いまだにパスワードのみに依存している組織にとっては、迷う余地のない選択肢です。
| メリット - フィッシングや認証情報の盗難に対する保護機能が強化されています - 最新のアプリやサービスのほとんどと簡単に連携できます - ユーザーの信頼が高まり、セキュリティ基準への準拠が図られます | デメリット - ログインに少し時間がかかる - 別のデバイス(スマートフォンなど)への依存 - 2段階認証の手段を利用できなくなった場合、ユーザーが不便を感じる可能性がある |
|---|
3要素認証(3FA)
3FA は、二要素認証を基盤とし、そこに3つ目の独立した本人確認層を追加することで、高リスク環境におけるアクセス管理を強化します。通常、この3つ目の要素には、指紋、顔認証、網膜スキャンなどの生体認証要素が用いられます。 このアプローチでは、以下の要素を組み合わせています:
- ご自身が知っているもの(パスワードなど)
- ご自身が持っているもの(モバイル端末やセキュリティトークンなど)
- あなた自身に関する何か(生体認証の特徴など)
3FA は、政府システム、医療ネットワーク、金融機関、重要インフラなど、セキュリティ要件が特に高い環境において最も効果を発揮します。こうした環境では、不正アクセスが発生した場合の影響が甚大となるためです。 また、企業のネットワーク境界の外から機密データにアクセスするリモートワークの場面でも、その利用がますます広がっています。
[関連記事:Active Directoryのセキュリティとは? リスクとベストプラクティス]
3FA は、セキュリティの重要度が高く、ユーザー体験とリスクのバランスをとることができる場合に最適です。 すべてのログインで必須というわけではありませんが、ミッションクリティカルなシステムや機密データを保護するための強力な安全策となります。
安全な医療記録システムにアクセスできると想像してみてください。 パスワードを入力し、スマートフォンでプッシュ通知を承認し、指紋をスキャンします。 たとえサイバー犯罪者があなたのパスワードやスマートフォンを盗んだとしても、あなたの生体認証データがなければ、システムにアクセスすることはできません。
| メリット - 一般的な多要素認証(MFA)手法の中で、最高レベルのセキュリティを保証します - フィッシング、認証情報の盗難、デバイスの不正乗っ取りに対して強力な防御力を発揮します - 厳格なコンプライアンス要件(例:HIPAA、FIPS、CJIS)の遵守を支援します | デメリット - 導入や維持管理がより複雑でコストがかかる - ユーザーにとっての利便性を損なったり、アクセシビリティ上の課題を引き起こしたりする可能性がある - 生体認証データは、万が一漏洩した場合、パスワードのように変更することができず、安全に保管・暗号化されていないと、長期的な本人確認上のリスクをもたらす |
|---|
適応型多要素認証(MFA)
適応型またはリスクベースの多要素認証(MFA)は、コンテキスト信号に基づいて認証要件を動的に調整します。 コンテキスト信号には、デバイスのフィンガープリント、ログイン頻度、ブラウザのメタデータ、およびユーザーの過去の行動履歴などが含まれます。
適応型認証では、すべてのログイン試行に対して同じレベルのセキュリティ対策を適用するのではなく、リアルタイムでリスクを評価し、何か異常が認められた場合にのみ、追加の認証を求めます。
適応型多要素認証(MFA)は、アクセス管理がさまざまなリスクレベルに合わせて柔軟に対応する必要があり、ユーザーがさまざまな場所やデバイスからシステムにアクセスするハイブリッド型やリモートワークの環境において、特に効果的です。 また、コンプライアンス要件が厳しい業界や、脅威の状況が刻々と変化する環境においても、リアルタイムでのリスクの検知と対応が安全なアクセスを維持するために不可欠である点で、その真価を発揮します。
| メリット - 不要なプロンプトを最小限に抑えることで、ユーザーの負担を軽減します - 異常なログイン行動などのリアルタイムの異常を検知し、適切に対応します - 幅広いシグナルに対応しており、ハイブリッド環境やリモート環境でも容易に拡張可能です | デメリット - 複数のデータソースとの複雑な連携が必要 - プロンプトの動作に一貫性がないため、ユーザーを混乱させる可能性がある - リスクスコアリングが不完全であるため、正当な活動や悪意のある活動を誤って分類してしまう可能性がある |
|---|
生体認証による多要素認証
この種のMFAは、指紋、音声認証、網膜スキャンなどの生体認証情報を利用しています。 生体認証は複製や盗難が難しいため、最も安全な認証方法の一つです。
[関連記事:生体認証をめぐる新たなジレンマ――それは私たちの安全を守るのか、それとも後悔を招くのか?]
生体認証による多要素認証(MFA)は、厳重に管理された環境や、パスワードの入力疲れや端末の紛失が頻繁に懸念される場面で特に効果的です。 例えば、 の医療提供者である では、指紋認証を採用することで、許可されたスタッフのみが患者の記録にアクセスできるようにしており、複数の認証情報を記憶したり管理したりする必要がなくなっています。
| メリット - パスワードやトークンに比べ、偽造や盗難が極めて困難です - ユーザーにとって便利で迅速です。何も覚えたり持ち歩いたりする必要がありません - ハンズフリーでの利用や迅速なアクセスが求められる環境(例:病院、製造現場など)に最適です | デメリット - 専用のハードウェアが必要であり、どこでも入手できるとは限りません - 生体認証データの保存や管理に関するプライバシーの懸念 - 身体的な変化(怪我や病気など)や環境条件(手袋や照明など)の影響を受ける可能性があります |
|---|
クラウド型MFA
この手法では、クラウドサービスを通じて多要素認証(MFA)を提供するため、ハイブリッド環境やリモートユーザーとの統合が容易になります。 通常、シングルサインオン(SSO)機能が含まれており、IDプロバイダーと連携します。
クラウドベースのMFAは、リモートワークやハイブリッドワーク、常時接続といった、現代の働き方に合わせて設計されています。 特に分散型ワークフォース向けに、拡張性のある「アイデンティティファースト」のセキュリティアプローチを提供します。 特に、従業員が分散して勤務している組織や、ゼロトラストアーキテクチャを導入している組織において、集中管理と拡張性が重要な要素となる場合、このソリューションは極めて効果的です。
例えば、複数のSaaSプラットフォームを利用しているグローバルマーケティングチームは、オースティンやアムステルダム、あるいはその間のどこからログインする場合でも、クラウドベースのMFAを活用することで、安全かつシームレスなアクセスを確保することができます。
| メリット - リモート環境やハイブリッド環境において、導入や拡張が容易です - アイデンティティプロバイダーやSSOプラットフォームを通じた一元管理が可能です - オンプレミスでのメンテナンスを必要とせず、頻繁な更新や機能改善が行われます | デメリット - インターネット接続およびサードパーティサービスの利用状況に依存します - クラウドプロバイダーで問題が発生した場合、遅延やサービス停止が生じる可能性があります - データ居住要件が厳しい業界では、コンプライアンス上の懸念が生じる可能性があります |
|---|
MFAのさまざまな種類について解説しましたので、ここでよくある誤解を解いておきましょう。 2FA は、実際にはMFAとどのように異なるのでしょうか?
MFAと 2FA:その違いを理解する
MFA and 2FA are はしばしば同じ意味で使われますが、これらは同じものではありません。
2FA is はMFAの一部分と見なされています。 これには、正確に2種類の認証情報が必要です。通常は、「知っているもの」(パスワードなど)と「持っているもの」(ワンタイムコードやモバイル端末など)です。 これは、パスワードのみによるセキュリティから大きく進歩したものであり、メール、銀行取引、SaaSのログインなどで広く利用されています。
一方、MFAはより柔軟性があります。 これには、生体認証(本人固有の特性)や行動パターン(本人の行動)など、異なるカテゴリに属する2つ以上の要素が含まれる場合があります。 この多層的なアプローチは、特にリスクの高い環境や、高い権限を持つユーザーにとって有用です。
| 特長 | 2FA | MFA |
|---|---|---|
| 因子の数 | ちょうど 2 | 2 以上 |
| 柔軟性 | 制限あり | 高い |
| セキュリティ | 中程度 | より強く |
| 一般的な利用例 | メール、VPN、SaaSアプリ | 金融、医療、ゼロトラスト環境 |
| 例 | パスワード+SMS認証コード | パスワード+トークン+指紋 |
2FA は確かな出発点ですが、真のセキュリティ成熟度はMFAから始まります。サイバー攻撃が進化し、コンプライアンス要件が厳格化するにつれ、組織は基本的な二要素認証の設定から、より適応性が高く、リスクを意識した戦略へと移行しつつあります。
しかし、すべてのMFAが同じように作られているわけではありません。 最適な組み合わせは、お客様のリスクプロファイル、ユーザー層、および保護対象によって異なります。 つまり、現代の組織では、よりスマートで状況に応じたアクセス判断を行うために、生体認証、デバイスの状態、位置情報の把握、さらには行動パターンといった要素をさらに取り入れる方向へと進んでいます。
多要素認証の仕組み
MFAは、本人確認をよりスマートにし、偽造を困難にすることを目的としています。 MFAでは、単一のパスワード(推測されたり、盗まれたり、フィッシング攻撃の標的になったりする恐れがあります)に頼るのではなく、ユーザーがアクセス権限を得る前に、複数の認証手段を提示することを求めます。
MFAの一般的な仕組みは以下の通りです:
- 手順1: ユーザー名とパスワードを入力してください。これらはご自身だけが知っているものにしてください。
- ステップ2: 「持っているもの」(携帯電話など)または「ご自身に固有のもの」(指紋など)を使って本人確認を行ってください。
- ステップ3: すべての要素(ワンタイムコード、生体認証、さらにはデバイスの状態や位置情報など)が確認されれば、ログインが完了します。
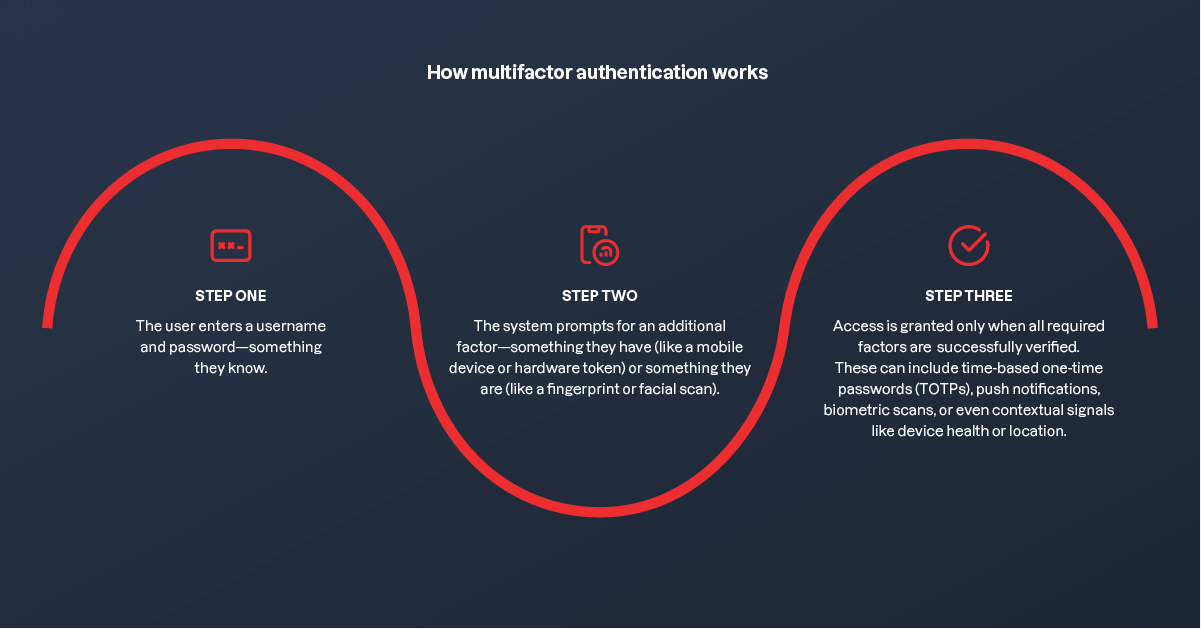
この多層的なアプローチにより、たとえ1つの認証要素が侵害されたとしても、不正アクセスの可能性を大幅に低減することができます。 ハッカーがあなたの携帯電話や指紋、あるいは現在地も必要とする場合、パスワードが盗まれただけでは、それほど先には進めません。
また、MFAが進化するにつれ、単に手順を増やすだけでなく、より賢い手順を追加することが重要になってきています。 最新の実装では、ログイン行動、デバイスの状態、地理的な異常といったリスクの兆候に基づいて、必要な認証レベルをリアルタイムで調整することができます。
多要素認証の要素
MFAは、オンラインアカウントのセキュリティを確保し、ユーザーの身元を保護するために、アクセスを許可する前に、ユーザーに対し、異なるカテゴリに属する2つ以上の種類の認証情報(要素)の提示を求める仕組みとなっています。 これらの要因は、主に5つのグループに分類されます:
- 知識要素(知っていること)は、ユーザーが記憶している認証情報です。
• パスワード: 最も一般的な形式ですが、フィッシング攻撃やパスワードの流用攻撃に対して最も脆弱でもあります。
• PIN: モバイル端末やスマートカードでよく使用されます。パスワードよりも短いですが、それでも推測される危険性があります。
• セキュリティ質問: 回答がソーシャルメディアや ソーシャルエンジニアリングを通じて容易に見つかる可能性があるため、セキュリティ面では脆弱です。
- 「所持要因(自分が持っているもの)」 では、ユーザーがデバイスや物体を物理的に所持していることが求められます。
• 携帯電話: 認証アプリやテキストメッセージを通じて、SMSコードやプッシュ通知を受信するために使用されます。
• ハードウェアトークン: 時間ベースのワンタイムパスワード(TOTP)を生成し、金融サービスなどでよく使用されます。
• USBキー/スマートカード: 認証を行うために挿入またはタップする必要がある物理的なデバイスです。セキュリティレベルが高く、政府機関や規制産業で広く利用されています。
- 固有の要因(ご自身の属性)は、ユーザーに固有の生体認証特性に基づいています。
• 指紋認証: スマートフォンやノートパソコンで広く利用されており、高速で使いやすいです。
• 顔認証: モバイル端末や企業向けデバイスでの利用が拡大しています。
• 虹彩・網膜スキャン/音声認証: セキュリティが厳重な施設やコールセンターなどで利用される、高精度な認証方式です。
- 位置情報に基づく要因(現在地) は、ユーザーの物理的な位置またはネットワーク上の位置を判定します。
• IPアドレス: 通常とは異なる、あるいはリスクの高い場所からのログインを検出するのに役立ちます
• GPS位置情報: モバイルベースの多要素認証(MFA)において、地理的な所在を確認するために使用されます
• ネットワークID: 信頼できる企業ネットワークからのアクセスを確認します
- 行動要因(ユーザーの行動)は、ユーザーがデバイスとどのようにやり取りするかというパターンを分析します。
• タイピングパターン: キー入力のリズムと速度を測定します
• マウスの動き: ユーザーがインターフェースをどのように操作するかを追跡します
• ナビゲーションの習慣: 一般的なログイン時間やアプリの利用状況を分析します
Taniumの見解: MFAのセキュリティ強度は、それが動作するデバイスの強度に左右されます。 だからこそ、私たちはエンドポイントに注力しています。セキュリティ態勢の検証、逸脱の検知、そしてアイデンティティ・プラットフォームがより賢明なアクセス判断を行うために必要なリアルタイムのコンテキストを提供することに注力しています。
サイバーセキュリティにおいて、多要素認証が不可欠な理由
MFAは単なるセキュリティの強化にとどまらず、今日最も一般的で多大な損害をもたらすサイバー脅威に対する最前線の防御手段です。 MFAは、パスワードだけでなく追加の認証情報を要求することで、たとえ認証情報が漏洩した場合でも、攻撃者が不正アクセスを行うことを飛躍的に困難にします。
認証情報の盗難に対する防御策
認証情報の盗難は、依然としてデータ漏洩の主な原因の一つとなっています。 へのフィッシング攻撃、ブルートフォース攻撃、およびクレデンシャルスタッフィングは、いずれも脆弱なパスワードや再利用されたパスワードを悪用することを目的としています。 MFAはその連鎖を断ち切ります。 たとえ攻撃者があなたのパスワードを入手したとしても、アクセス権を得るには、指紋や端末、位置情報の照合など、第2(または第3)の認証要素が依然として必要となります。 その一手間をかけるだけで、攻撃を未然に防ぐことができることがよくあります。
コンプライアンス要件の遵守
HIPAA、PCI DSS、NISTなどの規制では、MFAを推奨しているだけでなく、その導入が義務付けられています。 MFAは、規制対象情報を保護し、医療、金融、政府などの業界において、 のアクセス制御 が適切に実施されていることを証明するための基本要件です。 これは単にチェックボックスにチェックを入れることだけではなく、規制当局や顧客、パートナーとの信頼関係を築くことなのです。
セキュリティを損なうことなく、使いやすさを向上させる
MFAは必ずしも摩擦を意味するわけではありません。 プッシュ通知、生体認証、デバイスベースの認証といった最新の機能を活用することで、組織はユーザーにとって違和感のない形でMFAを導入することができます。 従業員、契約社員、顧客を問わず、MFAなら、誰の作業効率も低下させることなく、アクセスポリシーを一元的に統一することができます。
ご存知でしたか? マイクロソフトの (新しいタブで開きます)によると、MFA(多要素認証)は、
の盗まれた認証情報を悪用したアカウント乗っ取り攻撃の 99.9%以上を阻止できるとのことです。
MFAの導入における課題と考慮事項
MFAはセキュリティを大幅に強化しますが、その導入は必ずしも簡単とは限りません。 組織は、円滑な導入と長期的な成功を確実にするために、技術的、財務的、人的な要因を適切に考慮しなければなりません。
以下に、最も一般的な課題とその実務上の意味について、詳しく解説します:
コストと複雑さ
MFAの導入には、特に大規模な組織やハイブリッド型組織の場合、ツール、ライセンス、インフラストラクチャへの初期投資が必要となることがよくあります。
- ハードウェアトークン、SMSゲートウェイ、またはモバイルデバイス管理ツールの購入が必要になる場合があります
- ライセンス費用は、部署や地域をまたいで急速に膨らむ可能性があります
- ITチームは、複数のプラットフォームやIDプロバイダーにわたってMFAを設定する必要がある場合があります
レガシーシステムとの連携
古いシステムでは、最新のMFAプロトコルに対応していない場合があり、そのために統合が困難になったり、一貫性を欠いたりすることがあります。
- レガシーアプリでは、カスタム開発やサードパーティ製のプラグインが必要になる場合があります
- MFAの適用に一貫性がないと、セキュリティ上の脆弱性が生じる恐れがあります
- 導入スケジュールが遅れる可能性や、並行して認証システムを導入する必要が生じる可能性があります
ユーザーの抵抗感
一部のユーザーは、特にこの技術に慣れていない場合、MFAを不便だ、あるいは不要だと感じるかもしれません。
- ログインの手順を追加する場合、その理由を明確に説明しないと、ユーザーに不満を感じさせてしまう可能性があります
- 抵抗があると、危険な回避策やサポートチケットの発生につながる可能性があります
- 信頼関係を築き、導入を促進するためには、研修とコミュニケーションが必要です。
端末の紛失またはアクセス
ユーザーが携帯電話やトークンといった第二要素へのアクセスを失うと、生産性が低下したり、重要なシステムへのアクセスが妨げられたりする恐れがあります。
- ユーザーは、重要なツールやデータにアクセスできなくなる可能性があります
- ヘルプデスクチームには、復旧や再登録のための明確なワークフローが必要です
- バックアップ方法(例:復旧コードや代替連絡先など)は、安全かつ利用しやすいものでなければなりません
サイバー攻撃
MFAは強力ですが、決して万全というわけではありません。特に、ユーザーが攻撃者がどのようにしてこれを回避する可能性があるかを認識していない場合はなおさらです。
- フィッシング攻撃は、依然としてユーザーを騙して二次認証情報を明かさせてしまう可能性があります
- プロンプトによる疲労(例:繰り返されるプッシュ通知など)は、誤って承認してしまう原因となる可能性があります
- 適応型多要素認証について十分な説明がなされていない場合、ユーザーは不審な動作に気づかない可能性があります
多くのMFAガイドが見落としている点:ほとんどのアドバイスは準備段階で終わってしまいます。 しかし、現実のセキュリティは、ユーザーが端末を紛失したり、ポリシーが緩んだり、攻撃者が巧妙な手口を用いたりといった、複雑で混沌とした中間領域に存在しています。
パスワード不要の多要素認証(MFA):認証の未来
パスワードは、セキュリティの連鎖において常に最も脆弱な部分でした。忘れやすく、盗まれやすく、また、異なるシステム間で繰り返し使用されることも多いからです。 パスワード不要の多要素認証(MFA)である「 」は、「知識」要素を排除し、代わりに「所持」および「生体」要素に基づいて認証を行います。 既知の情報に頼るのではなく、ご自身が「持っているもの」や「ご自身そのもの」を用いて本人確認を行うため、パスワードは不要です。
このアプローチは、多要素認証の強みと、ユーザーが求める簡便さを兼ね備えています。 生体認証やデバイスによる認証、あるいはタップや一瞥するだけでアクセスを解除できる FIDO2 種類のセキュリティキーなどを想像してみてください。 その結果、 ログインの高速化、ヘルプデスクへの問い合わせ件数の減少、そして認証情報を利用した攻撃のリスクの大幅な低減が実現します。
パスワード不要の多要素認証(MFA)は、パスワード管理だけでは不十分な、コンプライアンス要件が厳しい環境やリスクの高い環境において、特に効果的です。 また、静的な認証情報に依存することなく、継続的に身元を検証することで、ゼロトラストの原則にも対応しています。
パスワード不要の多要素認証(MFA)のメリットには、次のようなものがあります:
- パスワードの流用やフィッシングのリスクを排除します
- パスワードのリセットやアカウントのロックアウトに伴うIT部門の負担を軽減します
- よりスムーズで直感的なユーザー体験を実現します
結論として: パスワード不要の多要素認証(MFA)は、安全かつユーザーフレンドリーなアクセス手段としての有望な進化として注目を集めていますが、その導入は組織のニーズ、インフラ、およびリスク状況によって異なります。
Taniumが、リアルタイムのデバイス可視化を通じて、効果的なアクセス管理をどのように実現しているか
Taniumは、 と、IDプラットフォームなどのサードパーティ製ソリューション との連携を通じて、リアルタイムのデバイス可視化情報を実用的な知見へと変換し、条件付きアクセスポリシーの策定と適用を支援することで、組織がより賢明なセキュアアクセスに関する意思決定を行えるよう支援します。
例えば、Tanium を利用することで、デバイスのコンプライアンス状況やリスク態勢を継続的に評価することが可能となり、組織は暗号化の状態、ファイアウォールの設定、セキュリティポリシーなど、デバイスの状態に関するリアルタイムのデータを取得できるようになります。
Microsoft Entra ID のようなアイデンティティプラットフォームは、このリアルタイムのデバイステレメトリを活用して、コンプライアンス状況や脆弱性の露出状況、およびデバイスがネットワークへのアクセスを許可されているかどうかを把握することができます。これにより、組織は条件付きアクセスポリシーをより効果的に適用し、環境全体で一貫して適用することで、ゼロトラストを大規模に実現できるようになります。
Taniumは、エンドポイントのコンテキスト情報をリアルタイムで分析に組み込むことで、アクセス許可の判断がユーザー情報だけでなく、デバイスの実際の状態に基づいて行われるよう支援します。
これはゼロトラストにとって極めて重要です。
さらに、Taniumのオンプレミス型オペレーティングシステムであるTanOS( )は、TaniumインフラへのSSHアクセスに対する多要素認証(MFA)の適用をサポートしており、重要なシステムへの管理者アクセスを保護するのに役立ちます。管理者は、TOTPなどのMFA要件を設定することで、認証済みのユーザーのみが重要なTaniumシステムにアクセスできるようにすることができます。
この構成により、不正アクセスのリスクを低減することで、ミッションクリティカルなインフラの保護を強化します。 MFAの適用は組織の方針に合わせて調整することができ、管理者はTanOSコンソール内で直接、推奨する認証方法を指定することができます。
MFAが、より広範なゼロトラスト戦略の中でどのような役割を果たすのか、ご確認されたいですか? TaniumとMicrosoft Entra IDが連携し、ユーザーの作業を妨げることなく、リスク情報を基にしたリアルタイムのアクセス判断を実現する仕組みをご覧ください。
MFAに関するよくある質問
多要素認証で使用される 3 の認証情報にはどのようなものがありますか?
- ご自身が知っているもの(パスワードなど)
- ご自身が持っているもの(パスコードやソフトウェアトークンなど)
- あなた自身に関するもの(生体認証)
これら3つのカテゴリーは、NIST(SP 800-63B)などの標準化団体によって定義されており、サイバーセキュリティ業界全体で広く採用されています。
ただし、一部のフレームワークでは、 に示されているように、位置情報、デバイス、行動などのコンテキスト信号を取り入れた第4のカテゴリー も認められています。 これらは、適応型またはリスクベースの認証において、ログインの試みが不審であるかどうかを評価し、追加の確認手順が必要かどうかを判断するために使用されます。 例えば、マイクロソフトやその他のIDプロバイダーは、IPアドレスに基づく位置情報を利用して、通常とは異なる地域からのログインを検知し、強化認証を促しています。
注: これらのシグナルはセキュリティの多層化に寄与しますが、NISTやCISAのガイドラインでは、単独の認証要素とはみなされません。
多要素認証の中で、最も強固な方式は何でしょうか?
特にコンプライアンス要件が厳しい環境やリスクの高い環境においては、最も安全なMFAの実装のいくつかは、生体認証やハードウェアトークンを、適応型かつリスクベースの認証と組み合わせたものです。 ただし、「最も堅牢な」構成は、脅威モデルやインフラストラクチャによって異なります。
多要素認証の例にはどのようなものがありますか?
パスワードと指紋、あるいはパスワードと、認証アプリやSMSで受け取ったワンタイムコードを使用します。
ご注意: アプリやハードウェアベースの認証コードは、一般的にSMSよりも安全です。
MFAは本当に安全性が高いのでしょうか?
はい。 MFAは、複数の認証段階を導入することで、不正アクセスのリスクを大幅に低減します。 CISAは、 (新しいタブで開きます) を参照し、これにより「ハッキングされる可能性が99%低くなる」と述べています。
MFAは常に有効にしておくべきでしょうか?
ほとんどの場合、そうです。 すべての組織は、サイバーセキュリティを強化し、機密情報を保護し、認証情報を利用した攻撃のリスクを低減するために、MFAを導入すべきです。 ただし、導入にあたっては、ユーザー体験、システムの互換性、およびリスクレベルを考慮する必要があります。
関連リソース
- 多要素認証は、その評判にふさわしいものなのでしょうか?
- Taniumの専門家たちが、パスワードに関するよくある誤解を解き明かします
- データ漏洩防止とは何でしょうか? そして、なぜそれが必要なのか
- TaniumとMicrosoft Entra IDを活用して、大規模なゼロトラストを実現しましょう
- Taniumの統合に関する活用事例
Tanium Autonomous Endpoint Management(AEM) は、ITおよびセキュリティチームが正確かつ迅速に行動できるよう支援します。変更の自動化、リアルタイムの推奨事項の提示、そして大規模な更新を確実に実行することを可能にします。パッチ適用、コンプライアンス、インシデント対応のいずれを管理する場合でも、AEMは可視性と実行機能を1つの統合プラットフォームに集約します。
MFAはほんの始まりに過ぎません。 Taniumなら、単なるポリシーの適用にとどまらず、信頼そのものを確立することができます。当社のプラットフォームが、可視化を具体的な行動へと、そしてその行動をレジリエンスへとどう結びつけるのか、ぜひご確認ください。今すぐ「 」のライブ・パーソナライズド・デモをご請求ください:。

