本日、 ()および Tanium Discover(、 )のバージョン 3.1 が一般提供開始となりましたことをお知らせいたします。このバージョンには、Amazon Web Services(AWS)クラウドに展開されているエンドポイントを検出する機能が含まれています。
Tanium Discoverは、ネットワークをスキャンし、数十万ものエンドポイントを抱える大規模で分散したグローバルネットワークであっても、隠れた管理対象外の資産を特定します。 管理者は、ネットワークに接続されているすべてのデバイスが把握され、管理下にあることを確実にするために、それらのデバイスをブロックするか、管理下に置くかを選択できます。
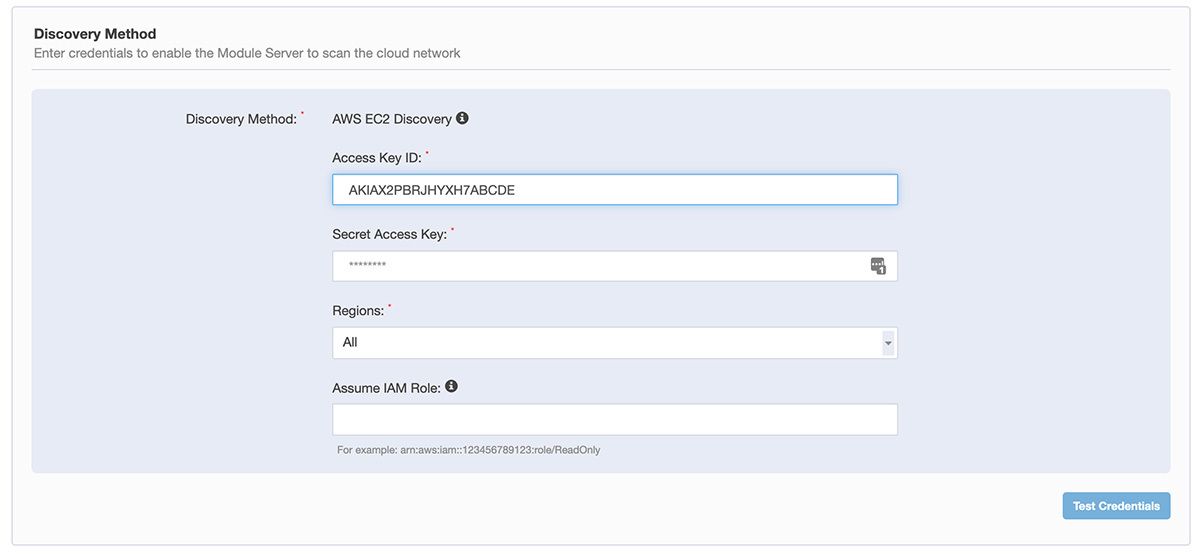
Tanium DiscoverのAWS検出機能では、当社が開発した「一元化されたスキャンプロファイル」と呼ばれる新しいスキャン機能を活用しています。
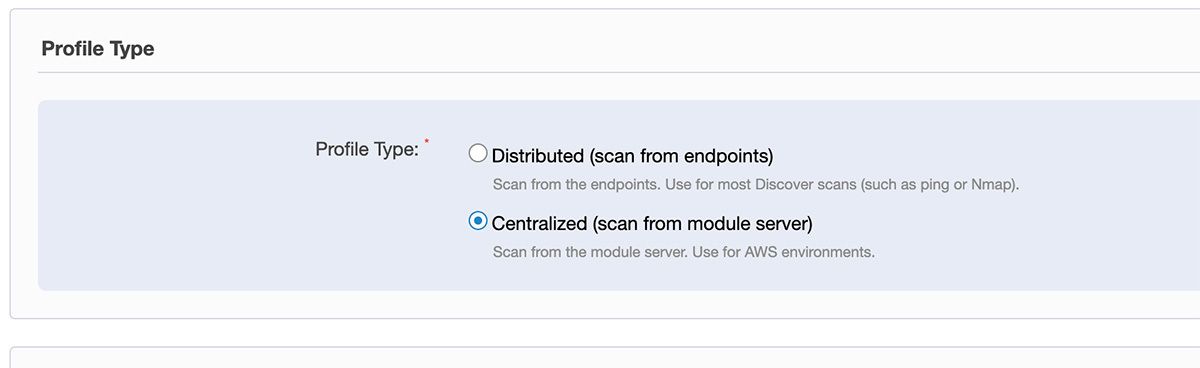
一元管理されたスキャンプロファイル
一元化されたスキャンにより、Taniumクライアントが展開されていないネットワーク内のエンドポイントを検出することができます。 AWSのスキャンに関しては、Discoverは実際にはネットワークスキャンを行わないため、余分なネットワークトラフィックが発生することはなく、ローカルネットワークへの影響もありません。 その代わりに、DiscoverはAWS APIにアクセスし、指定された各リージョンにデプロイされている EC2 のインスタンスに関する情報を取得します。 この検出により、停止されている、あるいはネットワーク上で何らかの理由で非アクティブとなっている EC2 件のインスタンスも特定されます。
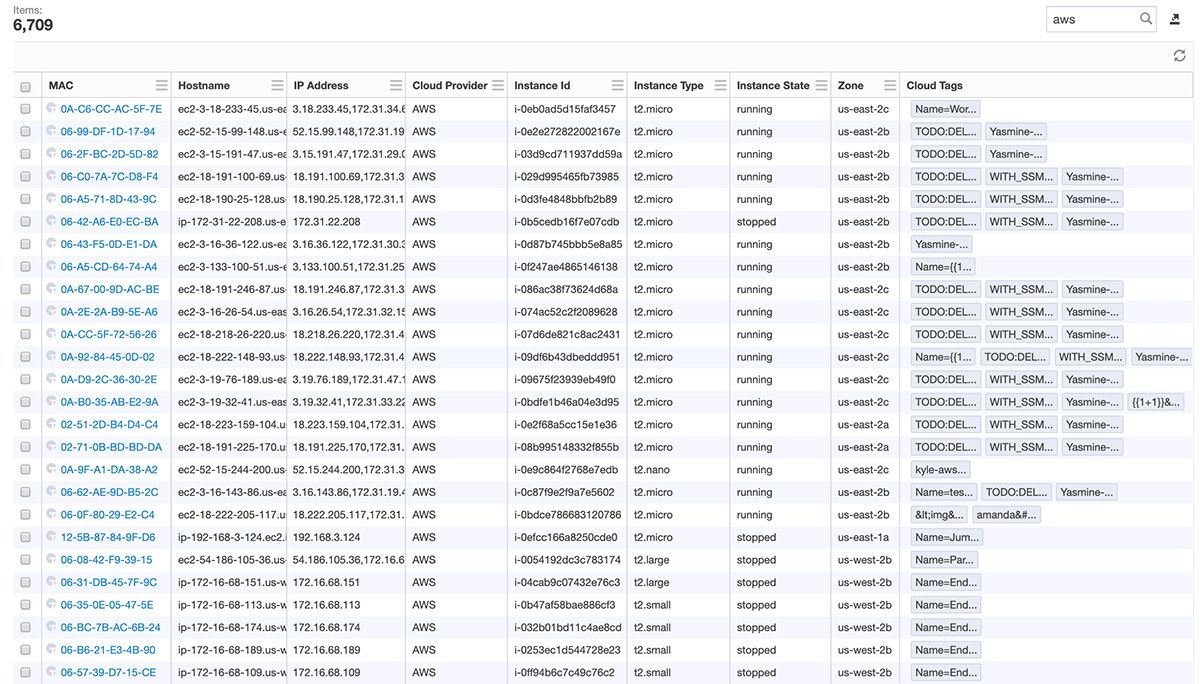
Discoverは、検出された各インスタンスに関する、IPアドレス、MACアドレス、地域、サイズ、オペレーティングシステム、所有者、タグ、状態など、さまざまなメタデータ値を取得します。 これらの値を使用して一意のラベルを作成することで、クラウドインスタンスをアカウント、リージョン、タイプなどごとにグループ分けすることができます。
「Discover 3.1 」のリリースは、当社のエンドポイントおよびセキュリティ管理プラットフォームにおける新たな展開であり、クラウド、オンプレミス、その他の場所を問わず、環境内の管理可能なすべてのエンドポイントを特定、評価、優先順位付けし、対策を講じることで、組織が抜本的なリスク低減を実現できるよう支援するものです。
新しい「Discover」機能の詳細については、以下をご覧ください:
- 「Discover 3.1 」の詳細については、 および Tanium Community をご覧ください。
- 担当のアカウントマネージャー、または 、、[email protected]、 までご連絡ください。
- Tanium Discoverのデモをご予約ください
Taniumの実際の動作をご覧になりませんか? の個別デモをご予約いただくか、毎週開催されているウェビナーにご参加ください。 「 」の今後のイベント()にて、当社のTaniumエキスパートにご相談ください。

