セキュリティチームには、データが不足しているわけではありません。 アナリストがまさにそれを必要とするその瞬間に、時間、再現性、そして経験豊富な専門家の知見が不足しているのです。
それが、Atlasのスラッシュコマンドが解決するように設計されている問題です。
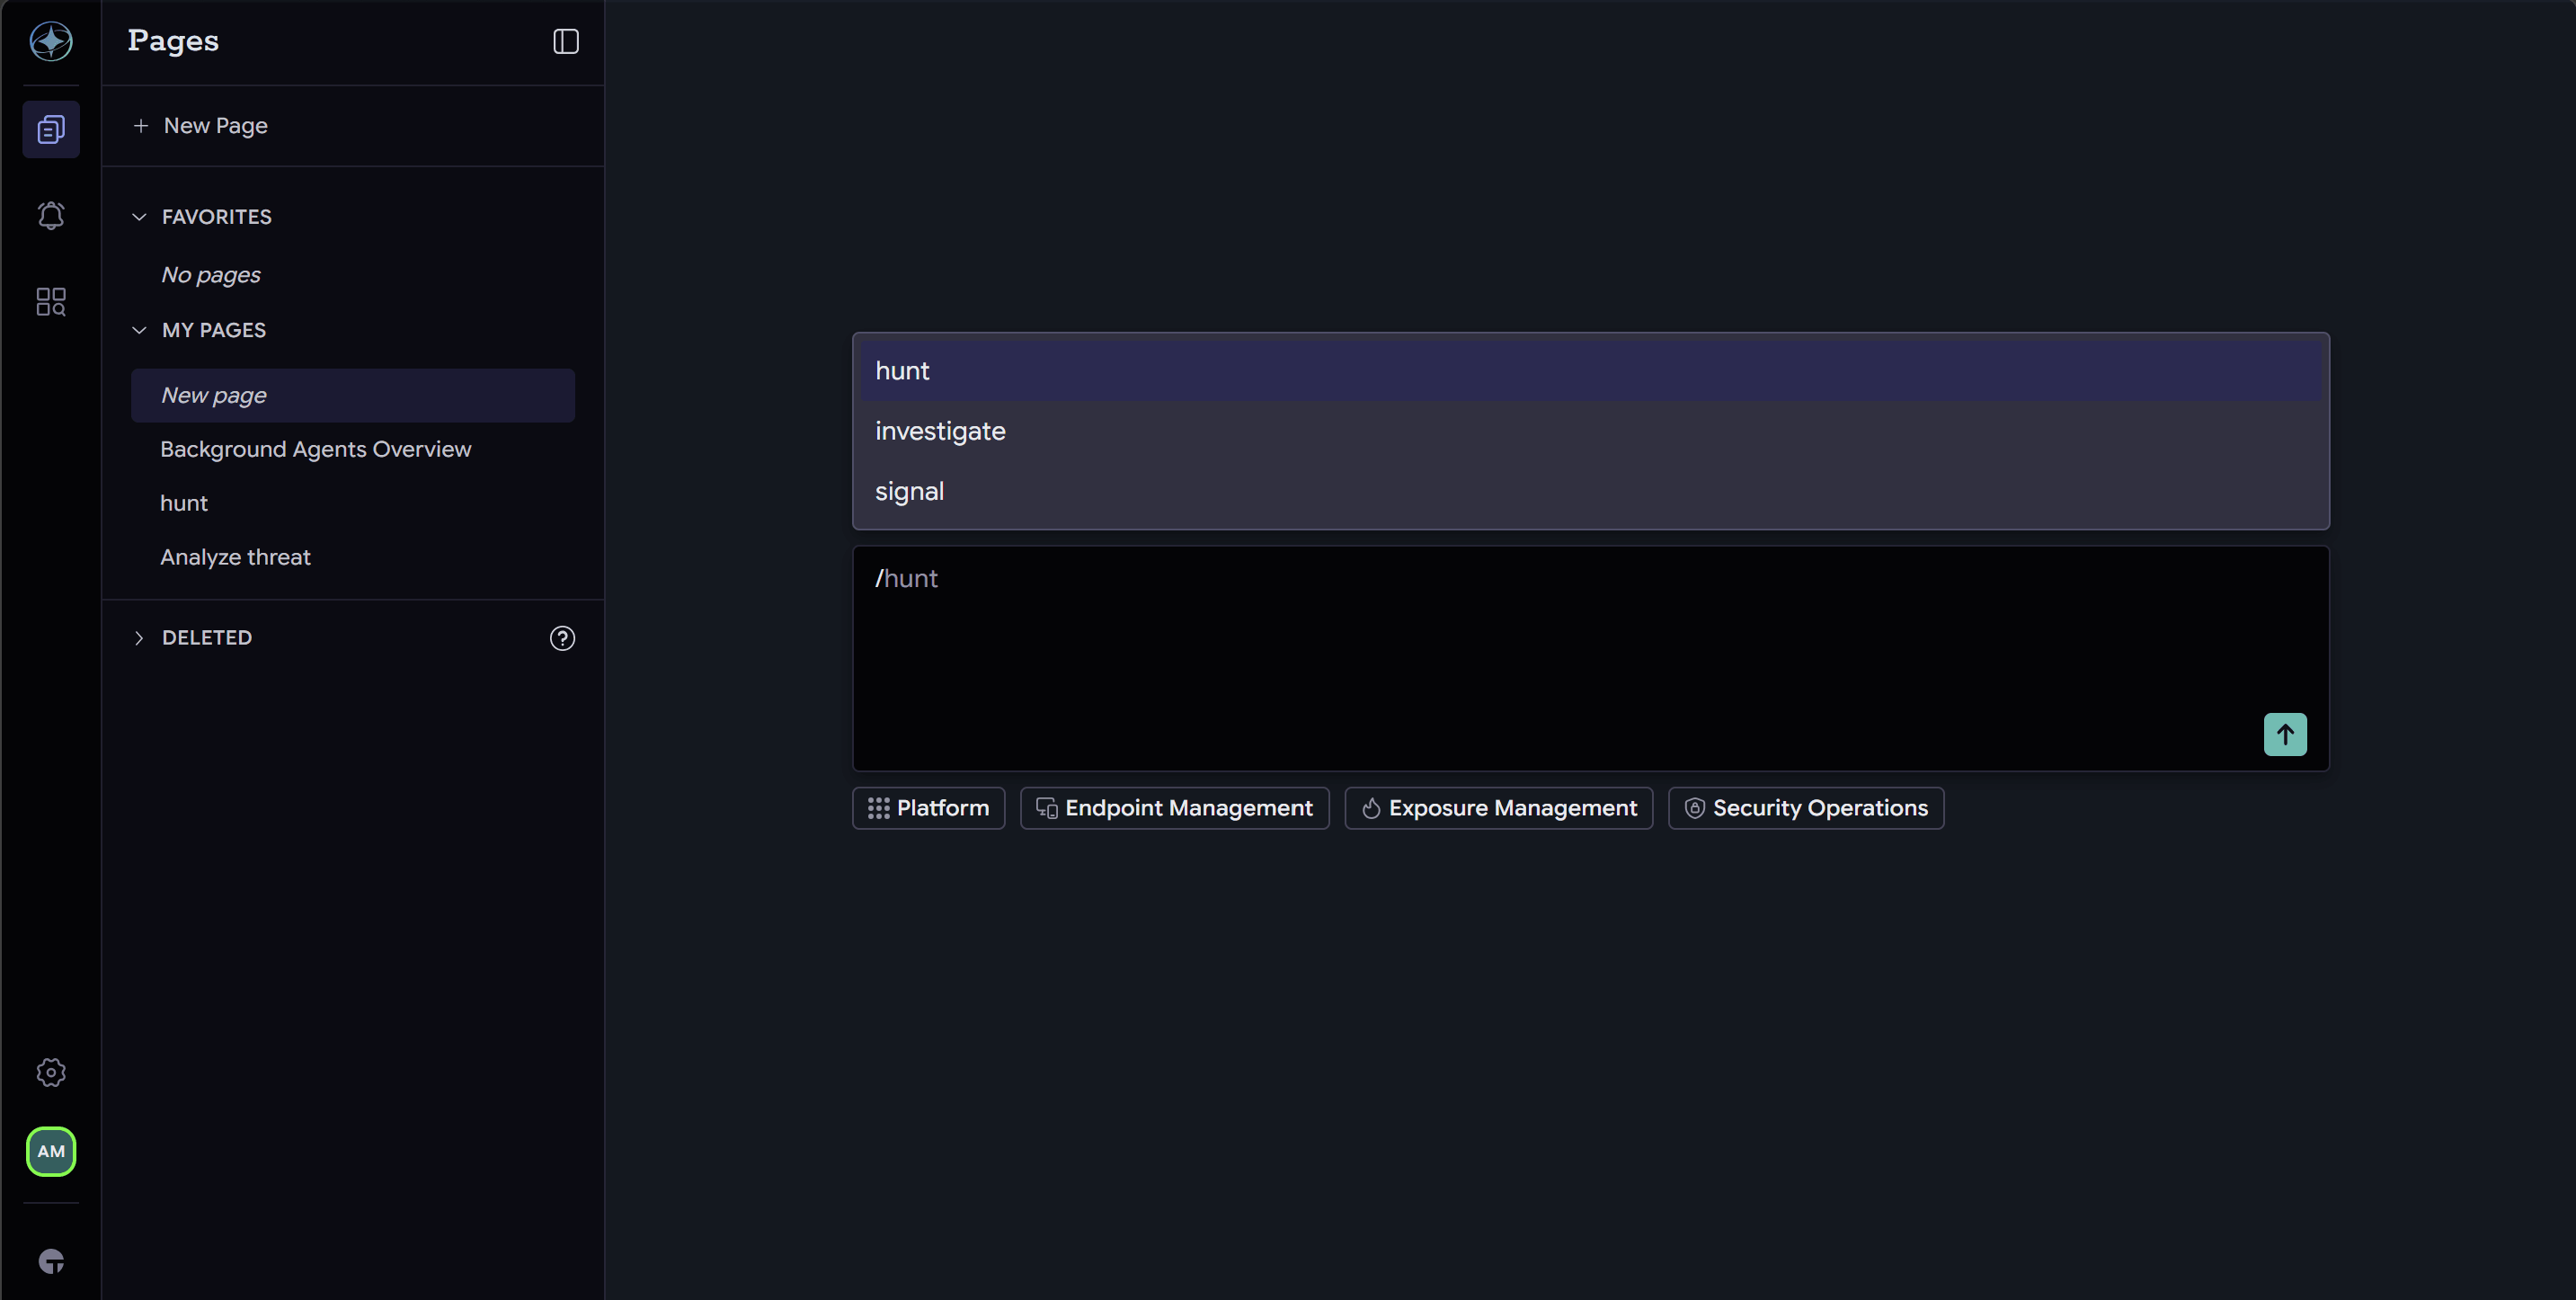
/hunt、 /investigate、および /signal を活用することで、Atlasは単純なチャットでのやり取りを、エンドポイントのリアルタイムの状態に基づいた、ガイド付きのSecOpsワークフローへと変換します。 空白のプロンプトボックスから始めて、アナリストが何を尋ねるべきかを正確に把握していることを期待するのではなく、スラッシュコマンドは、Taniumの専門的なノウハウを繰り返し可能なワークフローにまとめ上げています。 新人のアナリストでも、ベテランのハンターと同じエキスパート・ワークフローを実行します。
「 」または「」と入力し、コマンドを選択して、文脈を数語追加するだけで、Atlasが面倒な作業を代行してくれます。 それは敷地内をくまなく調査し、不審な活動を掘り下げ、あるいは確認済みの行動を継続的な検知体制へと転換します。
アナリストが主導権を握り続けます。 アトラスがその重労働を引き受けます。
白紙の状態から、熟練者のワークフローへ
AIのプロンプトを空白のままにするのは効果的ですが、結果もまちまちです。 出力の質は、質問を入力する人、その人の知識、問題の捉え方、どのデータソースを照会するかを思い出せるか、そして正しい調査手順を理解しているかどうかに左右されます。
スラッシュコマンドは、そのモデルを変えます。
各コマンドには、Tanium HuntIQの開発を担当したTanium専属の脅威ハンターチームによって構築された、専門家向けのワークフローが組み込まれています。 アナリストは、完璧なプロンプトを作成したり、センサー、証拠の確認、MITREマッピング、および検知手順の正しい順序を暗記したりする必要はありません。 ワークフローはすでにコマンドに組み込まれています。
その体験はシンプルです。
- Open Atlasのチャットを開いてください。
- 「
」または「」と入力してください。 -
/hunt、/investigate、または/signalからお選びください。 - わかりやすい言葉で文脈を補足してください。
- 送信してください。
狩りは、これほど単純なことから始まることもあります。
/Windowsサーバー上で、WMICおよび rundll32 を使用してlolbinのアクティビティを検索し、過去7 日分のデータを取得します
その短い指示により、アトラスには目的と範囲が示されます。 スラッシュコマンドには、エキスパート向けのプレイブックが用意されています。
その結果、定型化された手順の上に、自然言語による柔軟性が加わることになります。 アナリストは自身の言葉でワークフローを主導し、Atlasは毎回同じ専門的なプロセスに従います。
3つのコマンド
Atlasには、セキュリティ運用向けのスラッシュコマンドが3つ用意されています。 これらは、Tanium Security Operationsのサブスクリプションに含まれています。
| コマンド | 必要なときにご利用ください | Atlasが返すもの |
|---|---|---|
| /hunt | IOC、脅威アクター、手法、アラート、または仮説について、ネットワーク全体を調査してください。 | 調査結果、MITREマッピング、対象範囲の空白箇所、および推奨される今後の対応策を記載した調査報告書 |
| /調査する | 特定のエンドポイント、アーティファクト、またはアラートを詳細に調査する | 時系列、判決、爆風範囲の分析、証拠の概要、および対応策の提言 |
| /signal | 実証済みの挙動を、継続的な検知範囲へと変換します | 検証済みのTaniumシグナルで、テスト結果、メタデータ、およびMITREマッピングが含まれています |
これらが一体となって、実用的なSecOpsループを形成します。
/hunt と実行すると、不審なパターンが見つかります。
/investigate には、何が起きたのかが説明されています。
/signal を利用すると、引き続きその動向を把握するのに役立ちます。
/huntが「これ、見たことありますか?」と答えます。
脅威ハンティングは、多くの場合、不完全な情報、新たなアドバイザリ、不審なハッシュ、行動に関する仮説、あるいはより広範な脆弱性を示唆する可能性のあるアラートなどから始まります。
/hunt を実行すると、その開始点をエステート全体のワークフローに変換します。
Atlasは、調査対象を分類し、関連するアーティファクトを抽出し、既存の調査範囲を確認し、適切なTaniumデータソースを選択し、端末群に対してクエリを実行し、結果の重要度と疑わしさの度合いに基づいて優先順位を付けます。 構造化されたIOC、非構造化されたレポート、特定の手法、アラートのコンテキスト、あるいは行動に関する仮説などを基に動作します。
プロンプトの例
/hunt このハッシュはどこかにありますか:<sha256>/営業時間外に、希少な外部ドメインに向けてビーコンを送信しているホスト、Windowsサーバー、過去 14 日間/艦隊全体で最も実行頻度の低い定期タスクを特定する/huntの後に、貼り付けた勧告または脅威レポートを続けます
出力は、単にヒットの一覧というだけではありません。 Atlasは、構造化された探索レポートを返します。 本レポートでは、どのような項目を調査したか、どこを調査したか、何が見つかったか、どのMITRE手法が該当するか、調査範囲が充実している部分や不十分な部分、そしてどの対象についてさらに詳細な調査が必要かについて解説しています。
/investigate は「ここで何が起きたのですか?」という質問に答えます。
ハンティングやアラートによって特定のホスト、アーティファクト、またはイベントが特定されたら、次の課題は、その疑いを裏付けのある結論へと導くことです。
そこで、「 /investigate 」が役立ちます。
特定のエンドポイント、アラート ID、プロセス、ファイル、ハッシュ、レジストリキー、ドメイン、IP アドレス、ユーザー、タスク、サービス、またはドライバーに対して使用してください。 Atlasは、対象項目がどこに現れるかを特定し、範囲が広すぎる場合は一時停止した後、最も関連性の高いターゲットに基づいてアクティビティを再構築します。
プロンプトの例
/アラート 48213を調査する/investigate FINANCE-WKS-07、svchost がエンコードされた PowerShell を起動しています/このドメイン「cdn-telemetry-sync[.]com」を調査し、証拠として保存してください/敷地内全域で <sha256> を調査し、報告のみを行ってください
このワークフローでは、イベントに関するコンテキストを構築します。これには、プロセスの系譜、ファイルのアクティビティ、永続化、ネットワークの挙動、関連するアラート、タイムライン、横方向の移動を示す指標、および影響範囲などが含まれます。 最終レポートでは、アナリストに対し、信頼度と裏付けとなる証拠とともに、「無害」、「疑わしい」、または「悪意があると確認された」という判定が示されます。
Atlasは対応策を提案することはできますが、破壊的な行動については引き続き制限がかけられています。 隔離、削除、プロセスの終了、隔離措置、および展開といった操作は、担当者による明示的な承認を待ちます。
/signalは「次回はこれをどうやって検知すればよいのでしょうか?」と答えています。
このループの最後のステップは、チームが得た知見を、持続的な報道へとつなげることです。
/signal は、検出エンジニアやアナリストが、既知の挙動や確認済みの調査結果に基づいて、Tanium Signals を作成、検証、テスト、および準備するのを支援します。 検知意図をSignalロジックに変換し、構文とサポートされているフィールドの妥当性を検証し、履歴データとの照合を行い、その結果をMITRE ATT&CKにマッピングします。
プロンプトの例
/signal は、コマンドラインに base64 PowerShell ブロブが含まれるスケジュールされたタスクを検出します/signal この発見を本番環境での検知機能として実装するには:<プロセス系図 / コマンドラインを貼り付け>/デプロイする前に、過去 30 日分のデータを用いてこのルールのテストを行ってください
Atlasは検知ロジックの提案や検証を行うことはできますが、導入自体は依然として人間による管理が行われます。 アナリストは出力内容を確認し、意図が正しいことを確認した上で、環境を変更する手順があれば承認します。
エンドポイントのリアルタイムな状態が重要な理由
多くのAIセキュリティソリューションは、データレイク内の古いテレメトリデータに依存しています。 それは役立つかもしれませんが、エンドポイントに「現時点で何が真実か」を尋ねるのとは異なります。
Atlasのスラッシュコマンドは、Taniumのリアルタイムエンドポイントレイヤーに基づいています。 プラットフォーム全体から得られるリアルタイムおよび過去のエンドポイントデータ(レコーダーのテレメトリ、リアルタイム対応のコンテキスト、ファイルの状態、プロセスの活動状況、その他のエンドポイントの証拠など)を活用することができます。
SecOpsの意思決定は時間的制約があるため、これは重要な点です。 アナリストが不審なプロセスを調査する場合、昨日どこかでインデックス化された情報だけでなく、そのマシンで今まさに何が起きているのかを知る必要があります。
スラッシュコマンドにより、Taniumがすでに最も強みを発揮している分野、すなわちリアルタイムで最新かつ即座にアクション可能なエンドポイントの状態管理において、AIによるガイダンスが提供されます。
スピード、安定性、そしてコントロール性を追求して設計されました
スラッシュコマンドの価値は、単にAtlasの使い勝手を良くするだけにとどまりません。 それは、専門家のワークフローを再現可能にするからです。
スラッシュコマンドを活用すれば、管理権限を犠牲にすることなく、チームの業務効率を向上させることができます。
- スキルの最低基準を引き下げてください。 より多くのアナリストが、すべてのステップを事前に把握していなくても、上級レベルのワークフローを実行できるようになります。
- 一貫性を高めます。 このコマンドは、ユーザーやシフトを問わず、常に同じ手順で実行されます。
- もっと速く動きましょう。 Atlasは、データの収集、優先順位付け、タイムラインの作成、およびレポートの作成を自動化します。
- 人間の判断力を大切にしてください。 アナリストは、調査範囲を決定し、調査結果を精査し、対応策を承認します。
- 一貫性があり、体系的なレポート。 各実行の終了時には、検索内容、調査結果、留意点、MITREマッピング、および推奨される次の手順をまとめたレポートが作成されます。
- ループを閉じましょう。 追跡は捜査につながる可能性があります。 調査を行うことで、検知範囲を広げることができます。
アナリストは、指示を出し、確認を行い、決定を下します。 Atlasがワークフローを実行します。
設計段階から安全性を考慮した
スラッシュコマンドも、実用的な操作性を考慮して設計されています。
アクセスは、モジュールの権限およびロールベースの権限により、サーバー側で制御されています。 ユーザーがコマンドのライセンスまたは権限を持っていない場合、そのコマンドはピッカーに表示されません。
また、これらのコマンドにより、読み込みが中心となる分析と、環境を変更する操作とが区別されます。 読み取りや調査の手順は自律的に実行できますが、破壊的な操作やデプロイ操作については、明示的な承認を得るために段階的に処理されます。
そのガードレールは、障害にはなりません。 そこが肝心なのです。
セキュリティチームが求めているのは、日常業務における自律性であり、環境に支障をきたす可能性のある意思決定に対する無制限の自動化ではありません。
SecOpsの新たな運用モデル
スラッシュコマンドは、インターフェースの単純な変更でありながら、運用モデルに深い影響を与えるものです。
これにより、アナリストは、ハンティング、調査、または検知のワークフローの各ステップを手作業で組み立てる作業から、それらのステップを最初から最後まで実行できるエキスパートシステムの監督業務へと移行することになります。 これにより、Atlasは新人アナリストにとってはより親しみやすいものとなり、経験豊富なハンターにとってはより効率的なツールとなります。 また、これらのツールは、最初の疑いから検出の検証に至るまでの業務プロセスを、チーム間で標準化するのにも役立ちます。
その結果、SecOpsのループがより迅速かつ一貫性のあるものとなります。
- 露出を求めて探しましょう。
- 何が重要なのかを調べてみましょう。
- 確認済みの挙動を、安定した検出機能へと変換します。
- 環境を変えるあらゆる行動については、人間が主導権を握り続けるようにしてください。
/hunt、 /investigate、および /signal が、アトラスにもたらすものです。 エンドポイントのリアルタイムの状態に基づいた、オンデマンドで利用可能な専門的なSecOpsワークフローです。
「 」または「」と入力してください。 ワークフローをお選びください。 結果を導きましょう。
コマンドが実際に動作する様子を見てみませんか? の「Atlas for SecOps」スラッシュコマンドの解説動画をご覧ください。 (新しいタブで開きます)。 今後の展開に関する全体像については、 をご覧ください。「Agentic SecOps」のご紹介。 また、お使いのチームですでに「Tanium Security Operations」をご利用の場合は、「Atlas」を開き、「 」または「」と入力してください。

