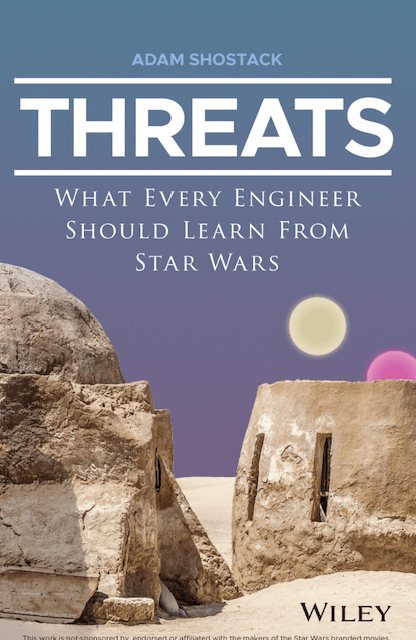
- 『THREATS: すべてのエンジニアが『スター・ウォーズ』から学ぶべきこと』 アダム・ショスタック著(Wiley、 352 ページ、25ドル)
R2-D2 は、デス・スターに関する重要な情報を握っているレイア姫のホログラムを、なぜルーク・スカイウォーカーではなく、オビ=ワン・ケノービにだけ見せることにしたのでしょうか? 『スター・ウォーズ』 に詳しいサイバー技術通のファンの皆様にとって、その答えは「認証」です。
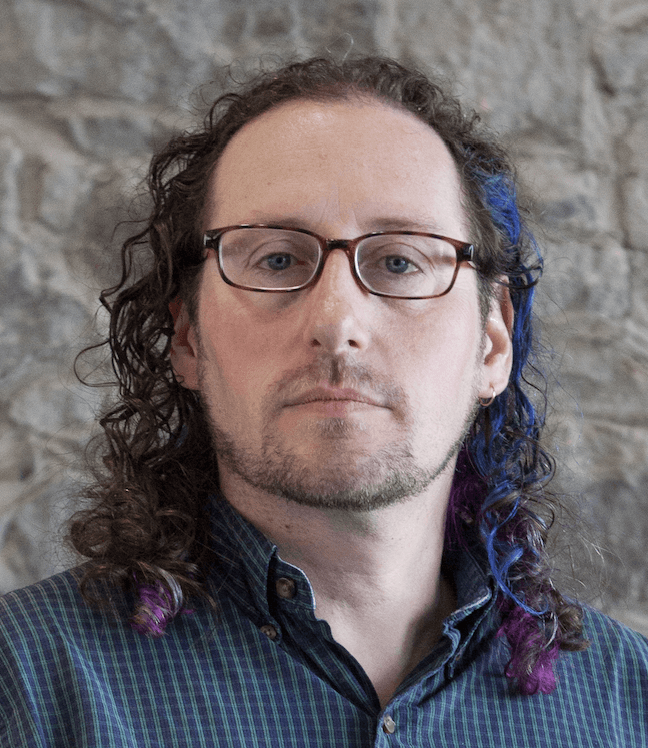
アダム・ショスタック氏(右)は、 の脅威ハンティング や脅威モデリングといった複雑なテーマをより理解しやすくすることを目的とした新著を、このように幕開けとしています。
脅威:すべてのエンジニアが『スター・ウォーズ』から学ぶべきこと —— タイトルに惑わされないでください。 の最高情報セキュリティ責任者(CISO) が取締役会に追加資金の拠出を要請する際にも参考になる内容です —— この記事では、コンピュータが人を認証する方法、人がコンピュータを認証する方法、それぞれに伴う具体的な脅威、そしてそれらへの対処法について解説しています。
ショスタック氏は冒頭の例として、『スター・ウォーズ』( )の第1作『スター・ウォーズ』( ) における重要なシーン を引用し、 R2-D2 号やその他のドロイドを、私たちが日常で使うコンピュータになぞらえています。 映画の中ではルークは我らが大胆不敵なヒーローかもしれませんが、 R2にとって、現時点では彼は、巨大な宇宙ステーションに関する機密データ が保存されているコンピュータシステムに不正アクセスした人物に過ぎません。 R2’s のサイバーセキュリティプロトコルにより、このシステムへのアクセスが許可されているのは、レイアや、ジェダイ・ナイトから隠遁者となったオビ=ワンといった正当なユーザーのみとなっています。
「“R2-D2 は、本物のオビ=ワンにだけその映像を見せたいのであって、ただ近づいてきて見せてほしいと頼むような人には見せたくないのです」と彼は書いています。
これらのキャラクターは、単なるポップカルチャーのアイコンというだけではありません。 ショスタック氏にとって、これらは、なりすまし攻撃( )、パスワード()、フィッシング( )、フィッシング()、ボイスフィッシング( )、ボイスフィッシング()、機密データの監視( )、 、およびその他数多くのサイバーセキュリティ対策について教えるための有用なツールとなっています。
『Focal Point』の は、ショスタック氏と面会し、本書の執筆動機や寄せられた反響、そして『』の『スター・ウォーズ』 が、サイバーセキュリティの複雑な側面の一部を分かりやすく説明するための比喩として果たす役割について話し合いました。
[以下のインタビューは、読みやすさと分量を考慮して編集されています。]
なぜ 『スター・ウォーズ』 が、サイバーセキュリティの分野において 『スター・トレック』 に勝るのでしょうか
フォーカル・ポイント(FP):まずは基本から始めましょう。 工学的な洞察と 『スター・ウォーズ』 といった比喩を融合させた本を執筆するきっかけは何だったのでしょうか?
アダム・ショスタック(AS): 私は、 『スター・ウォーズ』 を、セキュリティについて語るための題材として、もう 15 年ほど使っています。 私が気づいたことが2つあります。1つ目は、そのことに対して情熱を持っていなければ、うまくできないということです。そうすると、無理をしているように見えてしまいます。 それに、私は の『スター・ウォーズ』 のファンですので、私ならできます。
「『スター・ウォーズ』のオリジナル映画は、データ漏洩がテーマとなっています。」
しかし、それ以上に重要なのは、 『スター・ウォーズ』 ——これは批判的な意味ではなく—— 『スター・ウォーズ』 において、技術が重要な役割を果たしているということです。 対照的に、テレビシリーズ『 Star Trek』( )では、登場人物たちが「エンジンが壊れた」とか「これは無理だ」といった台詞を頻繁に口にしており、物語はすべて人間に焦点を当てています。 一方、 『スター・ウォーズ』、すなわちオリジナル映画は、 データ漏洩事件 を題材としており、そこでは何者かが計画が記されたデータテープを盗み出し、レイア姫とその仲間たちがこれを活用しようと奔走する物語となっています。
そこで、私はそれを一つの手段、入り口として活用してきました。 そして、私はついに、単にそのことだけをするのではなく、それを本格的な本に仕上げるべきだと決心しました。
FP:妥当ですね。 もし誰かに「 」のゼロデイ攻撃 の概念を説明しようとするなら、次のように言うことができるでしょう。「『スター・ウォーズ』のオリジナル作品 で、ルークが一発でデス・スター全体を爆破できたあのシーンを覚えていますか?」 「それは、彼が帝国が把握していなかったゼロデイ脆弱性について知っていたからです。」
なるほど、その通りですね。 技術ライターは、こうしたことを常に説明しなければなりません。また、CISOの方々は、真に成果を上げ、来年度の予算増額を実現するためには、 取締役会において、 聴衆が共感できる表現を用いて、例え話を交えて説明することを、より積極的に行う必要があると気づき始めています。
AS: コミュニケーションの本質は、聴衆の心に寄り添うことです。 これは、セキュリティの分野において、私たちが過小評価しがちな点だと思います。 「コードを書くのが難しかったから、読むのも難しいはずだ」とか、「これを覚えるのは大変だった」といったことを、多くの人が口にする傾向があると思います。 「あなたに楽をさせてあげたくありません。」 率直に申し上げますが、それには腹が立ちます。 これ以上、この作業を無理に難しくする必要はありません。
[関連記事:CISOがサイバーリスクをCEOに実際に伝わるよう話す方法]
CISOがこの本から学べることは何か
FP:このような本について考えると、 『スター・ウォーズ』 例え話であるかどうかに関わらず、ここに書かれている概念の多くは、理解するためには一定の技術的なレベルが必要です。
AS: そのとおりですね。 この本のタイトルは『 : What Every Engineer Should Learn From Star Wars』( )であり、『: What Everybody Should Learn』()ではありません。
FP:でも、それにはもっと広い意味での価値もあるんですよね? CISOやITセキュリティ担当者は、この本を読むことでどのようなことを得られるでしょうか?
AS: 最初の値は幅です。 セキュリティの分野には、さまざまな経路から入ってくる人が多く、その経路によって学べることは必ずしも同じとは限りません。 つまり、この本はその知識の空白を埋めてくれるのです。
2つ目は、表現の一貫性です。 セキュリティ業界の私たちは、専門用語や3文字略語が大好きですが、率直に言って、それ以外の人は誰もそうではありません。
3つ目は、「 のキルチェーン」に関する章()です。この章では、最先端の知見をさらに発展させ、とりわけ「グラフ思考」と「チェーン思考」の間の矛盾をどのように解消するかについて解説しています。
『スター・ウォーズ』 正史とアクセシビリティ
FP:ご著書は、『』 、『』、『Star Wars』、『』 、『』といったシリーズの主要な3作品に主に焦点を当てていると、おっしゃっていましたね。 そのアプローチをとった理由について、詳しくお聞かせいただけますか?
AS:『 』という私の著書では、意図的に、ほぼ3本の主要な映画についてのみ取り上げています。 この作品は、前日譚や最近の三部作には依存していません。
[関連記事:これらの映画はアカデミー賞を受賞することはないでしょうが、あなたの会社を救うかもしれません]
私はあえてオリジナルの三部作に限定しました。というのも、そちらの方がより広く受け入れられている正史だからです。 アニメシリーズや書籍、その他の映画など、広大なスピンオフ作品の世界が広がっています。 とはいえ、主要な3作品こそが多くの人の間でよく知られているため、より幅広い観客にとって親しみやすい内容となっています。
FP:つまり、それは一般的なアクセシビリティの問題だということですか?
AS: その通りです。 『スター・ウォーズ: 』は、オリジナル三部作と明確かつしっかりと定義された正史を共有しています。 これにより、ほとんどの人が理解できるような例えを挙げやすくなります。
脅威モデリングと機密データの変遷
FP: の攻撃対象領域 が拡大し、脅威の状況も絶えず変化しているため、企業の機密データがますますリスクにさらされています。 とはいえ、根本的には、基本は基本なのです。 その多くは、実際にはあまり変わっていません。 企業が脅威モデリングを行うべき方法、あるいは脅威モデリングに対する御社のアプローチに、変化があったとお感じになりますか? それとも、ファンダメンタルズとはあくまでファンダメンタルズに過ぎないのでしょうか?
AS: 私がこのことを考える際、音楽に例えると、ロックンロールやジャズといったジャンルがあるのと同じようなものだと捉えています。 毎日、毎時間、新しい曲がリリースされていますよね? 新しい音楽の中には素晴らしいものもあれば、それほどでもないものもありますが、基本はそれほど急速には変わりません。
「脅威には、一つひとつに多くの共通点があるということを認識する必要があります。」
そこで、脅威モデリングについて考える際、私の「4つの質問からなるフレームワーク」が……
- 「私たちは今、何に取り組んでいるのでしょうか?」
- 「何がうまくいっていないのでしょうか?」
- 「それについて、どうしましょうか?」
- 「私たち、うまくやれたでしょうか?」
…は時代を超越しています。 私たちはそうした質問を投げかけることができ、またそうすべきです。
[こちらもぜひお聴きください:ISACAのサフィア・カジー氏が、データプライバシーを優先しないブランドに降りかかる罰金、ニュースの見出し、そして評判の失墜の波について語っています]
もちろん、その答えは、状況や質問する人によって異なります。 重要なのは、私たちがそれらにどう答えるか、そしてその答えの詳細――マイクロサービスアーキテクチャはiPhoneとは異なり、iPhoneは従来のLinuxシステムとは異なる――という点です。 何がうまくいかない可能性があるかについてどのように考えるか、そしてこれがこの本の根本的なポイントだと私は思います、それが鍵となります。 脅威には、一つひとつに多くの共通点があるということを認識する必要があります。
もしすべてのエンジニアにこうしたことを考えてもらえれば、彼らは「今自分が取り組んでいるこのシステムにおいて、この問題に対してどう対処すべきか」と自問し始めることができるでしょう。 この本の「楽しい部分」――『 』の『スター・ウォーズ』 ――の目的は、読者の興味を引き込むことにあります。 そして、最初はちょっとおふざけな雰囲気ですが、すぐに「知っておくべきこと」についてかなり真剣な話へと移っていくことがお分かりいただけると思います。
その他のオススメ記事
他の経営幹部、企業のリーダー、セキュリティチーム、そしてテクノロジー愛好家の方々が、どのような記事を読んでいるか(あるいは執筆しているか)を知りたいですか? 詳細はこちらをご覧ください:
- 注目の新刊(サイバー関連):『「アップコード」を解読するための哲学者のガイド』 本書: 『ファンシー・ベア、釣りへ行く:5つの驚異的なハッキングが明かす情報化時代の闇の歴史』 (ファラー・ストラウス・アンド・ジルー社、 432 ページ、30ドル)
著者: スコット・J・シャピロ

