バイデン大統領 は先週、コロニアル・パイプライン (新しいタブで開きます) に対する のランサムウェア攻撃を受けて、サイバーセキュリティに関する大統領令 (新しいタブで開きます) に署名しました。 この大統領令は、連邦政府のサイバーセキュリティを強化することを目的としており、企業や一般市民が使用するソフトウェアに関する新たなセキュリティ基準を定めています。
Taniumが委託し、The Harris Pollが実施した新たな調査によると、アメリカ人の大多数は、政府がセキュリティを最優先にしてほしいと考えていることがわかりました。 彼らは、連邦政府による支出の拡大、情報共有の強化、そして民間のサイバーセキュリティ企業によるさらなる関与を求めています。
この知見は、政策立案者にとっても民間企業にとっても役立つでしょう。 しかし、その支出は具体的にどこに充てるべきなのでしょうか? 最適な結果を得るためには、政府のセキュリティ対策は、サイバーリスクの低減だけでなく、複雑さの軽減にも注力する必要があります。 つまり、可視性とセキュリティを強化するために、業界をリードするプラットフォームへ統合することを意味します。
サイバーは至る所にあります
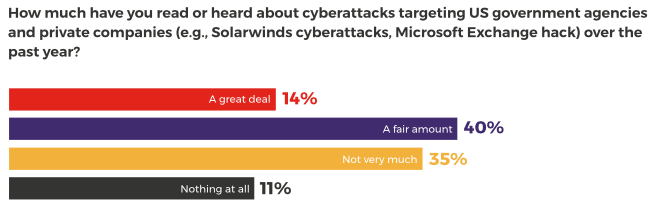
サイバーセキュリティは、今や一般に広く浸透しています。 調査の結果、アメリカ人の 54%が、過去1年間に政府機関や民間企業を標的とした攻撃について、「かなり」あるいは「非常に多く」読んだり聞いたりしたことがわかりました。
これはさほど驚くことではないでしょう。 SolarWinds事件の暴露により、公共部門および民間部門の組織を標的とした攻撃の手口がますます巧妙になっていることが浮き彫りになりました。 数ヶ月にわたる攻撃により、9つの連邦政府機関が侵害されたとみられています。
その直後、複数の攻撃グループ が、Microsoft Exchange Server の既知の脆弱性 を悪用し、またしても決定的な局面を迎えました。 パッチの適時適用が広範囲にわたり怠られた結果、米国だけでも推定 30,000 のエンドポイントが侵害されたとみられています。
さて今月、 ランサムウェア攻撃が、全米最大級のパイプラインの一つであるコロニアル・パイプライン()を襲いました。これにより、サイバー攻撃がアメリカ国民に及ぼす直接的な影響が改めて浮き彫りとなりました。国民は、 ガソリンを給油することができなくなってしまったのです。
のようなサイバー衛生管理 — IT環境を 100%可視化し、IT資産の状態を把握し、必要に応じて迅速に更新を適用すること — は、あらゆるCIOやCISOにとって当然の要件であるべきです。
サイバーセキュリティについて一般の人々がどう考えているか
しかし、相次ぐ悪いニュースの報道は、バイデン大統領の発言にさらなる切迫感をもたらす結果となりました。
米国とその同盟国が、ますます大胆になる敵対国や、豊富な資金力を背景にした組織的なサイバー犯罪との戦いに敗れつつあるのではないかという懸念が高まっています。
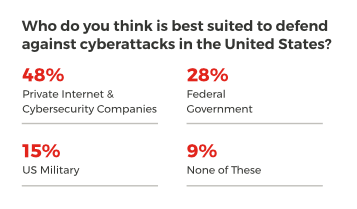
調査の結果、アメリカ人の3分の1(33%)が、こうした攻撃への防衛策を、今年、連邦政府の最優先課題とすべきだと考えていることが分かりました。 また、この責任は政府と民間部門が等しく負うべきだと考えている一方で、半数近く(48%)の過半数が、民間部門こそがこの業務を担うのに最も適していると考えています。
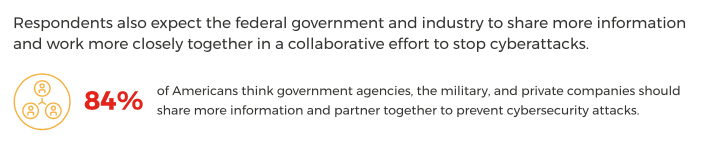
この極めて重要な仕事は、どのように進めるべきでしょうか? アメリカ人の過半数(84%)は、政府機関、軍、民間企業が、サイバー攻撃を防ぐために、より多くの情報を共有し、連携すべきだと考えています。 これにより、インシデント対応を遅らせ、ベストプラクティスの共有を妨げている従来の縦割り構造を打破するのに役立つでしょう。
同程度の割合(80%)の人が、保護体制を強化するためには、連邦政府によるサイバーセキュリティへの支出増が不可欠であると主張しています。 この資金は、政府機関に重点的に配分され、サプライヤーや重要インフラ事業者におけるセキュリティと基準の向上に充てられる必要があることを認識することが重要です。
サイバー分野への政府支出の拡大を望む人の半数以上(59%)は、たとえ交通、インフラ、教育などの他の分野への資金が削減されることになっても、サイバー分野への支出を増やすべきだと考えています。
可視化と管理によるサイバーリスクの軽減
アメリカ国民からのメッセージは、これ以上ないほど明確です。 しかし、効果的なサイバーセキュリティとは、単に支出を増やすことだけではなく、適切な分野に資金を配分することを意味します。
エンドポイントデバイスは、ユーザー、データ、そして機械が交差する極めて重要な接点であり、そのため攻撃者にとって格好の標的となっています。 ノートパソコン、デスクトップパソコン、サーバー、クラウドコンテナ、仮想マシンといった資産の可視化と管理を行うためのツールを備えておくことは、サイバーリスクを継続的に軽減するために不可欠です。
しかし、現在、世界中の組織では、IT環境を管理するために、数多くの別々のセキュリティツールや運用ツールを使用していますが、その多くは相互に連携することができません。
このような「ツールの肥大化」は、セキュリティ強化の取り組みに悪影響を及ぼす可能性があります。 これにより、IT運用のセキュリティ上のサイロ化がさらに深刻化し、可視性のギャップが生じ、分散したチームがそれぞれ異なるデータに基づいて業務を行うことになってしまいます。
エンドポイント管理およびセキュリティに対するTaniumのアプローチ
その代わりに、各機関は、エンドポイントおよびそこを通過するデータを管理・保護するための新たな戦略を策定する必要があります。 目標は、IT運用チームとセキュリティチームを単一のプラットフォームの下に統合し、IT環境全体を包括的かつリアルタイムに把握できるようにすることです。
という同一のプラットフォームは、新たなゼロデイ脅威にさらされているすべてのエンドポイントへのパッチ適用など、迅速かつ大規模な対応を可能にする必要があります。 また、サードパーティの製品やサービスとシームレスに連携し、顧客にさらなる付加価値をもたらすソリューションの拡張されたエコシステムを提供すべきです。
このような戦略を採用することで、政府機関や民間企業は以下のことが可能になります:
- 必要なIT運用およびセキュリティツールの数を最小限に抑え、それによってコスト、複雑さ、およびITリスクを削減します。
- セキュリティ機能に使用するインターフェースの数を減らしてください。
- 組織の安全を確保するために協力し合うチーム間の負担や摩擦を最小限に抑えます。
- 最も重要なIT資産について、可視性と管理能力を確保してください。
- ITインフラ全体において、サイバー衛生管理を継続的に確認・維持してください。
レポート全文「 」をダウンロードしてください。ハリス・ポール調査:「サイバーセキュリティへの投資と優先事項」。
バイデン大統領のサイバーセキュリティに関する大統領令の変更点の詳細については、こちらのサイトをご覧ください: サイバーセキュリティ対策の強化。
調査方法
本調査は、Taniumの依頼により、The Harris Pollが2010年4月 22-26日から 2021日にかけて、米国内の18歳以上の成人 2,063 名を対象にオンラインで実施されました。 このオンライン調査は確率標本に基づいていないため、理論上の標本誤差の推定値を算出することはできません。 重み付け変数やサブグループのサンプルサイズなど、調査方法の詳細については、 [email protected]. までお問い合わせください。

