Taniumでは、企業が自社のIT資産について包括的な可視性と管理能力を確保する必要性について、長年にわたり提唱してまいりました。 しかし、こうしたベストプラクティスの原則を無視した場合、実際にはどれほど深刻な事態になり得るのでしょうか? 世界中のMicrosoft Exchangeサーバーを標的とした、急速に拡大している 攻撃をご覧ください。
言うまでもありませんが、これほど重大なセキュリティ侵害は、知的財産(IP)や規制対象となる顧客データの喪失、あるいはランサムウェアに起因する長期にわたるサービス停止などを通じて、多大な金銭的損害や評判の失墜につながる可能性があります。
今後数年間、このような週がさらに続くことは間違いありません。 そして、これから何が起こっても対応できるよう、準備をしておく必要があります。 つまり、Taniumを活用することで、リアルタイムでの可視化、包括的な制御、そして迅速な対応が可能になります。
Microsoft Exchange Serverへの攻撃では、一体何が起きたのでしょうか?
1月上旬に初めて確認された という攻撃では、Microsoft Exchange Serverのオンプレミス版に存在する4つのゼロデイ脆弱性が悪用されていました。これに対し、マイクロソフトは先週、として緊急のアウトオブバンドパッチを公開しました。 そこには次のように書かれていました:
「確認された攻撃において、攻撃者はこれらの脆弱性を悪用してオンプレミスのExchangeサーバーにアクセスし、これにより電子メールアカウントへのアクセスが可能となったほか、被害者の環境への長期的なアクセスを容易にするために、さらなるマルウェアをインストールすることができました。」
初期の報告によると、米国内では最大 30,000 台のサーバーが侵害され、世界全体では100,000 台以上が侵害された可能性があるとのことです。 の著名なジャーナリスト兼研究者は、 パッチが適用されていないExchangeサーバーについて、「時限爆弾」と表現しました。 この見解は、複数の高度持続的脅威(APT)グループが、同じゼロデイ脆弱性を悪用しようと即座に動き出したというニュースによって裏付けられたようです。
私の組織にとって、これはどのような意味を持つのでしょうか?
通常、攻撃者は、被害者のサーバーへの持続的なリモートアクセスを実現するために、ウェブシェルを展開していました。 彼らは、侵害されたサーバーから認証情報を盗み出し、標的となったネットワーク内で横方向の移動を行いました。 これにより、理論上、彼らは機密データを見つけ出して盗み出したり、ランサムウェアを仕掛けたり、さらには、後日悪用できる可能性のある他の脆弱なエンドポイントを調査することさえ可能になるかもしれません。
ホワイトハウス と米国サイバーセキュリティ・インフラセキュリティ庁(CISA)は、いずれも今回の攻撃とその影響について懸念を表明しています。 CISAは、政府機関に対し、直ちにパッチを適用するか、さもなければオンプレミスのExchangeサーバーの接続を切断するよう指示しました。
Taniumの時間です
Exchange Server のようなエンドポイントを家のドアや窓に例えるなら、Tanium はそのドアや窓に鍵をかけ、閂をかけることで、そもそも誰も侵入できないようにするお手伝いをいたします。 これは常に最善の対処法です。なぜなら、先手を打った予防策は、長期的には事後対応よりも費用がかからず、より効果的だからです。
しかし、万が一最悪の事態が発生した場合でも、Taniumには、室内に侵入者がいないか確認するための強力な懐中電灯機能も備わっています。
まとめると、Taniumは以下の機能を提供しています:
Tanium PatchおよびTanium Interactを活用した予防的な保護 により、 のベストプラクティスであるサイバー衛生管理 を実現します。
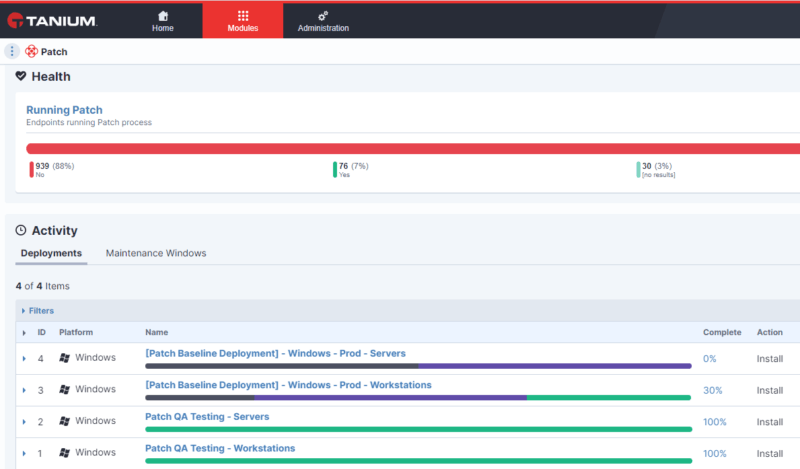
Tanium Patch( )を利用すれば、通常のワークフローを活用して、の脆弱性( )に対するパッチ適用を、迅速かつ大規模に行うことができます。 に導入することで、重要なエンドポイント資産のパッチ適用を自動化 し、最近Exchange Serverに影響を与えたようなセキュリティ侵害のリスクを低減することができます。
Tanium Interact を使用すると、数千、さらには数十万ものIT資産を対象に、脆弱性のあるエンドポイント(Exchange Serverなど)が存在するかどうかを迅速かつ簡単に照会し、リアルタイムで結果を取得することができます。
また、「Tanium Impact 」は、特定のエンドポイントが侵害された場合に、攻撃者が次にどこへ移動する可能性があるかを特定することで、組織がサイバーリスク管理においてより積極的な姿勢を取ることを支援します。 これにより、潜在的な悪意のある行為を予測し、未然に防ぐことができます。
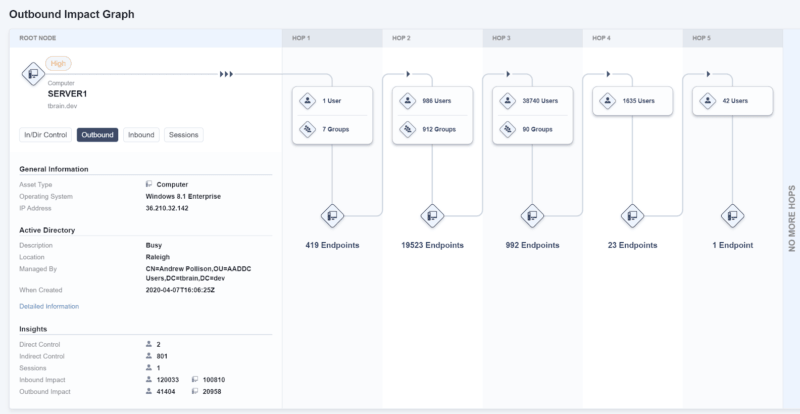
Tanium Impact および Tanium Threat Response による検知と対応。 攻撃者がエンドポイントを侵害することに成功した場合、これらのツールが連携して、迅速かつ的確な対応を支援します。 「Threat Response」の は、複数の認証情報窃取や横方向の移動の手口を継続的に監視します。一方、「Impact」は、攻撃者がどこへ向かっている可能性があるかを特定し、攻撃者の追跡と排除を支援します。
パッチを当てるだけでは不十分です。 影響を受けた各エンドポイントを調査し、侵害の兆候(Webシェルなど)が確認された場合は、 インシデント対応計画( )を発動してください。
どんなことにも備えています
こうした攻撃は今回が初めてではなく、今後も続くことでしょう。 これらの脆弱性が悪用されたスピードは、適切なサイバー衛生管理による積極的な予防と、脅威が組織に影響を及ぼす前にそれを軽減するための迅速な対応の必要性を、改めて強く認識させるものです。
実際、 の最近の調査( )によると、昨年記録された脆弱性の63 パーセントは複雑度が「低」であり、68 パーセントは悪用するためにユーザーの操作を必要としなかったことが明らかになりました。 これらはいずれも、事後対応型の「火消し」モードから抜け出せない組織にとって、困難な未来が待ち受けていることを示唆しています。
この1年間、IT部門のリーダーたちは、分散型勤務への大規模な移行や新たな事業上の優先事項への対応に追われ、限界まで追い込まれてきました。
Taniumの調査によると、その結果、大多数(93 パーセント)が重要なセキュリティ対策を先送りしたとのことです。 今日、そうした決定の影響が表れているのかもしれません。
今後、同じ過ちを繰り返してはいけません。 貴社は、リアルタイムの可視性、包括的な管理、そして迅速な対応を通じて、今後どのような事態が起ころうとも、万全の態勢を整えておく必要があります。
から無料トライアルにご登録いただくと、 でご自身の環境で実際に動作を確認することができます。

