ここ数週間の出来事は、世界の企業が壊滅的なサイバー攻撃に対して脆弱であることを、企業の経営陣に改めて認識させるものとなりました。
In short order, Colonial Pipeline paid a $4.4 million ransom to cybervandals who locked down its computer systems, and President Biden issued an executive order requiring federal contractors to shore up software security and quickly report any breaches or malicious activity to the government.
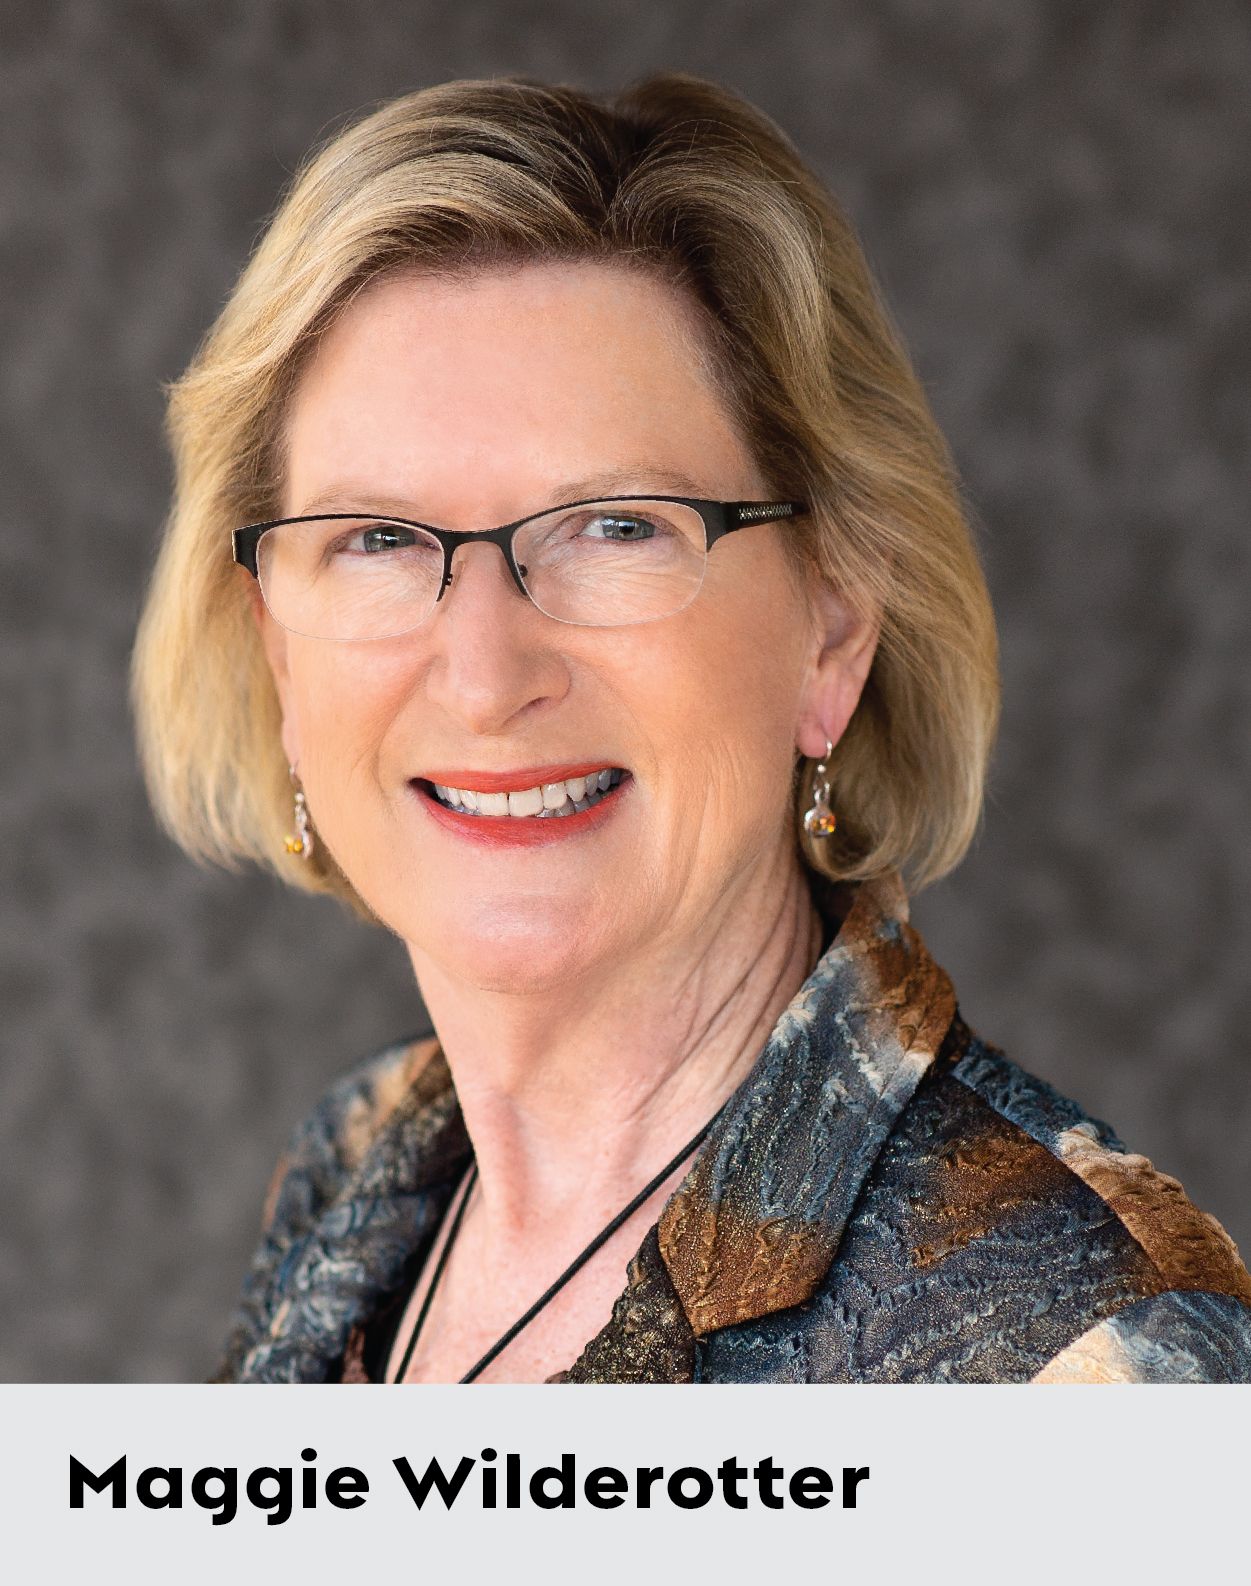
幸いなことに、多くのCEOが積極的な取り組みを行っています。 マギー・ワイルダーロッターほど、これを間近で目撃した人はほとんどいません。 元CEO(フロンティア・コミュニケーションズを 12 年近く率いてきました)であり、ヒューレット・パッカード・エンタープライズ、コストコ、タニウムの取締役も務める彼女は、日々こうした課題に取り組んでいます。
[関連記事:バイデン大統領の大統領令:サイバーセキュリティ対策の強化。]
ワイルダーロッター氏は先日、『 』のエンドポイント担当記者、 氏と対談し、企業の取締役会で目にする状況、サイバー脅威がもたらすビジネス上の課題、官民連携の重要性、そして新たなサイバー脅威に対応するために企業が取締役会の多様化を図らなければならない理由とその方法について語りました。
サイバー脅威への対応において、取締役会はどのような役割を果たすべきでしょうか?
取締役会は積極的な役割を果たさなければなりません。 取締役会の業務の一環として、リスクを適切に軽減し、当社の主要なリスクが何であるかを把握しておくことが挙げられます。 において、同社がそのリスクをどのように管理しているのか、 を参照して理解する必要があります。
また、ガバナンスと透明性が、単に会社の株主だけでなく、ステークホルダーのニーズにも応えるものであることを確保しなければなりません。 これには、同社の顧客、政府関連機関、およびサプライチェーンにおいて同社に依存している他の企業が含まれます。
例えば、私は3つの上場企業の監査委員会の委員長を務めています。 当社は、最終的な監督責任を負う取締役会に代わって、リスクの監督を担当しております。 実際、一部の上場企業の取締役会には、サイバーテクノロジー委員会が設置されています。 サイバーセキュリティに関するレビューは、監査委員会レベルで四半期ごとに実施しており、取締役会とは年に1回、詳細な検討を行っています。 しかし、その多くは、私たちが知っていることに基づいており、知らないことには基づいていません。
セキュリティの監督を行う上で、どのような課題がありますか?
現在もなお、多くのレガシーなネットワークに対応しています。 そうしたネットワークのプロセスや機能は、必ずしも今日の高度化したサイバー攻撃に対抗できるとは限りません。 これらのネットワークを変革するには、時間、労力、資金、その他のリソースが必要となります。
ですから、皆さん、私たちよりも、先回りして対応するよりも、後手後手に回って対応していることが多いのではないでしょうか。 また、レガシーシステムに関しては、ダウンタイムを避けたいという理由や、コストがかかるという理由で、手をつけること自体をためらうケースが多く見られます。 でも、思い切ってやってみるしかないのです。
「レガシーシステムとなると、手をつけることさえためらう人が多くいます。」
これまでの傾向として、新たなサイバー脆弱性が発見されると、企業は問題を解決するために拡張可能なプラットフォーム を活用した包括的なアプローチ( )を検討する代わりに、単発的なソリューションを購入してしまう傾向があります。 そのため、時間が経つにつれて、企業では複数のポイントソリューションが導入されることになり、それらは互いに統合されておらず、連携も取れていないのです。
各社のCTO、ならびにCIOやCISOの皆様が、これらのソリューションを選定し、導入されました。 そして、時間が経つにつれて、企業は、ソリューションが適切に統合されていなければ、実際には保護されていないことに気づくのです。 の豊富なポイントソリューションを導入している技術リーダー企業は、自社システムへの導入や運用に多額の投資を行っているため、これらをすぐに置き換えることはしません。
また、そもそもこうした部分的な解決策を導入してしまったことで、それらの指導者たちの意思決定能力が低く見えてしまうことにもなりかねません。 大企業において、CIOやCISOの在任期間はすでに短い傾向にあります。 つまり、十分とは言えない解決策のセットで「やりくりする」というプレッシャーがあるのです。
では、企業はこの問題をどのように解決すればよいのでしょうか?
解決策としては、CEO、CFO、COOを含む経営陣および取締役会が、これらの単体ソリューションを、完全に統合された複数のアプリケーションソリューションと連携して活用できるプラットフォームに置き換えることを承認する準備を整えておくことです。
そして、 これらのプラットフォーム を活用することで、可視化 、脆弱性テスト、そして—最も重要な防御策として—何かが起きた際の隔離を実現し、企業のあらゆる側面を横断的に結びつけることができます。 万が一、セキュリティ侵害やその他の悪意のある活動が発生した場合、迅速に対応できるよう、事実を把握できる体制を整えておく必要があります。 攻撃の手口は今後も変化し続け、ますます巧妙になっていくでしょう。 The cost of the Colonial Pipeline breach was $44 million, significant but below the $200 million average cost of a breach for large enterprises.
今日、取締役会はサイバーセキュリティやテクノロジーに関する専門知識を求めており、自らがその知識を持っていない場合は、外部のコンサルタントや業界パートナー、シンクタンクなどを活用して知識を深めようとしています。
連邦政府は、この脅威がいかに深刻であるかを企業に理解させ、企業が必要とする支援を提供するために、十分な取り組みを行ってきたのでしょうか。
政府がまだ行っていないことの一つに、民間企業はきっと大いに歓迎するだろうと思いますが、サイバー犯罪を戦争行為として捉えるということがあります。 どういう意味でしょうか? これら一連の出来事のきっかけとなったのは、北朝鮮によるソニーへのサイバー攻撃でした。 [ 2014年、ソニー・ピクチャーズが、北朝鮮の指導者である金正恩氏をパロディ化したセス・ローゲン主演の映画を公開した後、北朝鮮が同社のITシステムをハッキングしました。]
「現在、ランサムウェアを用いて企業の資産を凍結させる外国の勢力が見受けられます。」 これらは戦争行為です。”
現在、ランサムウェア「 」を悪用する海外勢力が、企業の資産を凍結させている事例が確認されています。 これらは戦争行為です。 こうした攻撃は、ある国が別の国の経済を破壊しようとしていることに他なりません。 議会内や、さらには議会と経済界の間で、この件について公然と議論が行われているという話は、私は聞いたことがありません。 そうなるはずです。
政府のどの部署がこれについて責任を負うべきでしょうか?
サイバーセキュリティに関する責任をある程度担っている政府機関は数多くありますが、より一貫性のある計画やプログラムを策定すべきです。 官民間のより積極的な連携が、本当に求められています。 私は 12 年間、通信会社を経営しておりました。 通信業界は厳しい規制が課されています。
この業界は、多くの人々の個人通信情報を保有しています。 当社の監督機関はFCCであり、同機関は消費者保護の分野で優れた実績を誇っています。 サイバー規制の監視が厳格に行われているもう一つの規制対象業界は、大手銀行や地方銀行などを含む金融業界です。
そこで、官民連携の第一歩として活用できるベストプラクティスが存在します。これらは、サイバーセキュリティ体制を整備し、 のソフトウェアサプライチェーン()と確実に共有するためのものです。これらのサプライチェーンは世界中に広がっており、セキュリティ対策が必ずしも十分に整備されているとは限りません。 そうすれば、保護と検知の精度向上に大いに役立つでしょう。

