国家や国家主体の組織が民間企業に対して、あるいは互いに対して仕掛けるサイバー攻撃は、決して新しいことではありません。 しかし、その手口の大胆さ、頻度、そして巧妙さは着実に増しています。
このブログでは、最近開発されたOpenCTI向けTaniumコネクタが、組織に対し、サイバー脅威をより迅速に特定し、対処するために必要な脅威インテリジェンスをどのように提供するのかについてご紹介します。
「現在、サイバーセキュリティは各企業ごとに提供されています」と、Taniumのテクニカルアカウントマネジメント担当副社長、ジェローム・ワロット氏は説明しています。 「ベンダー各社はソリューションを提供していますが、脅威のグローバル化に伴い、各国は協力し始めなければなりません。」 そして、そのための最善の方法は、国境を越えたコミュニティを形成し、オープンで柔軟なサイバーセキュリティおよび脅威インテリジェンスのプラットフォームを構築することです。」
ワロット氏は、世界が新型コロナウイルス感染症(COVID-19)のパンデミックと闘うために同盟を結んできた様子に例えを挙げています。
「パンデミックは世界的な問題です」とワロット氏は続けます。 「そして、世界中の研究所が、ワクチンの開発や検査法の開発、研究情報の共有を通じて、この課題に取り組むために協力し始めています。」 サイバーセキュリティの分野において、OpenCTIは、脅威に対抗するために人々が知識を共有する機会を提供しています。」
OpenCTIとは何ですか?
OpenCTI (新しいタブで開きます) (Open Cyber Threat Intelligence) は、組織がサイバー脅威インテリジェンスの知識を管理できるようにするオープンソースのプラットフォームです。 これは、サイバー脅威に関する技術的および非技術的な情報を体系化し、保存し、整理し、可視化するために作成されました。
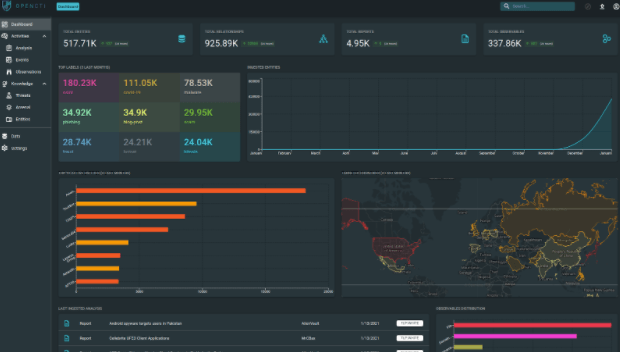
その開発は、フランス国家サイバーセキュリティ庁(ANSSI: ) (新しいタブで開きます) および欧州連合のCERT-EU( :欧州連合コンピュータ緊急対応チーム) (新しいタブで開きます) に端を発しています。 それ以来、このプラットフォームはオープンソースとして公開され、サイバー脅威インテリジェンスコミュニティ全体が利用できるようになりました。
TaniumとOpenCTI
Taniumにセキュリティ戦略・運用担当ディレクターとして入社する以前、サミュエル・ハシン氏はANSSIのサイバー脅威インテリジェンス部門の責任者を務めていました。 彼は、TaniumプラットフォームがOpenCTIと連携した際に、どれほど強力な機能を発揮できるかをよく理解しています。
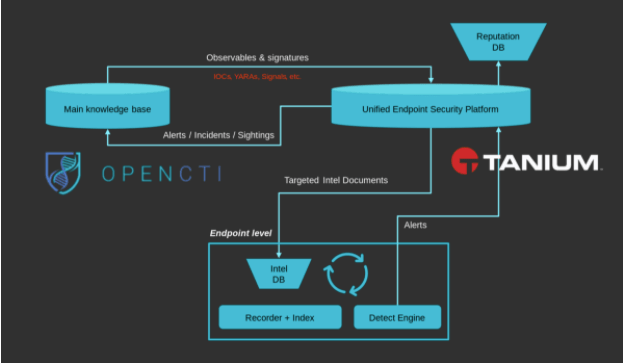
「Taniumは、検知やサイバー攻撃への対応、そして『 Threat Response』 (新しいタブで開きます) モジュールが持つフォレンジック機能という点において、まるで高性能な車のようなものです」と、ハシン氏は述べています。 「車には燃料が必要です。 「Taniumはすでに、導入直後から利用できる行動シグネチャを提供していますが、OpenCTIとの連携により、他の種類の指標も追加され、全体的なカバー範囲が拡大します。」
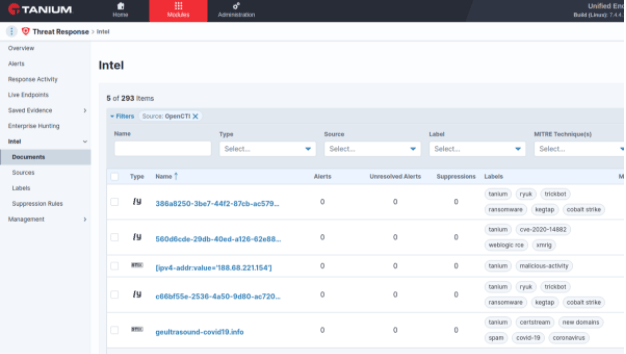
このコネクタは、OpenCTIから脅威インテリジェンスデータを取得し、脅威の追跡および検知を目的としてTaniumに送信します。 また、OpenCTIには、FireEye、FS-ISAC、AlienVault、Kaspersky、VirusTotal、MISP(マルウェア情報共有プラットフォーム)などの公開情報源や非公開情報源から脅威インテリジェンスデータを収集するためのコネクタも備わっています。
「OpenCTIは、多くのサイバーセキュリティベンダーと連携しています」とハシン氏は説明します。 「これにより、組織はさまざまな情報源から情報を収集し、一か所に集約することができます。」 そうすれば、検知や脅威ハンティングの活動において、シグネチャや指標を活用するのがはるかに容易になります。 「そして、コネクタはすべて開放されており、自由に利用できます。」
データの品質、文脈、および処理速度
OpenCTIコネクタを利用することで、各組織は自社の業界やセキュリティ状況に最も関連性の高い脅威データを選択することができます。 彼らは、信頼度の異なるデータソースを設定することができます。 また、アラートや脅威の兆候を調査する際、アナリストはOpenCTIを参照して、脅威のシグネチャを確認したり、脅威アクターへの帰属や、標的側がそれに対して用いた対応策といった関連情報を確認したりすることができます。
組織にとって、良質なデータを確保することに加え、ある事象が悪意のある活動によるものかどうかを特定するのにかかる時間を短縮することは、最大の課題の一つです。 アナリストにとって、OpenCTIが提供するデータや背景情報を活用することで、適格性評価に必要な時間を大幅に短縮できる可能性があります。
OpenCTIが提供するサイバー脅威インテリジェンスは、いくつかの方法で活用することができます。 例えば、データレイク内の潜在的な脅威を検索するために活用できるでしょう。 また、前述の通り、Taniumの「 」の「Threat Response」 (新しいタブで開きます) モジュールのような、フォレンジック、検知、および修復ツールにデータを供給することができます。
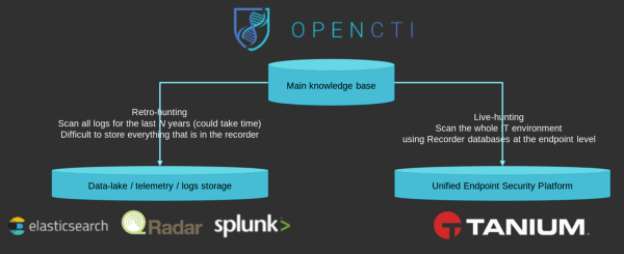
OpenCTIのデータには、さまざまな種類の脅威に対する検知および対処のガイドラインも含まれています。 もちろん、このデータは、企業のセキュリティ状況や潜在的な脆弱性に関する経営陣や取締役会向けの報告書の作成に役立てることができます。
ただし、OpenCTIは単独では動作しないということを覚えておくことが重要です。
OpenCTIプラットフォームは絶えず変化しています
OpenCTIプラットフォームが成熟するにつれ、その独自のデータハブも拡大しています。 また、OpenCTIではデータソースコネクタのメンテナンスを継続的に行っており、プラットフォームのリリースサイクルは月1回となっています。 Taniumのオープンアーキテクチャにより、OpenCTIとの統合に最適です。
「タニウムは、非常にオープンな点でユニークです」とハッシン氏は述べています。 「他のエンドポイント検知システムは、独自の脅威インテリジェンス・フィードを持っているため、統合が難しいのです。 「しかし、Tanium を使えば、他のデータソースと連携して、検知機能を強化することができます。」
その柔軟性により、各組織は自社のビジネスに最適なOpenCTIのデータフィードを選択することができます。 手に入るものをすべて受け取る必要はありません。 彼らは、市場や業種、あるいは特定の脅威や脅威ベクトルに関連する情報を収集することができます。
脅威ハンティングと脆弱性検出の動向
「私がOpenCTIの開発を始めたのは、フランス国家サイバーセキュリティ庁の内部的なニーズに応えるためでした」と、ハシン氏は振り返ります。 「私たちには、そのようなツールが欠けていました。 しかも、市販品では見つかりませんでした。 「そこで開発を始めたのですが、まさかこれほど大きな反響を呼ぶとは思いませんでしたし、これほど多くの人々が使いたいと思ってくれるとも思いませんでした。」
ハッシン氏は、これが脅威ハンティングや脆弱性検出の分野がいかに変化しつつあるかを示す指標であると考えています。 サイバーセキュリティの面で比較的未熟な組織の間でさえ、データ主導型への移行が著しく進んでいます。
「現場で私が感じているのは、人々がサイバーセキュリティとは何か、そして何をする必要があるのかを理解し始めているということです」とハシン氏は述べています。 「組織はサイバーセキュリティ体制の強化を図りたいと考えていますが、リソースには限りがあります。」 ですから、優先順位をつける必要があります。」
包括的な検知能力を構築するには数年を要する場合があるため、データを活用することで、組織の攻撃対象領域の優先順位付けや縮小に向けた取り組みを支援することができます。 データは優先順位付けのための指針となるため、組織は最も深刻な脅威に対処することができます。
「まるで悪意に満ちた、大規模なフィッシング攻撃のようです」と、ハシン氏は考えを巡らせます。 「すべての魚を槍で刺そうとするわけではありません。」 最も危険な連中を追いかけなさい。 検知機能の開発を担当するチームの多くは、この点を理解しており、脅威インテリジェンスを活用して、開発や統合の優先順位を決定しています。 「どのようなシステムであっても、あらゆる戦術や手順に対応できるわけではありません。選択を迫られることになります。」
こうした取り組みにおいて、脅威ハンター、レッドチーム、および防御担当者が攻撃をより適切に分類するために用いる戦術や手法の包括的なマトリックスとして、MITRE ATT&CK(Adversarial Tactics, Techniques, and Common Knowledge)フレームワークを活用することは、非常に役立つ可能性があります。
「たとえば、カバレッジがフレームワークのほぼ 60 パーセントに達すると見積もるとしましょう」とハシン氏は言います。 「残りの課題に対処するには、何年もかかるかもしれないと、すぐに気づくことでしょう。」 「関連するサイバー脅威インテリジェンスのデータを活用すれば、次の対応策の優先順位付けに間違いなく役立ちます。」
Tanium-OpenCTI コネクタは、本稼働に向けた準備が整い、すべての Tanium のお客様にご利用いただけるようになりました。
「このコネクタは、脅威インテリジェンスデータのリアルタイムイベントストリームを提供するOpenCTIプラットフォームの最新の技術的進歩を活用しています。」 「そのため、Tanium Platformには最新のシグネチャやインジケーターがリアルタイムで反映されています」とハシン氏は述べています。 「取り付けは難しくありません。 設定は簡単です。 難しいのは、具体的にどのような知識が必要なのかを見極めることです。 Taniumには、すべてのものをインポートすることはできません。 「選択する必要がありますが、そのためにはある程度のサイバーセキュリティに関する専門知識が必要となります。」
OpenCTIコネクタ「 」の発表に関する詳細は、プレスリリース (新しいタブで開きます) をご覧ください。
コネクタの設定に関するより詳細な情報やドキュメントについては、 こちらのウェブサイト をご覧ください。

