これは、3回シリーズとなる「EDR Matters」ブログ記事の第1回目です。 本シリーズでは、TaniumのEMEA地域エンドポイント検知・対応(EDR)担当ディレクターであるタイラー・オリバー氏と、EMEA地域テクニカルアカウントマネジメント担当シニアディレクターのベン・クロッカー氏が、組織が規模の大小にかかわらず、セキュリティインシデントの検知、調査、是正措置にかかる時間とリソースをどのように削減できるかについて、それぞれの見解を語ります。 第1部では、このプロセスの「検知」段階について掘り下げ、Taniumプラットフォームを活用することで、検知、調査、および是正措置において、より高い制御性と柔軟性をどのように実現できるかについて解説します。
(画像:ゲラルト/Pixabay)
セキュリティインシデントの検知、調査、そして最終的な是正または解決にかかる時間は、ほとんどの組織において、成功を測る重要な指標と見なされています。 これまで、組織がこれらの分野のうち1つ以上において、ループを閉じるのに必要な時間を短縮できなかった事例を数多く目にしてきました。
このブログシリーズでは、規模の大小にかかわらず、組織がセキュリティインシデントの検知、調査、および是正措置にかかる時間とリソースをどのように削減できるかについて、私たちの見解をお伝えします。 また、Taniumプラットフォームを活用することで、検知、調査、および是正措置のプロセスにおいて、より高い制御性と柔軟性をどのように実現できるかについても、簡単にご紹介します。 なお、当ブログシリーズはエンドポイントの調査に焦点を当てていますが、エンドポイント以外のツールや手法も含めた、十分に整備された防御体制を常に推奨しております。 これには、プロセスの検出段階が含まれます。
これまで何度も見てきたように、セキュリティ侵害を受けた組織では、インシデントが発生してから、内部または外部による検知が明らかになるまでに、大きな時間差が生じがちです。 いかなるインシデントにおいても、この「滞留時間」が、些細なセキュリティ問題と企業全体にわたる侵害との分かれ目となりかねません。 この遅延により、その後、その解決のために多大な人的・技術的リソースが必要となる可能性があります。 この「滞留時間」を短縮し、綿密な検知プログラムを構築するために、あなたや所属組織が取り組めることはいくつかあります。
効果的な検知能力の測定
堅牢かつ効果的な検知能力を構築するには、比較に利用できるデータセットだけでなく、直面する可能性のある脅威に関する情報にも注力する必要があります。 その目的は? 組織内での脅威の検知にかかる時間を短縮するためです。 これは確かに、言うは易く行うは難しですね。 真に効果を上げるためには、収集が困難な複数のデータポイントに加え、これらデータセットを、入手もまた困難な情報と照らし合わせる能力が必要となります。
エンドポイントにおける脅威の検知に関しては、比較の対象となるデータセットは、オペレーティングシステム、ファイルシステム、およびハードウェアの痕跡から解析または抽出できるデータで構成されています。 のエンドポイント検出・対応(EDR)ソリューション を導入することで、これらのアーティファクトを可視化できます。このソリューションにより、利用可能なデータの迅速な解析やクエリ実行が可能になります。 データを迅速に照会できるようになれば、あとはその知見を素早く活用するという課題が残ります。
従来のモデルでは、データを中央の分析拠点に集約することで、インテリジェンスが活用されます。 これは手間がかかり、時間がかかる作業となり、最終的には「滞留時間」が長くなってしまいます。 より迅速な方法は、エンドポイントで直接インテリジェンスを適用することです。 これにより、エンドポイントを常時監視し、検知された内容に関連するデータのみを提供することが可能になります。 これに伴う副次的な効果として、大規模かつ長期にわたるデータ収集インフラの必要性が低減されるほか、データストリーミングのためのネットワーク帯域幅の増強も不要となります。
さまざまな形態の脅威インテリジェンスの活用
検知は、静的な情報だけに頼ってアラートを発し、その後さらに調査を行うという方法に限定されるべきではありません。 そうすることで、アナリストがアラートを軽視したり、提供された情報を十分に活用できなくなったりする恐れがあります。 適切な検知戦略では、入手した脅威インテリジェンスから、価値のある情報を可能な限りすべて引き出すよう努めるべきです。
静的な指標を開発したり、フィードからそれらの指標を取り込んだりすることは、インテリジェンスを活用する上で最も簡単な方法である傾向があります。 ほとんどの場合、使用するツールによってデータを現在のプロセスに迅速に統合できるのであれば、インテリジェンスへの変更は最小限で済みます。 侵害の兆候(IOC)のほとんどは、静的指標のカテゴリーに分類されます。 指標の値は時間の経過とともに変化する場合もありますが、その多くは、特定のホストやネットワークベースの指標など、静的な脅威を検知するように設計されています。 静的な指標をより堅牢な動的な指標へと進化させるには、一定のプロセスと専門知識が必要となります。 可能であれば、現在使用しているIOCを見直し、それらを攻撃指標(IOA)に変換してみてください。
Taniumの検知アプローチ
Speed. Taniumプラットフォームは、企業全体のエンドポイントに数秒で接続し、情報を取得する機能を中心に構築されています。 この前例のないスピードと規模を全社的な検知機能に組み込むことで、インテリジェンスの活用までの時間を短縮でき、ひいては検知までの時間、すなわち「ドウェルタイム」を短縮することができます。 高精度かつシステムへの負荷が低い検出エンジンが提供するリアルタイム検出機能と、Taniumプラットフォームの拡張性および処理速度を組み合わせることで、新規かつ時間的制約のある可能性のあるインテリジェンスも、最大規模の企業においても、その数秒単位のタイムスケール内で即座にアクションに移すことが可能になります。 情報が取り込まれると、直ちに分析が行われ、必要な人々に情報が提供されます。
データの幅と深さ
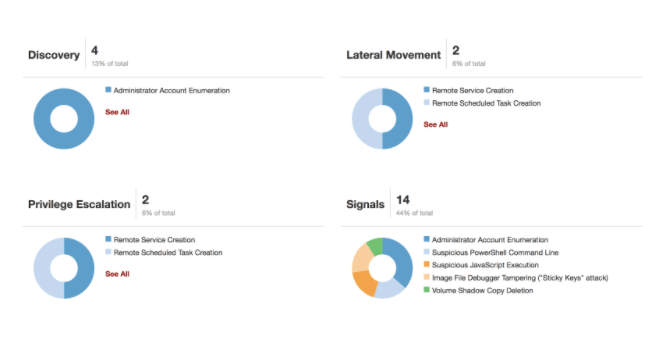
可能な限り最高の検知能力を実現するためには、ソリューションにおいてさまざまな手法を適用し、多様な技術を活用する必要があります。 Taniumのプラットフォームは、以下の要素を含む複数の構成要素を活用して、ほぼリアルタイムのアラート通知を実現しています:
- 構造化された知性
- ファイルおよびメモリの分析
- 行動に基づく検知
これらは、ライブファイルやメモリ、あるいはファイル、DNS、プロセス、レジストリ、セキュリティイベントに関する履歴情報など、利用可能なアーティファクトに対して適用されます。 従来のIOCは既知の脅威(一致するパターン)の比較には有効ですが、Tanium SignalsはIOAの特定を支援するために構築された、行動ベースのルールです。 IOAは、標準化が比較的難しい指標の一種です。 この種のインテリジェンスを活用することで、プロセスによるファイルの作成、不審なプロセスの系譜、ファイルベースの痕跡の発見など、複数のデータ領域にわたる行動パターンを比較することが可能になります。
これらの仕組みを組み合わせることで、インフラストラクチャ内の不審な活動について、可能な限り詳細な情報を得ることができます。 優れたプラットフォームがあれば、EDR( )活動を、手間のかかるプロセスから、私たちが「Easy」 Detection and Responseと呼ぶものへと変えるお手伝いができます。具体的には、以下のことが可能になります:
- 複数の情報源から自動的に情報を収集します。
- エンドポイントにインテリジェンスを自動的に適用します。
- リアルタイムのアラートを自動的に受け取ることができます。
- 大規模な根本原因分析を実施します。
- 必要に応じてご回答ください。
連続検知
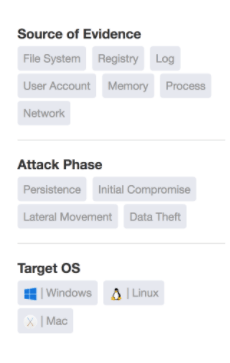
前述の通り、潜在的な侵害が発生してから悪意のある活動が検出されるまでの期間は、数週間から数ヶ月に及ぶことがあります。 この滞留時間は不確実性の期間を表しており、「侵害を前提とする」という考え方と「継続的なEDR活動」が実務上の慣行となっています。 Taniumの主な機能は以下の通りです:
- インテリジェンスとアラートに対する多層的なアプローチにより、より強固な検知の障壁を提供します;
- 敵対者のライフサイクルのあらゆる段階に対応し、早期に実用的な情報を得ることができる能力;および
- イベントの相関分析や検証に活用できる、幅広い関連データが利用可能です。
Taniumは、脅威や脆弱性を追跡、検知、調査、封じ込め、および是正するための幅広い機能を提供し、比類のないスピードと拡張性を実現します。 アナリストや実務担当者は、最初の手がかりを掴み、フォレンジックデータを迅速に検索・フィルタリング・可視化することで、調査の方向性を切り替え、調査を進めることができます。
Taniumの実際の動作をご覧になりませんか? の個別デモをご予約いただくか、毎週開催されているウェビナーにご参加ください。 「 」の今後のイベント()にて、当社のTaniumエキスパートにご相談ください。
著者について:タイラー・オリバー氏は、TaniumのEMEA地域におけるエンドポイント検知・対応(EDR)担当ディレクターであり、ベン・クロッカー氏はEMEA地域テクニカルアカウントマネジメント担当シニアディレクターです。

