エンドポイント検出・対応(EDR)ツールは、 既知の 悪意のある活動を検出するように設計されています。 しかし、昨今、攻撃者が潜むあなたの死角を、一体何が守っているのでしょうか?
貴社には、 攻撃者が行った行為を特定・修正できるツールが必要です。 (新しいタブで開きます) さらには、攻撃者が現在、貴社のIT環境内のどこに潜んでいるのかまで把握できるツールが必要です。 適切なソリューションは、貴社の デバイスエンドポイント( )について、その設置場所にかかわらず、可視化、調査、および修復機能を提供します。
この記事では、以下の内容について取り上げています:
- EDRとは何か、またEDRがどのような要件を網羅しているか
- Tanium Incident Responseは、EDRではカバーできないどのような課題を補うのでしょうか
- EDRを導入しているにもかかわらず、なぜTanium Incident Responseが必要なのでしょうか
EDRとは何ですか?
ほとんどのEDRソリューションは、ヒューリスティック(ルールとニューラルネットワークによって生成された 機械学習(ML)アルゴリズムの中間程度の高度さ)を用いて、「既知の」悪意のある活動を検出するエンドポイントロギングエンジンです。
しかし、この種のツールにはいくつかの制限があります。 まず、EDRツールは実行中の特定の種類のアクティビティのみを「検知」するように設計されているため、環境内には攻撃者が潜むことができる死角が数多く存在します。つまり、EDRツールは既知の悪意ある行為を検出することを目的としているのです。
さらに、ほとんどのEDRソリューションでは、帯域幅やストレージの消費を抑えるため、記録・保存するアクティビティの範囲を制限しており、その対象には記録期間(日数)も含まれます。
その点を踏まえて、EDRが満たしている要件を大まかに挙げてみましょう。 :
- 既知の悪意のある攻撃タイプを、自動化されたシンプルなパターン検出により特定し、それらのアラートの優先順位付けと調査につなげます。
- 例:ごみ箱から開かれたファイル、PowerShell による実行、ファイルレス型エクスプロイト、および「リビング・オフ・ザ・ランド」型の攻撃など
- 検知ルールに基づいて自動処理を設定できるという意味での自動応答です
- 例:ブロック、プロセスの終了、隔離されたエンドポイントへのシェルの作成、Pythonパッケージの送信など
- エンドポイントのログやテレメトリデータは、多くの場合、分析の前にクラウドに一元化されます
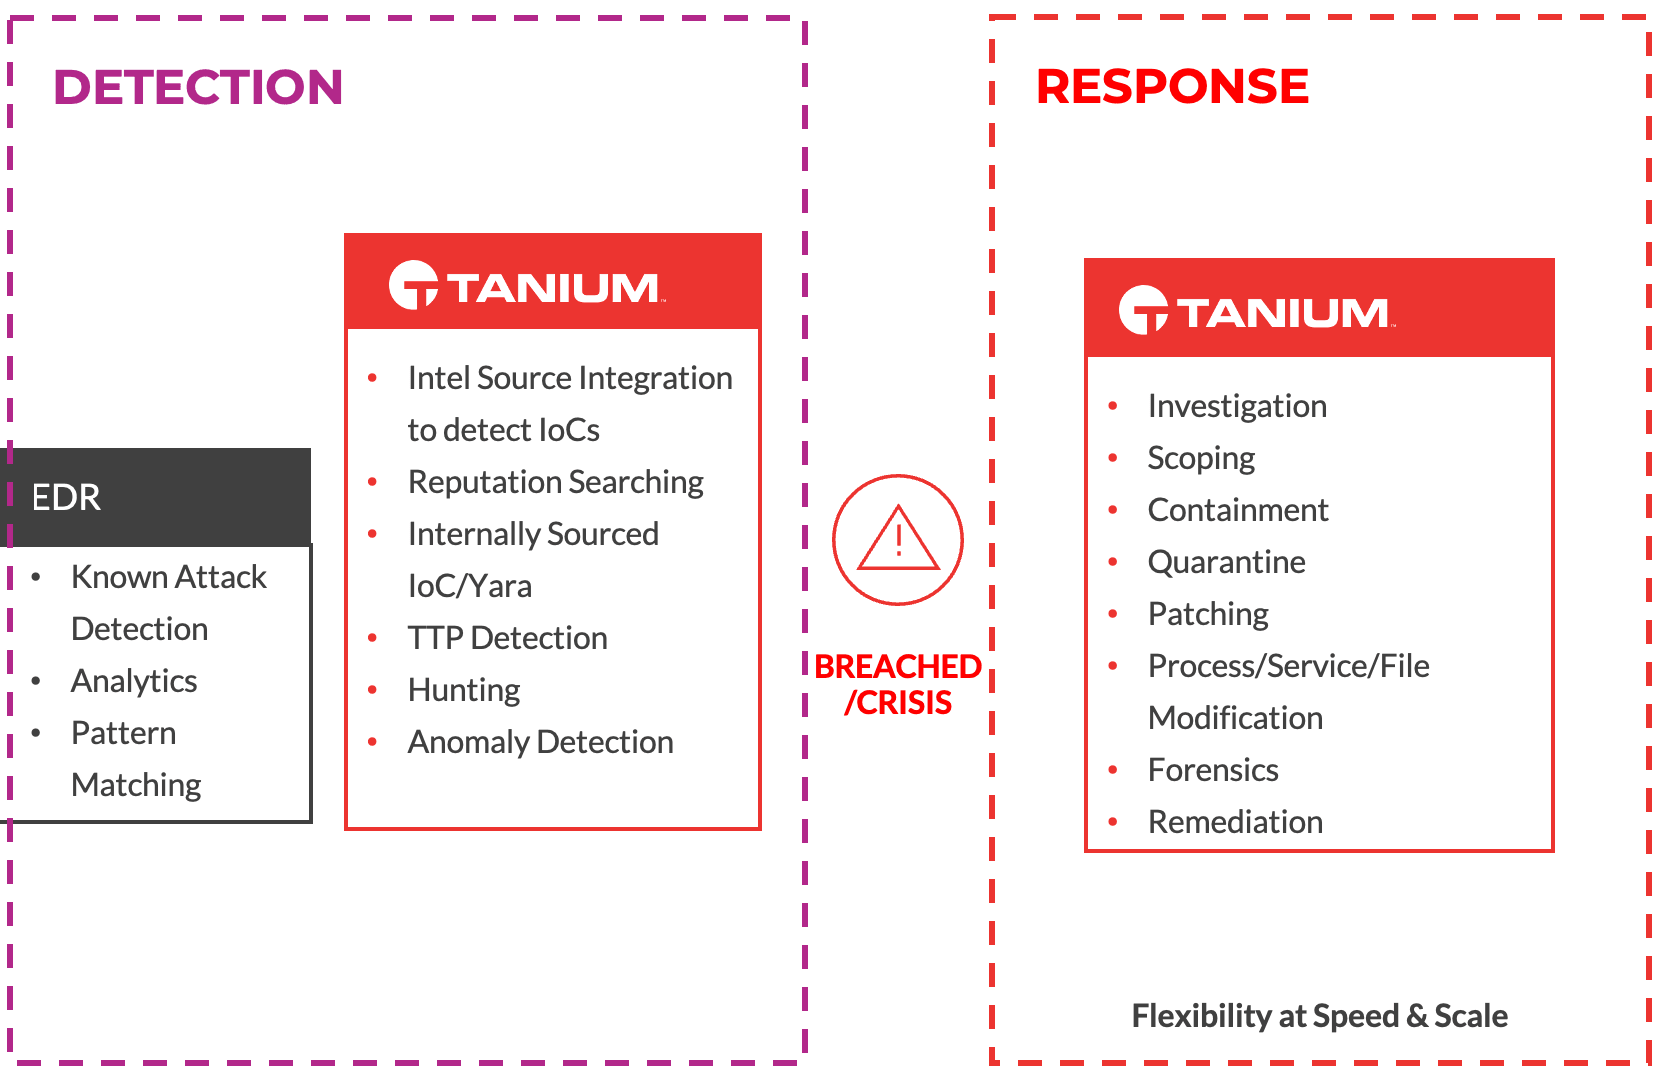
Tanium Incident Responseは、EDRではカバーできないどのような課題を補うのでしょうか
Tanium Incident Response は、エンドポイント上のあらゆるアーティファクトを検索・特定できる、包括的でリアルタイムかつ履歴を網羅した調査ソリューションです。
その利点は、EDRソリューションの場合とは異なり、これらのアーティファクトを事前に定義しておく必要がないことです。 Taniumの機器はエッジに配置されているため、Taniumは、お客様が必要とするその瞬間に、監視対象のあらゆる項目について可視性を提供いたします。
のインシデント対応ライフサイクル()における調査フェーズで「Incident Response」をご利用いただいた後は、Taniumプラットフォーム全体のスピードとスケールを活かして、状況に合わせた是正措置を実行することができます。
インシデント・レスポンスには、EDRでは到底実現できない機能がいくつかありますが、ここでは最も一般的な3つの機能に焦点を当てて説明します:
- IOC、STIIX、Yara、およびTanium独自のインテリジェンス形式など、自社開発およびサブスクリプションベースのインテリジェンスを活用できるエンドポイントスキャン機能( )。 インシデント発生時には、あらゆる種類の侵害の兆候を検索できる機能が極めて重要であり、これによりセキュリティチームは是正措置を講じるために必要な確信を得ることができます。
- 調査段階でユーザーが個々のシステムを詳細に分析できるようにし、さらにその同じユーザーが任意の数のエンドポイントに対して同時にアクションを実行できるようにすることで、包括的な修復戦略 を実行します。 例えば、ユーザーは、1台から数十万台ものシステムに対して、同時にプロセスの強制終了、レジストリキーの削除、サービスのアンインストールなどを行うことができます。
- 攻撃者が検知を回避できるほど巧妙な場合、悪意のある行動を把握することは困難です。 インシデント・レスポンスでは、フォレンジック調査に関連するエンドポイントのテレメトリデータを幅広く収集・保存しているため、攻撃者が初期アクセスを得た後にどのような行動をとったかについて、ユーザーに詳細かつ正確な情報を提供します。 熟練した攻撃者はトリップワイヤーを比較的容易に回避できるため、セキュリティチームはTaniumを活用して、どのような行動が行われたかを把握し、脅威を最も効果的に排除する方法を判断しています。
EDRを導入しているにもかかわらず、なぜTanium Incident Responseが必要なのでしょうか
EDRは、多くの攻撃シナリオを検知できるよう設計されていますが、すべての攻撃シナリオを検知できるわけではありません。 これらは、精巧なトリップワイヤーとして設計されています。 EDRツールの検知機能に関する知識を持つ熟練した攻撃者は、たとえ短時間であっても、こうした検知メカニズムを回避することが可能です。
EDRは、検出するように設計されたもの、つまり が特定した の悪性ファイルについてのみ警告を発することができます。 組織にとってのこれらの価値は、知的財産の流出や、攻撃者が不注意を犯した場合など、攻撃が発生しているまさにその瞬間に警告を発してくれる点にあります。
しかし、EDRをすり抜けてしまった場合はどうなるのでしょうか? ネットワーク内で「 unknown」や「 bad」といったエラーが発生した場合は、どうなりますか? 攻撃者が何を行ったのか、どのマシンが影響を受けているのか、組織にとってどのようなリスクがあるのかを知るために、どれくらいの期間待つ用意がありますか? それどころか――攻撃を食い止めるために、どれくらいの時間待てるでしょうか?
EDRでは、これらすべての事項について大規模な可視性を提供することはできませんし、正確かつ迅速な是正措置を講じることもできません。
Tanium Incident Responseは、その設計上、より深く、より包括的な可視性を提供します。 EDRが不審な活動を検知してアラートを発した際、各チームはTaniumを活用して、影響を受けたシステムの詳細な調査を行います。
彼らは、脅威をより深く理解し、影響を受けた可能性のあるその他のマシンを特定し、被害の拡大を防ぐための措置を講じるために、Taniumを活用しています。 インシデント対応が貴社にもたらす価値は、最初のアラートが発生する前、発生中、発生後の各段階で、攻撃者を特定・調査するために最適に設計されており、攻撃者を完全に排除するために必要な確信を与えてくれる点にあります。
Taniumの処理速度と性能は、エンドポイントの数がどれほど多くても、また世界中のどこに配置されていても、決して衰えることはありません。
の詳細については、Tanium Incident Response (新しいタブで開きます) をご覧ください。また、デモをご予約いただき、Taniumがご要件に合っているかご確認ください。

