Taniumが委託したFrost & Sullivanによる最近の調査によると、ITリーダーたちは、自社のエンドポイントで何が起きているかを理解する上で、「認識」と「現実」のギャップに悩まされているとのことです。 セキュリティ・ハイジーンの実践について私たちが明らかにした点と、それに対して皆様にできることをご紹介します。
サイバー攻撃者から組織を守るためには、セキュリティ衛生管理が不可欠であるという点については、ほぼ誰もが同意していますが、今後どうすべきかについては、それほど明確ではありません。 Tanium社の委託により実施された、北米を拠点とするIT意思決定者 200 名を対象とした調査に基づく、 のフロスト&サリバンによる最近の報告書によると、ITの優先事項と既存のセキュリティ対策の実践状況との間に、著しい乖離があることが明らかになりました。
例えば、回答者の圧倒的多数(94%)が、自社内にいくつのエンドポイントが存在するかを「非常に」または「ある程度」把握していると回答している一方で、3分の1以上が、把握されていないエンドポイントが存在する可能性を認めています。
エンドポイントの台数、および各エンドポイントでその時点で何が起きているかを把握することは、 におけるセキュリティ管理のベストプラクティス の基礎となります。 何しろ、ハッカーはネットワークへのアクセス権を得るために、たった1つのエンドポイントを見つけ出し、そのセキュリティを突破するだけでよいのです。 理論上はご存じのことかと思いますが、調査結果によると、実際の現場での取り組みにはまだ改善の余地が大いにあるようです。
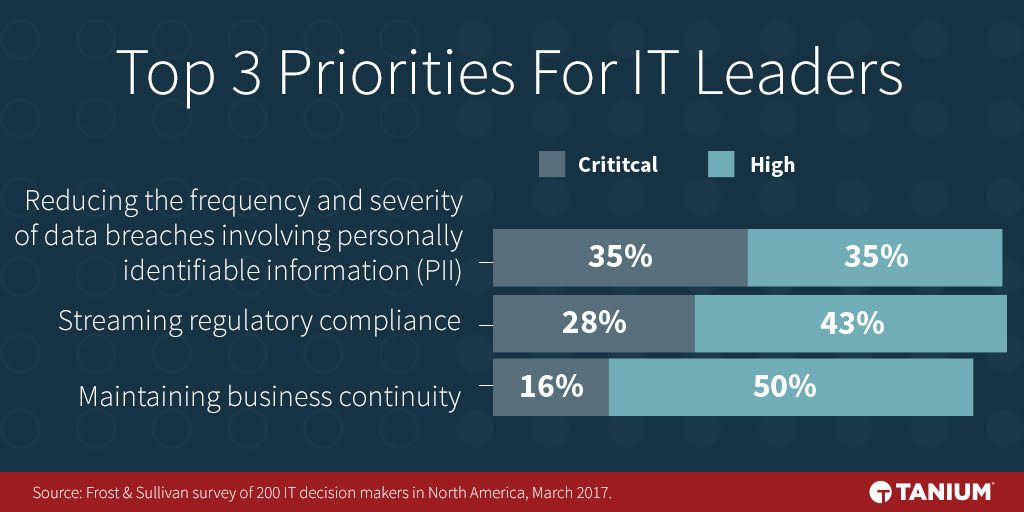
実際、回答者の 70%が、個人を特定できる情報(PII)が関与するデータ侵害の発生頻度と深刻度を低減することを、自組織にとって「極めて重要」または「重要」な優先事項であると回答しました。 規制順守の効率化と事業継続性の維持も、回答者の大多数にとって最優先事項となっています。
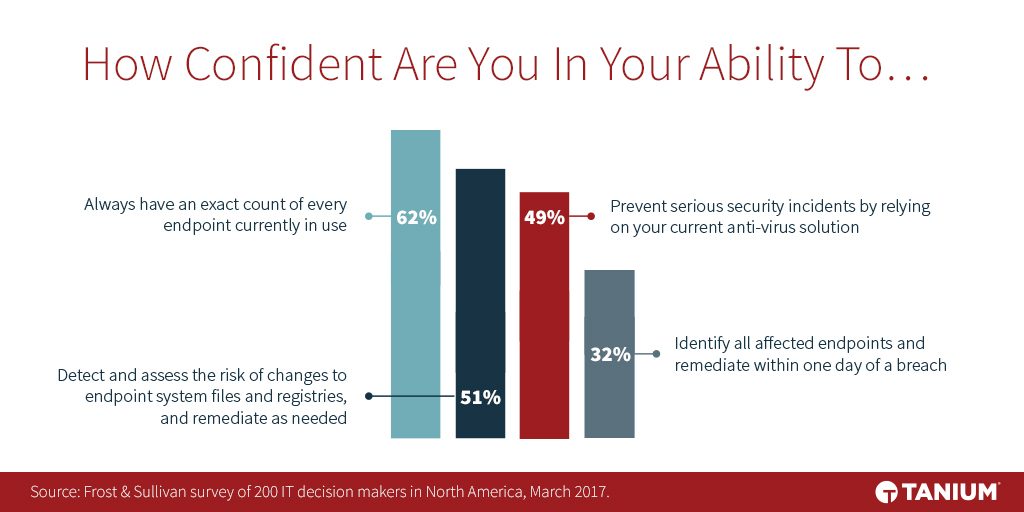
しかし、回答者の3分の1未満(32%)しか、セキュリティ侵害が発生した場合、影響を受けたすべてのエンドポイントを特定し、侵害発生から1日以内に是正措置を講じることができると確信していません。 驚くような結果ではありませんが、回答者の半数未満しか、現在利用しているウイルス対策ソフトが自分たちの安全を守っていると確信していません。
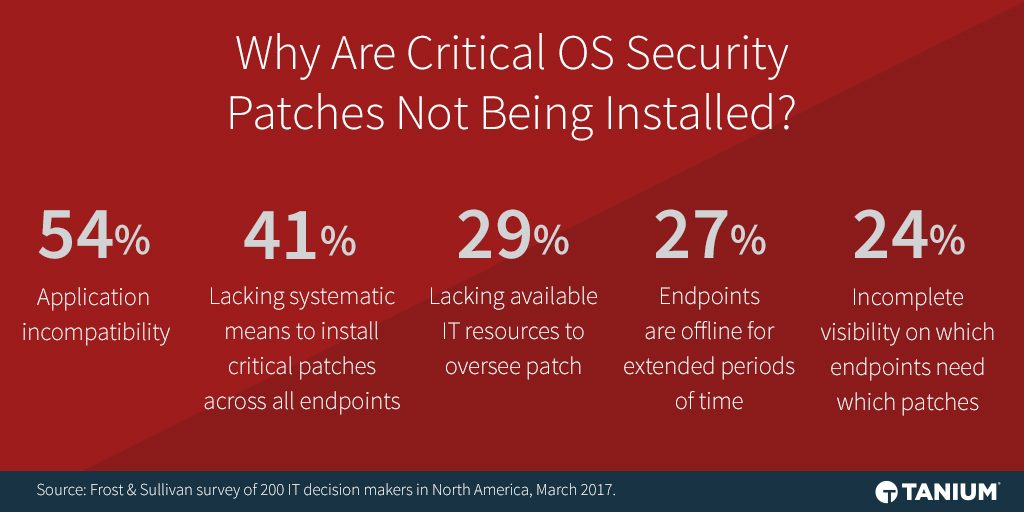
重大なセキュリティ問題に対するソフトウェアのパッチ適用は、 において、サイバー衛生管理のベストプラクティスと見なされています。。 しかし、ここでもまた、回答者が理論上は信じていることと、実際に経験していることとの間に乖離が見られます。 回答者 10 人のうち、ほぼ8人(79%)が、エンドポイントに重要なOSセキュリティパッチが適用されていないことについて、「非常に」または「ある程度」懸念していると答えています。 その理由はさまざまで、アプリケーションの非互換性や、すべてのエンドポイントに重要なパッチを適用するための体系的な手段の欠如、 のパッチ管理プロセスを監督するためのITリソースの不足などが挙げられます。 製品「」および「 」は、これら2つの課題に対処するために現在提供されています。
OSの種類が増えるほど、サイバー衛生上の問題も増える
なぜこれがこれほどまでに憂慮すべきことなのでしょうか? まず第一に、企業のPCやサーバーにおいて、オペレーティングシステムの多様化が進んでいます。
回答者の大半は、自分のPCに6つのOSをインストールしており、サーバー上では最大7つのOSが稼働していると報告しています。 回答者によると、PCやサーバー向けのWindows OSの最新リリースは最新の状態にあるとのことですが、MacベースのPC、Linuxサーバー、および現在も使用されている旧バージョンのWindows Serverについては、必ずしもそうとは言えません。
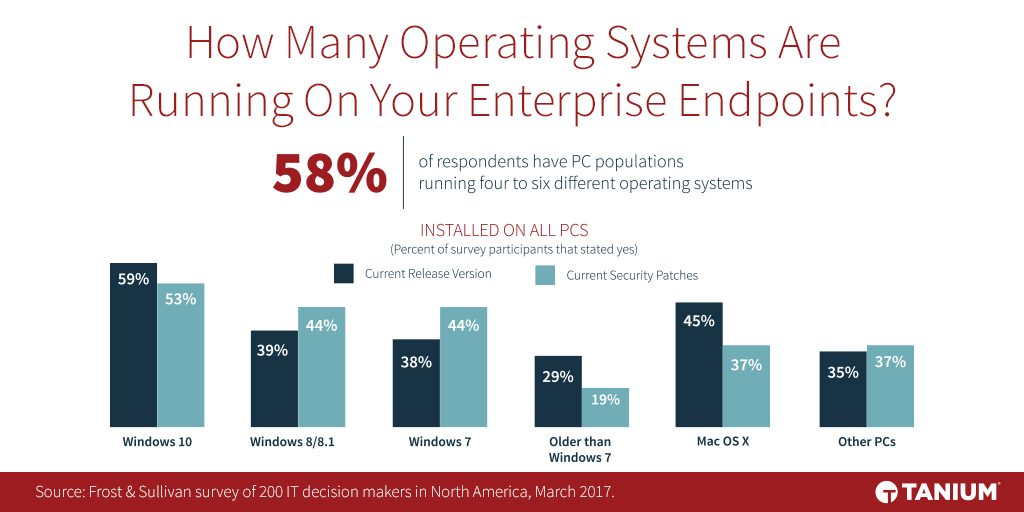
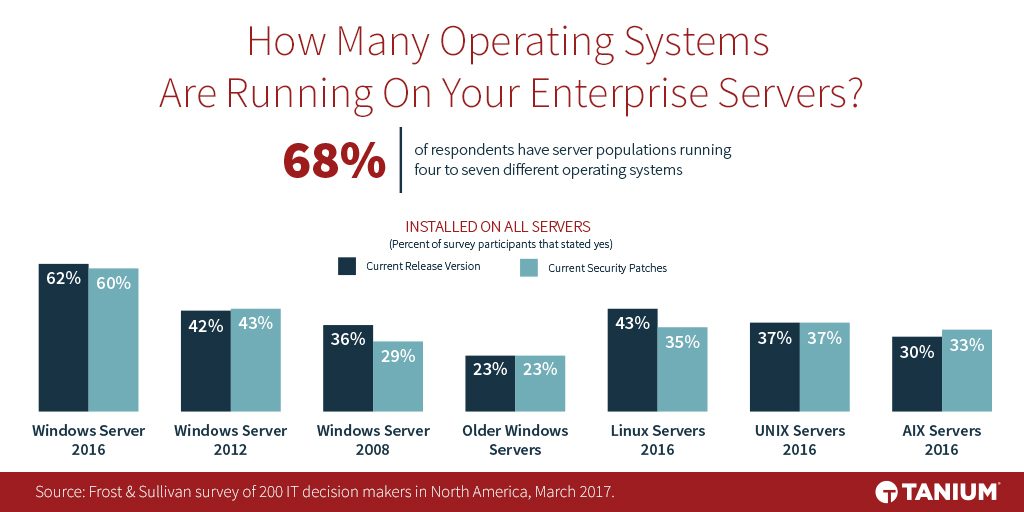
OSのリリースバージョンやセキュリティパッチに関する懸念に加え、調査回答者の大多数は、Java、Flash、Acrobatといった利用頻度の高いアプリケーションについても、極めて高い、あるいは中程度のセキュリティ上の懸念を表明しています。
エンドポイントスキャン:サイバー衛生管理のベストプラクティスにおける鍵
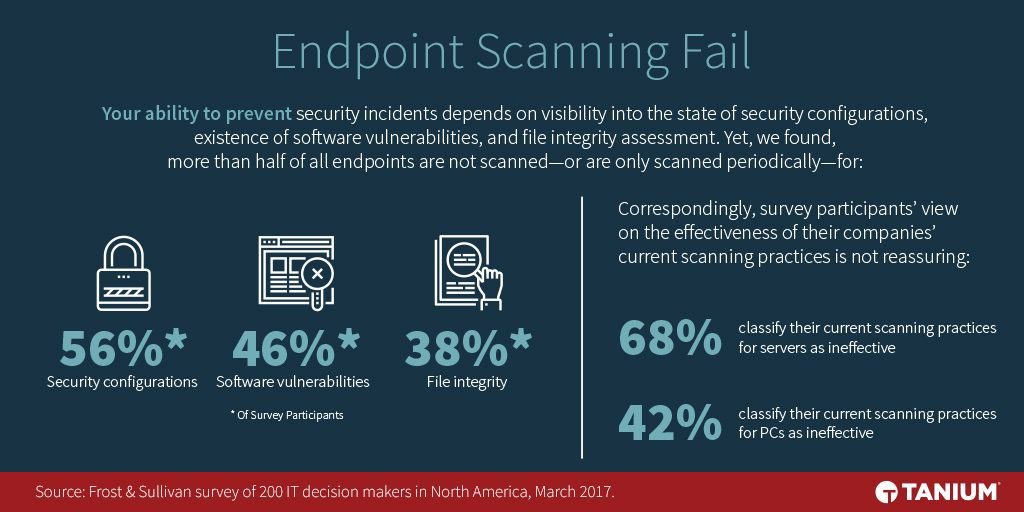
さらに懸念されるのは、回答者の大多数が、エンドポイントの半数以上について、セキュリティ設定、ソフトウェアの脆弱性、およびファイルの整合性に関するスキャンが行われていないか、あるいは定期的にしかスキャンされていないと答えている点です。 回答者の3分の2以上(68%)が、現在のサーバーに対するスキャン対策は効果がないと評価しており、一方、PCに対するスキャン対策についても 42%が同様に回答しています。
ITセキュリティ組織は、 セキュリティ衛生管理の基本を向上させるための対策を講じる必要があります。。 フロスト&サリバンは、各組織に対し、現在導入しているセキュリティ管理ツールを、その成果と未達成の点に基づいて客観的に評価するよう提言しています。 この評価により、新規導入または入れ替えを検討するセキュリティ衛生管理ツールに求められる属性の優先順位リストと、それらのツールが達成すべき要件が明らかになります。
セキュリティ・ハイジーンについて、もっと詳しく知りたいですか? こちらをご覧ください:
-セキュリティ対策の習慣を確立するために必ず答えなければならない5つの質問
著者について:ジェニファー・エラード氏は、Taniumのセキュリティ製品のマーケティングおよび市場投入活動を統括しています。 ジェニファーは 2016 年にタニウムに入社し、コンテンツの開発、商談パイプラインの拡大、セキュリティパートナーとの連携、および営業チームの支援に注力しています。 以前、エラード氏はヒューレット・パッカードおよびシマンテックに在籍し、プロダクトマーケティングおよびパートナーマーケティングのチームを率いていました。 ジェニファーは、アラバマ大学ハンツビル校でマーケティングの学士号を、サンタクララ大学で経営学修士号を取得しています。

