【更新情報】当初 2020年11月18日に掲載されたこの記事は、現代のサイバーセキュリティにおけるパッチ管理の役割の変化を反映させるため、内容を更新いたしました。 本資料では、パッチ適用戦略に関するガイダンスの拡充、リスクおよびコンプライアンスに関する最新の見解、そしてTaniumが複雑な環境全体でスケーラブルかつ自律的なパッチ適用を実現する方法を示す新たな実例をご紹介しています。
かつては日常的な作業と見なされていたパッチ管理は、今や急速に広がる脅威に対する最前線の防御手段となっています。 エンドポイント全体で毎日脆弱性が発見されているため、組織は、攻撃者がその脆弱性を悪用する前に、それらを特定し、優先順位をつけ、是正措置を講じるよう、絶えずプレッシャーにさらされています。
パッチ適用は、多くの場合、時間の無駄に感じられることがあります。特に、スプレッドシートのような時代遅れの手法や、手動でのデータ抽出が必要なベンダーポータル、そして現代の脅威に対応しきれない断片的な調整ワークフローによって作業が遅延する場合などはなおさらです。
こうしたアプローチは、環境の規模が小さく、脅威もそれほど高度ではなかった時代には有効だったかもしれませんが、今日のスピードと複雑さの中では不十分です。
パッチ適用の遅れが積み重なり、セキュリティ債務が増大する中、組織はパッチ管理への取り組みを見直す必要があります。それは、パッチ適用自体が本質的に難しいからではなく、従来の方法が、ダイナミックな環境や拡大する攻撃対象領域、そして加速する脅威の発生頻度に対応できるようには設計されていなかったからです。
そのため、多くの組織が自動化 に注目しています。これにより、反復的な業務を効率化し、手作業によるボトルネックを解消し、対応時間を短縮することで、大規模なリスク低減に必要なスピードと一貫性をチームに提供できるようになります。
このブログでは、今日のパッチ管理が実際に何を意味するのか、そしてなぜそれが現代のサイバーセキュリティにおいて不可欠な柱となっているのかについて、明確かつ最新の視点から解説いたします。 ここでは、パッチ適用の本質的な目的、組織が採用しているさまざまな戦略、そして企業環境における脆弱性管理が直面する課題の増大について探っていきます。
ここでは、最新のパッチ管理ワークフローにおける6つの重要なステップを詳しく解説し、手動によるアプローチのリスクを指摘するとともに、自動化によって、パッチの特定から継続的な改善に至るまでの各段階がいかに向上するかを示します。
最後に、スピード、拡張性、運用効率など、自動化がもたらす具体的なメリットについて探っていきます。これにより、効果的であるだけでなく、強靭で将来にも対応できるパッチ管理戦略を構築していただけるでしょう。
サイバーセキュリティにおいて、パッチ管理はなぜ重要なのでしょうか?
パッチ管理は、既知のセキュリティ上の脆弱性を積極的に解消し、多層防御、規制遵守、運用上のレジリエンスといったより広範な目標を支援することで、サイバーセキュリティにおいて極めて重要な役割を果たしています。 これは、ソフトウェアの更新などのパッチを特定し、テストし、組織のインフラストラクチャ全体に展開する方法を規定する、体系化されたプロセスです。 これにより、システムの安全性、安定性、およびコンプライアンスが確保されます。
サイバー脅威がますます巧妙化し、頻発する中、パッチ管理は以下の点を通じて、リスクの軽減と防御体制の強化に役立ちます:
- 攻撃対象領域の縮小: パッチが適用されていないシステムは、攻撃者にとって格好の標的であり、既知の脆弱性の数は年々増え続けています。 体系的なパッチ適用戦略がなければ、十分なリソースを持つチームであっても、対応に追われることになりかねません。
「」ランサムウェアグループは、新たに公開された脆弱性に対するエクスプロイトの開発にリソースを投じるよりも、以前から悪用されてきた古い脆弱性にますます依存するようになっています。 これは、攻撃者が効率を最大化するために、「手ごろな標的」、すなわちセキュリティ対策が緩い組織や、積極的な脆弱性管理が行われていない組織を標的にするという、より広範な傾向と一致しています。1”GRIT 2025 ランサムウェアおよびサイバー脅威レポート
- セキュリティ態勢の強化: パッチ管理により、すべてのエンドポイントにおいてセキュリティ対策が確実に有効に維持されます。 これは、特に組織がハイブリッドクラウドやマルチクラウド環境を導入する中で、多層防御戦略の重要な要素となります。
- 積極的なリスク低減を実現: インシデントへの事後対応ではなく、パッチ管理により、チームはリスクを積極的に軽減することができます。 これには、深刻度、悪用可能性、およびビジネスへの影響に基づいてパッチの優先順位を決定することが含まれます。
パッチ管理がサイバーセキュリティや運用上のレジリエンスをどのように支えているかを十分に理解するためには、パッチ適用そのものの目的について考えてみるとよいでしょう。
パッチを適用する目的は何でしょうか?
パッチ適用とは、問題の修正、パフォーマンスの向上、およびセキュリティ上の脆弱性の解消を目的として、ソフトウェアやデバイスを更新する戦術的な措置のことです。 これは、パッチ管理というより広範な「なぜ」の背後にある「何」を表しており、安全で安定し、高性能なシステムを実現するための基礎となる取り組みです。
パッチ管理はプロセスや戦略に関するものですが、パッチ適用そのものは、各アップデートの意図や結果に関するものであり、具体的には以下の点が挙げられます:
セキュリティ上の脆弱性の修正
オペレーティングシステム、生産性向上ツール、あるいはサードパーティ製アプリケーションを問わず、攻撃者に悪用されるおそれのある既知のセキュリティ上の脆弱性に対処するため、パッチが頻繁にリリースされます。 これらの のセキュリティパッチ( )は、OSのデフォルトの更新メカニズムの対象外となる可能性のあるサードパーティ製アプリを含め、ソフトウェアスタック全体における脆弱性のリスクを軽減するために極めて重要です。
[セキュリティの自動化が脅威への対応をどのように変革できるかをご覧ください]
脅威インテリジェンスのレポートによると、攻撃者は脆弱性が公表されてから数日、あるいは数時間以内にその脆弱性を悪用していることが一貫して示されています。
このような急速な武器化の傾向は、CISAの「既知の悪用されている脆弱性」カタログに掲載されている、影響の大きい脆弱性にとって特に危険です。
安定性と信頼性の確保
すべてのパッチがセキュリティに関するものというわけではありません。 その多くは、デバイスのクラッシュ、動作異常、またはパフォーマンスの低下を引き起こすバグに対処するものであり、これらはすべて、データの破損、パフォーマンスの低下、さらにはシステム全体の障害につながる可能性のある問題です。 定期的にパッチを適用することで、重要なシステムの信頼性を維持し、ユーザーの不満を軽減し、連鎖的な障害のリスクを最小限に抑えることができます。
例えば、あるパッチによって、長時間使用すると動作が遅くなる原因となる、生産性向上アプリのメモリリークが修正される場合があります。
知
っておくべき一般的なパッチの種類• セキュリティ更新プログラム: 悪用される可能性のある既知の脆弱性を修正します
• バグ修正: クラッシュ、不具合、または不正な
動作を引き起こすソフトウェアのエラーを解決します• 機能更新プログラム: 新しい機能を導入したり、既存の機能を改善したりして、ユーザー体験を向上させます
これらのパッチは、エンドポイントやアプリケーションから、 サーバーのパッチ管理()に至るまで、IT環境のさまざまな部分に適用されますが、稼働時間の要件、依存関係、影響範囲といった要因により、運用上の複雑さがさらに増しています。
性能と機能の向上
パッチの適用は、単に不具合を修正するだけのものではありません。改善を図るための手段でもあるのです。 多くのアップデートでは、新しい機能が追加されたり、既存の機能が最適化されたり、ワークフローが効率化されたりして、変化し続けるビジネスニーズにより適切に対応できるようになっています。 これは、ソフトウェアの俊敏性が生産性に直接影響を与えるリモート環境やハイブリッド環境において、特に価値があります。
たとえば、パッチによってUIの改善や機能の拡張が行われることがありますが、多くの場合、フルバージョンのアップグレードは必要ありません。 これにより、組織は段階的なイノベーションを実現し、改善をより迅速に提供し、業務への支障を軽減し、ユーザーのニーズや市場の需要により迅速に対応することで、競争優位性を維持することができます。
互換性の維持
オペレーティングシステム、ブラウザ、ハードウェアが進化する中で、パッチは、さまざまな環境においてアプリケーションが正常に動作し続けることを保証します。 定期的な更新が行われないと、たとえしっかり作られたソフトウェアであっても不安定になったり、互換性が失われたりして、エラーやクラッシュ、あるいはパフォーマンスの低下を招く可能性があります。
これは、多様な技術スタックを採用している組織や分散型チームにおいて特に重要であり、こうした環境では、コラボレーションや稼働時間の確保のために、プラットフォーム間の一貫性が不可欠となります。
コンプライアンス要件への対応
多くの規制の枠組みでは、システムを常に最新の状態に保つことが求められており、こうした要件を満たすためにはパッチの適用が不可欠です。 これにより、組織はデューデリジェンスを適切に実施し、監査への対応態勢を維持し、コンプライアンス違反による高額な罰金を回避することができます。
医療、金融、行政などの業界において、既知の脆弱性に対して迅速に対処することは、単なるベストプラクティスにとどまらず、法的義務でもあります。 HIPAA、PCI DSS、ISO/IEC 27001 などの規制枠組みでは、既知の脆弱性について適時に対策を講じることが求められています。
パッチの適用は、ソフトウェアの健全性やセキュリティに関する当面の課題に対処するものではありますが、企業全体でパッチを管理することは、はるかに広範な課題となります。 そこで、パッチ管理プロセスが重要になります。単にパッチを適用するだけでなく、一貫性を持って、戦略的に、かつ大規模に実施するためです。
パッチ管理のプロセスはどのように行われるのでしょうか?
効果的なパッチ管理の基本的な手順は業界全体で広く認識されていますが、その実行方法は、チームの成熟度、導入されているツール、および規模によって異なることがよくあります。
以下の6つのステップからなるワークフローは、業界で認められている のパッチ適用に関するベストプラクティス と実務上の知見を融合させたもので、チームがどの段階にあっても、信頼性が高く、 再現性のあるパッチ適用プロセスを構築できるよう支援します 。
ステップ1:身元確認
このステップでは、オペレーティングシステム、ソフトウェアアプリケーション、およびネットワーク環境全体にわたる脆弱性を特定します。 各チームは通常、 の脆弱性スキャナー()、CVEデータベース、および の統合資産管理ソリューション( )を活用し、ベンダーのアドバイザリや内部評価に基づいて、どのシステムが影響を受けているか、また利用可能なパッチのうちどれが適用可能かを特定することで、正確な対象選定と優先順位付けを行っています。
より成熟した環境においては、このプロセスには、エンドポイントの状態、構成管理データ、および脆弱性評価の結果をリアルタイムで可視化することも含まれる場合があります。これにより、ビジネスへの影響、悪用可能性、および資産の重要度に基づいて優先順位付けを行うことができます。
このステップにおいて、脆弱性をビジネスサービスや責任者と関連付けることは、是正措置がオペレーショナル・リスクと整合していることを確保するのにも役立ちます。 整合性を確保するために、多くの組織は、組織のリスク許容度、脅威の発生確率、およびビジネスの優先順位を組み込んだ、より広範なリスク評価フレームワークを活用しています。
ステップ 2:買収
脆弱性が特定されると、通常、ソフトウェアベンダーや信頼できるリポジトリからパッチを入手します。 これは、ベンダーのポータルサイトから更新プログラムを手動でダウンロードするか、IT部門が管理する一元化されたリポジトリを通じて行うことができます。
組織によっては、システムの役割、コンプライアンス要件、あるいは業務上重要な機能に基づいて、パッチの適用対象および適用除外に関するルールを定義しています。
これには、多くの場合、 のサードパーティ製パッチ や、OSのデフォルトの更新メカニズムでは対象外となる可能性のある、広く利用されているソフトウェアのアプリケーションパッチの適用を優先することが含まれます。
より高度な環境では、新バージョンのリリースを監視し、配布前にパッチの真正性や互換性を検証するツールを活用することで、パッチの調達プロセスを効率化できる場合があります。
ステップ 3:テスト
本番環境にパッチを適用する前に、チームは安定性を確認するため、管理された環境(ラボやサンドボックスなど)でパッチのテストを行うことがよくあります。 パッチテストを行うことで、アップデートによって回帰バグが発生したり、依存関係が破綻したり、ビジネスに不可欠なサービスに支障をきたしたりすることがないよう確認できます。
このテストは、段階的または のリング型アプローチに従い、開発環境やリスクの低いシステムから開始し、徐々に幅広い環境へと拡大していくべきです。 また、チームは、テスト中に予期せぬ副作用が生じていないかを監視するために、ロールバックの基準やヘルスチェックを定義することもできます。
ステップ 4:展開
パッチは、緊急度、リスク、およびビジネスへの影響度に基づいて適用されます。 これには、業務への影響を最小限に抑えるため、メンテナンス時間帯での手動によるインストールや、段階的な導入が含まれる場合があります。 変更管理プロセスは、多くの場合、デプロイメントを記録し、承認するために利用されます。
環境によっては、エンドユーザーに事前の通知が届いたり、定められた範囲内で更新を延期する選択肢が提示されたりする場合があります。 こうした連絡は、パッチ適用サイクル中の業務への支障を軽減し、透明性を高めるのに役立ちます。
デプロイは完全に手動で行うことも可能ですが、多くの組織では、サードパーティ製アプリケーションを含むシステム全体の一貫性を確保するために、人的な監視と反復可能なワークフローを組み合わせたハイブリッドなアプローチを採用しています。
[Tanium Confidence Score が、IT 運用全体における可視性を高め、導入を効率化する仕組みをご覧ください]
ステップ 5:検証とコンプライアンス
導入後は、パッチが正常に適用されたこと、およびシステムがコンプライアンス要件を満たしていることを確認することが不可欠です。 これにより、監査への備えと規制上の説明責任が確保されます。
システムを再スキャンすることで、適用漏れのあるパッチや失敗したソフトウェアの更新を特定することができます。 さらに、詳細なログや監査証跡を保持することは、 の規制遵守管理 および説明責任の確保に役立ちます。
ステップ 6:継続的な改善
各パッチサイクルは、プロセスを改善する機会となります。 各チームは、パッチの適用成功率を確認し、ボトルネックを特定した上で、それに応じてテストや導入の戦略を調整することができます。 得られた教訓は、ドキュメントに盛り込み、チーム間で共有することができます。
セキュリティ、IT、運用、およびコンプライアンスの各チーム間の緊密な連携は、パッチ適用ワークフローの進化と長期的なレジリエンスの構築に不可欠です。
とはいえ、協働は基礎となるものですが、成功を左右するのは実行力です。 パッチ管理は、効果的に実施されて初めて、セキュリティの強化、コンプライアンスの遵守、運用安定性の向上といった期待通りの成果をもたらすことができます。
パッチが適用されていない脆弱性が現実の世界に与える影響と、現代のパッチ管理戦略が手動による方法にとどまらない必要がある理由について、詳しく見ていきましょう。
手動によるパッチ適用における限界、課題、および潜在的な影響について理解する
チームが時代遅れまたは信頼性の低いパッチ管理ツールや手法に依存していると、遅延が生じたり、更新を見逃すリスクが高まったりする可能性があります。 手動によるパッチ適用は、大規模な環境では持続可能なケースは稀であり、多くの場合、IT部門の業務負荷を増大させ、リソースに負担をかけ、人為的ミスのリスクを高め、対応時間を遅らせることになり、その結果、重大な脆弱性が安全な許容範囲をはるかに超えて露出したままになってしまうのです。
[遅れが大きな問題に発展しないように――より賢く、より迅速なパッチ適用戦略で脆弱性に先手を打つ方法を学びましょう]
物理、仮想、および のクラウドシステムにまたがる数千ものエンドポイントを抱える複雑なIT環境において、手動によるパッチ適用を行うと、しばしば次のような結果につながります:
- 在庫情報の不備や可視性の欠如により、網羅性にばらつきが生じています
- における修正の遅れにより、既知の脆弱性が未解決のままとなり、不正アクセスやデータ損失のリスクが高まっています
- 信頼性の低い追跡による監査およびコンプライアンス上の不備
- システムの準備状況に関する情報が不足したままパッチを適用したことにより、 での業務に支障が生じました
- テストされていない更新プログラムによる予期せぬダウンタイム:
また、パッチが適用されていない脆弱性によるセキュリティ上のリスクは、単なる仮説ではなく、実際に実証されているものです。 パッチが適用されていないソフトウェアやシステムは、サイバー攻撃、マルウェア感染、およびデータ漏洩の主な標的となります。 ハッカーは、既知の脆弱性が公表されてから数日以内にそれを悪用することが多いため、タイムリーなパッチ適用が不可欠です。
によると、組織がパッチ適用を遅らせる最も一般的な理由の一つは、 多様なシステムやチーム間で更新作業を調整することの複雑さであり、その結果、重大な脆弱性が放置される恐れがあります。
しかし、パッチが利用可能であっても、迅速に対応しなければ、甚大な結果を招く恐れがあります。 パッチ適用が遅れたことによる影響の最も有名な例の一つが、WannaCryランサムウェア攻撃です。
実例:WannaCry
2017年、WannaCryランサムウェア攻撃により、 150 カ国にわたる200,000 台のコンピュータが感染し、被害総額は数億ドルから数十億ドルに上りました。 この攻撃は甚大な被害をもたらしましたが、回避できた可能性もありました。攻撃の2か月前に、マイクロソフトは、WannaCryが最終的に悪用した のWindowsオペレーティングシステムの脆弱性を修正するパッチ(MS17-010)をリリースしていました。
パッチが適用されていないシステムがもたらす影響や、手動によるパッチ適用に伴う既知の制限を認識することが、より強靭な戦略を構築するための第一歩となります。 組織が成長し、その環境がより複雑になるにつれ、手作業によるワークフローから脱却し、エンドポイントの状況をリアルタイムで可視化し、パッチ適用作業を一元的に管理できるソリューションへと移行する必要があります。
この進化の核心にあるのが、自動化です。これは単なる利便性にとどまらず、現代のパッチ管理において、一貫性、スピード、リスク低減を実現するための重要な要素となっています。
[ITの自動化が業務を効率化し、生産性を向上させる仕組みをご覧ください]
パッチ適用ワークフローを進化させるために自動化を取り入れる方法
基本的なパッチ管理のワークフローは手動で実行することも可能ですが、自動化を行うことで、一貫性を高め、人為的なミスを最小限に抑え、新たな脅威への対応を迅速化することで、各段階を最適化することができます。
自動化がワークフローの各段階をどのように強化するか、以下にご説明します:
- 識別: により、継続的な脆弱性の検出と リアルタイムの資産可視化 が可能となり、チームがより迅速に対応し、優先順位をより効果的に設定できるよう支援します。
- 取得: は、信頼できる情報源から新しいパッチを監視し、その有効性を確認した上で、あらかじめ定義されたポリシーに基づいてパッチリストを作成します。これにより、手作業による負担や人為的なミスを軽減します。
- テスト: は、リングベースのテスト、ロールバックゲート、ヘルスチェックに対応しており、チームはパッチの影響をシミュレートし、回帰バグを早期に発見することができます。
- 導入: は、変更管理およびメンテナンスウィンドウを遵守したワークフローを通じて、スケジュールされたロールアウト、段階的な導入、およびユーザーの導入延期オプションを管理します。
- 検証とコンプライアンス: は、再スキャン、ダッシュボード、監査ログを自動化し、すべてのエンドポイントにおいてパッチが正常に適用され、コンプライアンスが維持されることを保証します。 明確に定義された のパッチ管理ポリシー は、一貫性、説明責任、および規制要件への準拠を確保します。
- 継続的な改善: は、過去のパッチ適用データを分析し、今後のサイクルを最適化し、障害を予測し、展開戦略を洗練させます。
幸いなことに、パッチ適用ワークフローの自動化には、全面的な見直しは必要ありません。 多くのチームは、重要な部分については人間の監督を維持しつつ、まずは反復的な業務をターゲットにすることで、小規模から始めます。 たとえわずかな自動化であっても、大きな成果をもたらすことができます。
次のセクションでは、パッチ管理のライフサイクル全体にわたって自動化を拡大していくことで、組織が期待できる具体的なメリットについて解説します。
自動化されたパッチ管理のメリット
環境の複雑化が進む中、 のパッチ管理自動化ソリューション「 」は、組織が事後対応型のパッチ適用から、先を見据えた、拡張性が高く、回復力のある運用へと移行するのを支援します。 その方法は以下の通りです:
- 脅威への迅速な対応: の自動化により、手作業によるボトルネックが解消され、パッチの迅速な適用が可能となり、攻撃にさらされる期間が短縮されます。
- 環境を横断したスケーラビリティ: エンドポイントが数百台であろうと数千台であろうと、自動化により、物理システム、仮想システム、クラウドネイティブシステムを横断して一貫したパッチ適用が保証されます。
- 一貫性とワークフローの効率性の向上: の自動化プロセスにより、人為的なミスを減らし、パッチのライフサイクルを合理化し、システムの整合性を維持します。
- 先を見据えたサイバーセキュリティ対策: 継続的な検知と迅速な是正措置により、チームは脆弱性に先手を打つことができます。
- インフラストラクチャおよび運用上のオーバーヘッドの削減: Automation により、パッチサーバー、カスタムスクリプト、手動による更新の必要性が最小限に抑えられ、ハイブリッド環境やクラウドファースト環境において特に大きな価値を発揮します。
- コンプライアンス対応と監査準備体制の強化: の自動パッチ適用機能は、ポリシーの徹底を支援し、規制当局への報告業務を簡素化します。
- より健全なITワークフローとワークライフバランス: 深夜のパッチ適用時間帯や緊急修正の必要性をなくすことで、 の自動化はバーンアウトの軽減 に寄与し、より良いワークライフバランスを実現します。
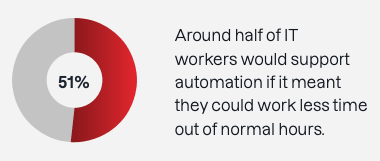
スピードや規模の拡大から、セキュリティの強化や運用効率の向上に至るまで、自動化は現代のパッチ適用システムを戦略的優位性へと変革します。 しかし、実際には手動の方法と比べてどうなのでしょうか? それでは、詳しく見ていきましょう。
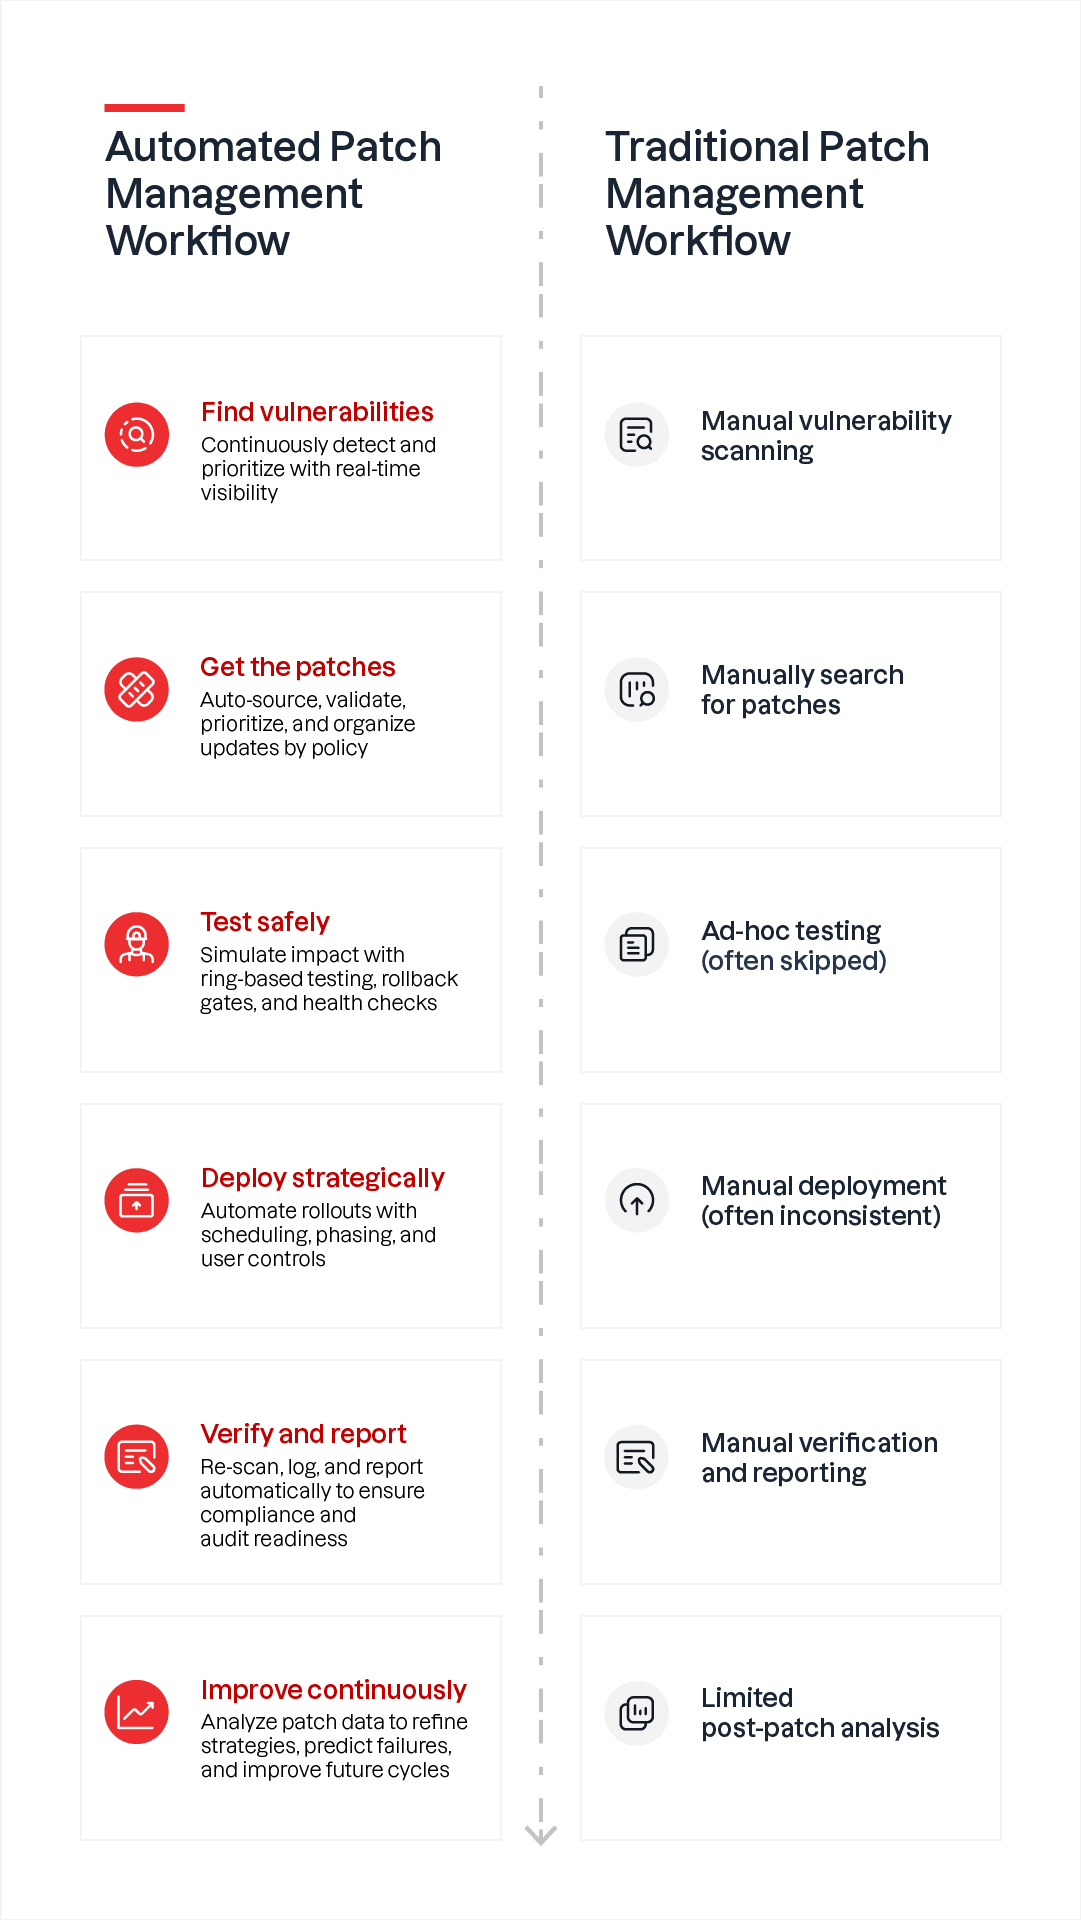
手動によるパッチ管理と自動パッチ管理の主な違い
手動でのパッチ適用にもその役割はありますが、自動化によって状況は一変します。 両者を比較すると、次のようになります:
| 手動によるパッチ管理 | 自動化されたパッチ管理 | |
|---|---|---|
| パッチを適用する時期です | 処理が遅く、脅威のタイムラインに追いつけないことがよくあります | 処理が高速化され、エクスプロイトの有効期間が短縮される傾向に対応しています |
| 資源の利用 | ITチームに多大な負担がかかっています | Low社は、IT部門が戦略的な業務に注力できるよう支援しています |
| エラー率 | より高く、人為的なミスが起きやすい | より低く、一貫性があり、再現性が高い |
| 拡張性 | 大規模な環境では制限があります | エンドポイント間で容易に拡張可能です |
| 可視性と対象範囲 | しばしば不完全です | 数時間以内にほぼ全域をカバー |
| ネットワークへの影響 | 負荷がかかったり、サービス停止を引き起こしたりする可能性があります | 業務への影響を最小限に抑えるよう最適化されています |
| 費用 | 遅延や契約違反により、費用が高くなっています | 効率化と予防策により、減少しました |
| セキュリティ態勢 | 事後対応的であり、パッチのリリース遅延につながることがよくあります | 先手を打つことで、リスクを軽減します |
| コンプライアンス | 時間がかかる | 効率化され、監査可能な |
| イノベーション支援 | ITの俊敏性を低下させます | イノベーションの加速を可能にします |
免責事項:この表はあくまで参考用であり、企業環境全体で一般的に見られる運用上の違いを反映したものです。 これは統計的に検証されたデータを示すものではなく、実際の結果は組織の状況によって異なる場合があります。
この対比は、自動化がパッチ適用を加速させるだけでなく、ITチームやセキュリティチームにとって戦略的な推進力へと変革させることを浮き彫りにしています。 こうした違いを踏まえ、次のステップとして、組織のニーズや成熟度に見合ったパッチ適用ソリューションを見極めることが重要です。
適切なパッチ管理ソリューションの選定
パッチ管理ソリューションの選定は、組織のセキュリティ態勢、業務効率、そして新たな脅威への対応能力に直接影響を与える戦略的な決定です。 脆弱性が発見され、悪用されるペースを考慮すると、パッチ適用は、迅速性、可視性、そして戦略的な実行が求められる中核的なセキュリティ機能として位置づけなければなりません。
最新のパッチ管理ソフトウェアは、システムがクラウドベース、ハイブリッド、オンプレミスのいずれであっても、多様なオペレーティングシステムや導入モデルに対応し、ITインフラストラクチャに合わせて拡張性を持たなければなりません。 また、資産に関するリアルタイムの可視性を提供し、 修復ワークフローを自動化し、多様なシステムやエンドポイント全体で一貫したコンプライアンスを確保する必要があります。 こうした機能がなければ、組織は重要な更新の適用が遅れ、サイバー攻撃への脆弱性が高まり、コンプライアンス違反のリスクが増大する恐れがあります。
[コンプライアンスとリスク管理の主な違い、そしてセキュリティ戦略において両者のバランスを取ることがなぜ重要なのかを理解しましょう]
選択肢を検討する際は、次のようなプラットフォームを探してください:
- オペレーティングシステム、アプリケーション、およびサードパーティ製ソフトウェアにわたるパッチの状態について、包括的な可視性を提供します
- ユーザーへの影響を最小限に抑えながら、迅速かつ確実な導入を実現します
- パッチの適用が正常に行われたことを確認し、未適用箇所を特定するための検証およびレポート作成ツールを含める
- 既存のITサービス管理およびセキュリティ運用ツールと連携します
- 分散環境やハイブリッド環境に対応できるよう、容易に拡張できます
- ビジネスニーズに合わせてカスタマイズ可能なワークフローと適用ポリシーを実現します
- 監査対応および経営層への報告に備え、リアルタイムのコンプライアンス・ダッシュボードを提供します
[AIによる自動化がITのワークフローをどのように変革しているかをご覧ください]
自動化は、現代のパッチ適用ソリューションにおいて重要な役割を果たしています。 手作業を最小限に抑え、対応時間を短縮することで、自動化されたパッチ管理ツールは、チームが脅威に先手を打つことを支援すると同時に、戦略的な取り組みにリソースを振り向けることを可能にします。
パッチ適用を包括的な自律型エンドポイント管理(AEM)戦略に組み込むことで、パッチ適用も統一されたシステムの一部となり、ツールの乱立を抑制し、可視性と制御性を高め、複雑な環境全体における運用上の透明性を向上させることができます。
最適なパッチ適用ソリューションは、チームのリスクプロファイルに合致し、環境に合わせて拡張可能であり、業務の足を引っ張ることなくセキュリティを維持できるものでなければなりません。 重要なのは、単に最新の状態を維持することだけでなく、安全性を確保し、回復力を高め、万全の態勢を整えておくことです。
Taniumによる大規模な自動パッチ管理への取り組み
多くのツールが自動化機能を提供していますが、Taniumは、リアルタイムのエンドポイント情報とポリシーベースの制御に基づき、手動での開始を必要とせずにパッチ適用ワークフローを実行することで、真の自律性を実現します。
この機能は、 の「Tanium AEM」()の基盤となるものであり、統合されたパッチ適用により、リスクを低減し、対応を迅速化し、IT運用を簡素化します。
この変革を推進するのが、 の「Zero Touch Automation」()です。これは、複雑なパッチ適用タスクを完全に自律的なワークフローに統合し、手作業による行単位の実行を排除することで、継続的なコンプライアンスを実現します。
Taniumでは、さまざまな組織のニーズに合わせて、以下のような柔軟なパッチ適用方法をいくつか提供しています。具体的には:
- Zero Touch: は、人的介入を最小限に抑えながら最新のパッチを自動的に展開し、継続的かつ自律的なパッチ適用プロセスを実現します。 この手法は、多様な環境にわたって数千ものエンドポイントを管理している大企業にとって、特に有用です。
- Lite Touch: これにより、組織はパッチ適用に関する特定の変更管理日を確定させることができ、依存関係の一貫性を確保し、管理されたロールアウトを実現できます。 このアプローチは、段階的な導入をサポートし、ビジネスのリズムに合致しています。
- 自動化: は、パッチ適用前後の作業、デプロイメントの段階的な実行、信頼性チェックなどの高度なオーケストレーション機能を提供し、導入の成功を確実にし、業務への影響を最小限に抑えます。 これらの機能は、エンドツーエンドのワークフロー自動化を実現するため、ServiceNow などのITSMプラットフォームと統合されることがよくあります。
自動化から自律化へ
Taniumの「ゼロタッチ・オートメーション」は、基本的な自動化の枠を超え、自律的で自己修復機能を備えたインフラストラクチャへと移行する、パラダイムシフトをもたらします。
この進行した段階では:
- 人による介入は最小限に抑えられています
- このシステムは、セキュリティ態勢を能動的に維持しています
- パッチは、人の手を介さずに特定、ダウンロード、適用されます
- このプロセスは、ゼロデイ脆弱性を含む新たな脅威に対して、引き続き稼働し、迅速に対応しています。
🎥 Taniumの「ゼロタッチ・オートメーション」が、展開から検証に至るまで、環境全体にわたるパッチ適用をどのように効率化するかをご覧ください。 単独で使用する場合でも、ServiceNowなどのプラットフォームと連携して使用する場合でも、Taniumはチームがパッチ適用を迅速化し、リスクを低減し、手作業を排除するのに役立ちます。
Taniumのパッチ適用に関するその他の操作動画をご覧ください:
- Tanium Tech Talks Patch FAQ series: Patching Windows Server 2012 ESUs, patch compliance reporting, automatic browser updates, Microsoft Office updates, patching new endpoints, and relative maintenance windows
- Linuxのパッチ適用
- macOS と Ubuntu のパッチ適用
- ServiceNow によるパッチ適用
- SQLクラスタのパッチ適用
- Tanium Patchの顧客成功事例
このレベルの自律性により、運用上の負担や人的ミスが大幅に軽減され、ITチームは日常的な運用業務ではなく、戦略的な監督業務に注力できるようになります。 また、リアルタイムでの可視化と制御をサポートし、IT環境全体にわたるコンプライアンスとレジリエンスを確保します。
実運用での成果:Taniumのお客様におけるパッチ適用成功事例をご紹介します
ABB社は、Taniumの自動パッチ適用機能を活用することで 180,000 時間の生産時間を確保し、ヘルプデスクへの問い合わせを減らし、業務を円滑に維持することができました。
📖 顧客事例をご覧ください
🎥 顧客紹介動画をご覧ください
「Taniumを導入する前は、ユーザーと打ち合わせを行い、手動でパッチを適用していました。」ABBのエンドユーザーおよびファクトリー・エクセレンス・リーダー、サム・クック氏
Taniumは、フェニックス市に対し、再現性が高く、信頼性があり、かつ迅速なパッチ適用サイクルを実現し、パッチ適用サイクルを驚異的な 75%も短縮しました。
📖 顧客事例をご覧ください
🎥 顧客紹介動画をご覧ください
「Tanium により、エンドポイントのパッチ適用は堅牢かつ迅速、そして効果的なものとなりました。」フェニックス市 CISO シャノン・ローソン氏
Taniumによる自動化のおかげで、ハネウェルの運用チームは手作業の負担を軽減できるようになりました。 ハネウェルのパッチ管理担当者は、必要に応じてパッチ適用スケジュールを手動で調整することができ、その過程で、すべてのパッチ適用記録を完全に把握することもできます。
📖 顧客事例をご覧ください
🎥 顧客紹介動画をご覧ください
「」 Taniumの導入により、パッチ適用率 90%という水準を3ヶ月連続で達成しました。 それは重要なことです。”ハネウェル社のITディレクター、マニッシュ・チョプラ氏
Regis Aged Care社は、Taniumを導入することで、ワークステーションのパッチ適用コンプライアンス率をわずか2か月で1%から、信頼感を与える 98%へと向上させました。
📖 顧客事例をご覧ください
🎥 顧客紹介動画をご覧ください
パッチ管理はもはや単なる保守作業ではなく、リスクの低減、コンプライアンスの維持、そして運用の俊敏性の実現において中心的な役割を果たす、戦略上不可欠な取り組みとなっています。 適切なツールとパッチ適用自動化戦略を活用することで、組織は回復力を高め、運用を効率化し、チームが最も重要な業務に集中できるようになります。
Taniumがパッチ管理を改善する10 の方法*
- 従来のツールでは見落とされがちなパッチを見つけ出し、修正します
- パッチの適用を迅速化し、対応を早める
- パッチの可視性とカバレッジを最大 99%以上まで向上させます
- あらゆる環境でのパッチ適用――リモート、モバイル、オンプレミス
- 資産をスキャンし、パッチの適用状況をリアルタイムで評価します
- インフラに負担をかけずにパッチ適用を拡張する
- パッチ適用ワークフローを単一のプラットフォームに統合する
- パッチの検出から適用に至るまでのライフサイクル全体を自動化します
- パッチ配布サーバーが不要になります
- Tanium AEMとゼロタッチ・オートメーションで自律化を実現しましょう
*記載されている機能および成果は、Taniumの製品ドキュメント、検証済みの顧客事例、および実際の利用状況に基づいています。 実際の結果は、導入環境、設定、および組織の成熟度によって異なる場合があります。 すべてのパフォーマンス指標は、Taniumのお客様から報告された実績を反映したものであり、保証されるものではありません。
パッチ管理に関するよくある質問
パッチ管理に関するよくある質問について、いくつかご説明しましょう。
パッチ管理と脆弱性管理は、どのように異なるのでしょうか?
脆弱性管理「 」は、「何」を特定します。つまり、ソフトウェアの欠陥、設定ミス、制御措置の欠如など、IT資産全体にわたるあらゆる潜在的な弱点を特定します。 パッチ管理ツール「 」は、こうした脆弱性の大部分、特にベンダーが提供する更新プログラムや検証済みの修正プログラムが利用可能なものについて、その是正方法を提示します。
効果的な脆弱性管理プログラムは、特定された脆弱性を迅速かつ確実に解消するための、堅牢なパッチ管理機能に依存しています。 しかし、従来のアプローチでは、定期的なスキャンやサイロ化されたデータに依存することが多く、その結果、組織はリアルタイムのリスクを把握できず、対応が遅れてしまいます。
パッチ管理は、脆弱性管理の実行部門としての役割を果たし、既知のソフトウェアの脆弱性や関連するシステムレベルのリスクに対して、検証済みの修正プログラムを提供します。 リスクを効果的に低減するためには、検知、優先順位付け、および是正措置が緊密に統合された、統一されたワークフローとして両者を運用する必要があります。
これら2つの分野がどのように互いに補完し合っているか、またその役割分担がどこで異なるかを明確にするために、主要な機能と重点分野について並べて比較してみましょう:
| アスペクト | 脆弱性管理 | パッチ管理 |
|---|---|---|
| 定義 | IT資産全体にわたるあらゆる種類のセキュリティ上の脆弱性を特定、評価、優先順位付け、および追跡するための継続的なプロセス | 更新、設定変更、およびシステムレベルの修正を通じて、既知の脆弱性を是正するための運用プロセス |
| 適用範囲 | あらゆる脆弱性を網羅しています:ソフトウェアの欠陥、設定ミス、時代遅れのプロトコル、不十分なアクセス制御などです。 | 修正可能な脆弱性に焦点を当てています。主に、ベンダーからパッチが提供されているもの、設定変更が可能なもの、または有効性が確認された緩和策があるものです。 |
| 主な目標 | あらゆる潜在的な攻撃経路を特定し、管理することで、全体的なリスクの露出を低減します | 適時かつ検証済みの修正プログラムを適用することで、悪用を防ぎ、システムの完全性を維持します |
| 主な活動 | 資産の検出、脆弱性スキャン、リスク評価、優先順位付け、およびレポート作成 | パッチの特定、テスト、適用、設定の更新、ロールバック計画、およびコンプライアンス検証 |
| 関係 | 修正措置の「内容」と「理由」を提示し、パッチ管理やその他の管理手段を活用して修正を実施します | 修正措置の「方法」を実行し、脆弱性情報と運用準備状況に基づいて更新を適用します |
| 業務上の役割 | 通常、リスクの低減や脅威の軽減に重点を置くセキュリティチームが主導しています | 多くの場合、IT運用チームが担当しており、優先順位付けや検証に関してはセキュリティ部門との連携がますます深まっています |
| 戦略的な役割 | 環境全体にわたる弱点を特定し、優先順位をつけることで、戦略的なリスク低減を推進し、情報に基づいた意思決定と的を絞った是正措置を可能にします | 既知の脆弱性を解消するため、適時かつ検証済みの修正措置を実施し、運用の回復力を確保するとともに、リスクにさらされる期間を短縮します。 |
効果的なエンドポイント管理とパッチ適用には、どのような関係があるのでしょうか?
エンドポイント管理 は、パッチ適用を成功させるために必要なインフラストラクチャと可視性を提供します。 どのようなデバイスが存在し、それらがどのように設定されているかを知らなければ、パッチ適用は的確さを欠き、確信も持てません。
パッチ管理( )とは、エンドポイント管理における専門的な機能の一つであり、脆弱性の修正、安定性の向上、およびコンプライアンスの確保を目的として、更新プログラムの特定、テスト、および展開を行うことに重点を置いています。
[従来のパッチ適用や脆弱性管理ツールを超えるべき5つの実用的な理由、そして最新のソリューションが脅威に先手を打つためにどのように役立つかをご紹介します]
大規模で分散化された環境では、新しいデバイスが接続されたり、設定がずれたり、ソフトウェアのバージョンが異なったりするため、エンドポイントは絶えず変化しています。 すべてのエンドポイントに関するリアルタイムの可視性がなければ、組織は古いインベントリや不完全なスキャンに頼らざるを得なくなります。 こうした可視性の欠如により、どのシステムに脆弱性があるかを確実に特定したり、リスクに基づいてパッチ適用の優先順位を付けたり、更新が正常に適用されたことを確認したりすることは、ほぼ不可能です。
真のエンドポイント把握とは、単に何が存在しているかを知るだけでなく、その状態を瞬時かつ継続的に把握することを意味します。 そのレベルの精度により、パッチ適用は、事後対応的な雑用から、リスクを十分に考慮した先を見据えたプロセスへと変わります。
パッチの自動適用を実現するには、どのような戦略が最適でしょうか?
自動パッチ適用を導入するための最善の戦略とは、単に手作業のステップをスクリプトに置き換えることだけではありません。リスクを十分に考慮し、ポリシーに基づいて運用され、かつ運用上の回復力を持つよう、パッチ適用のワークフロー全体を見直すことにあります。
自動化に対応した最新のパッチ適用戦略は、以下の3つの柱に基づいて構築されるべきです:
- 可視性を最優先に: どのパッチを適用しているかを把握しましょう
自動化の効果は、その基盤となるデータの質に左右されます。 まずは、オペレーティングシステム、ソフトウェアアプリケーション、および設定にわたり、エンドポイント環境全体をリアルタイムで可視化できるようにすることから始めましょう。 これには以下が含まれます:
• 脆弱性の継続的な特定とパッチの入手可能性の確認 • リング方式または段階的な展開を用いた自動テスト • ロールバックゲートとヘルスチェックを備えた調整されたデプロイ • コンプライアンスレポートと監査証跡を伴うデプロイ後の検証 • 成功率や例外に基づいて将来のサイクルを改善するためのフィードバックループ
このような基盤がなければ、自動化によって可視性のギャップが解消されるどころか、かえって拡大してしまうリスクがあります。 - ポリシー主導のワークフロー: 単なるタスクではなく、目標を定義する
パッチ適用手順をハードコーディングするのではなく、組織のリスク許容度 、ITコンプライアンス要件、および以下のような運用リズムを反映した、ポリシーベースのワークフローを定義します:
• アセットの重要度、コンプライアンスの範囲、または運用上の役割に基づくパッチの適用対象/除外ルール • メンテナンスウィンドウと変更管理の整合性 • 悪用可能性、CVSS、およびビジネスへの影響度に基づくリスクベースの優先順位付け
このアプローチにより、自動化がお客様の環境に適応するよう保証されます(その逆ではありません)。 - 閉ループ型自動化: 検出から検証まで
真の自動化は、導入だけで終わるものではありません。 効果的な自動パッチ管理ソリューションは、パッチのライフサイクル全体を網羅するものでなければなりません。これには以下が含まれます:
• 脆弱性の継続的な特定とパッチの入手可能性の確認 • リング方式または段階的展開を用いた自動テスト • ロールバックゲートとヘルスチェックを備えた調整された展開 • コンプライアンスレポートと監査証跡による展開後の検証 • 成功率や例外に基づいて将来のサイクルを改善するためのフィードバックループ
この閉ループモデルにより、パッチ適用は事後対応的な作業から、先を見越した自己改善型のプロセスへと変革されます
適切に導入された自動パッチ適用戦略は、手作業の負担を軽減するだけでなく、次のような効果をもたらします:
• 脆弱性が露呈する期間
を短縮します• コンプライアンス体制
を強化します• チームがより付加価値の高い業務に専念できるようになります•
より健全で持続可能な運用を支えます
自動化とは、単にスピードを追求するだけのものではありません。あらゆるパッチ適用に関する判断において、正確性、回復力、そして確信をもたらすものです。
パッチ適用がますます複雑かつ重要になるにつれ、組織には自動化以上の対策が必要となります。 彼らには、知性、柔軟性、そして自制心が必要です。 Taniumはこれら3つすべてを実現しています。 「ゼロタッチ・オートメーション」と「ライトタッチ」の柔軟性、そしてITおよびセキュリティのワークフロー全体にわたる統合により、Taniumは各チームがセキュリティを強化し、対応を迅速化し、大規模なパッチ適用を管理できるよう支援します。
Taniumが、パッチ適用戦略の近代化、リスクの低減、運用の簡素化にどのように役立つか、ぜひご覧ください――。今すぐ、お客様に合わせたライブデモをご予約ください。