見えないものは、管理できない
ソフトウェアのインストール、コンプライアンスの評価、資産の把握、あるいはパッチの適用を行う前に、システムを把握し、管理しておく必要があります。 Taniumの新規のお客様とご協力する際、従来のシステム管理ツールでは認識されていない、あるいは管理されていないエンドポイントがかなりの割合を占めているというケースが、あまりにも頻繁に見受けられます。 以前、あるCIOにネットワーク上のエンドポイントの台数を尋ねたところ、 250,000 台から400,000 台の間だとおっしゃいました。 これは、 150,000 のエンドポイントに及ぶ潜在的なギャップとなります!
既存のツールには視野が狭いという欠点があります
では、なぜ既知のエンドポイントの数と実際のエンドポイントの数との間に、依然として乖離が見られるのでしょうか? System Center Configuration Manager(SCCM)などのツールは、ネットワーク上に何が存在するかを特定するために、Active Directory や DHCP を活用することがよくあります。 この方法では、Active Directory ドメインに参加していないスタンドアロンのアプリケーションサーバーやワークステーションは対象外となります。 IPアドレスの割り当て方式に変更を加えると、クライアントの可視性や管理性が失われる可能性もあります。 ADベースの検出では、長年にわたり誰にもその存在に気づかれることなく稼働し続けているラボシステム、医療機器、そして「机の下」に隠れたシステムを、まったく特定できないことがあまりにも頻繁にあります。
2つ目のアプローチでは、ブルートフォース法を用いて、すべてのネットワーク機器を一元的にスキャンします。 これはデバイスを特定する効果的な方法ではありますが、WAN回線に多大なネットワーク負荷がかかり、完了までに数日あるいは数週間を要する場合があります。 IT運用チームは通常、業務時間外にこれらのスキャンを実施するため、広範囲にわたるカバー漏れが生じてしまいます。 その結果、スキャン間の期間における変化が反映されていない、不完全で不正確な状況像が得られてしまいます。
私はこれまで、合併、買収、事業売却を経験された多くのお客様と仕事をしてまいりました。 通常、買収対象のネットワーク上のすべてのデバイスを特定するための時間は限られています。 残念ながら、従来のシステム管理ツールは、接続されたネットワークを認識できないことがよくあります。 たとえば、SCCMでは、システムが同じActive Directoryドメインに属している必要がありますが、買収の場合、その条件が満たされていないことがよくあります。 さらに、IPアドレス範囲にネットワークの重複があり、これにより一元化されたスキャンサービスへのルーティングが制限されています。
もっと良い方法があります
とTanium Discover( )を活用することで、のTaniumアーキテクチャ( )および既存の管理対象エンドポイントを活用し、ネットワーク上のあらゆるデバイスを特定します。 設定可能な検出方法には、基本的に「アクティブ」と「パッシブ」の2つがあります。 パッシブ検出では、管理対象のエンドポイントによって収集された情報と、それらに対して確立された接続情報を活用します。 アクティブディスカバリーでは、ping ベースのスクリプトや NMAP などの手法が用いられます。
Taniumのアプローチは従来のツールよりもはるかに効率的であるため、1日に複数回、エンドポイントネットワーク全体を検出することができます。 その結果、SCCMなどのレガシーツールで採用されている従来のハブ・アンド・スポーク型通信モデルとは異なり、管理者はネットワークに負荷をかけることなく、最新かつ実用的なデータを入手することができます。
先日の顧客対応において、M&Aの過程でTanium Discoverを活用し、さらに3万台のデバイスを特定しました。 これは、並行して稼働していた彼らのレガシーシステム管理ツールが、同様の洞察を提供できなかったことを示す好例でした。
顧客が管理対象外の資産データを斬新な方法で活用している例は数多くあります。 最近、あるお客様が、管理対象外の資産データ、自動ラベリング(Discover内)、およびTCP接続データ(Tanium Coreからのもの)を統合しました。 その結果、彼らは、自社のLinuxサーバーに対して原因不明のポート 22 接続を行っている「プリンター」を特定しました。
Taniumクライアントの健全性と不正デバイスの対応について
SCCMなどのレガシーツールでは、クライアントの状態がしばしば大きな問題となります。 しかし、Taniumは、潜在的な問題を未然に防ぐための堅牢なクライアント状態監視ツールを提供しています。 Taniumエージェントが削除された場合、通信を遮断するファイアウォールが追加された場合、あるいは何らかの理由でTaniumサービスが利用できなくなった場合、Tanium Discoverはそのデバイスを自動的に「Lost Interface」として識別します。 これにより、それらのデバイス上のクライアントを修復するためのサポートチケットが発行される場合があります。
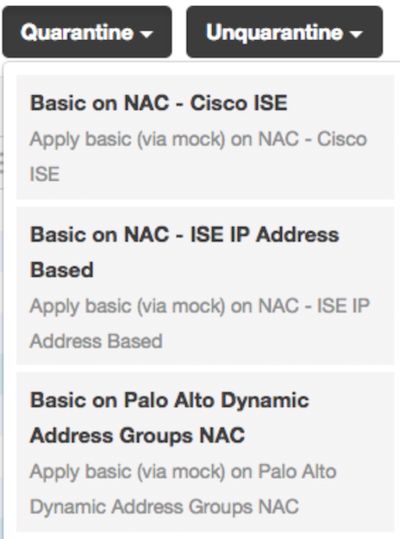
Tanium Discover を使用すれば、「不正な」エンドポイントへの対応も可能になります。 Taniumは、Cisco ISEおよびPalo Alto Networksの両方と連携し、ブロックまたは隔離を行うことができます。
すべてをまとめると
の「Tanium Architecture」( )およびの「Tanium Discover」()を活用することで、他の管理ツールや集中型スキャンサービスに依存することなく、ネットワーク上のすべてのエンドポイントデバイスに対する可視性を提供することが可能です。 Tanium Discoverは、スピードとシンプルさを追求してIT運用を変革するよう設計された「Tanium Operations Suite」の重要な構成要素です。
これは、IT運用におけるTaniumを取り上げるシリーズの第2回目のブログ記事です。 第1回「 」はこちら()からお読みいただけます。
特に「Tanium Discover」について詳しくお知りになりたい場合は、 の製品ページ()をご覧いただくか、 、[email protected]、、.までお問い合わせください。
Taniumの実際の動作をご覧になりませんか? の個別デモをご予約いただくか、毎週開催されているウェビナーにご参加ください。 「 」の今後のイベント()にて、当社のTaniumエキスパートにご相談ください。
著者について:ティム・ミントナー(テクニカル・アカウント・マネジメント担当シニア・ディレクター)。 過去20年以上にわたり、ティムは、コンピュータが数百台から数十万台規模に至るまで、さまざまな規模の組織においてIT運用に携わってきました。 ティム氏は、開発者および導入コンサルタントの両方の役割を担ってきたほか、米国やヨーロッパで開催されたマイクロソフトのカンファレンスにおいて、オペレーティングシステムの導入やIT管理に関する講演を行ってきました。

