変化は、今日の情報およびガバナンス、リスク管理、コンプライアンス(GRC)のリーダーたちにとって、新たな現実となっています。 急速に進化するコンプライアンス規制、高額化する罰金、そしてより厳格な執行が、現在の状況の常となっています。
この新しい環境は、現代の組織におけるデジタルトランスフォーメーションへの対応の一環として開発が進められています。 しかし、技術システムの複雑化が進むにつれて、コンプライアンスの確保はますます困難になっています。
例えば、 ファースト・アメリカン社は、個人を特定できる情報(PII)を含む数億件もの顧客文書を 15 年以上にわたり無防備な状態に放置していたとして、ニューヨーク州の規制当局から (新しいタブで開きます) により告発されました。 この重大なプライバシー侵害は、同社のウェブサイトにおける基本的な設計上のミスによって引き起こされました。
この事件は、組織が、どのような機密データを保有しているか、それがどこにあるか、そしてどのように保護されているかを把握しなければならないというプレッシャーがますます高まっていることを示しています。 しかし、これはパズルのほんの一片に過ぎません。
データリスクおよびプライバシー戦略を改善する方法
のデータリスクおよびプライバシー戦略を改善し、ビジネスリスクを最小限に抑え、コンプライアンスへの取り組みを最適化するための7つの方法をご紹介します。 (新しいタブで開きます)
1. どこでも視認性抜群
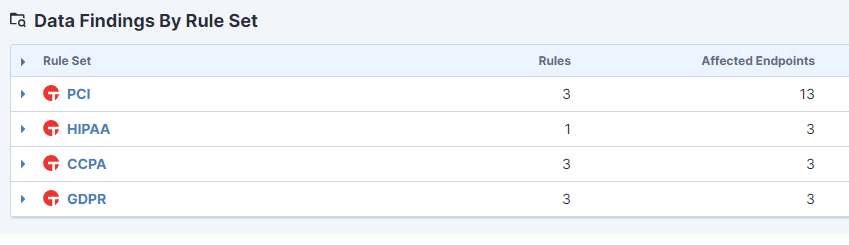
現代の企業では、データは至る所に存在しています。 エンドポイント環境が異種混在であることを考えると、これにより可視性の面で課題が生じます。 これは、レガシーおよび現在のLinux、Mac、Windowsベースの資産だけでなく、さまざまな種類の仮想マシン、コンテナ、クラウドインフラストラクチャにも浸透する可能性があります。 これらのエンドポイントにどのようなデータが存在するかを把握することは基本です。規制当局が、貴社がこうした把握をしていないと判断した場合、インシデントが発生した際に、より高額な罰金を科される可能性があります。
したがって、正確かつ最新の資産台帳を作成した上で、それらのエンドポイントやデータを保護するために必要な管理措置を特定する必要があります。 このインベントリを迅速かつ容易に、そしてコスト効率よく検索できる機能は、コンプライアンス違反のデータや機密性の高い知的財産(IP)を発見するために不可欠です。 これにより、リスクをより効果的に管理できるだけでなく、離職手続きプロジェクトにおいて、データ破棄証明書に関連する第三者への費用を削減できる可能性があります。
2。 保存中のすべてのデータを暗号化してください
上記のように正確なインベントリを作成したら、次はデータやエンドポイントに対してどのような制御を施せるかについて、より包括的に検討する段階となります。 データ漏洩防止(DLP)ツール (新しいタブで開きます) は、状況によっては有効です。 しかし、泥棒が盗んだノートパソコンや端末の接続を切断したり、ハードディスクを取り外したりした場合、彼らにはどうしようもありません。 そのため、すべてのデバイスのハードドライブに強力な暗号化を施すことは、データリスクを軽減するための基本的な対策となります。 現在では多くのオペレーティングシステムにこの機能が標準で搭載されているため、サードパーティ製のツールを購入する必要はありません。 しかし、それらを大規模に管理する必要はあります。
3。 データの最小化は、ポリシーの策定から始まります
データの最小化は、EUのGDPR (新しいタブで開きます) の重要な柱の一つであり、世界中の規制当局によってベストプラクティスとしてますます認識されるようになっています。 これは、組織は、その目的にとって適切かつ関連性のあるデータのみを収集・処理すべきであり、それ以上は行わないべきであるという考えに基づいています。 簡単に言えば、必要ないものは削除しましょう。 暗号化やDLPといったより技術的な対策と並んで、機密データが盗まれたり悪用されたりする可能性を最小限に抑えるため、それ自体が極めて効果的な管理手段であると言えます。
不要なデータを見つけ出し、削除する上でテクノロジーは重要な役割を果たしますが、まずは常に管理ポリシーの策定から着手すべきです。 これは、データの最小化だけでなく、パスワード管理から顧客からのインフォームド・コンセントの取得に至るまで、あらゆる事柄に当てはまります。 次に、その方針を従業員に効果的に伝える方法を見つけましょう。 このようなシンプルな対策は、たとえ最終的にインシデントを防ぐことができなくても、大きな効果をもたらすことがあります。 規制当局が、管理措置が効果的に実施されていなかったと判断した場合でも、方針について検討し、従業員に周知していたという事実があれば、懲罰的な措置の程度は抑えられる可能性があります。
4。 プライバシー影響評価を実施する
プライバシーリスク評価やデータ保護影響評価も、GDPRおよびCCPAの重要な原則の一つです。 既存のアプリケーションやエンドポイントに関するデータの流れを理解することは極めて重要ですが、新しいアプリケーションやプロジェクトにおいても、同様のリスクに先手を打って対処することが重要です。 どのようなデータが収集され、そのデータがどこへ流れるのかを、時間をかけて明確に記録しておきましょう。 次に、そのデータに関する管理方針を策定してください。 データ最小化の観点から検討し、特定のデータを収集する必要があるのか、あるいはその収集が不必要な追加リスクをもたらし、企業に多額のコンプライアンス違反による罰金を科される可能性が生じるかどうかを確認してください。
5。 地理的リスクを理解する
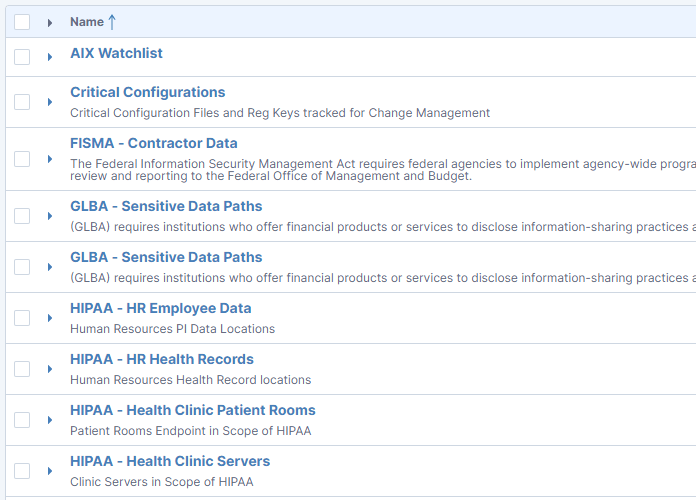
120 件以上の世界各国の法律 (新しいタブで開きます) がデータ保護とプライバシーを規定しており、その数は常に増え続けています。 米国だけでも、一部の州では独自の法律の施行を開始しています。 そのため、GRC担当者の業務は極めて複雑なものとなっています。 しかし、ほとんどの人が一致して認めているのは、データはローカルに保存すべきだということです。 実際、GDPRでは、「第三国」への国際的なデータ移転について、厳格な規則が定められています。
したがって、情報開示プロセスの一環として、組織内でデータが地理的にどこに保存されているか、また現地の規制に準拠するためにどこに配置すべきかを把握することが不可欠です。 技術的および管理上の統制は、適切に設計されるべきです。 残念ながら、一部のデータリスク管理やプライバシー保護ツールは、データをコピーして、別の法域にある可能性のある集中型サーバーに送信することで、問題をさらに悪化させてしまうことがあります。 ここでは、「最小化」と「局所化」を基本方針とすべきです。
6。 クラウドプロバイダーに対するデューデリジェンス
今日のITリーダーにとって、クラウド市場には目まぐるしいほど多くの選択肢が存在しています。 しかし、そこにはいくつかの隠れたリスクも存在します。 小規模なプロバイダーは魅力的な価格のサービスを提供しているかもしれませんが、そのデータ管理やプライバシーに関するプロセスの成熟度は、お客様の要件を満たしていない可能性があります。 サードパーティ製のツールを導入すると、クラウド環境からデータを取得するには通常、多額の費用がかかるため、高額な請求につながる可能性があります。 また、プロバイダーが関連する地域にデータセンターを保有しているかどうかも検討し、ローカライゼーションに関する義務を履行できるようにしてください。
7。 チームを結成しましょう
最後に、データリスクやプライバシーの問題は、そもそも技術的な課題というよりは、テクノロジーを活用して解決できるビジネス上および規制上の問題であることを忘れないでください。 だからこそ、戦略を策定する際には、技術部門だけでなく、法務、コンプライアンス、そして経営陣も巻き込むことが不可欠なのです。 これは、それらの利害関係者のいずれか一方が単独で解決できるような問題ではありません。 組織が対象となる世界各国のさまざまな法律を整理し、適切な管理方針を策定した上で、関連する技術的統制を適用するには、大規模なチームが必要になる場合があります。
また、一部の取締役会が「これは人員削減の格好の標的となるコストセンターである」という見解に対して、反論することも重要です。 実際、組織のデータリスクおよびプライバシー戦略を支えるために選任した人材は、潜在的に多額となる規制当局からの罰金や評判の低下を防ぐことで、その投資額を何倍にも上回る見返りをもたらすことになるでしょう。 彼らへの投資は、未来への投資です。
Taniumのデータリスクおよびプライバシーソリューションに関する詳細については、当社のブログ記事「 :Taniumがデータリスクとプライバシーを向上させる10 の方法」 (新しいタブで開きます) をご覧ください。
実際に動作をご覧になりたい方は、 から、今すぐデモにお申し込みください。 (新しいタブで開きます) 。

