エンドポイントのリスクは絶えず変化しています。そして、Taniumもまた、その変化に合わせて進化し続けています。
このたび、新製品「 SBOM for Comply」をリリースいたしました。また、XEMプラットフォーム全体においてARMのサポートを拡充するとともに、「 Risk & Compliance」ソリューション の機能強化も行っております。
当社はこれらの製品を開発し、プラットフォームの中核機能を拡張することで、IT運用チームやセキュリティチームに対し、効率性の向上、極めて貴重な知見、そしてワークフローの簡素化をもたらしました。これらはすべて、現代のテクノロジー環境が抱える、ますます高まる複雑さに対処することを目的としています。
続きを読んで、以下の内容をご覧ください:
- 向けのSBOMが、 を活用することで、環境全体にわたる「Log4J 」や「SolarWinds」のようなソフトウェアに起因する脆弱性のすべての事例をどのように可視化できるか
- ARMサポートの拡充により、Intel製エンドポイントに加え、ARM製エンドポイントも1つのコンソールから管理・保護できるようになります
- 当社のリスク・コンプライアンス・ソリューションのアップデートにより、仮想コンピュータのサポートが強化され、ベンチマーク指標の使い勝手が向上し、コンプライアンス業務のワークフローが効率化されるなど、さまざまなメリットがもたらされます。
Comply向けSBOM:ソフトウェアのサプライチェーン攻撃から身を守る
The SolarWinds hack of 2020 made one thing clear — software supply chain attacks are one of this era’s biggest threats, and they are only growing. 次の点を考慮してください:
- サイバー犯罪者によるソフトウェア・サプライチェーン攻撃が増加しています。 1月から 2022年10月にかけて、オープンソースリポジトリのnpmでは、 7,000 件の悪意のあるパッケージのアップロードが確認されました。これは、2020年の 75 件から約100x 件の増加となります。
- 現在、ほとんどのアプリケーションでは、脆弱性のあるオープンソースライブラリが使用されています。 Tideliftによると、現在、アプリケーションの 92%に、 Log4j やOpenSSLと同様に、隠れた悪用可能な脆弱性を含む可能性のあるオープンソースライブラリが組み込まれているとのことです。
- ソフトウェアのサプライチェーンに対する規制が導入されようとしています。 2021年5月 大統領令「国家のサイバーセキュリティの向上について」(SolarWinds事件を受けて作成されたもの)において、ソフトウェアのサプライチェーンセキュリティがいかに中心的な位置づけとなっていたかにご注目ください。
こうした点を踏まえると、ガートナーが、 2025年までに世界の組織の 45%がソフトウェア・サプライチェーン攻撃の被害に遭うと予測しているのも不思議ではありません。これは、 2021年から 3x ポイントの増加となります。
弊社では、こうした攻撃を検知し、阻止できるよう支援するため、Comply製品向けの新しいSBOMを構築いたしました。
「Comply」のSBOMを活用することで、ソフトウェアのサプライチェーンを包括的に把握することができます。 これにより、お使いの環境にあるすべてのアプリケーションと、それらが使用しているすべてのオープンソースライブラリが表示されます。 サプライチェーンの脆弱性が発見された場合、「SBOM for Comply」を活用することで、環境内のその脆弱性のすべての発生箇所を迅速に特定し、ライブラリの更新や影響を受けるエンドポイントの遮断といった是正措置へシームレスに移行することができます。
Tanium を使用すれば、実行中にこれらの脆弱性を特定することができ――エンドポイントのスキャン中に使用中のアプリケーションを終了させる必要はありません――あらゆる規模の環境において、迅速かつ大規模に、リモートでそれらの脆弱性を修正することができます。 その結果、 新たなサプライチェーン攻撃に対する自社の脆弱性を迅速に把握し、それらの脆弱性をできるだけ早く解消することができます。
「SBOM for Comply」をご利用いただくと、次のようなメリットがあります:
- セキュリティの強化:ソフトウェアのサプライチェーンにおける脆弱性を特定し、そのリスクを管理することで、セキュリティ侵害の発生リスクを最小限に抑えます。
- 迅速な対応:アプリケーションの実行インスタンスにおける脆弱性を迅速に特定・修正し、ゼロデイ攻撃やその他の新たな脅威を含むサプライチェーンのセキュリティ脅威に対して、より迅速に対応できます。
- リスク管理の向上:脆弱性のリスクレベルに基づいて対処すべき優先順位を付け、直ちに対処が必要な脆弱性を特定します。
- 規制への準拠:ソフトウェアアプリケーションに対して必要なセキュリティレベルを維持し、その準拠状況を簡単に確認・証明できるようにします。
- コスト削減:多額の損失を招くサプライチェーン攻撃の被害を回避し、バラバラに導入されたサプライチェーンセキュリティの点在するソリューションを、1つの統合プラットフォームに置き換えます。
ARMサポートの拡充:安心してARMの導入範囲を拡大しましょう
ARMプロセッサは、エンドポイント環境全体で急速に普及が進んでいます。 各組織は、わずか2年間でARMの導入規模を 3x 増やしましたが、それには十分な理由があります。 ARMプロセッサを搭載したエンドポイントは、効率的に動作し、データセンターやクラウドのコストを最大 40%削減することができます。
増え続けるARMエンドポイントを適切に管理し、セキュリティや運用上のリスクを伴わずにその導入を加速していただくため、Taniumの中核機能を拡充し、さらに多くのARM搭載資産に対する可視性と制御機能を提供してまいります。
これは、厳密に言えば、新しい製品や機能というわけではありません。 その代わりに、XEMプラットフォーム全体にわたり、ARMのサポートを組み込んでまいりました。 Taniumが提供するARMエンドポイント向けの包括的な可視化および管理機能を活用し、他のエンドポイントと同様にこれらを管理・保護することが可能になります。これらすべてを、単一のプラットフォーム、エージェント、およびコンソールから行うことができます。
TaniumのARMサポートの拡充により、以下のことが可能になります:
- サポート対象のARMプロセッサを搭載したエンドポイントを導入する際も、エンドポイントの可視化と管理には引き続き1つのプラットフォームをご利用ください
- 次回の大規模な資産更新サイクルにおいて導入を予定しているARMエンドポイントを管理する
- 単一のプラットフォームから、データセンターとクラウドの両方にあるARMサーバーを管理できます
- セキュリティや運用上のリスクを高めることなく、ARMエンドポイントの大規模導入による効率化とコスト削減のメリットを享受できます
Taniumのリスク・コンプライアンス・ソリューションの新機能
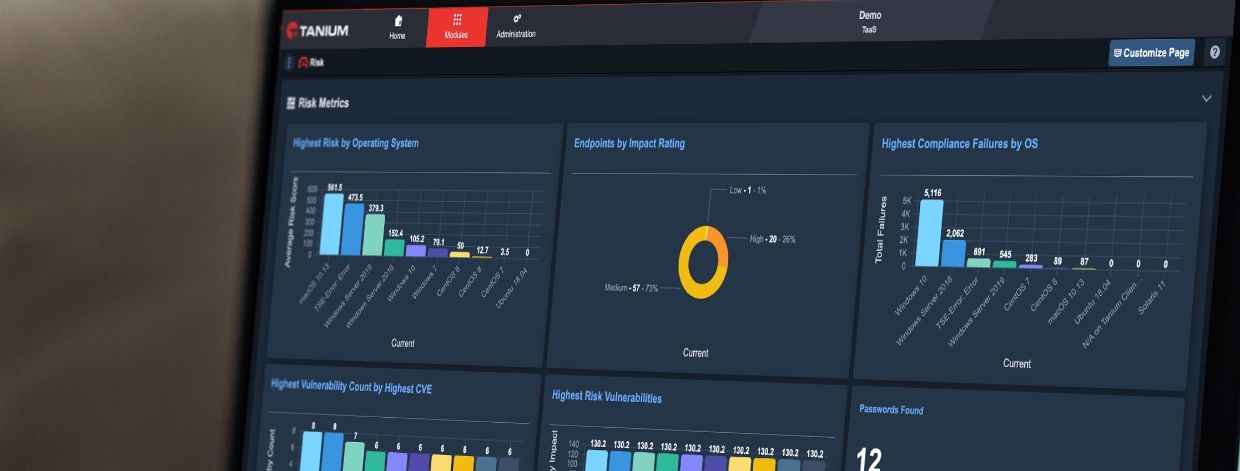
Taniumのリスク・コンプライアンス・ソリューションは、IT環境全体のリスク状況をリアルタイムで可視化するほか、データに基づいた継続的なアプローチで、そのリスクを先を見越して管理するためのツールも提供します。
「リスク&コンプライアンス」では、複数のリスクベクトルに基づいて、時間の経過に伴う環境の継続的なリスクスコアに加え、オペレーティングシステム別、脆弱性の件数、その他の主要指標ごとのリスク情報を提供します。
当社の「リスク&コンプライアンス」ソリューションのアップデートをリリースいたしました。これにより、仮想コンピュータのサポートが強化され、 のベンチマーク指標()の使い勝手が向上し、コンプライアンスのワークフローが効率化されるなど、さまざまな改善が図られています。
仮想マシンの可視性と管理性の向上
2023年6月 のリリースにより、お客様の仮想マシンに対するサポートが強化されました。 このアップデートにより、セキュリティチームはVMwareのサーバー管理センター(vCenter)内で、すべての仮想サーバーおよびハイパーバイザーを確認・管理できるようになり、効率が向上します。 さらに、チームはvCenterによって管理されているすべてのESXおよびESXiハイパーバイザーに対してリスク評価を行うことができ、これにより、複数の参照先ではなく、単一の参照先を確保することができます。
Taniumのリスク・コンプライアンス・ソリューションをご利用いただくと、次のようなことが可能になります:
- vCenter を通じて、すべての仮想サーバーとハイパーバイザーを表示します
- vCenter API を使用して、ESX および ESXi ハイパーバイザーのコンプライアンス評価および脆弱性評価を実行します
- ESXiハイパーバイザーに対するリモート認証スキャンをより安全かつ効率的に実行する
Taniumコンソール内からCISA KEVカタログを活用してください
サイバーセキュリティ・インフラセキュリティ庁(CISA)の「既知のエクスプロイトおよび脆弱性(KEV)」カタログは、セキュリティチームにとって極めて貴重な情報源です。 既知のセキュリティ上の欠陥や脆弱性、および実際に悪用された事例を収録したこの公開データベースは、各組織が自社の環境内にある既知の脆弱性を特定し、対策を講じるために活用されています。
ただし、CISA KEVの調査には時間がかかる場合があります。そのため、Taniumでは、チームがTaniumコンソールから離れることなく、作業の流れを中断することなく、このデータベースを活用できるよう支援しています。 セキュリティチームは、Tanium Complyの検出結果およびレポート用ダッシュボード内から、CISA KEVにアクセスできるようになりました。 この最新のデータを活用することで、貴組織では以下のことが可能になります:
- 最新のCISA KEVデータに基づき、最も危険で活発に悪用されているエクスプロイトを優先的に対応してください
- 既知の悪用可能な脆弱性に関する手作業による調査や照合作業を省くことで、時間の節約とミスの削減につながります
- リスクの高いCVEを即座に優先順位付けすることで、対応までの時間を短縮し、セキュリティを強化します
ベンチマーク機能の強化
Tanium Benchmarkでは、お客様のリスク指標と業界の他社の指標をリアルタイムで比較することができます。 当初、 20 以上の異なる指標に基づく比較機能を提供することを目的として設計された「2023年6月 」リリースでは、Benchmarkの対象範囲をさらに中核的な指標へと拡大するとともに、組織のリスク態勢をより包括的に把握できるよう、新たな機能が追加されています。
主な機能強化点は以下の通りです:
- Taniumの、単一で正確かつ影響度に基づいたリスクダッシュボードの機能強化
- 新しい「ベンチマーク」のヘルスページでは、お客様は自社の指標が想定どおりのパフォーマンスを発揮しているかどうかを、一目で確認することができます。 各ベンチマーク指標の健全性を確認する
- Coreモジュールからの追加指標により、すべてのTaniumのお客様がBenchmarkから即座に価値を得ることができます
Comply の例外管理
Complyは、Taniumの最新の脆弱性管理モジュールであり、当社のリスク・コンプライアンス・ソリューションの中核をなすものです。 Comply を利用することで、組織はエンドポイントを継続的にスキャンし、脆弱性、設定ミス、および社内基準や外部規制への違反事例を検出することができます。 このリアルタイムのデータを活用することで、組織は発見された問題の優先順位を付け、是正措置を推進し、リスクへの対応が完了したかどうかを確認することができます。
2023年6月 のリリースに伴い、Complyをご利用のお客様は、当社の新しい例外管理機能を活用できるようになり、IT環境をよりきめ細かく制御できるようになりました。 IT運用およびセキュリティチームは、以下のことが可能になります:
- コンプライアンスおよび脆弱性の検出結果について例外を設定し、その理由と有効期限を記録してください
- 例外として扱われた調査結果は、デフォルトでは非表示にします。
- Complyでは、IT環境のセキュリティ確保に最も重要なデータに基づいて、調査結果をより簡単に作成できます
対応製品や資産が増えるほど、エンドポイントのリスクは低減します
これら3つの製品はすべて、当社の「Converged Endpoint Management(XEM)」プラットフォームに統合されており、お客様の環境におけるあらゆるワークフローやエンドポイントを管理・保護するための、単一の統合ソリューションを提供します。 これらは、今日のエンドポイント環境が抱える最大の課題の多くを解決するための実用的なツールを提供するとともに、1つのプラットフォームからお客様が必要とするあらゆる可視性と制御機能を提供するという当社の取り組みを体現するものです。
要するに、SBOM Comply、拡張されたARMサポート、そしてより堅牢なリスク・コンプライアンスソリューションにより、これまで以上に多くのエンドポイントを、より多様な方法で、迅速かつ容易に、あらゆる規模で管理・保護し、今日新たに台頭しているリスクを軽減することができます。
Taniumの機能拡張 を貴社に導入するための、次の適切な一歩を踏み出しましょう。 これらの新製品やその他の製品に関する「 」の個別デモをご希望の方は、 までお問い合わせください。