本日、 ()およびTanium Discover(、 )のバージョン 3.0が一般提供開始となりましたことをお知らせいたします。本バージョンでは、新しいDiscoverスキャンプロファイルやインターフェースの配置変更に加え、管理対象および非管理対象のエンドポイントの可視性に関する権限設定が改善されています。
Tanium Discoverは、ネットワークをスキャンし、数十万ものエンドポイントを抱える大規模で分散したグローバルネットワークであっても、隠れた管理対象外の資産を特定します。 管理者は、ネットワークに接続されたデバイスが確実に把握され、管理下に置かれるよう、それらのデバイスをブロックするか、管理下に置くかを選択できます。
新しい「Discover Profiles」により、Discoverスキャンの設定プロセスを簡素化し、改善いたしました。 アクティブまたはパッシブな検出スキャンを簡単に設定し、異なる検出方法を使用したり、異なる時間帯に実行したりすることができます。 スキャンでは、特定のネットワーク、隔離されたサブネット、VPN、またはコンピュータグループを含めるか除外するか設定できます。
Discover 3.0の新機能
新しいスキャン方式セレクターでは、さまざまなスキャン方式に加え、それぞれで利用可能な機能やデータが表示されます。 この新しいビューにより、ネットワークに適したスキャン方法の選択や、収集されるデータの内容の把握が容易になります。
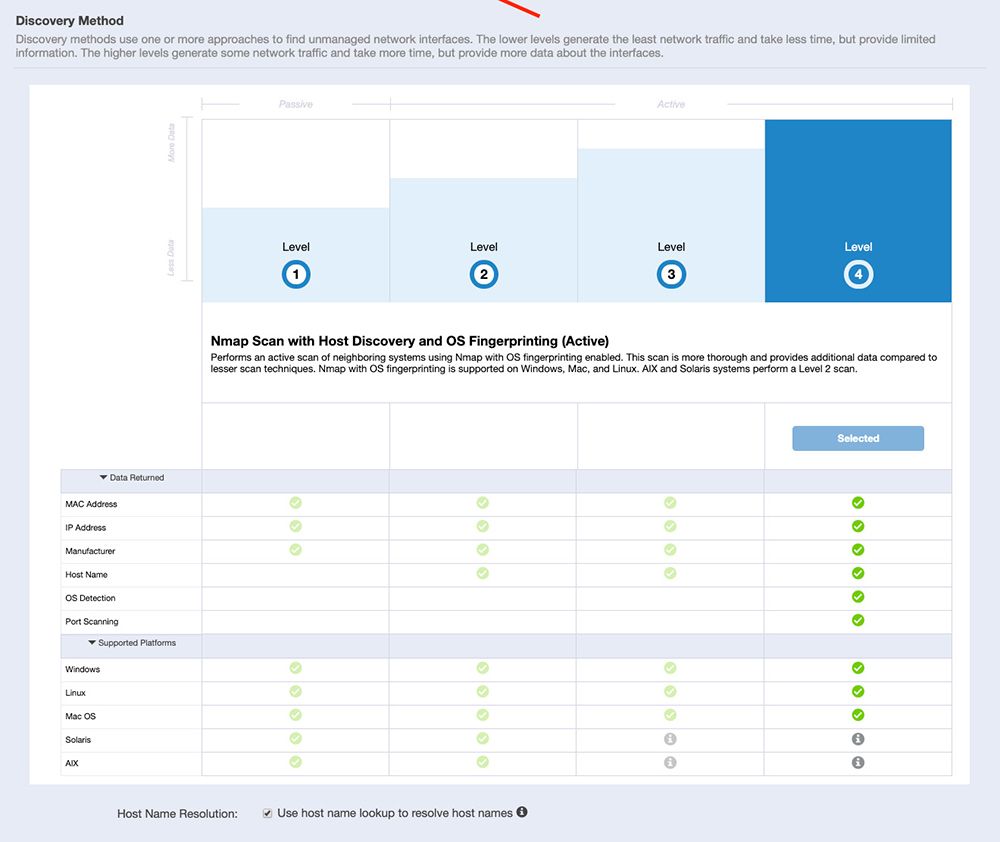
さらに、Discoverでは「Scan Windows」に対応するようになりました。 「Scan Windows」を使用すると、特定の時間帯にのみスキャンを実行するように設定でき、重要な時間帯のネットワーク使用量を抑えることができます。
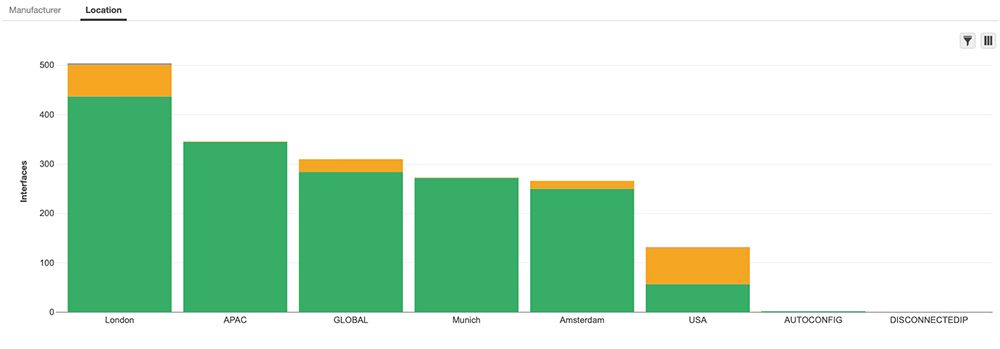
Discoverの新しい「ロケーション」機能を使用すると、管理対象および非管理対象のエンドポイントを、物理的または論理的なロケーションごとにグループ化することができます。 ロケーションは値の階層構造をとることができ、国、都市、建物、階などの関係を設定することができます。 ロケーションは、住所の範囲、NATアドレス、およびロケーション値が記載されたCSVファイルをインポートすることで作成されます。 その後、インターフェースが検出されると、設定した範囲に基づいて、それぞれのインターフェースに適切な場所が割り当てられます。
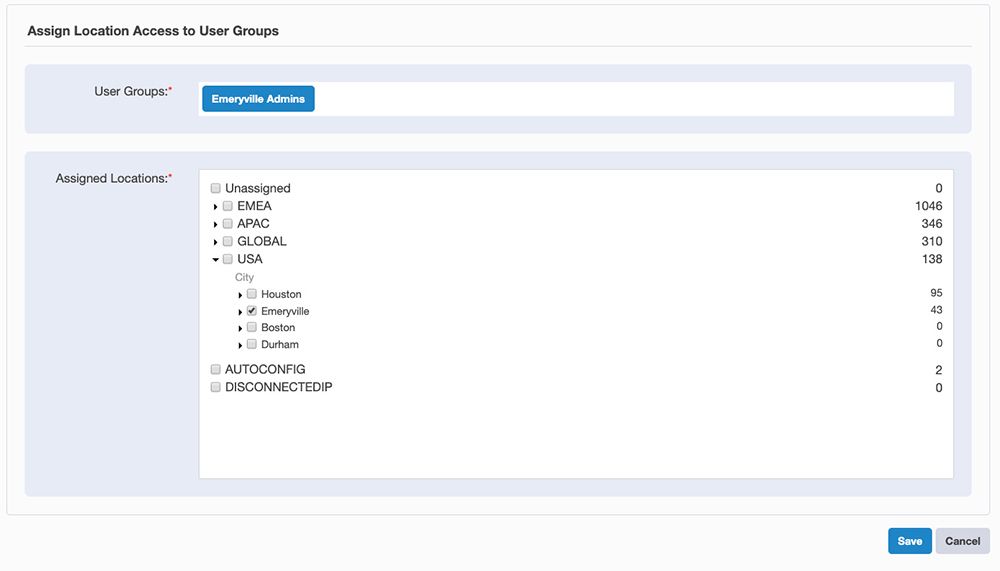
エンドポイントをロケーションに割り当てたら、ロケーションの表示権限を設定して、どのユーザーグループがどのロケーションを閲覧できるかを制御することができます。 これにより、自地域のアセットのみを確認する必要があるチームとも、「Discover」をご利用いただけます。
Discover 3.0 では、「インターフェース概要」ビューに追加の操作機能が用意されており、使いやすさとレポート作成機能が向上しています。 このフィルタ制御機能を使用すると、管理対象のインターフェースと非管理対象のインターフェースのどちらを表示するか、あるいは特定のラベルのみを表示するかを切り替えることができます。 また、表示する列を選択することもでき、特定のメーカーや場所のみを表示するように設定できます。
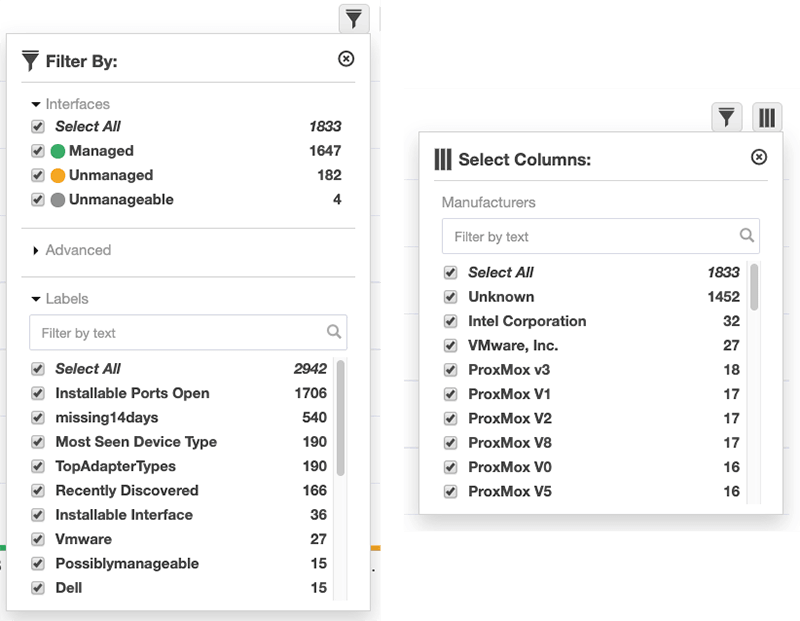
これらの設定により、チャートとインターフェース一覧の両方にどのインターフェースを表示するかが指定されます。 Discoverデータのエクスポートもこの制限の対象となっており、ユーザーはさまざまなエクスポートレポートを作成することができます。
これらの新しい「Discover」機能(およびその他の機能)について、より詳しい説明をご覧になりたい場合は、 Taniumコミュニティをご覧ください。
「Tanium Discover 3.0 」および今回の最新リリースについて詳しくお知りになりたい場合は、担当のアカウントエグゼクティブまでお問い合わせいただくか、 までご連絡ください。また、デモのご予約は から今すぐお申込みください。
Taniumの実際の動作をご覧になりませんか? の個別デモをご予約いただくか、毎週開催されているウェビナーにご参加ください。 「 」の今後のイベント()にて、当社のTaniumエキスパートにご相談ください。

