今日のサイバーリスクを軽減するためには、組織がいくつかの側面から継続的に取り組む必要があります。 エンドポイント環境全体を可視化し、管理できる必要があります。 セキュリティとコンプライアンスを最適化しつつ、ドリフトを防ぐ必要があります。 そしてもちろん、セキュリティ侵害を特定し、その対策を講じるための検知・対応機能も必要となります。
マイクロソフト社との提携が新たに拡大されたおかげで、両社の共通のお客様は、両社の機能をより統一的かつ効率的な形で活用できるようになります。これにより、セキュリティおよびIT運用部門は、より多くの業務を、より迅速に遂行できるようになります。
Taniumの戦略・事業開発担当上級副社長、ロブ・ジェンクス氏へのこの動画インタビューをご覧いただき、TaniumとMicrosoftの連携について詳しくご確認ください。
https://youtu.be/8MC5QmRMVAE
プレッシャーにさらされて
パンデミック以前から、CISOたちはプレッシャーにさらされていました。 しかし、ハイブリッドワークの導入やデジタルトランスフォーメーションへの大規模な投資は、かえってデジタル攻撃対象領域を拡大させる結果となりました。 一方で、ITセキュリティおよび運用チームは、複数のポイントソリューションの管理に苦慮しており、これがセキュリティ上の脆弱性、複雑さの増大、アラート疲労につながる恐れがあります。
この新たな環境下でサイバーリスクを管理するには、まず、エンドポイント環境の包括的な可視化と制御に基づいた、 のサイバー衛生管理に関するベストプラクティス( )を基盤とすることが求められます。 しかし、多くの組織では、管理対象外のエンドポイントが多数存在しており、その結果、パッチが適用されていない資産や設定ミスのある資産が生じたり、セキュリティ対策が望ましい状態から逸脱したりする恐れがあります。 そのため、インシデントが発生した際、リアルタイムで実用的なデータやフォレンジック情報が不足していると、迅速な対応が求められる状況において、対応時間が遅れてしまう可能性があります。 攻撃の阻止に成功した後は、それらのエンドポイントを修復し、コンプライアンスに準拠した状態に戻す必要がありますが、ライフサイクルのこの部分に対処するように設計されたツールはほとんどありません。
多くのITセキュリティおよび運用チームは、このライフサイクル全体を、手動かつ断片的な方法で管理せざるを得ず、ツールを切り替えながら作業を行い、環境に関する可視性や洞察も限定的で一貫性に欠ける状況にあります。 さらに、多くのグローバル企業では、IT環境を管理するために、いくつかの異なるセキュリティツールや運用ツールを活用しています。 皮肉なことに、これによりリスクの増大、セキュリティ侵害、および攻撃者の潜伏期間の長期化を招く可能性があり、最終的には財務的リスクや評判リスクを高めることにつながります。
共に実現しましょう
マイクロソフトは最近、Taniumがマイクロソフトのセキュリティ機能と連携していることを理由に、Taniumを「Microsoft Intelligent Security Association(MISA)」に指名し、その加盟を受け入れました。 Tanium社の「Converged Endpoint Management(XEM)」プラットフォームと、Microsoft社のクラウドネイティブなSIEMおよびXDRソリューションを統合するアプローチにより、IT運用担当者やセキュリティ担当者の業務が効率化されます。 これにより、お客様に次のようなメリットがもたらされます:
- エンドポイントのセキュリティ強化とコンプライアンス対応:Taniumは、セキュリティ対策の緩みを含め、お客様の全環境において、セキュリティの向上やコンプライアンス上の課題の是正に向けた機会を、迅速かつ大規模に見出すお手伝いをいたします。
- システムの健全性とパフォーマンスの向上:Taniumは、すべてのMicrosoftのセキュリティ制御および機能が意図したとおりに動作していることを確認するのに役立ちます。
- 調査と脅威の検知を迅速化:Taniumのリアルタイムエンドポイントデータと、Microsoftのツールから得られるインテリジェンスを組み合わせることで、チームは攻撃の全容、範囲、および影響をより正確かつ迅速に評価できるようになります。
- による自動修復:Taniumのリアルタイムデータと制御プレーンにより、アナリストはインシデント発生後にエンドポイントを大規模かつ自動的に修復し、コンプライアンスに準拠した健全な状態に戻すことができます。
- セキュリティおよびIT運用の効率化:導入されているポイントソリューションの数を最小限に抑えることで、コストを削減し、チームの生産性を向上させ、高精度かつリアルタイムな単一の信頼できる情報源に集約できるようになります。
「マイクロソフトとタニウムの提携は、当組織のITセキュリティと運用に未来をもたらすものになると確信しています」と、サルフォード大学の最高情報責任者(CIO)であるマーク・ウォントリング氏は述べています。 「Taniumのリアルタイムな可視化と制御機能に、マイクロソフトの高度な脅威インテリジェンス、オーケストレーション、および分析サービスを組み合わせることで、多数のプラットフォームにまたがる環境において、脆弱性を迅速かつ容易に特定・対処し、脅威を是正し、環境を管理することができます。しかも、そのために数十もの単体ソリューションを用意する必要はありません。」
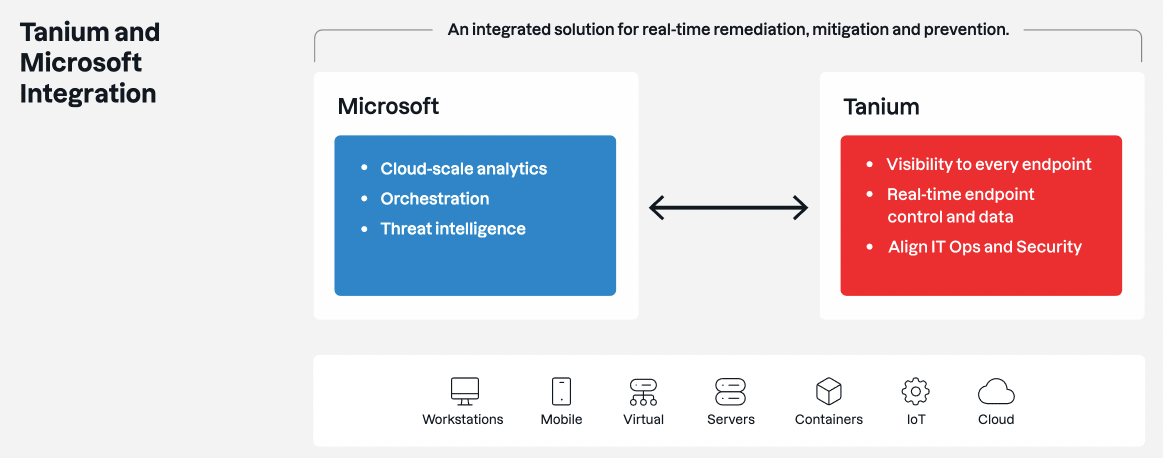
TaniumとMicrosoftの連携による相乗効果は、コネクタなどを用いたシステム間の単純な情報共有にとどまる一般的な製品統合の枠を超えています。 マイクロソフトのオープンプラットフォームにより、タニウムはその枠を超えていく機会を得ています。
Taniumは、そのリアルタイムのデータと制御機能をMicrosoftのユーザーエクスペリエンスに直接組み込むことで、プロセスを効率化し、自動化をさらに推進する機会を創出することができます。 例えば、Microsoft Sentinel でインシデント対応に従事するセキュリティ担当者は、Sentinel コンソールから離れることなく、Tanium の調査データを直接活用できるようになります。 そして、その同じデータは、Sentinelの是正機能の基盤としても活用できます。 ITセキュリティおよび運用チームは、あまりにも長い間、後手に回ってきました。 そろそろ、何かを変えてみる時ですね。
を通じて、Microsoft 環境への Tanium の導入方法をご確認いただくには、デモをご予約ください (新しいタブで開きます) または 。また、パートナーシップに関する詳細については、 (新しいタブで開きます) をご覧ください。
Taniumが においてMicrosoftとの提携を拡大していることについて、詳細はこちらのプレスリリースをご覧ください: (新しいタブで開きます)。