主要なガスパイプラインや世界最大の食肉供給業者を機能停止に追い込んだ壊滅的なランサムウェア攻撃は、サイバーセキュリティの問題が米国の企業にとっていかに重要になりつつあるかを示しています。
バイデン大統領は、最近のサイバー攻撃を受けて、 に基づく大統領令 を発令し、政府の請負業者に対する新たなソフトウェア基準の義務付けや、情報漏洩の迅速な報告を義務付けることで、サイバーセキュリティの強化を図りました。
しかし、実は今日のサイバー戦争の最前線は、私たちの身近な場所にあることがわかりました。 多くの場合、それらは州レベルに存在し、企業や行政が消費者や有権者にサービスを提供するために依存している地域インフラ上に設置されています。 しかし、各州のCIOたちは、連邦政府の同職者との連携に苦戦しています。
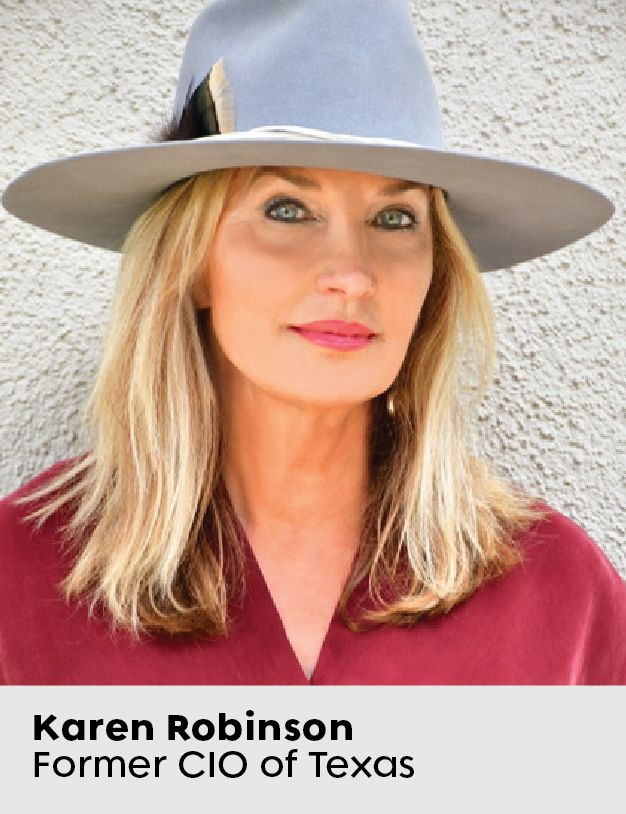
カレン・ロビンソン氏は、その状況は変えなければならないと述べています。
ロビンソン氏は、テキサス州の元最高情報責任者(CIO)であり、全米州最高情報責任者協会の会員でもあります。 彼女はこれまでのキャリアを通じて、公的機関や民間組織と連携し、各州や政府機関が技術革新やサイバーセキュリティを向上できるよう支援してきました。
現在、政府のITリーダーに対し、デジタル近代化やサイバーセキュリティ戦略に関する助言を行うコンサルティング会社「 (KWR Acuity Strategies)」()のCEOを務める彼女は、先日、「 Endpoint」( )の取材に応じ、サイバー犯罪と闘うための官民連携の必要性、パンデミックが州のIT優先事項にどのような変化をもたらしたか、そして市民や地元企業に利益をもたらすデジタルトランスフォーメーションの取り組みを主導する上で、州のCIOが果たすべき役割について語りました。
国家のサイバーセキュリティを強化する上で、各州はどのような役割を果たしているのでしょうか?
今日の情報技術には脆弱性があり、サイバー犯罪者のツールや手口もますます高度化していることを踏まえると、 デジタル資産 やデータの保護において、もはやサイバー境界線だけに頼ることはできなくなっています。
ベストプラクティスの原則として、保護対策を資産にできるだけ近づけることが挙げられます。 による資産保護の強化 とは、インフラストラクチャ上およびその周辺に保護メカニズムを導入することで、企業や政府機関が製品やサービスを安全に提供できるようにすることを意味します。
しかし、サイバーセキュリティやITの分野においては、すべての州が同じ状況にあるわけではありませんよね? 全国で取り組みにばらつきがあることには、どのような危険性や課題があるのでしょうか?
各州には、それぞれ独自のニーズがあります。 各社には、それぞれ重要な資産、業務プロセス、およびリスク許容度があります。 各州には、それぞれ異なる人口構成や文化があります。 のサイバー衛生管理 およびITリスク管理は、重要度や必要性に応じて適切に実施されなければなりません。
「私たちのサイバーセキュリティの強さは、その最も弱い部分によって決まります。」
私たちのサイバーセキュリティの強さは、その最も弱い部分によって決まります。 コロニアル・パイプラインへの攻撃の事例を見てみましょう。 たった1回の攻撃により、東海岸の 45%にガスを供給していたパイプラインが停止しました。 今回の攻撃は、私たちがいかに密接につながっているかを示しており、なぜ私たち全員がサイバーセキュリティ対策に留意しなければならないのかという理由を浮き彫りにしています。
公平な競争環境を整えるためには、何ができるでしょうか?
一部の州では、豊富なリソースに加え、確立された管理体制、定期的かつ周期的な評価、そして高度なセキュリティ運用や情報統合センターが整備されています。 一方で、他の州では、その使命や重要なインフラを支えるための資金が不足しており、依然として苦境に立たされています。 包括的なツールを活用し、組織が自信を持って パフォーマンスを管理し、 脅威に対処し、コンプライアンスを確保することは、基本的なIT運用において極めて重要です。
[関連記事:政府機関のCIOがより強固な防御体制を築くには]
公平な競争環境を整えるためには、技術に対する州からの資金援助、最先端のツールの提供、そして取り組みやベストプラクティスの共有が必要です。 しかし、何よりも必要なのは、すべての国が安全保障プログラムの計画立案や展開を行う際の指針となる、信頼性が高く一貫性のある枠組みです。 そうすることで、それらのプログラムの適切性や進捗状況を、一貫して評価することが可能になります。
連邦政府と各州は、どのように協力して私たちの安全を確保すればよいでしょうか?
連邦政府は、望ましいサイバーセキュリティ体制に関する「包括的な」枠組みやガバナンス委員会を設立することでサイバーセキュリティを強化し、各州が自らのリスクレベルやニーズに合った体制を「実現」できるよう余地を設けることになります。
今日、各州のプログラムは、ISO 27001 (情報セキュリティの測定に関する国際規格)や連邦政府のNIST[米国国立標準技術研究所]のフレームワークといった、一貫性のある業界フレームワークに基づいていないことが分かっています。
パンデミックはデジタルトランスフォーメーションを加速させましたが、一方で州の予算も縮小させました。 州のCIOたちは、デジタル化の取り組みを継続するために必要なリソースを確保するため、どのような主張をすべきでしょうか?
資源の枯渇については、少々大げさに言われているようです。 これまでの経験から、リソースや予算は削減されるどころか、新たなデジタルビジネス能力の構築や既存能力の強化を支援するために、優先順位が大幅に再設定されたことが分かっています。 これには、新しい技術とプロセスの両方が含まれます。
[関連記事:エンジンメーカーのカミンズがサイバー衛生管理をどのように取り入れているか]
これらの機能が順調に稼働している今、政府機関は引き続き、それらへの投資を行い、強化し、その安全性を確保していかなければなりません。 一般市民は、民間企業並みの質の高い行政サービスを求めています。 各州が、スムーズでワンストップ、ワンクリックで済むサービスを提供すれば、市民は求めているようなユーザー体験を得られるようになるでしょう。
各州は、アマゾンやネットフリックスのような企業と肩を並べるようになるのはいつになるのでしょうか?
パンデミック中に展開された「 」デジタル行政サービス( )は、そのニーズに適切であったか否かは定かではありませんが、既存のプロセスや技術を用いて実施されました。 しかし、彼らは見事にやり遂げました。
デジタルサービスは、既存の――おそらくは未完成あるいは十分に堅牢ではない――インフラ上で展開されました。 また、多くの場合、市場投入のスピードが最優先され、重点が置かれていたため、セキュリティは後回しにされてサービスが提供されていました。
今後 18 ~36 ヶ月の間に、過去15 ヶ月間で得られた教訓を活かし、これらのデジタルプロセスの近代化、堅牢化、および機能強化が進むものと確信しております。
また、開発パイプラインから最先端のアプローチや技術が次々と登場してくるものと考えています。 今、とてもワクワクする時期ですね。 これからどうなるのか、楽しみにしています。

