サイバーセキュリティのツールキットを充実させることに忙しくても、友人との絆をおろそかにしないでください。
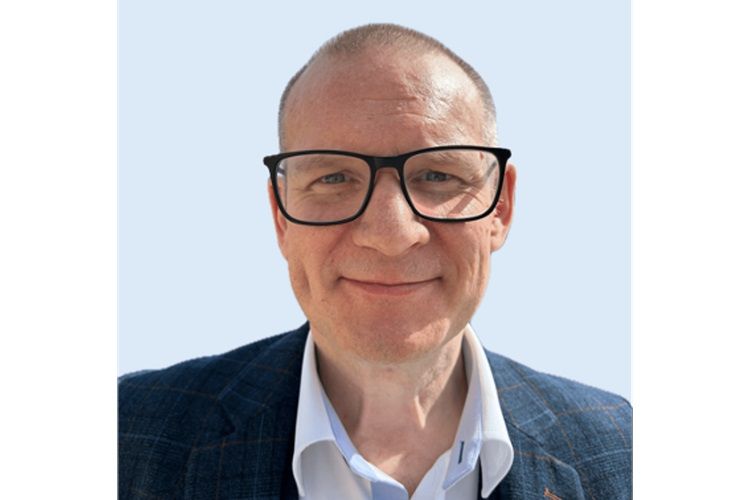
これは、 iBestuur( )が主催した、政府とサイバーセキュリティに関する最近の会議で、ダン・ジョーンズ氏(右)が述べた重要な助言でした。同メディアは、公共部門を扱うオランダを代表する出版物であり、欧州の政策立案者の間でも広く親しまれています。 Taniumのサイバーセキュリティアドバイザーであるジョーンズ氏は、オランダ国防省の副CISOであるフランク・ファン・ビーム氏とともにパネルディスカッションに登壇しました。
「フランクが言ったように――私はこの言葉を誇りを持って借用させていただきますが――『危機の最中には友情は築けない』」と、ジョーンズ氏は10月下旬にアムステルダム郊外で開催されたイベントの後、述べました。
ジョーンズ氏は、コラボレーションと関係構築を強く提唱しており、これらがあらゆる組織において、継続的なサイバーセキュリティ対策の一環として組み込まれる必要があると述べています。
彼は英国国防省で 30 年近く勤務し、ITマネージャー、情報通信サービス・ポートフォリオ・リーダー(サウジアラビアのリヤドに駐在し、4年間勤務しました)、そして最終的には防衛サイバー作戦の分野など、さまざまな役職を務めました。 在任中、彼はデジタルサプライチェーンのリスクを軽減するための 戦略の策定に主導的な役割を果たしました()。また、 サイバーセキュリティのレジリエンスについては、人・プロセス・テクノロジーを統合した包括的なアプローチを採用しました。
今年、彼は民間企業に転身し、サイバーセキュリティソリューションの大手プロバイダーであるタニウム(本誌の発行元でもあります)で、EMEA地域担当シニアセキュリティアドバイザーを務めています。
カンファレンス終了直後、ジョーンズ氏にインタビューを行い、コラボレーション(短期契約がそれを促進すると同氏は述べています)、 人工知能 (いきなりF1の話には飛び込まないでください――同氏が説明します)、そしてデジタルセキュリティの強化を目的とした、今後施行される欧州の「 NIS2 」および DORA規制 について、同氏の見解を伺いました(これらの規制については、すでに多くの企業経営者、特に欧州や米国の経営者がコンプライアンス遵守について懸念を抱いています)。
(以下のインタビューは、読みやすさと分量を考慮して編集されています。) この記事は先月、 iBestuur( )で初めて公開されました。 オランダ語のオリジナル記事「 」は、こちら()からお読みいただけます。)
あなたは、カンファレンスに自ら参加するのがお好きですね。それは、終了後のビターバレン*が楽しみというだけでなく、新しい人々と出会うためでもあります。 なぜそれがあなたにとってそれほど重要なのでしょうか?
危機に直面したときは、友人が必要になります。 そして、フランク・ヴァン・ビーム氏が先ほどおっしゃったように、危機の最中には友情は築けません。 他の専門家と経験を共有し、人脈を築き、知識を深める必要があります。
私は長年にわたり、こう言い続けてきました。たとえ技術的な専門用語で包み込もうとしても、サイバーセキュリティは結局のところ「人」の問題なのです。 サイバー脅威は多面的であり、多くの場合、一人の人物や一つのチームだけではすべての解決策を見出すことはできません。
の適切なパートナーがいることは、危機的状況において大きな違いをもたらすことがあります。 今築く人脈は、将来、あなたにとって欠かせない支えとなるかもしれません。 そして、公務員の方々がこうした新たなつながりを築くのに、誰もが率直かつ誠実に意見を交わすことができる、このようなイベントほど適した場所はありません。
組織がサイバーセキュリティを管理する際、テクノロジー、人材、プロセスをどのように優先順位付けすべきだとお考えですか?
サイバーセキュリティを、技術、人、そしてプロセスという3つの要素から成る三角形として捉えることが不可欠だと言えるでしょう。
「テクノロジーの有効性は、それを管理する人々の能力次第であり、そのプロセスは確固たるものでなければなりません。」
優れた技術だけでは、組織を守ることはできません。 の技術は、それを管理する人々 の能力次第であり、そのプロセスは確固たるものでなければなりません。 効果的なサイバーセキュリティは、これら3つのバランスにかかっています。 適切な技術、それを運用する熟練した人材、そしてそれらすべてを結びつけるプロセスが必要です。 多くの場合、サイバーセキュリティ上のインシデントは、このバランスにおける弱点を露呈させます。
また、どの組織も孤立して存在しているわけではないということをお忘れなく。 ある政府機関は、他の政府機関とデータをやり取りするだけでなく、さまざまなサプライヤーにも依存しています。 それらの接続はすべて、完璧に機能しなければなりません。
サプライチェーンにおけるリスクは、往々にして過小評価されがちではありませんか?
それは確かに大きな問題ですね。 サプライチェーンのリスクは、現代における最大の課題の一つです。 サプライヤーのシステムにおけるセキュリティ侵害や不具合は、連鎖反応を引き起こし、数え切れないほどのサービスに影響を及ぼす可能性があります。 公共部門の組織 は、サプライヤーとの間で透明性を確保する必要があり、その逆も同様です。 こうした場合、短期契約が役立つことがあります。短期契約であれば、双方が時間をかけてその関係の効果を測ることができるからです。
[関連記事:DDoS攻撃が再び猛威を振るい、政府機関や銀行などを脅かしています。攻撃の前後で実施すべき最善の回避策をご確認ください]
公共部門においては、明確な期待が示された短期契約は、継続的な説明責任を促し、全員が生産的かつ透明性のある形で業務に取り組むことを可能にします。
最近では、長期契約が主流になりつつあります。 でも、あなたご自身はそれに賛成ではないのですか? 確かに、それらは顧客とサプライヤーの関係に安定性をもたらします。
はい、ともいえ、いいえ、ともいえません。 長期契約は安心感をもたらす一方で、適切に管理されなければ、慢心につながる恐れがあります。 長期契約が「この契約をどう乗り切ろうか?」という状況になってしまうケースを、私は何度か目にしてきました。 相互の価値を築く代わりに。
契約期間が短く、更新も容易であるため、相手方の信頼を継続的に獲得する必要があり、それが責任感を持ち、迅速に対応する姿勢につながります。 政府との契約は長期的なものになりがちですが、特にサイバー脅威が進化する中で、柔軟性や適応性を高めるために、このアプローチを検討する価値はあると思います。
以前、英国国防省に勤務していた際、あるサプライヤーとの10年間の契約を引き継ぎました。 彼らからは何も成果を得ることができませんでした。 私が辞めるまでに、その1件の契約を 60 件以上の短期契約に置き換えていました。 その方法の方が、はるかに効果的でした。 毎回、より多くの契約を更新していくことも、やはり課題であることは承知しております。 適切なバランスを見極める必要があります。 どのチームも、自分たちの能力を正しく見極めなければなりません。 しかし、私の経験上、短期契約を増やすことが次善の策です。
あなたのセッションに参加している多くの方々が、明らかに「 NIS2」に悩まされているようです。 それは負担でしょうか、それとも喜びでしょうか?
NIS2 は、公共部門の組織にとって不可欠なフレームワークの一つです。 これは、欧州における重要サービスのサイバーセキュリティを向上させることを目的としています。
反応はまちまちですね。 NIS2 が「単なる要件の一つ」と見なされることもあります。 しかし、私は各組織に対し、規制を、資産の可視化やサードパーティ・リスク管理といった重要な取り組みを重視する指針として捉えるようお勧めします。 実際、 NIS2 では、組織がもともと行っていた、あるいは行うべきだったことを主に義務付けています。
[関連記事:EUのDORA規則が導入されます――銀行やテクノロジー企業が知っておくべきこと]
そして、誤解のないように申し上げますが、NISの後に 2 がありますから、NIS3も間違いなく登場し、その際、基準がさらに引き上げられることは間違いありません。
多くの組織が、いまだに基本的な体制を整えていないというのは、やはり驚くべきことです。
それは確かに懸念すべき点です。 による脅威ハンティング、 アナリティクス の役割、そして 人工知能 がどのような意味を持つのかといった、高度な技術に関する質問を耳にしました。 しかしその一方で、多くの組織では、自社のネットワーク内に何が存在しているのか、またすべてのエンドポイントがどの程度保護されているのかについて、まだ正確に把握できていません。
「多くのサイバーセキュリティの専門家は、今すぐAIを最大限に活用したいと考えています。」 しかし、それはまるで、運転免許を取得した途端にF1ドライバーになりたいと願うようなものです。”
また、組織の準備が十分ではないことも気づきました。 では、危機が発生した場合の対応策について、かつて事業継続計画が策定されていたかもしれませんが、 そうした計画は十分に実践されていません。 サイバーセキュリティに関しては、あまりにも多くの組織が、実践の重要性を軽視しています。 イギリス軍の取り組みは良い例です。彼らは、手順が身について自然とできるようになるまで訓練を重ねています。 実際に事態が発生した場合には、迷うことはありません。
政府機関にとっても、机上演習やサイバーインシデントのシミュレーションといった同様の演習は、大きなメリットをもたらすでしょう。 これらの演習を通じて、計画の不備を明らかにし、役割を明確にします。 多くの場合、攻撃を受ける中で、技術そのものではなく、プロセスや連携に欠陥があることに気づくものです。 こうしたシナリオを想定して練習することで、信頼関係が築かれ、チームは効率的に対応できるようになります。
しかし、まずは基本がしっかりできているか確認してください。 例えば、AIを活用して を自動化し、反復的な手作業を調整することで、重要なプロセスのペースを安定させ、ミスを減らすことができます。
[関連記事:EUのAI法への備え方――まずはリスクレベルの見極めから]
もちろん、多くのサイバーセキュリティの専門家は、今すぐAIを最大限に活用したいと考えています。 しかし、それはまるで、運転免許を取得した途端にF1ドライバーになりたいと願うようなものです。 F1に挑戦するには、まず下位のシリーズを勝ち抜かなければなりません。
最近、オランダによく行かれていますね。 オランダやその他の欧州市場における政府機関のサイバーセキュリティ対策の成果について、どのようにお考えですか?
強い意識はあるとはいえ、その実行の徹底度にはばらつきがあると言えるでしょう。 例えば、オランダの公共部門では、真のセキュリティを確保するためには、自組織のシステムを強化するだけでなく、第三者への依存関係も考慮に入れなければならないと認識しています。
NIS2 号などの規制では、この相互依存関係が強調されていますが、さらに取り組むべき点があります。 Taniumでは、お客様に「テスト、テスト、そしてまたテスト」を行うことをお勧めしています。 チームによっては、こうした基本を他よりもうまく実践できているところもありますが、全体としては、基本をしっかりと実行することが、回復力と脆弱性の分かれ目になるという認識が広まりつつあると思います。

