最近、悪意のあるサイバー活動が相次いでいることを踏まえると、今年のRSAカンファレンスで開催された「 :最も危険な5つの新たな攻撃手法」 に関するパネルディスカッションは、1日かけて議論しても尽きないほどの内容となるでしょう。
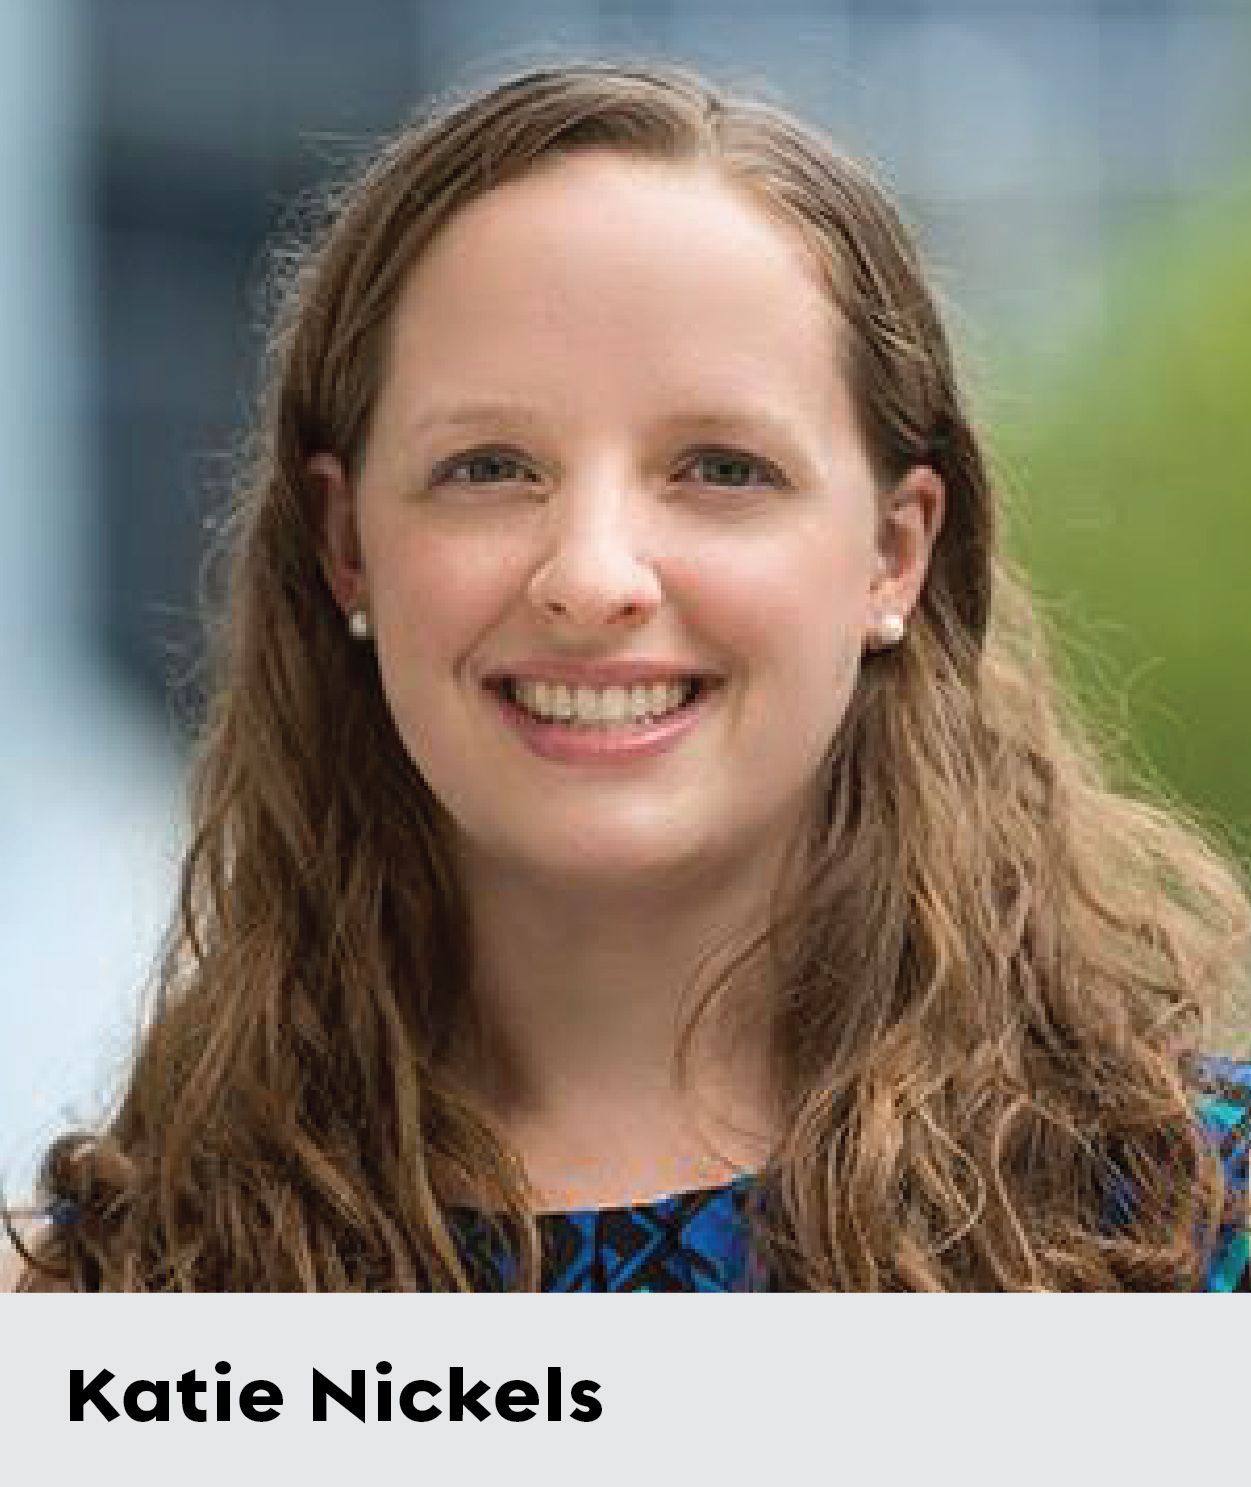
パネルディスカッションに参加し、このテーマについて権威ある解説を行うケイティ・ニッケルズ氏は、今後の展開に備えて組織がどのような対策を講じられるかについて、多くの見解をお持ちです。 ニッケルズ氏の経歴は長く、素晴らしいものです。 彼女はSANS Instituteの認定インストラクターです。 彼女は、セキュリティ運用ソリューションプロバイダーであるレッド・カナリーの情報部門責任者です。 彼女は政府機関(米国国防総省)や、マイター、レイセオン、マンテックといった民間企業で勤務してきました。
そのため、ニッケルズ氏は、米国におけるサイバーセキュリティ対策の最高水準は、官民連携の強さにこそあると考えています。 また、彼女はその目標の推進においても最前線に立ち、SANSの「 」サイバー脅威インテリジェンスに関するコース( )や、毎月配信されている「SANS Threat Analysis Rundown (STAR)」のウェブキャストにおいても、その重要性を強調しています。
[関連記事:サイバー災害の防止に貢献できるかもしれない人物をご紹介します]
ニッケルズ氏は、カンファレンスのパネルディスカッションに先立ち、時間を割いて私に話をしてくださり、サイバー脅威インテリジェンス、ネットワーク防御、インシデント対応といった重要な課題について、彼女ならではの視点を語ってくださいました。
これほど多くの脅威がある中で、今年、どの対策が特にご注目を浴びたでしょうか?
今年の最も危険な技について、私が特に印象に残ったのは、その多様性でした。 Microsoft Exchangeの脆弱性悪用からSolarWindsに至るまで、私たちが対処してきたあらゆる脅威について考えてみると、どうしてもランサムウェアのことが頭に浮かびました。
「人々は恐喝の脅威を認識し、考え方を改める必要があります。」
これは新しいことではありませんし、このパネルは、新しく将来を見据えた脅威に焦点を当てることになっています。 しかし、新しい点は、ランサムウェアの手口に恐喝が加わったことです。 最近では、小規模なサイバー犯罪グループでさえ、単にデータを暗号化するだけでなく、そのデータを外部へ持ち出し、金銭を支払わなければ公開すると脅して被害者から恐喝を行うという、大きな変化が見られます。
それはディフェンダーにとってどのような意味を持つのでしょうか?
誰もが恐喝について考えたことがあるわけではありません。 しかし、ランサムウェアのインシデントに対する予防、検知、および対応策を見直すためにも、この点を認識しておくことが極めて重要です。 人々は考え方を改める必要があります。
こうした攻撃に対抗するには、何を保護すべきかを理解することが重要です。 なぜ組織は今でもその問題に苦戦しているのでしょうか?
可視性と資産台帳の整備は、優れたセキュリティプログラムの基盤となります。 組織がネットワークの運用においてサードパーティ製のソリューションへの依存度を高めているため、その対応はますます困難になってきています。 例えば、SolarWindsのセキュリティ侵害事件で明らかになったように、多くの組織がネットワークのパフォーマンス監視にSolarWinds Orionを利用しています。
「多くの組織では可視化は実現されていますが……それ以上に大きな課題は、その可視化された情報の中から問題点を見つけ出すことです。」
多くの組織では可視化が図られており、ネットワークの広範囲にわたってログを収集しています。 しかし、それ以上に大きな課題は、その可視性の中に何が問題なのかを見極めることです。 多くの組織がエンドポイント対策製品を導入しており、こうした脅威アラートをすべて受け取っています。 しかし、彼らは何が良くて何が悪いのか分かりません。 多くのセキュリティツールには、非常に多くの誤検知が見られます。 状況を把握できたとしても、何が問題なのかを見極めるには、かなりの労力がかかります。
クラウドは可視性をどの程度複雑にしているのでしょうか?
一部のクラウド製品では、ログのレベルごとに料金が発生するため、これは特に厄介な問題です。 ログ記録はセキュリティにおいて極めて重要です。ネットワークやシステム上で発生した、不審または危険である可能性のあるイベントや活動を把握できるからです。
資産をクラウドに移行しているものの、契約書に適切なログ記録レベルを盛り込むことを怠っている組織をいくつか目にしてきました。 そのため、企業はクラウドインフラを導入するものの、可視性やロギングについて十分に理解していないまま、追加のロギング機能に対して割高な料金を支払わなければならない契約に縛られてしまうのです。
[関連記事:パンデミックにより、CISOの役割は事業に不可欠なものとなりました。 その地位を維持するには、次のようにすればよいのです。]
もう一つの課題は、クラウド資産を確実に把握し、これらの資産で何か問題が発生した場合にどう対応すべきかを理解しておくことです。 クラウドサービスには、インフラストラクチャ・アズ・ア・サービス(IaaS)からソフトウェア・アズ・ア・サービス(SaaS)まで、さまざまなレベルがあり、それぞれにおいて、顧客とクラウドプロバイダーの間で求められる監視のレベルが異なります。 対応するのは誰の責任なのでしょうか? その責任の分担は、インシデント対応の観点から見て、もう一つの課題となっています。
組織は、その課題に対処するために自動化に目を向けているのでしょうか?
自動化は、あらゆるセキュリティ運用プログラムにおいて欠かせない要素となりつつあります。 これは前向きなことだと思います。というのも、長年にわたり、セキュリティ運用アナリストたちは、同じ作業を繰り返し行うことで燃え尽きてきたからです。「SIEM[セキュリティ情報イベント管理ツール]のこの項目をクリックし、このログソースをクリックし、ここからエクスポートする」といった具合に。
スマートなセキュリティプログラムは、可能な限り を自動化する予定です。 セキュリティ・オーケストレーションおよび自動対応(SOAR)ツールの台頭が見られますが、こうしたツール全般に共通する課題は、まず人間が、何を自動化するべきかをツールに指示しなければならないという点です。 多くの人がそのことを見失ってしまっています。
また、「知性を自動化できるのか」という質問をよく受けます。 脅威インテリジェンスは人間による活動であり、人間のアナリストが判断を下すものです。 もちろん、ツールを使ってデータの収集や取りまとめを自動化することも可能です。 自動化は、あらゆるセキュリティ運用プログラムが検討すべき事項ですが、賢明な方法で自動化を進める必要があります。
「セキュリティ運用プログラムでは自動化を検討すべきですが、組織は賢明な方法で自動化を進める必要があります。」
たとえ世界最高のツールを手に入れていたとしても、それを調整し、操作する人間がいなければなりません。 環境はそれぞれ異なります。 あるベンダーの既製品が、そのベンダーの環境では動作したからといって、必ずしもあなたの環境でも動作するとは限りません。 かなりの調整が必要です。
非公式な情報共有のルートを、どのようにしてより大規模なものへと拡大することができるでしょうか?
そこが課題なのです。 現在うまくいっているのは、非公式な取り組みです。 公的機関や民間企業の関係者同士で、互いに顔見知りで、「オンラインか直接お会いしましたね」とか、「些細なことを共有することで信頼関係を築いてきました」と言えるような関係です。 「では、その関係を築いていきましょう。」 そうして、どちらかが脅威に気づいたり、セキュリティ侵害を早期に発見したりした場合は、お二人が非公式なルートを通じてその情報を共有する可能性が高くなります。
その非公式な情報共有から得られた教訓は、政府機関でも取り入れることができます。 民間企業が顧客の氏名やその他の機密情報を開示することなく、双方からの情報を共有することができます。
この「指示するのではなく、尋ねる」という考え方は、情報共有において重要な鍵となるでしょう。 非公式な情報共有の分野では、多くの前向きな動きが見られます。 こうした教訓を体系化するのは難しいですね。 ただ、それらが政策に盛り込まれることを願っています。

