エンドポイントのセキュリティ対策 (新しいタブで開きます) は、複雑な場合があります。 脅威アクターは、企業のサイバーセキュリティ対策、ソリューション、および意識啓発の一歩先を行こうと試みています。 また、エンドポイントを追加していくにつれて、その数や多様性が増すにつれて、複雑さも増していく可能性があります。
エンドポイントの数は、それほど複雑ではありません。 のエンドポイントデバイスは、接続を必要とするチームメンバーが増え、どこからでも仕事ができるようになり、生産性を高める必要性が高まるにつれて増加しています。
エンドポイントの多様性は、より複雑です。 ノートパソコン、デスクトップパソコン、サーバーなど、さまざまな種類のデバイスが、脅威が防御体制を突破する新たな機会を生み出しています。 インフラストラクチャ全体にさまざまなオペレーティングシステムや環境が重層的に構成されているため、デバイスの種類ごとに固有の脆弱性が存在します。
Threat Response 3.3: Linux eBPF modernization
組織がLinuxエンドポイントのセキュリティをさらに強化できるよう、Taniumの「Threat Response 3.3 」が利用可能になりました。 今回のリリースでは、Linux システムに対する既存の対応範囲が拡充されました。 これにより、さまざまな種類のエンドポイントにおける脅威の可視性が向上し、多様な運用環境にわたるカバー範囲が拡大されるほか、脅威ハンターが攻撃に迅速に対応し、多大な損害を最小限に抑えることが可能になります。
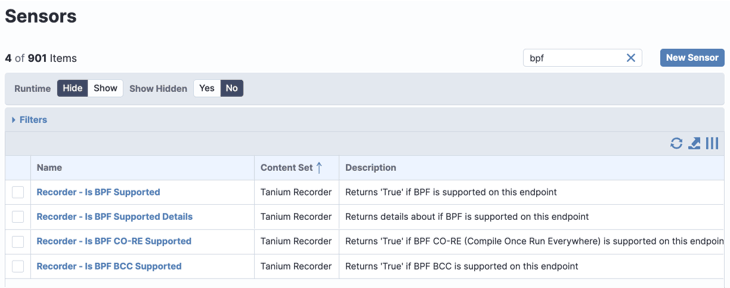
Taniumは、「Threat Response 3.3」を通じて、Linuxにおける拡張Berkeley Packet Filter(eBPF)のサポートを導入しました。 この技術により、組織はカーネルのソースコードを変更したり、カーネルモジュールを読み込んだりすることなく、Linuxカーネル上でサンドボックス化されたプログラムを実行することができます。 eBPFの新たなサポートにより、Threat Responseは、デスクトップからサーバーに至るまで、幅広いオペレーティングシステムを網羅し、イベント可視化の未来を形作る技術スタックにおいて、可視性を提供します。
「Threat Response 3.3 」は、エンドポイント全体にわたる脅威を大規模かつ迅速に是正するために必要な対応力を確保し、是正にかかる時間を数日や数週間からわずか数分に短縮します。
RBACが皆様をしっかりとサポートいたします
eBPFのサポート追加は、Taniumの「Threat Response」における、ユーザーフレンドリーな技術的進歩の最新の事例に過ぎません。 先日の「Threat Response 3.2.67 」のリリースに伴い、Taniumはロールベースのアクセス制御(RBAC)機能を、アラート、保存済み証拠、およびスナップショットに拡張しました。 これにより、お客様はユーザーペルソナを作成できるほか、管理権限グループごとにアラート、保存済み証拠、スナップショットの表示範囲を制限することができます。
また、RBAC により、管理者はユーザーの閲覧権限をカスタマイズできるため、組織はそれぞれの具体的なニーズに合わせて柔軟に対応することができます。
Taniumは、脅威対応を絶えず進化させることで、企業向けに利用可能な最も迅速かつ堅牢なインシデント対応および修復ソリューションを構築しています。 新しい「Threat Response 3.3 」は、運用しているエンドポイントの数やオペレーティング環境の種類にかかわらず、組織の安全とセキュリティを確保するのに役立ちます。
の詳細については、「Tanium Threat Response 3.3」をご覧ください。 (新しいタブで開きます) また、デモをご予約いただき、実際の動作をご確認ください。

