毎年、各組織は資産の保護のためにますます多くの資金を投じています。 そして、こうした資産に対する脅威は年々高まっています。
According to tech research firm Gartner, total worldwide spending on cybersecurity will reach $172 billion in 2022, up from $137 billion just two years ago. 大企業は、セキュリティ予算を毎年平均 12%増額しています。
一方で、重大な違反件数は、 25% 増加し、 2020 件から2021件となりました。 The cost of ransomware attacks has increased more than 50 times since 2015, according to Cybersecurity Ventures, which projects that losses will exceed $265 billion by 2031.
「セキュリティ業界は機能不全に陥っています」と、リーバイス・ストラウスの元CISOで、現在は S3 コンサルティングの独立系サイバーセキュリティアドバイザーを務めるスティーブ・ザレフスキー氏は述べています。
ザレフスキ氏は、支出額と成果の間に乖離が生じた要因は多岐にわたると説明しています。 ベンダー各社は、リソースの共有や連携をさらに強化し、攻撃者を阻止する必要がある、と彼は述べています。 また、セキュリティの専門家たちは、企業が収益を上げる上で自分たちが果たす役割について、より深く理解する必要があります。
しかし、その主な理由の一つは、CISOと経営幹部が成功をどのように評価するかという点における根本的な隔たりにあります。
資金の流れを追う
ザレフスキ氏によると、多くのサイバーセキュリティの専門家は、間違った指標を測定しているとのことです。 CISOは取締役会の前で、阻止された攻撃の数、削除された悪意のあるメールの数、 といったフィッシング詐欺を見抜くための従業員研修の実施状況、あるいはセキュリティ情報イベント管理(SIEM)技術のアップグレードに投じられた資金について報告することになります。 しかし、デジタル攻撃が成功した場合、それが企業の収益にどのような影響を与えるか、あるいはリスクを軽減するためにどれほどのコストがかかるかについては、十分に語られていません。
「CISOとしての私の仕事は、会社を安全に守ることではありません。」 「私の仕事は利益を守ることです」リーバイス・ストラウス社の元CISO、スティーブ・ザレフスキー氏
2021年9月 の調査(、Harvard Business Review、、 、Analytic Services )によると、CISOの68%が意思決定者に技術的な指標を提示していることが明らかになりました。 潜在的な金銭的損害額を 56%で算定するだけです。
「CISOとしての私の仕事は、会社のセキュリティを確保することではありません」とザレフスキ氏は述べています。 「私の仕事は、利益を守ることです。」
セキュリティソリューションへの多額の投資は利益を圧迫するため、そうした投資には正当な理由が必要です。 CISOは、サイバーセキュリティリスクをビジネスリスクと関連付け、経営陣や取締役会が理解できる形で定量化する必要がある、とザレフスキ氏は述べています。 それは最終的に、企業がどの程度のリスクを引き受ける用意があるか、またリスクを軽減するためにどの程度の費用を投じる用意があるかという議論につながります。
[関連記事:重要な指標の測定:リスク測定と企業の目標・目的との整合]
あらゆる指標を統べる唯一の指標とは? デジタルおよびサイバーガバナンスについて企業に助言を行っている「デジタル・ディレクターズ・ネットワーク」の創業者兼CEOであり、南カリフォルニア大学(USC)マーシャル・ビジネススクールの非常勤教授でもあるボブ・ズキス氏は、次のように述べています。 取締役会の関心を引きたいのであれば、お金の話から切り出してみてください。
「それが出発点です」とズキスさんは言います。 「もしデジタルビジネスシステムを停止したら、そのシステムが生み出している収益はどうなるのでしょうか?」 「セキュリティ対策と収益を結びつけることができれば、取締役会は一日中あなたの話に耳を傾けてくれるでしょう。」
収益に対するリスクを把握する
6月、ガートナーは、組織がセキュリティ投資の価値を評価するためのベンチマークとして活用できる、成果重視の指標 20 項目を公表しました。 組織は、インシデントの修復にかかる平均時間、パッチ適用の頻度、フィッシングメールのクリック率など、すでに測定している指標を活用し、同業他社と比較することができます。
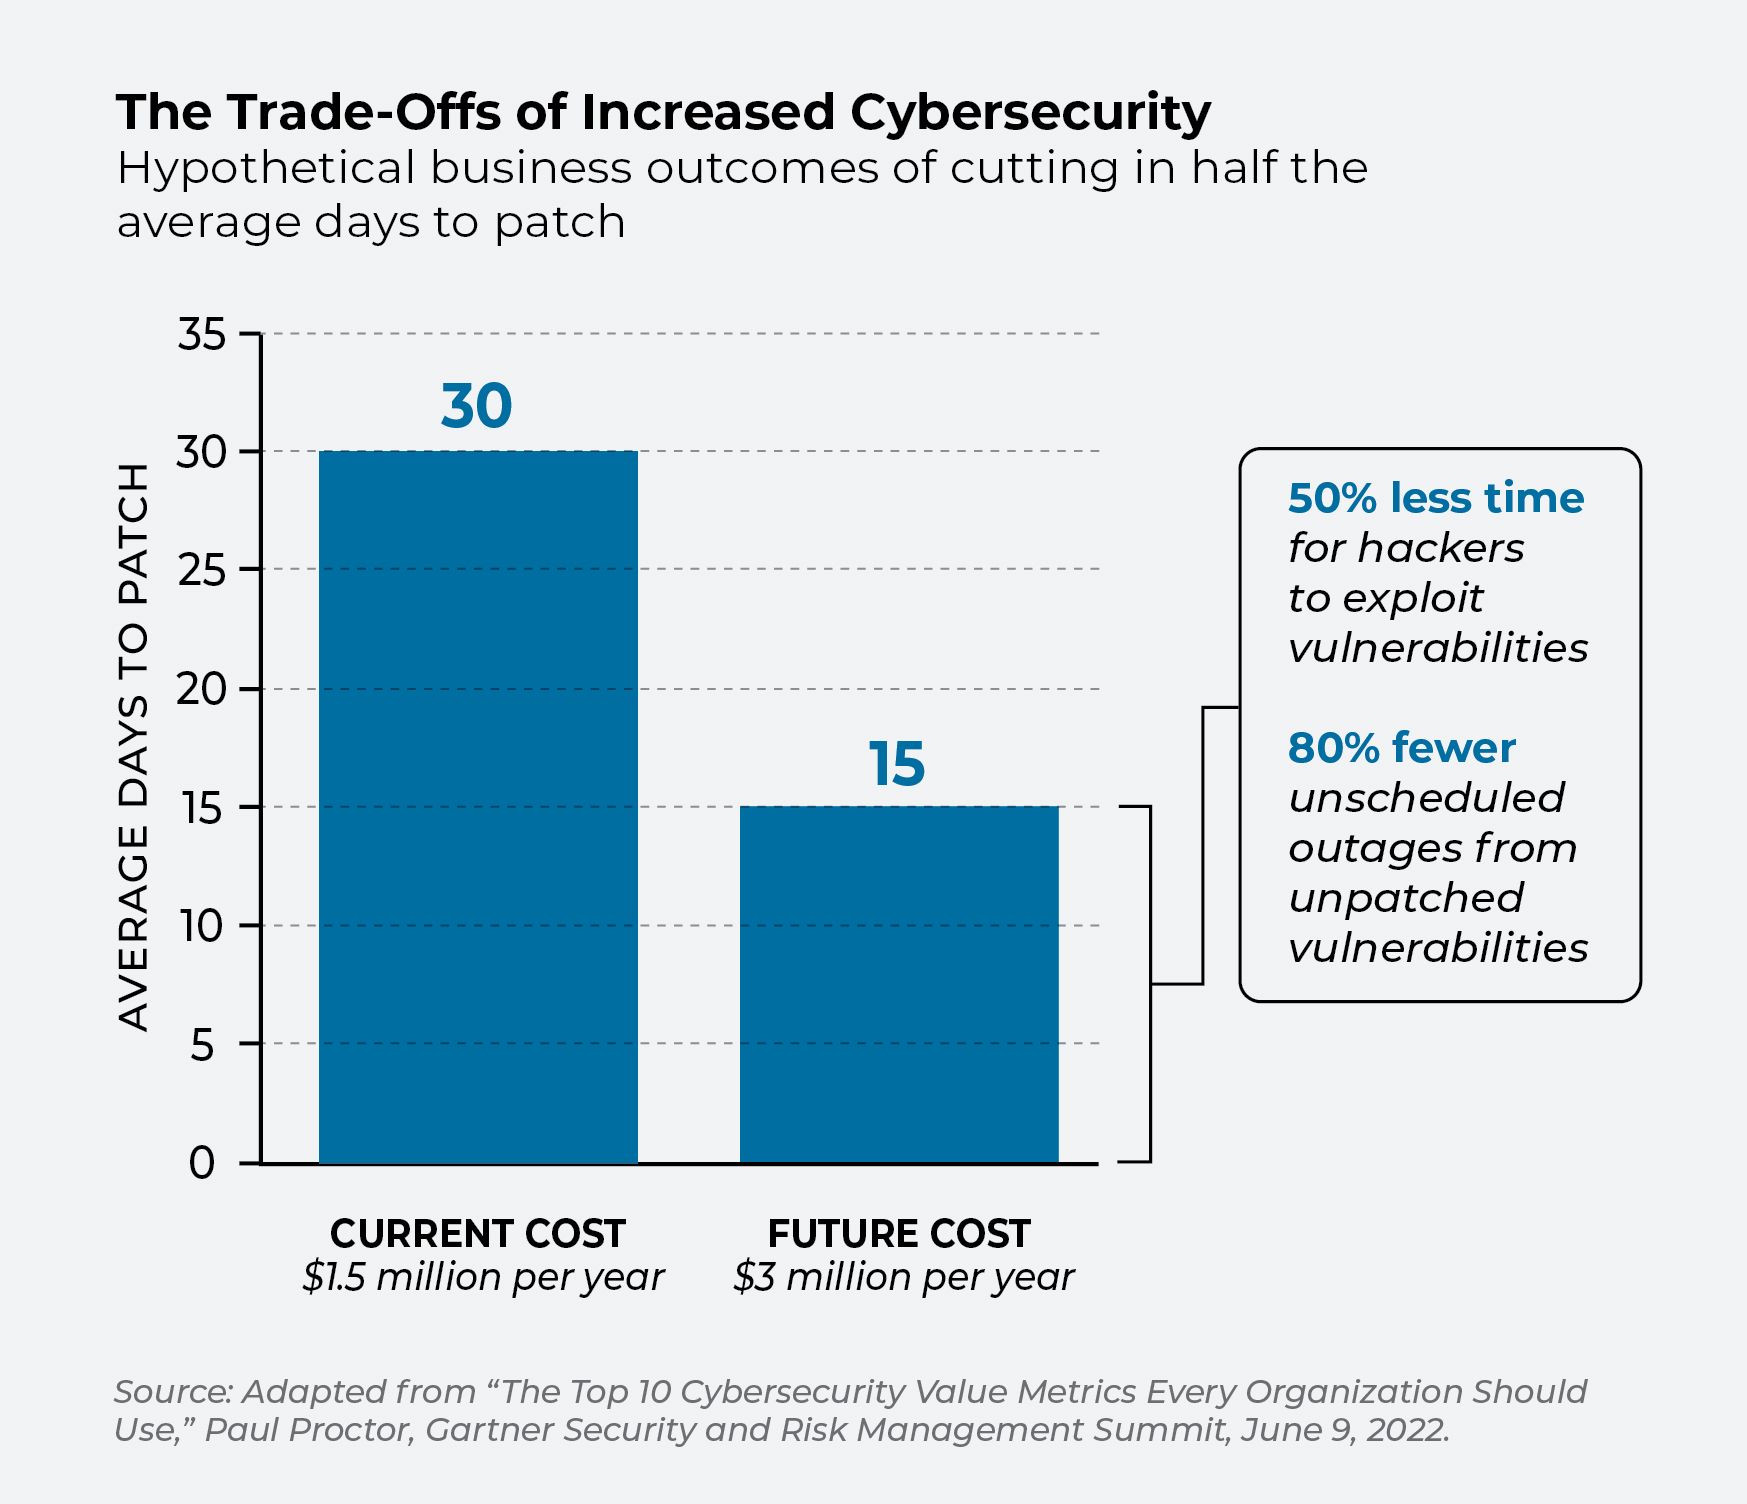
ガートナーのバイスプレジデント兼ディスティンギッシュド・アナリストであるポール・プロクター氏は、4月に開催されたウェビナーで、「共通のベンチマーク基準を設けることで、CISOは『ビジネス主導のサイバーセキュリティ投資について、建設的な議論』を行うことができるようになるでしょう」と述べました。 それを踏まえて、セキュリティおよびビジネスの責任者たちは、脆弱性へのパッチ適用にかかる時間を 30 日から15 日に短縮するのにどれほどのコストがかかるか、また、それによってリスクがさらに低減されることがその費用に見合う価値があるかどうかといった問題について議論することができます。 (下の図をご覧ください。)
「取締役会は、セキュリティを魔法のように扱い、セキュリティの専門家を魔法使いのように扱っています」とプロクター氏は述べました。 「魔法使いに少しお金を渡せば、彼が魔法をかけてくれるので、組織は守られるでしょう。」 何か問題が起きると、彼らは「新しい魔法使いが必要になりそうですね」と言うそうです。 「その結果、いくつかの極めて不適切な投資判断が下されてしまいました。」
金銭面や実用的な観点から考えてみると
しかし、セキュリティインシデントが企業の収益に及ぼす潜在的な影響を推し量ることは、依然として科学というよりはむしろ経験則に近いものです。 Eコマースサイトが1時間ダウンした場合、失われた収益を見積もるのは比較的簡単です。 X-Analyticsのサイバーリスクソリューション部門社長であるケビン・リチャーズ氏は、製造業や製薬業といった実店舗を構えるビジネスを支えるデジタルシステムの財務的影響を算出することは、より難しい課題であると述べています。
「サイバーセキュリティ業界にとって、この 30 年間、経済的影響を算出することが最大の課題でした。」X-Analyticsのサイバーリスクソリューション部門社長、ケビン・リチャーズ氏
「これは、サイバーセキュリティ業界にとって過去 30 年間で最大の課題となっています」とリチャーズ氏は述べています。同氏の会社は、10年以上にわたるのサイバー保険( )の保険金請求データや実際の侵害事例を活用し、攻撃が成功した場合の潜在的な損害額を算出しています。 X-Analyticsのクラウドベースのプラットフォームは、経営幹部がセキュリティ予算をどこに投資すべきか、またその配分が今後どのように変化していくかについて、十分な情報に基づいた意思決定を行うのを支援します。
リチャーズ氏によると、最も重要な指標や、経営幹部がそれらの指標にどれほどの重要性を置くかは、組織によって大きく異なるといいます。 重要なのは、CISOが経営陣と同じ場に集まり、リスク許容度について率直な話し合いを行うことです。
[関連記事:サイバーリスクスコアは単なる数字以上のものあるべきです]
「こうしたリスクに具体的な金額を当てはめてみると、誰もが予想していたよりもはるかに大きなものだと判明するのです」と彼は付け加えます。 「ナプキンの裏にさっと書き留めるようなことではありません。」
また、この議論は、特に上場企業にとっては、先送りする余裕などないものです。 SECが最近発表した ガバナンスに関する提案( )では、上場企業に対し、セキュリティ問題にこれまで以上に注意を払うよう求めています。 のサイバーリスク を取締役会レベルで評価することは、もはや「あれば望ましい」ものではなく、「必須」となるでしょう。
「取締役会には、サイバーセキュリティの問題を理解している人物が同席していなければなりません」と、デジタル・ディレクターズ・ネットワークのズキス氏は述べています。 「CISOは、定量化と重要性を、具体的な金額に換算できる形で明確に説明しなければなりません。」 「もしそのストーリーを伝えられないなら、別の仕事を探さなければならないでしょう。」

