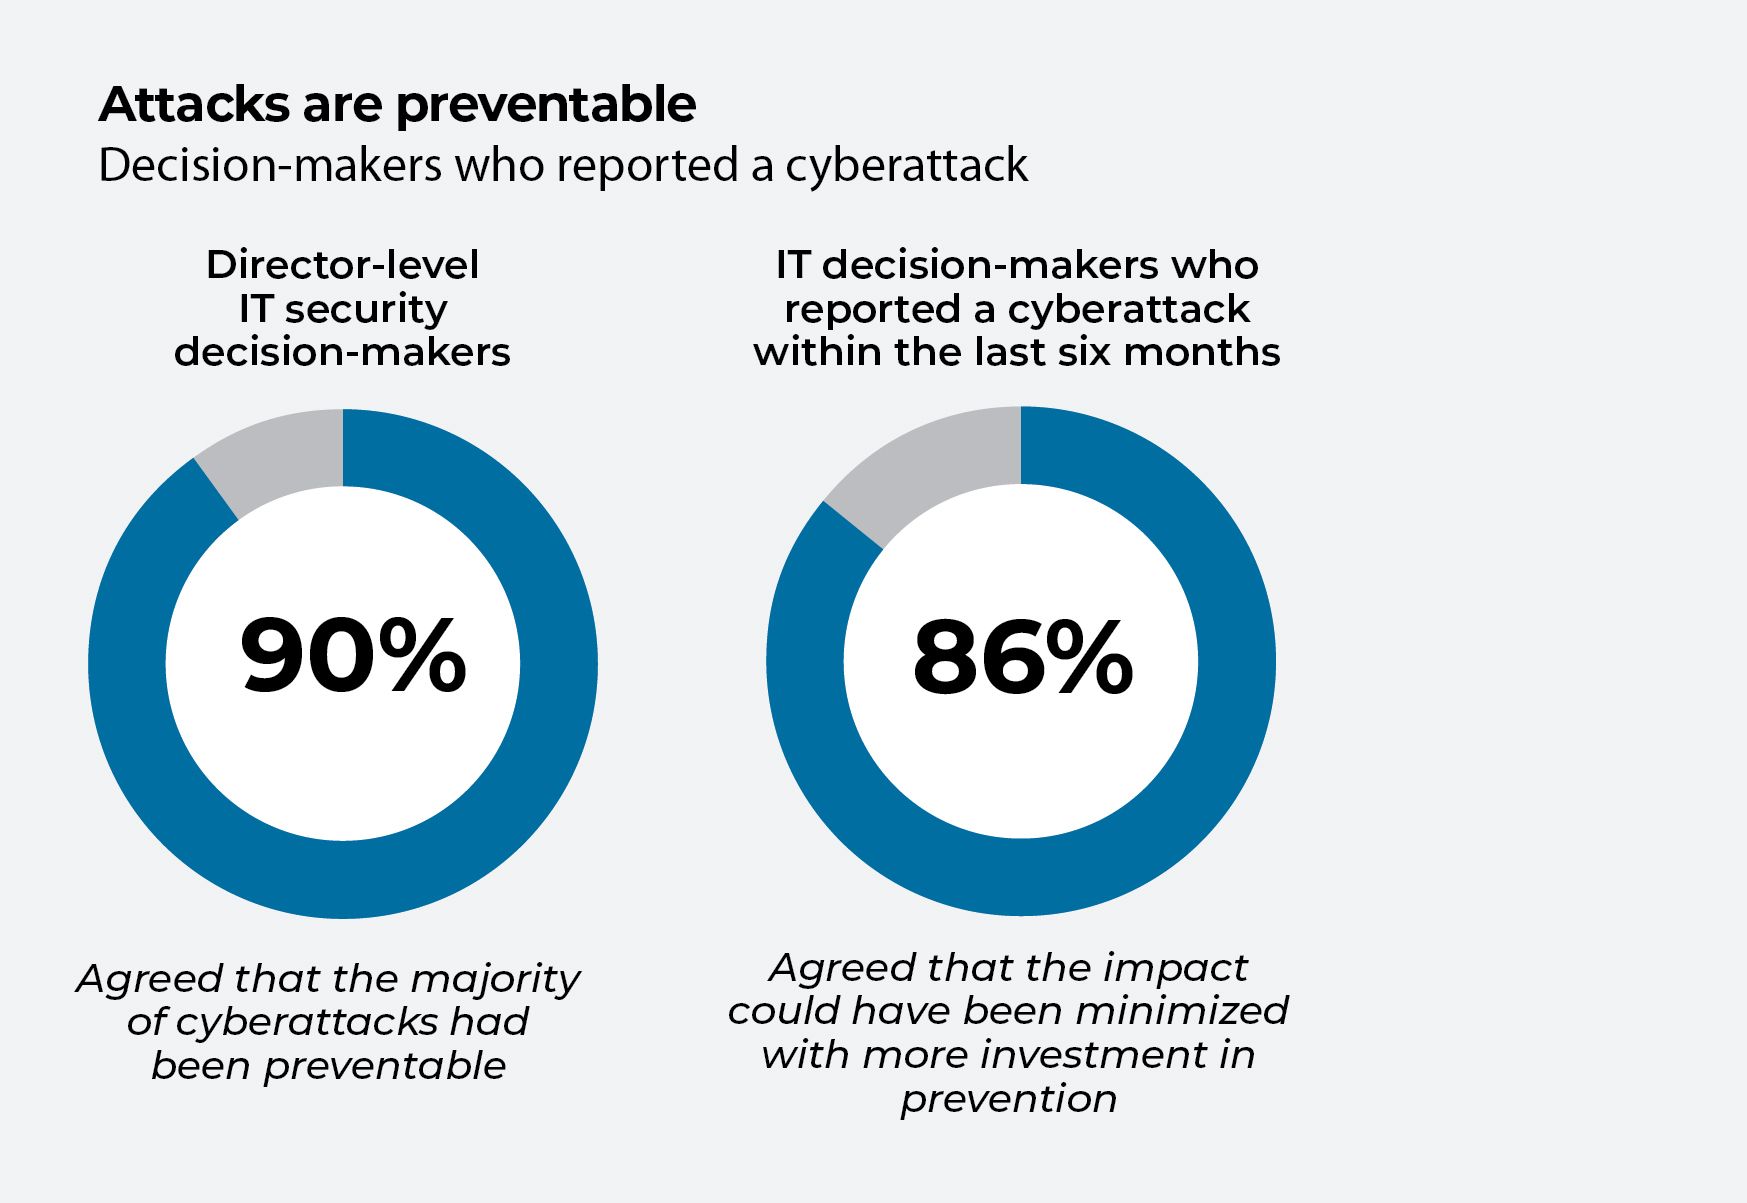
サイバー攻撃との日々の戦いにおいて、ハッキングを未然に防ぐことは、事後に代償を払うよりもはるかに良いことです。
The average cyberbreach cost $4.2 million in 2021, according to research from IBM and the Ponemon Institute. の脅威検知、 のエンドポイントセキュリティ、および のパッチ管理 といった予防的なサイバーセキュリティ対策は、取り組みの徹底度や企業の規模にもよりますが、はるかに低コストで済む場合があります。
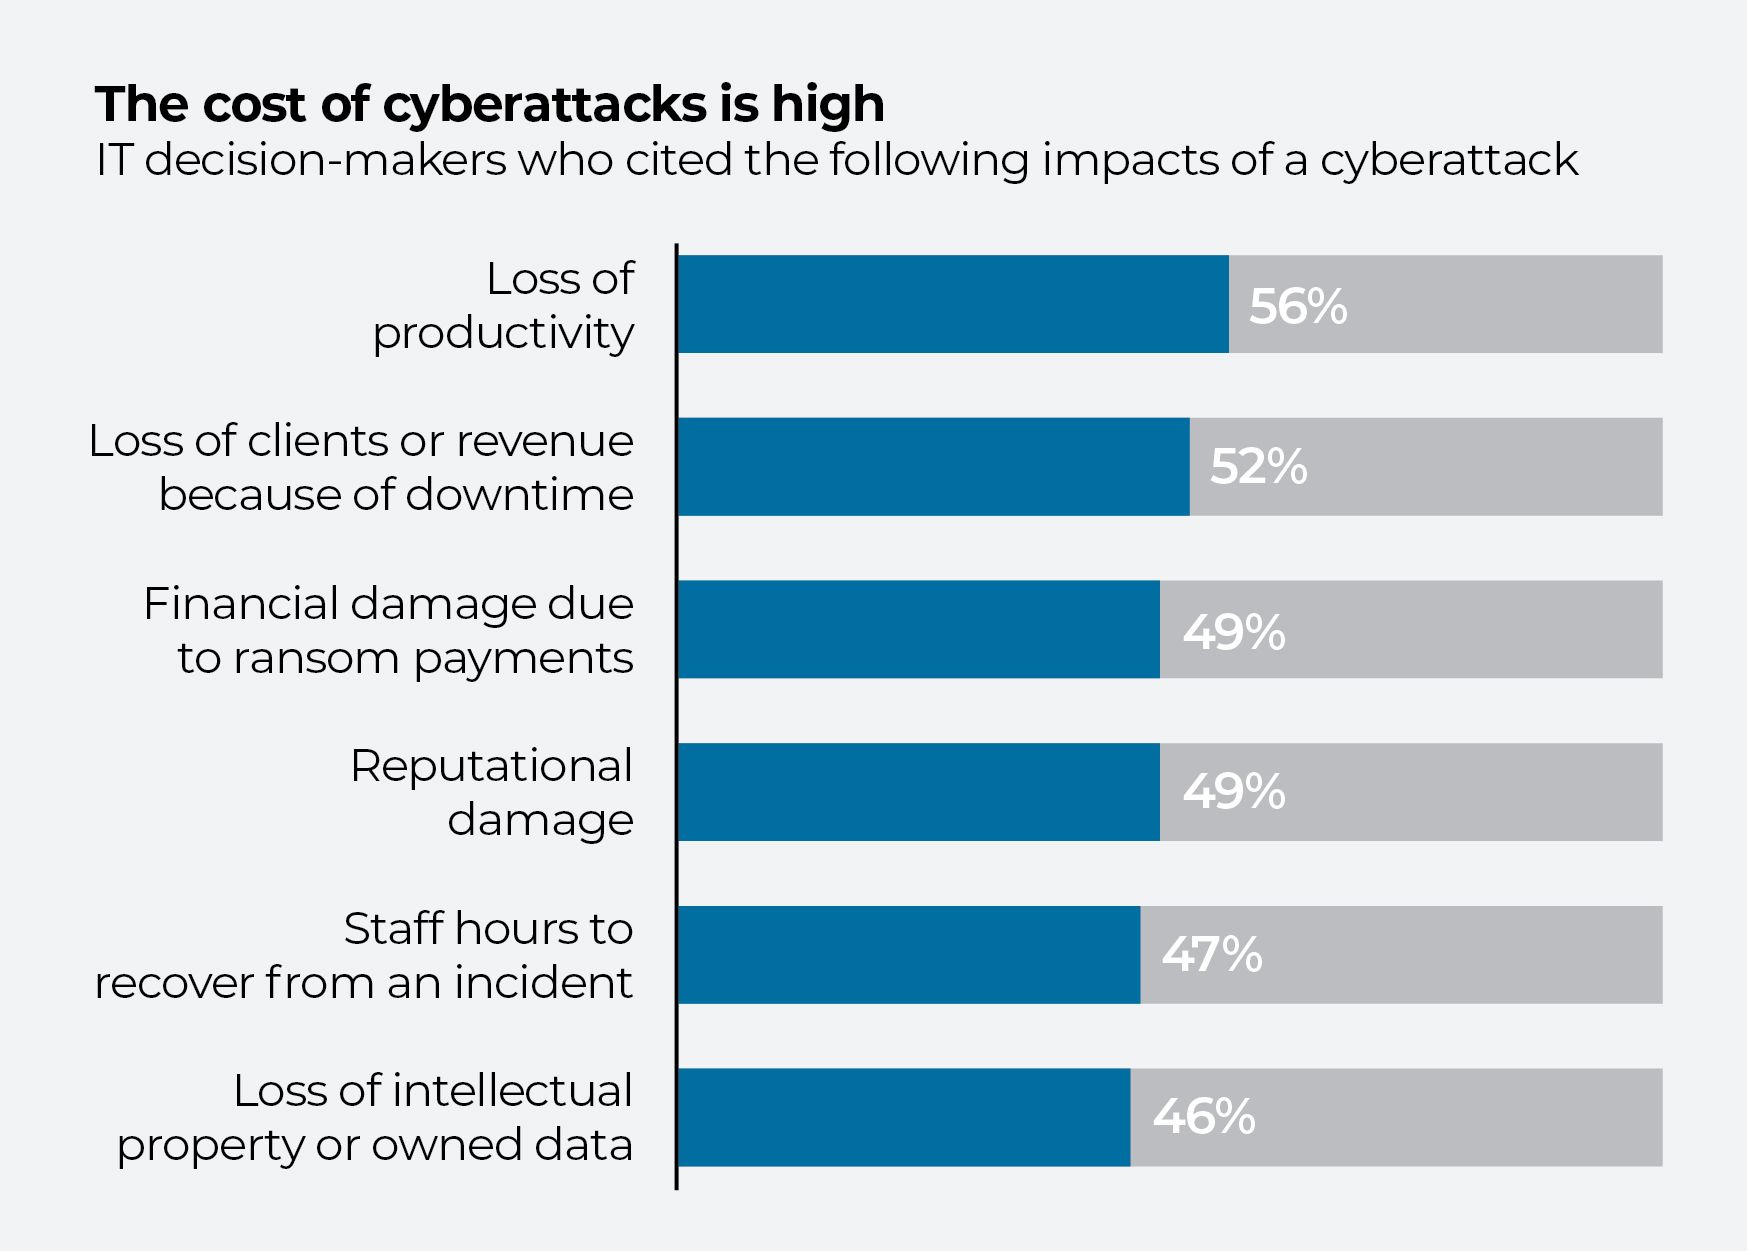
In fact, 85% of leaders whose organizations have been hacked agreed that it costs more to recover from a cybersecurity incident than to prevent one, according to the 2022 survey of more than 250 IT security decision-makers that Arlington Research conducted for Tanium. 調査対象となった企業は、従業員数が 250 名以上で、英国のさまざまな業界で事業を展開していました。
「多くの深刻なセキュリティインシデントは防ぐことができたはずです」と、TaniumのチーフITアーキテクトであるオリバー・クロンク氏は述べています。 「 のゼロデイ攻撃 や 人工知能 といった手法を悪用した高度な攻撃に関するニュースは数多く報じられていますが、私が目にする情報漏洩の半数以上は、基本的な サイバー衛生管理 の基準を維持していれば防ぐことができたはずです。」 「現在の状況は、玄関のドアや窓を開けっ放しにして、盗難に遭ってから初めて鍵をかけるようなものです。」
以下の図表は、ITリーダーが直面している主要な課題を示しています。
サイバーセキュリティ上の脅威が増加しています(ハイブリッドワークのせいですね)
残念ながら、調査の回答者によると、最悪の事態はまだこれからだとのことです。 が調査した経営幹部の80%が、サイバー脅威のリスクが高まっていると考えています。 彼らは、 2022 年がこれまでのうちで最も攻撃が激しくなる年になると予想しています。
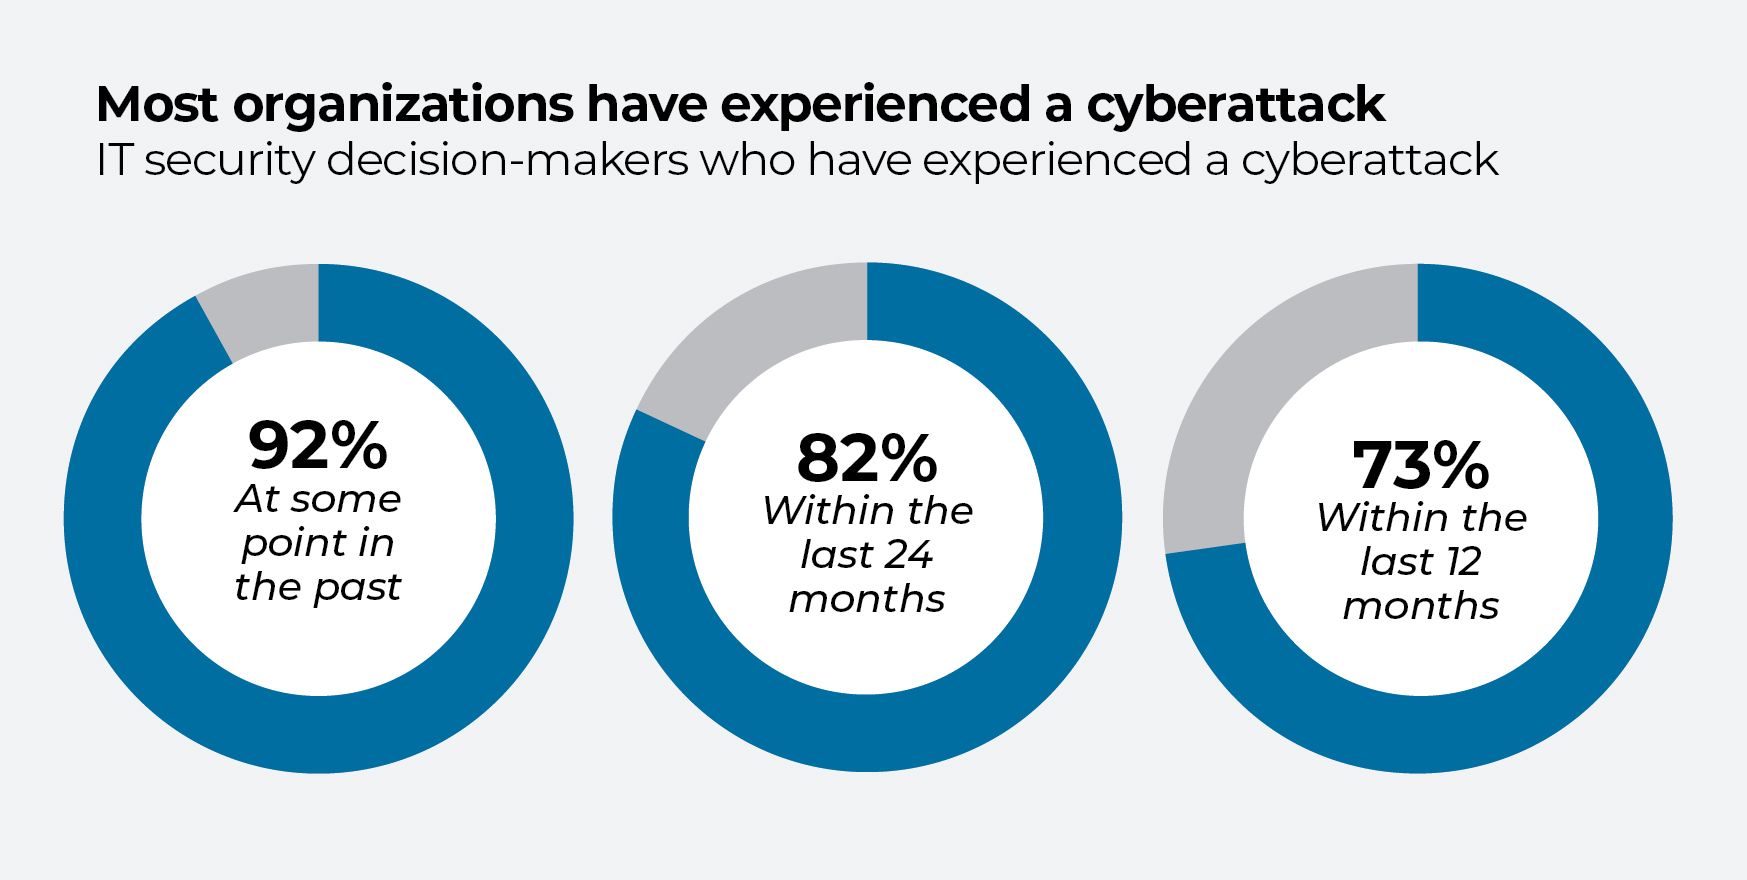
経営幹部の4分の3近く(71%)が、 のハイブリッドワーク環境 において、自組織のITセキュリティチームが脅威から組織を守るのが、COVID-19パンデミック以前と比べてより困難になっていることに同意しました。 回答者によると、多くの企業はサイバーセキュリティよりも物理的なセキュリティをより重視しているとのことです。 しかし、経営陣には一層の取り組みが求められています。調査対象企業の取締役会は、パンデミック以前と比べて、サイバーセキュリティにはるかに重点を置いていると報じられています。
「起こる必要があった」サイバーセキュリティインシデント
この調査により、 のサイバーセキュリティに対する組織の姿勢について、いくつかの厳しい現実が明らかになりました。 過去6か月以内にサイバー攻撃を受けたことがある回答者のうち、 86%が、経営幹部は攻撃を受けた後に初めてサイバーセキュリティへの投資を行う可能性が高いと考えていました。
また、 75%が、経営陣からの投資を増やすためには「何らかのサイバーセキュリティインシデントが発生する必要があった」と回答しました。 経営陣の意識改革が必要ですが、それはITチームが、事後対応と予防措置の間に健全なバランスを取り戻す機会を模索してこそ実現できるものです。
[関連記事:サイバー危機が深刻化する中、CISOと取締役会はコミュニケーションの取り方を学ぶ必要があります]
サイバー攻撃の被害者たちは、「サイバー衛生管理は極めて重要だ」と述べています
サイバー攻撃の予防可能な原因としては、 や といったフィッシングリンクをクリックすること、機密データをパスワードで保護していないこと、あるいはパッチが適用されていないデバイスに脆弱性を残したままにしておくことなどが挙げられますが、これらはすべて、適切なサイバー衛生管理を行うことで大幅に減らすことができます。
例えば、一般的な企業ネットワークには、コンピュータ、サーバー、データベース、仮想マシン、モバイル端末、オペレーティングシステム、アプリケーション、ツールなど、広範な攻撃対象領域が存在します。 これらのリソースが定期的かつ適切に管理されていないと、データが失われたり紛失したり、ソフトウェアにパッチが適用されないままになったり、ユーザーの権限設定が時代遅れになったりすることがあります。
[関連記事:世界的な大手企業カミンズがサイバー衛生管理をどのように取り入れているか]
人員配置は、予防において極めて重要な要素です。 回答者の半数が、 予防的なセキュリティ対策に十分な投資を行うためのスタッフ やリソースが不足していることに同意しました。 サイバーセキュリティの予防措置に十分な注力を割ける人員の不足幅が最も大きかったのは公共部門の組織(60%)で、次いでテクノロジー・通信業界(54%)、医療業界(52%)、教育業界(52%)の組織が続きました。
サイバー衛生管理は大きな成果をもたらします
調査によると、サイバーセキュリティに対して主に予防的なアプローチをとっていた組織は、過去 24 ヶ月以内にサイバー攻撃やデータ漏洩を経験した割合が、著しく低かったことがわかりました。
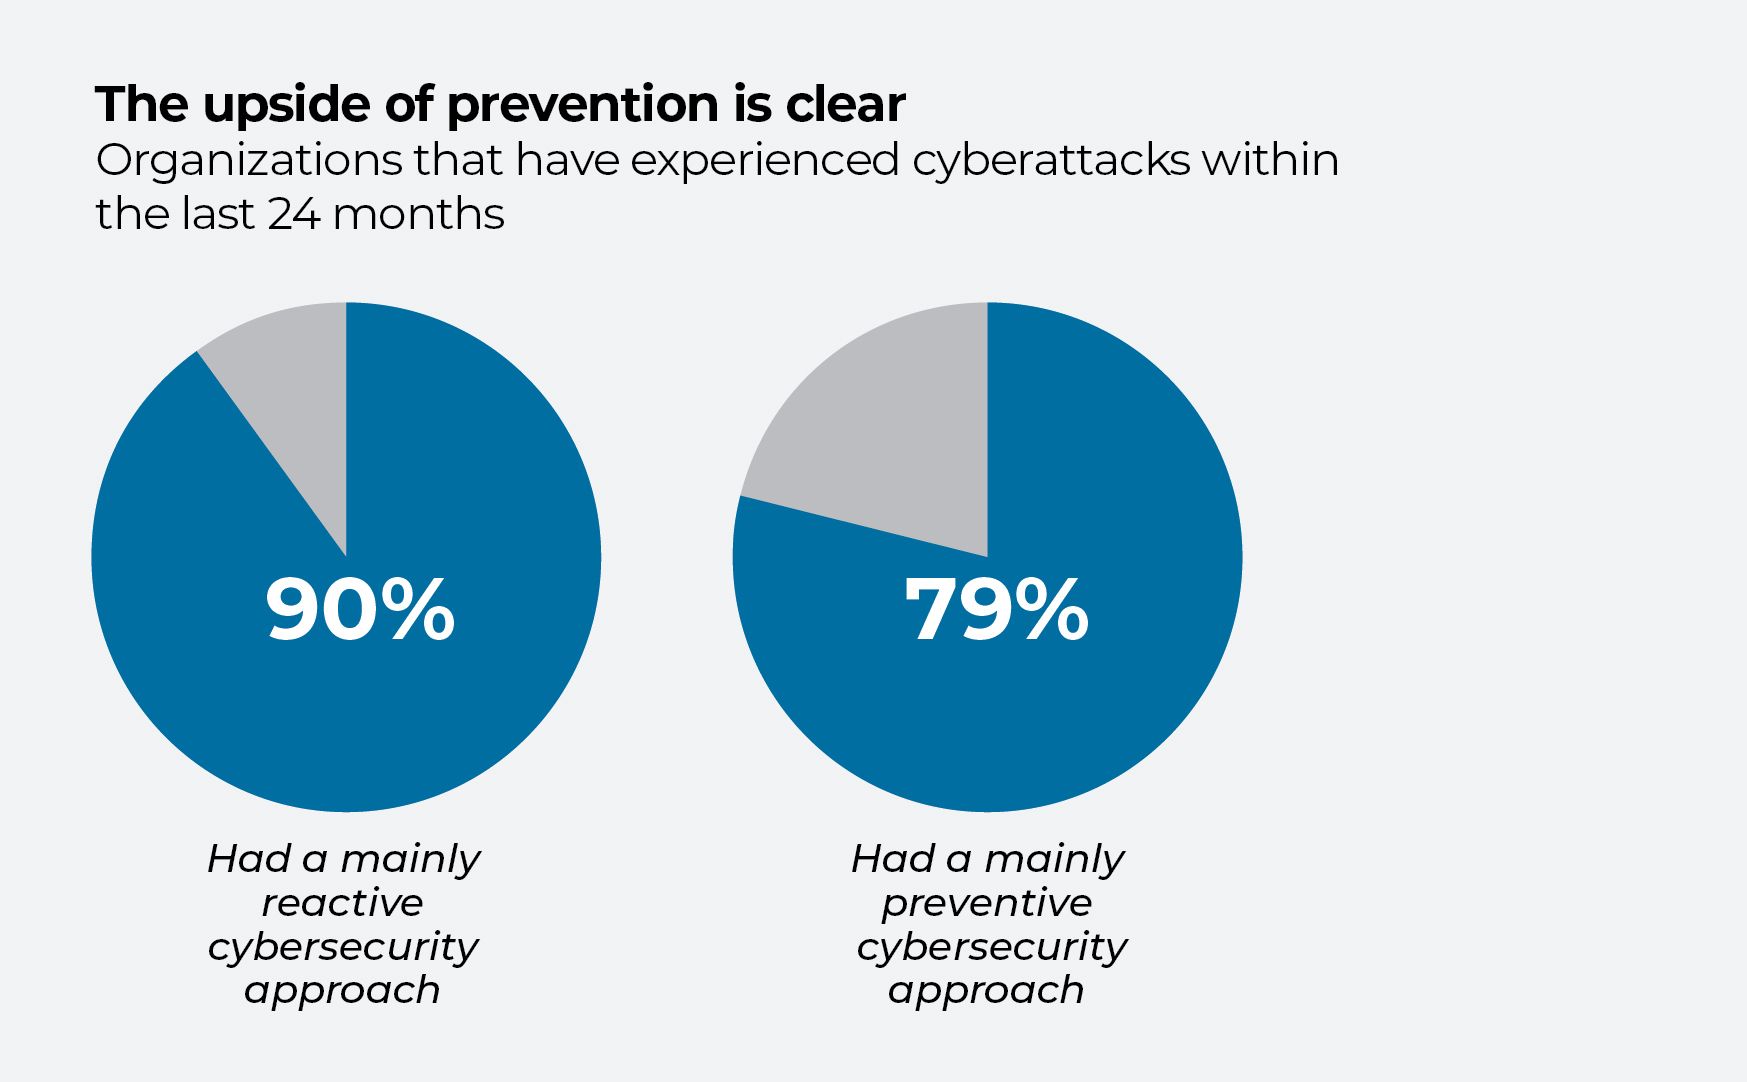
回答者 10 人のうち、10人中7人近くが、サイバーセキュリティにおいては予防を主軸としたアプローチが最善であると信じているのも、不思議ではありません(68%)。 規模の大きい組織ほど予防的なアプローチを採用する傾向が強く、従業員数が 500 人以上の の組織のうち、 70%が予防を優先すると回答したのに対し、従業員数が 250 人から
499 人の組織では60%が予防を優先すると回答しました。
リスクスコアリング、脅威ハンティング、およびその他の賢明な投資
この調査には、他にも良いニュースがあります。 「リスク分析ツールの進化により、サイバー脅威の防止が容易になってきています」と、回答者の 81%が述べました。 リスクスコアリング( )や脅威ハンティング(、 )ツールも、投資の有望な分野です。
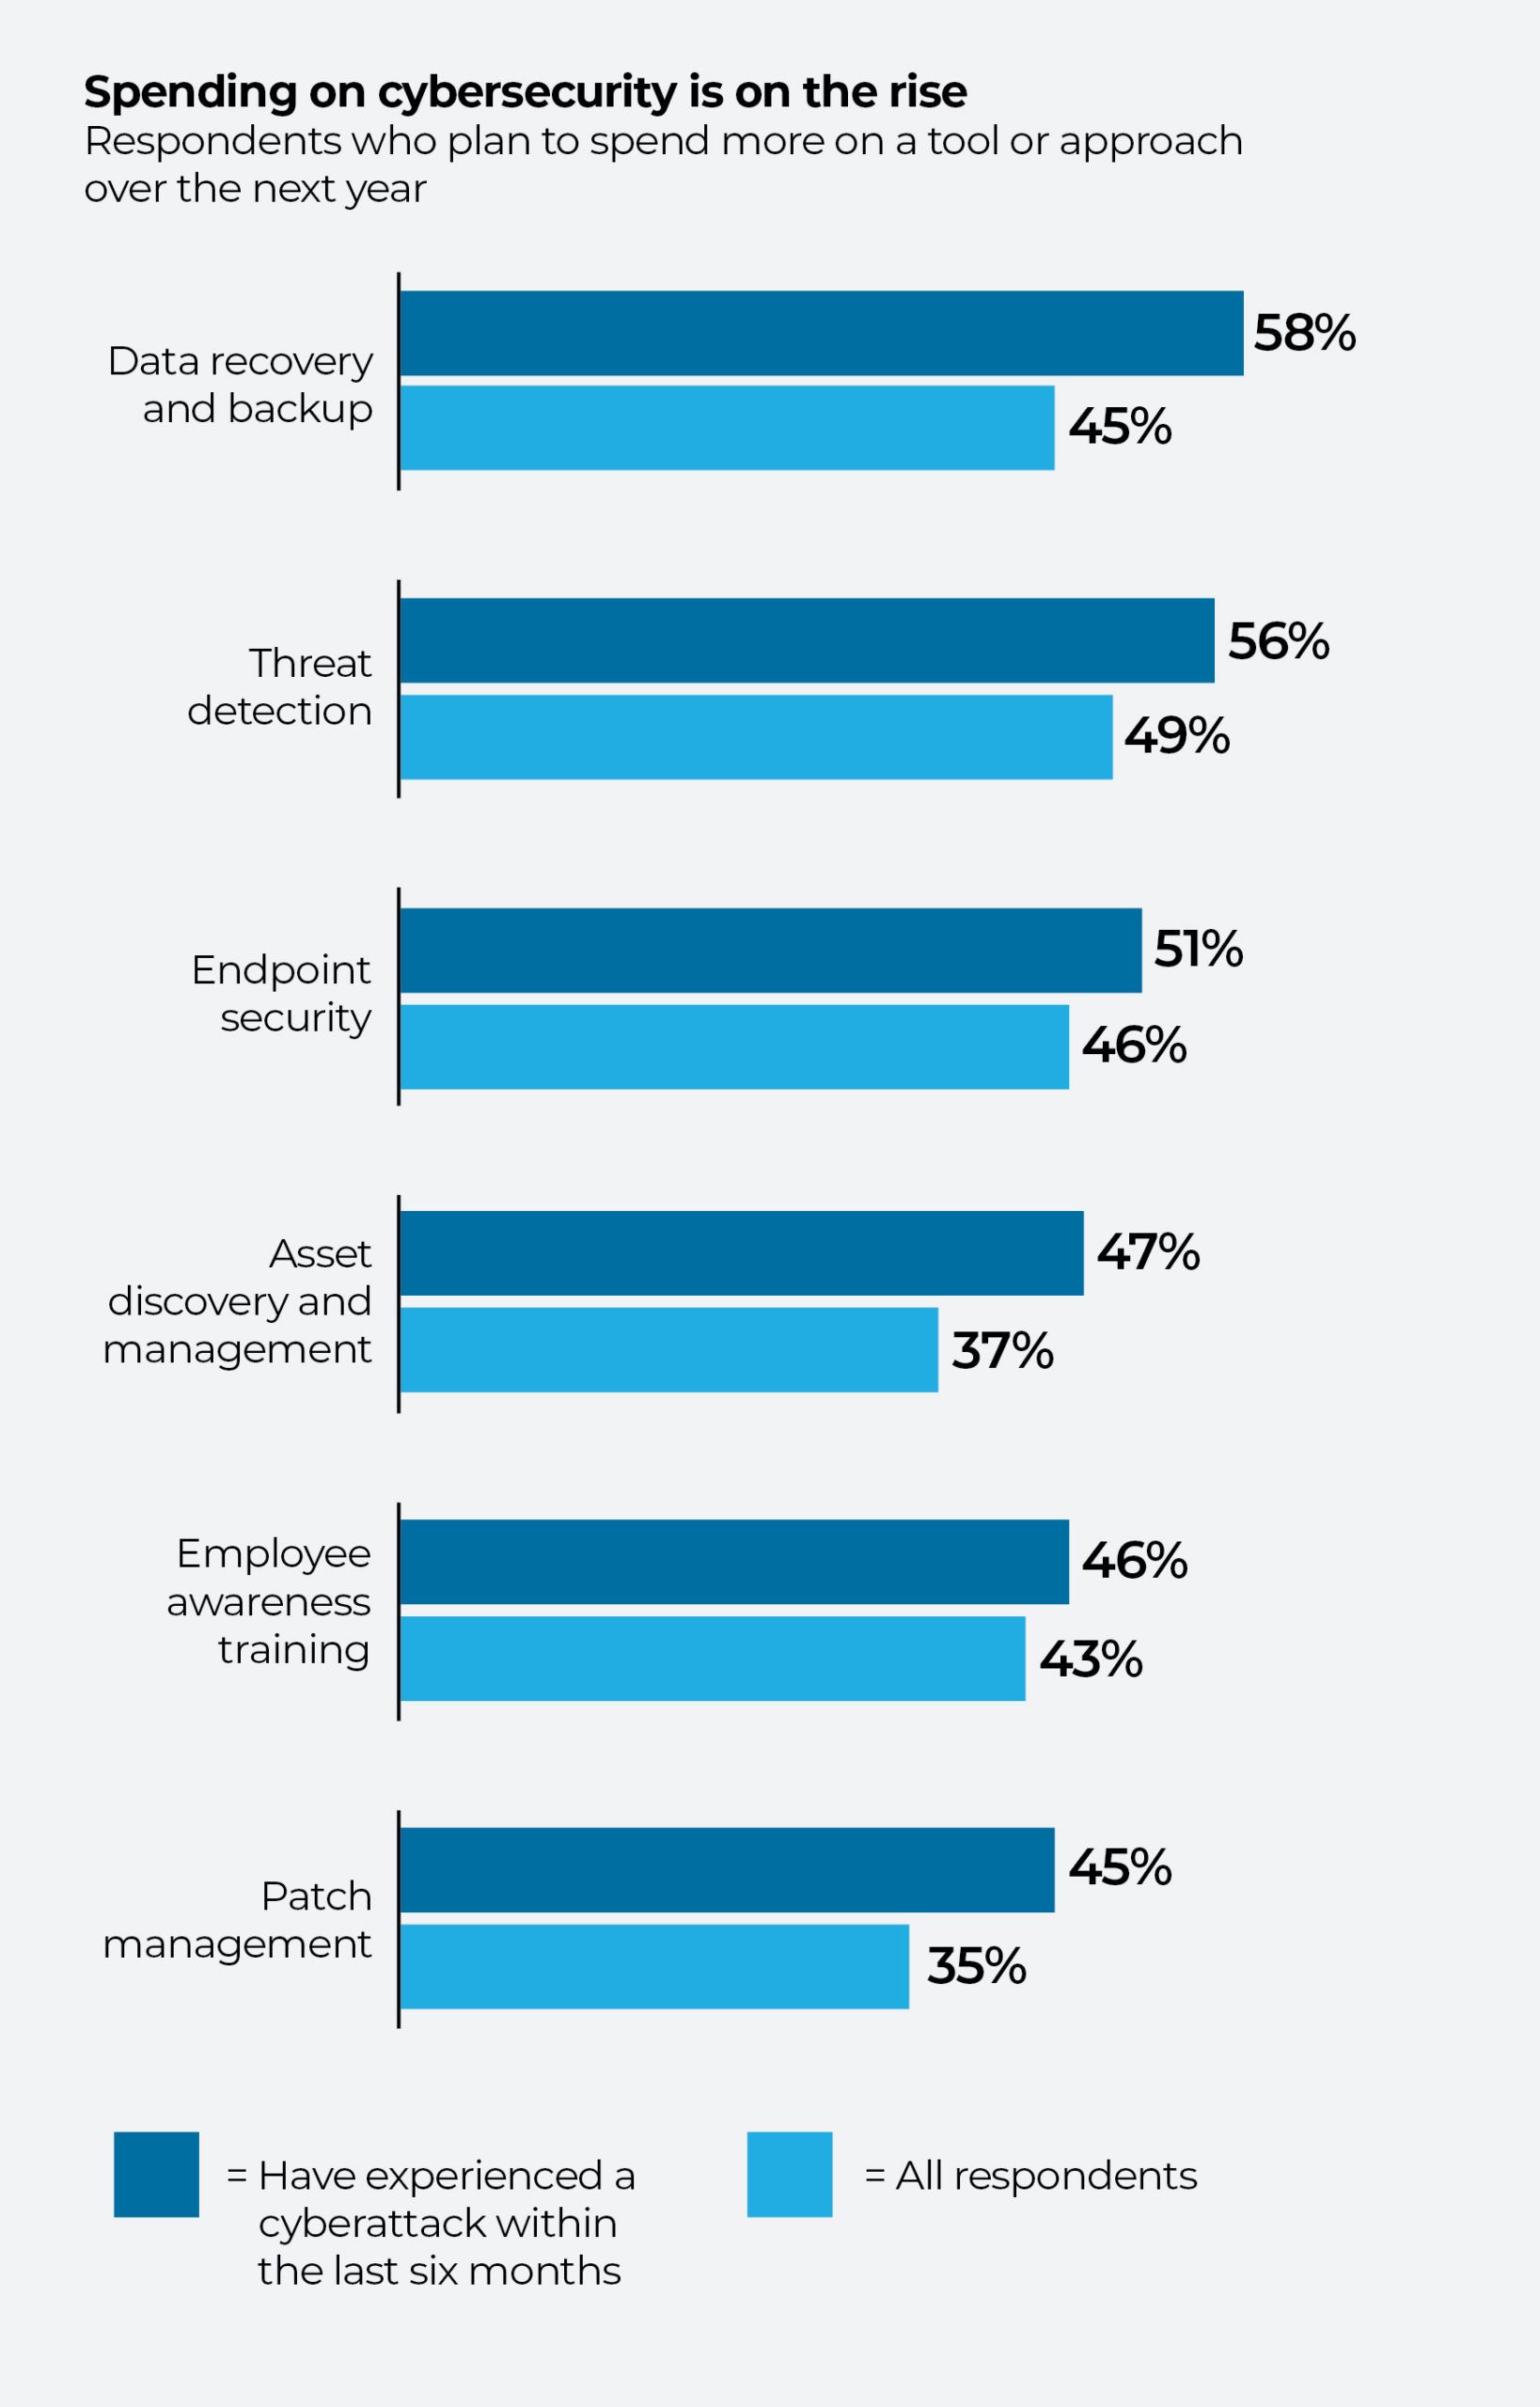
とはいえ、多くの組織では、サイバー攻撃を受けて初めて、サイバーセキュリティツールや対策への支出を増やすことがよくあります。 過去6か月以内にサイバー攻撃を受けた企業は、平均よりも高い確率で、次年度において上記のツールや対策への支出を増やす見込みです。
人間の心理を考えると、最後の発見――つまり、リーダーたちはセキュリティ体制が破られてからでないと、その整備に取り組み始めないことがあまりにも多い――は、これらの中で最も驚くべきことではありません。 しかし、これはよくある事後対応的なアプローチであり、より効果的な予防策を講じることで最も簡単に回避できるものです。