これは、当社組織内でTaniumプラットフォームをどのように活用しているかを探る、全4回にわたるブログシリーズの第2回です。 第1部では、 において、重大な脆弱性をどのように追跡しているかをご紹介しました。 今回の記事では、SecOpsエンジニアのグレッグ・ポティエ氏が、定期的なコンプライアンスチェックによって、これまで評価対象外だった6台の新しいサーバーが発見された経緯について語っています。 これらの簡単な手順を実行した結果、彼はそれらのサーバーについて次のようなことを突き止めました。
前回のコンプライアンス監査はいかがでしたか?
最も差し迫った質問に対して即座に回答することで、皆様の不安を和らげることができましたか?
そうじゃないんですか? そうは思いませんでした。
コンプライアンス監査は、決して楽しいものではありません。 ここタニウムでは、来月、社内のコンプライアンス監査が控えております。 SecOpsエンジニアとしての職務において、私はそのプロセス中に生じる数多くの質問への対応に直接携わっており、その中には以下のようなものがあります:
- 合格できるでしょうか、それとも不合格になるでしょうか?
- もし失敗してしまった場合、その結果はどれほど深刻なものになるでしょうか?
- 私たちのネットワーク上には、私たちがまだ把握していない資産があるのでしょうか?
- 現在使用している最新のスキャン結果は、どれほど古く、不正確なのでしょうか?
経営陣から、「当社の環境のうち、ベースライン構成に準拠しているのは何パーセントですか?」と尋ねられたとき、 、Tanium Comply (新しいタブで開きます)、、 を利用することで、私の仕事は飛躍的に楽になりました。 Comply を利用することで、セキュリティチームは、ネットワークやエンドユーザーへの影響を最小限に抑えつつ、企業全体でコンプライアンスおよび脆弱性スキャンを実行することが可能になります。 まずはここから始めましょう:
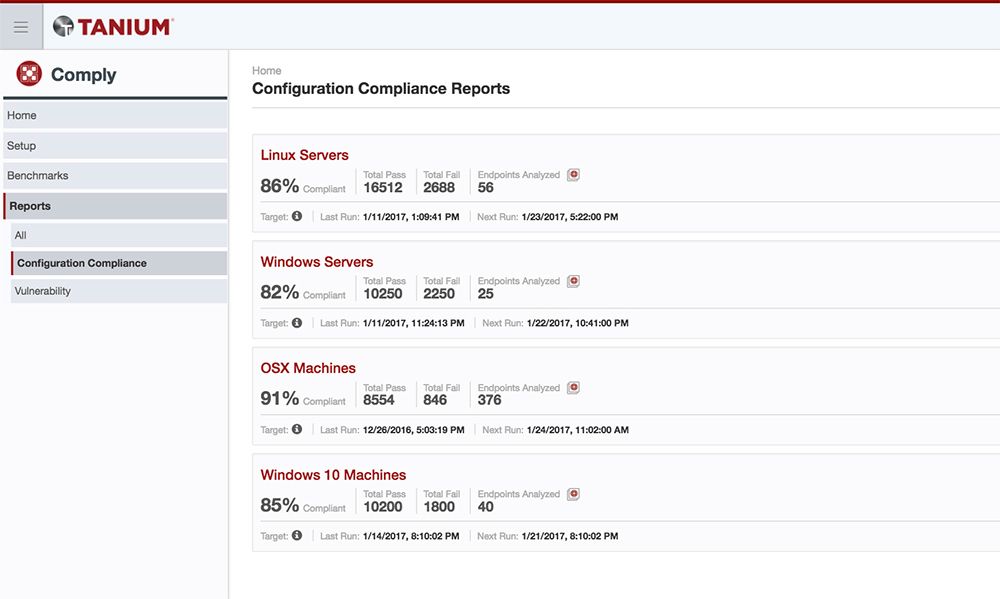
Taniumコンソールでは、Center for Internet Security(CIS)のベンチマークに基づくコンプライアンススキャンであれ、CIS OVAL脆弱性スキャンであれ、すべてのスキャンの結果を確認することができます。 上記の結果を見る限り、スコアは良好なようです。 とはいえ、監査によって、私たちのネットワーク上で稼働している、私たちが知らないような予期せぬマシンが発見されないという保証はどこにあるのでしょうか?
Tanium Discover
弊社では、 ()、Tanium Discover( )(新しいタブで開きます)、、、 を利用して、企業内の対象となるすべてのサブネットをプロアクティブにスキャンし、新しいマシンが検出された際に通知されるようアラートを設定しています。 Discoverを、管理対象外の資産をリアルタイムで監視するツールとお考えください。 Discoverは、オペレーティングシステムやホスト名に加え、注目すべき開いているポートの情報も提供してくれます。
コンプライアンスの結果を確認したところ、Tanium Discoverから、6台の新しいWindowsマシンがオンラインになったことを知らせるメール通知が届きました:
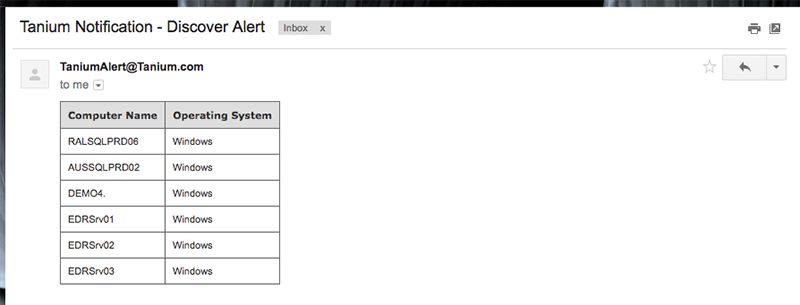
ネットワークに接続されてから数分以内に、Taniumが当社のネットワーク上にこれらの新しいマシンが存在することを通知してくれました。 これらの6台のWindowsマシンを調査し、コンプライアンス達成率、そして何よりも重要なセキュリティ態勢が損なわれていないことを確認する必要があります。 IT部門に確認したところ、これらのマシンは一時的なプロジェクトのために作成されたものであり、パッチはすべて適用され、セキュリティ対策も万全であるとのことです。
私たちは同僚を信頼していますが、Taniumを使えばその信頼を裏付けすることもできます。そこで、Taniumを導入し、これらのマシンに対してコンプライアンススキャンを実行することにしました。
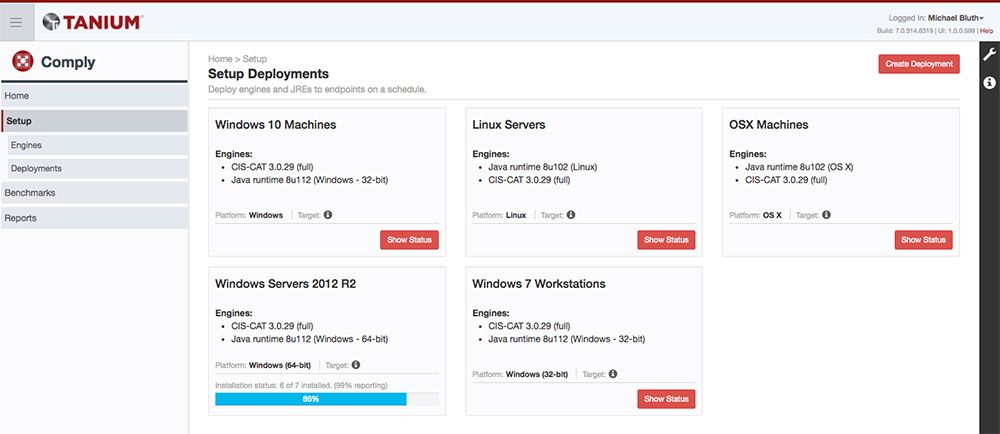
まず、対象とするコンピュータグループを作成します。 まずは、「Windows Server 2012 R2」のWindowsグループから始めます。 コンピュータグループの設定が完了したら、「Comply」メニューをクリックして、展開の準備を行います。 そのために、 ()、CIS CATベンチマーク( )(新しいタブで開きます)、、 を導入しました。これらは、マシンの構成をCISベンチマークと比較し、コンプライアンススコアに関するレポートを提供します。
次に、対象とする適切なコンピュータグループ(この場合はWindowsサーバー)を選択し、コンプライアンスレポートを実行します。 「レポート」タブに移動し、名前と説明を入力し、プラットフォームとして「Windows」を選択し、スキャン対象のコンピュータグループを選択します。
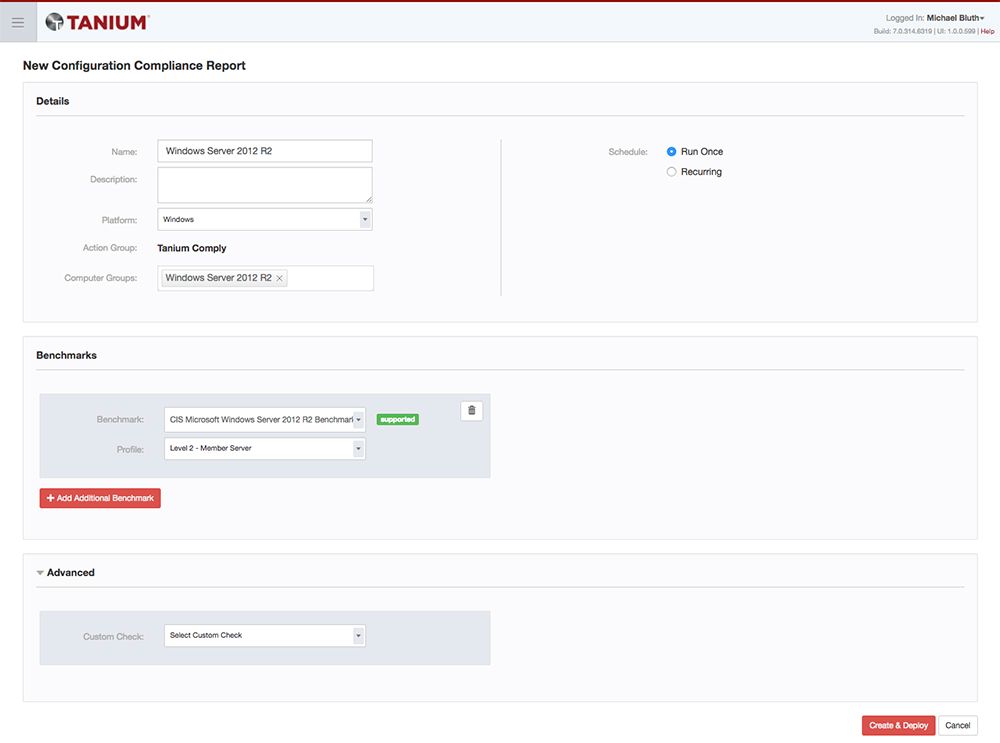
ベンチマークを選択した後、右下隅にある「作成・デプロイ」ボタンをクリックして、スキャンを作成・デプロイします。 (注:このスキャンは好きな頻度で繰り返し実行することができ、経時的な傾向を確認するのに非常に役立ちます。) 数分後、スキャンが完了し、結果が出ました。 コンプライアンスレポートによると、分析対象となった6つのエンドポイントにおける総合的なコンプライアンス率は 25%であり、合格数は計 466 件、不合格数は1,373 件となっています。
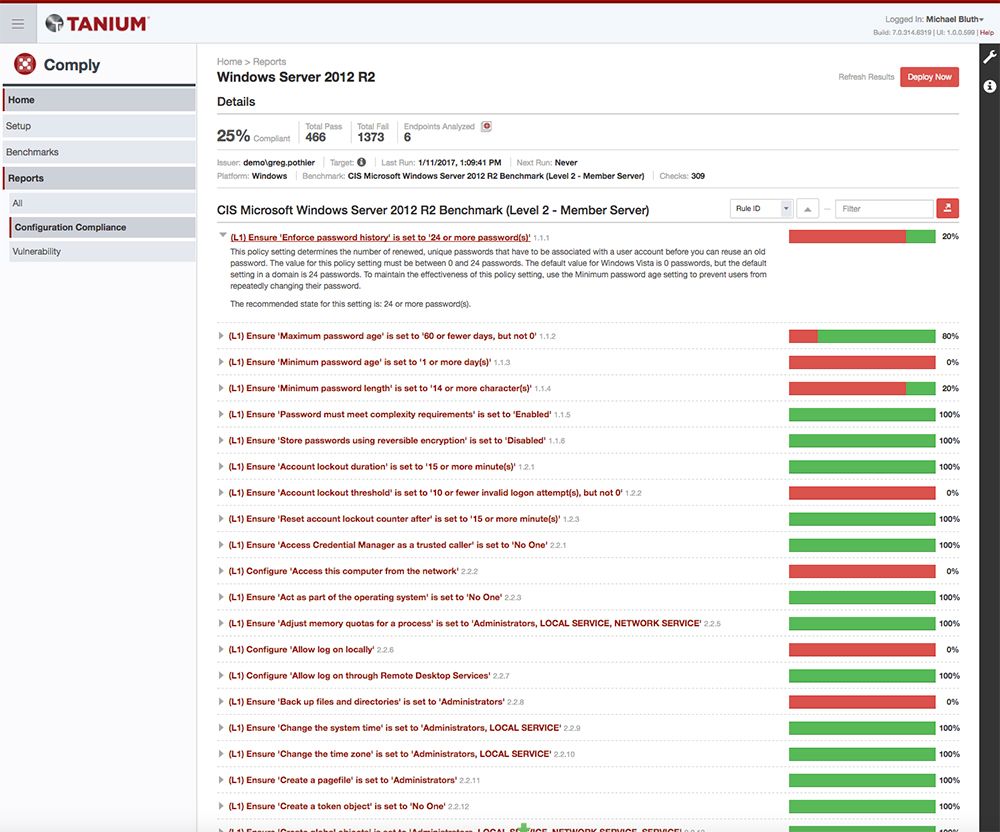
概要の下には、実行時間、発行元、プラットフォーム、および使用されたベンチマークが表示されており、さらに下へスクロールすると実際の結果を確認できます。各結果には、チェックの内容や推奨される状態を説明するドロップダウンメニューが付いています。
コンプライアンス調査の結果、予期せぬ結果が判明しました
これらの結果は予想外のものであり、これらのサーバーが導入前に適切にセキュリティ強化されていなかったことは一目瞭然です。 これらのシステムは適切なビルドプロセスに従っていなかったことを踏まえると、適切なパッチが適用されていなかった可能性が高いと考えられます。 Comply 内で、これらのシステムに対して脆弱性スキャンを実行し、この疑いを確認することができます。
これを行うには、「脆弱性」タブに移動し、「レポートを作成」をクリックします。 次に、設定ボックスを選択すれば、これで完了です。 スキャナーとは異なり、結果はエンドポイントから直接取得されるため、ネットワークへの影響がなく、正確な結果が得られます。また、認証のためにローカルアカウントを必要としません。
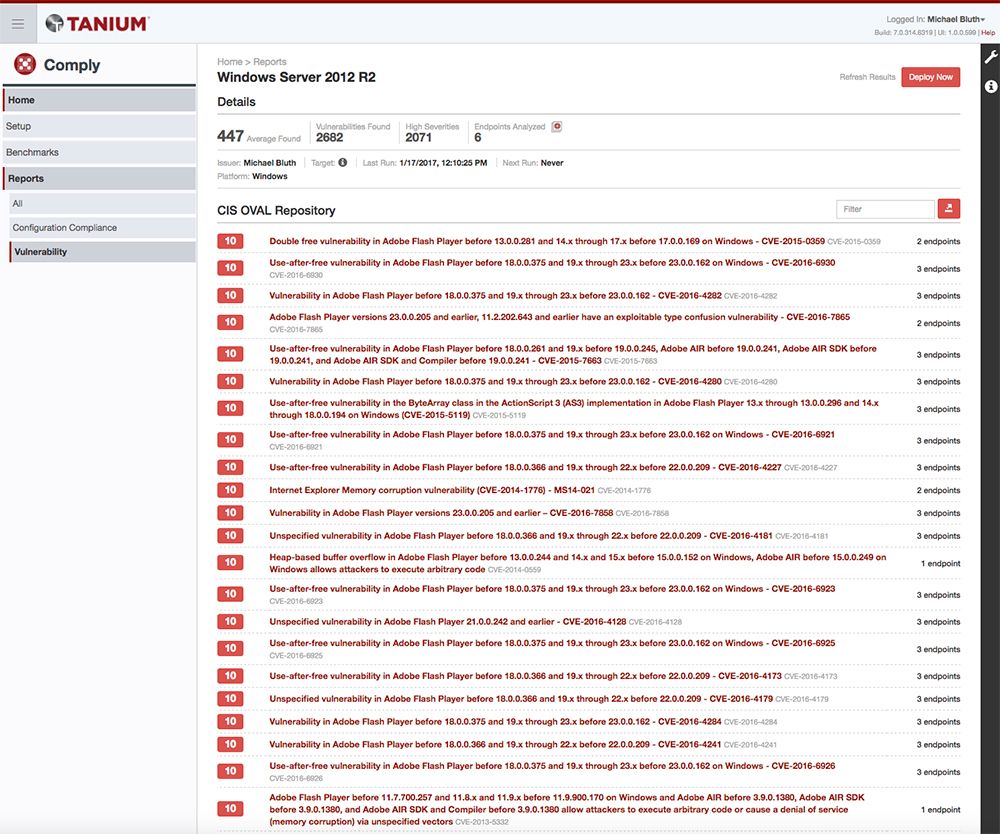
数分もすれば結果が出揃い、コンプライアンススキャンの結果と同様に、これらのマシンには対処が必要な脆弱性がいくつかあることがわかります。 システム1台あたりに発見された脆弱性の平均数に加え、脆弱性の総数、深刻度の高い脆弱性の数、および分析対象となったエンドポイントの数を確認することができます。
「脆弱性の結果」ページでは、すべての脆弱性がタイトルおよび共通脆弱性情報(CVE)ごとに一覧表示され、影響を受けるエンドポイントの数も確認できます。 タイトルをワンクリックするだけで、実際のエンドポイント名や結果を確認することができます。 ここから、 、、Tanium Protect (新しいタブで開きます)、、、 を活用することで、一連のプロセスを完結させ、これらの新しいシステムを保護することができます。
この例では、Taniumは新しいマシンが初めてネットワークに接続してから数分以内にアラートを送信しただけでなく、コンプライアンスおよび脆弱性スキャンを実行する機能も提供してくれました。 Taniumは、実用的なインサイトを提供してくれたほか、それらのマシンを保護し、セキュリティ態勢を維持するための機能も提供してくれました。
これは全4回シリーズの第2回です。 『 』の第1部では、Tanium社において重要な脆弱性をどのように追跡しているかについてご紹介します。 『 』の第3部では、TaniumとSplunkを組み合わせてパッチ管理データを提供する方法について解説しています。 『 』の第4部では、平均対応時間に関する指針をご紹介するとともに、迅速な対応があらゆるビジネスにとってなぜ重要なのかについて解説します。
著者について:グレッグ・ポティエ氏は、Tanium社のセキュリティエンジニアであり、セキュリティの自動化、データ分析、侵入テスト、およびソフトウェア開発の分野で豊富な経験を有しています。 Taniumに入社する前は、グレッグ氏は米国の複数の情報機関および政府機関でシニアエンジニアを務めていました。 グレッグ氏はジョージ・メイソン大学でコンピュータサイエンスの修士号を取得し、在学中にはNSA情報保証サイバー奨学金を授与されました。

