ブログ
Tanium Atlas:1 オペレータで プラットフォームのすべてを活用
Tanium Atlasは、すべての商用および米国政府クラウドのお客様に提供されています。 AIによる脅威が広がる状況下で、実務を担うオペレーターにとって何が変わるのか。そして、なぜ今回は自分自身でこれを書きたいと思ったのか、その理由をお話しします。
ブログ
業界ニュース、ソートリーダーシップ、発表など、Taniumの最新情報をご覧ください。
ITセキュリティおよび運用に関する最新のソートリーダーシップ、業界ニュース、ベストプラクティスを含むTaniumのダイジェストを、メールで直接お届けします。

盗まれたログイン情報や、ご自身の管理ツールを利用する攻撃者であっても、ルールが1つたりとも発動することはありません。Endpoint Driftは、マシンが通常とは異なる動作をし始めた場合に、それを検知します。
ユーザーごとのGUIDやプロファイルパスによって各行が唯一無二のものになってしまうと、スタッキングは機能しなくなります。
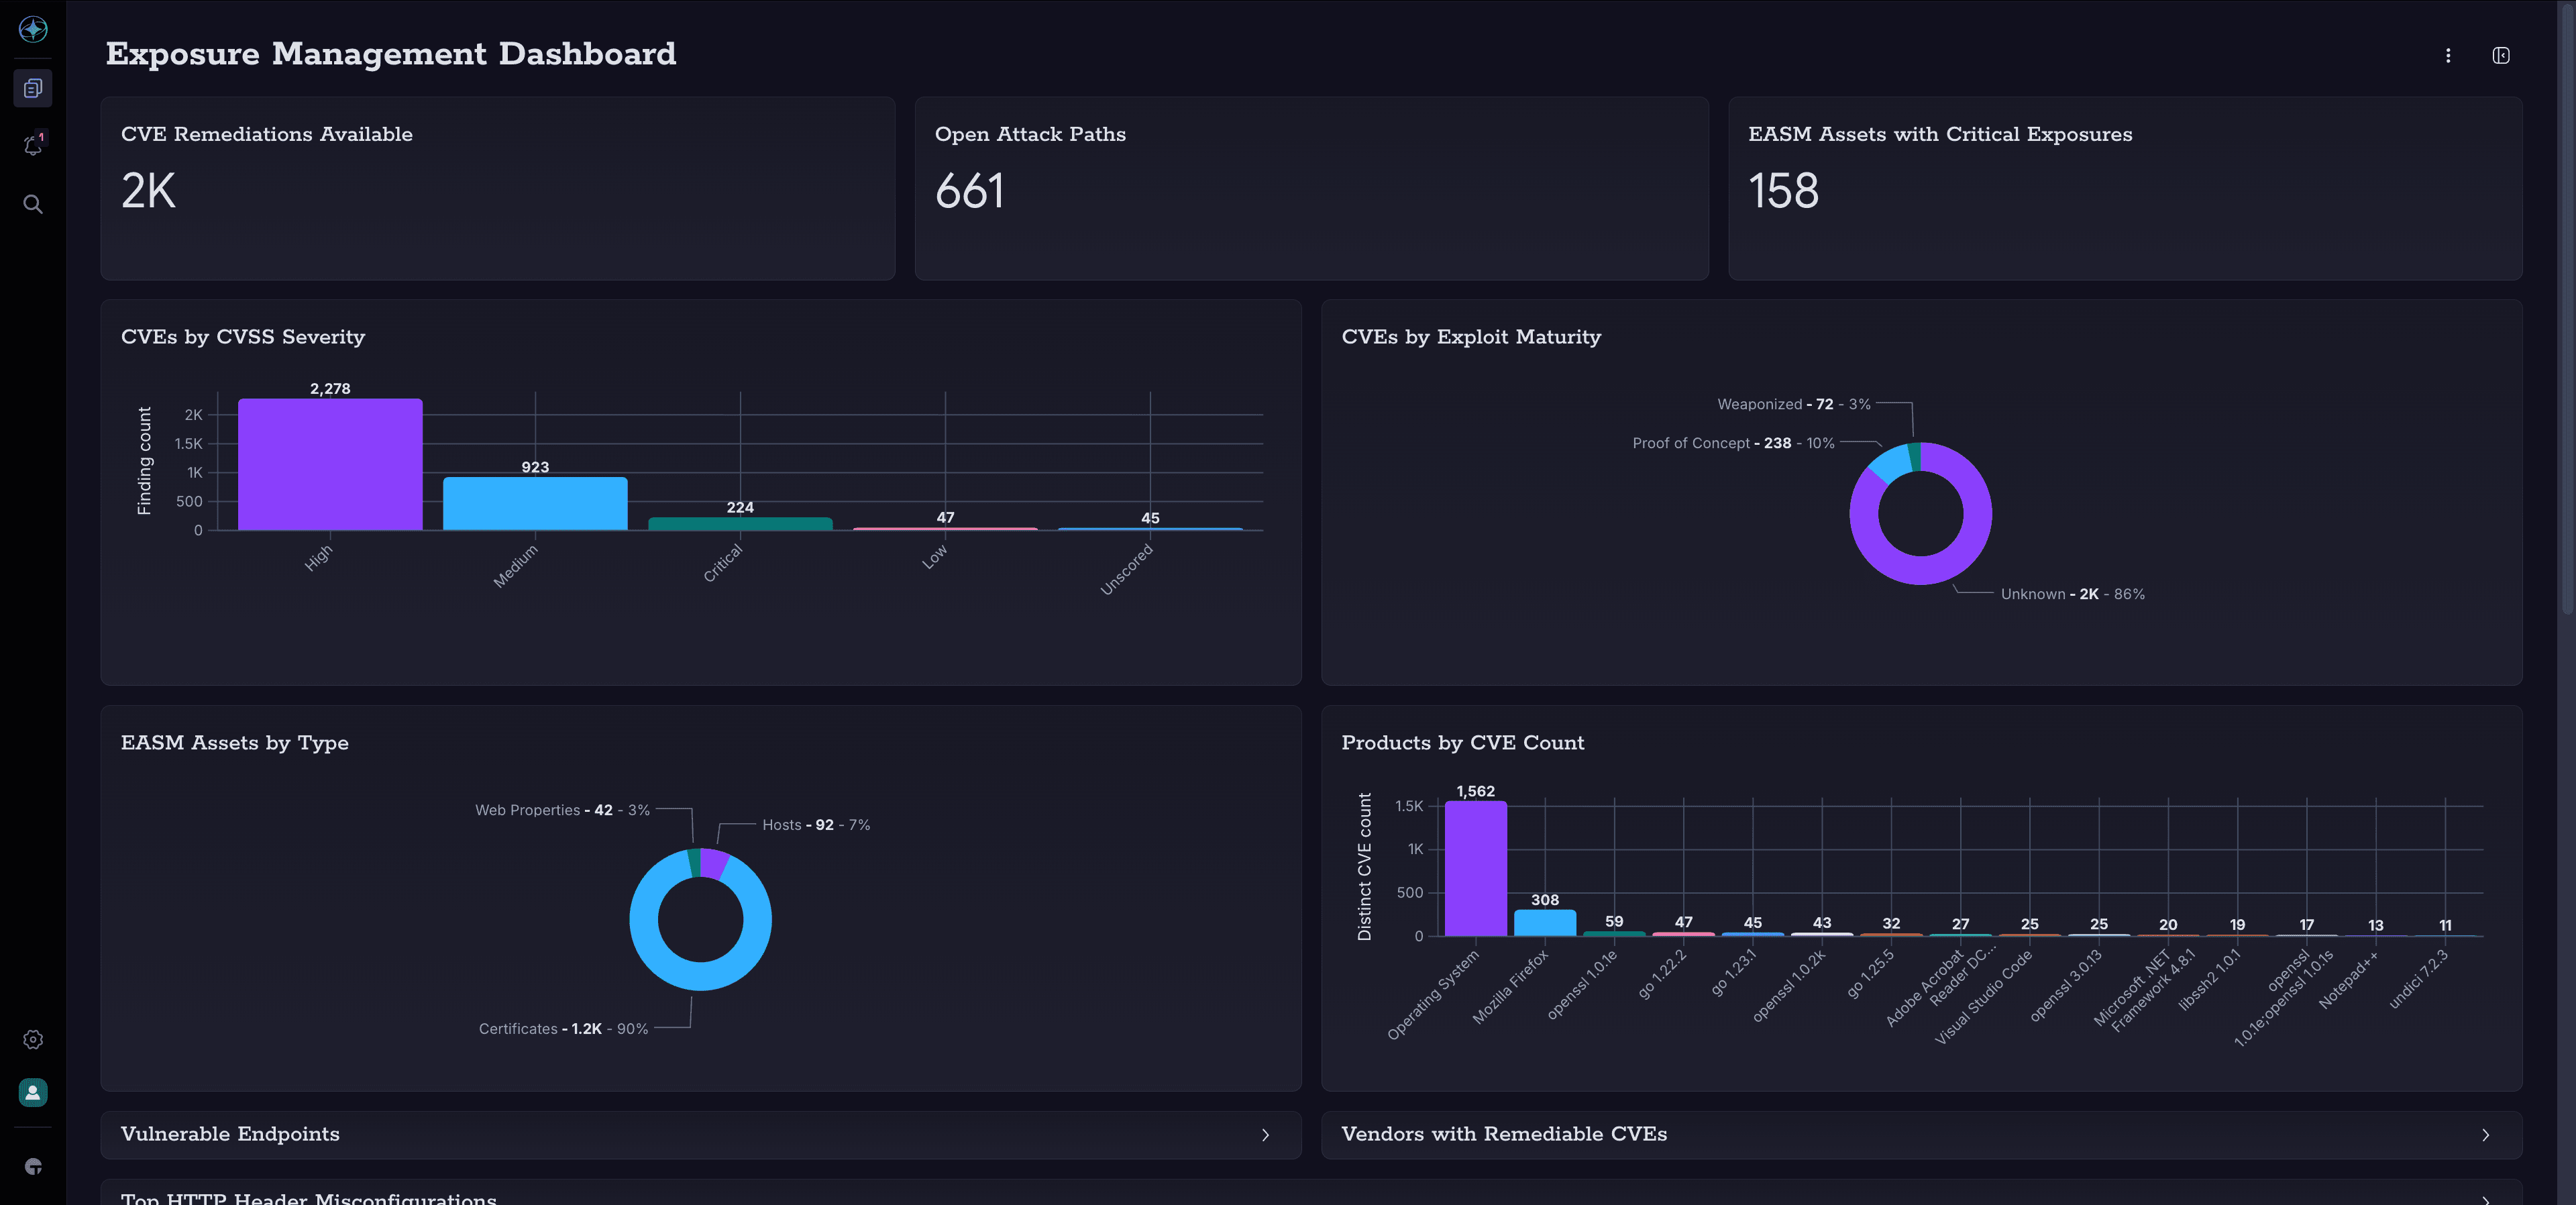
Daily vulnerability findings across Tanium customer environments jumped from around 1 billion before mid-2026年6月 to as high as 6 billion in September. 急増の原因と、その対応方法をご紹介します。
Tanium Atlas向けの2つの新しいサービスグラフコネクタにより、ServiceNowのCMDBに対してデルタ同期が可能となり、新規および変更されたエンドポイントデータのみが送信されるようになります。
ハンティングのストーリーを伝えるHunt or be Huntedシリーズ。 HuntIQ Tradecraftを、Tanium Resource Centerで公開。プレイブックを、お客様ご自身で実行できます。
Tanium社は、最先端のAIモデルを活用し、他社に先駆けて自社のソフトウェアに潜む脆弱性を発見しています。 現在、私たちが把握している状況と、お客様が今後さらに多くのセキュリティ勧告やパッチの提供を期待すべき理由についてご説明します。
ClickFix向けに構築したハンティングプレイブックが、貼り付けられたコマンドを探していたところ、サードパーティポータルへの有効な認証情報を発見しました。

FalconFlankのエクスプロイトが公開されてから 48 時間以内に、Tanium HuntIQは、CrowdStrike Falconの特権クリーンアップ機能を悪用してシステムを攻撃する攻撃者を検知するため、7つの行動検知ルールと1つのAtlasハントプロンプトを構築しました。 Tanium Atlasが、Windows環境全体を約1分でスキャンし、脆弱性の有無を確認する様子をご覧ください。

Tanium HuntIQが、Windows Defenderのゼロデイ脆弱性に対し、CVE採番前に検証済みの緩和策を導き出した事例をご紹介
5月にイングランド銀行が導入した措置と同様に、ECBも各組織に対し、AIを活用したサイバー攻撃に対する行動計画の策定を求めています。 しかし、同組織が求めているのは戦略文書ではなく、作戦遂行能力の証明なのです。

CVE-2026-65400 は、MacOSの画面共有(Screen Sharing)デーモンの認証前脆弱性であり、ネットワーク攻撃者が有効な資格情報なしで認証を受け、ルートレベルリモートコード実行を得ることができます。 AppleはMacOS Tahoe 26.6.1 2026年8月6日、Sequoia 15.7.9、Sonoma 14.8.9でにこの欠陥をパッチしましたが、CISAは実際の悪用の報告を受けて、 7.1 から9.8 (クリティカル)に再スコアし、KEV(Known Exploited Vulnerabilities)カタログに追加8月14日 し8月18日、連邦政府機関 2026年8月21日 に修正するを余儀なくしました。

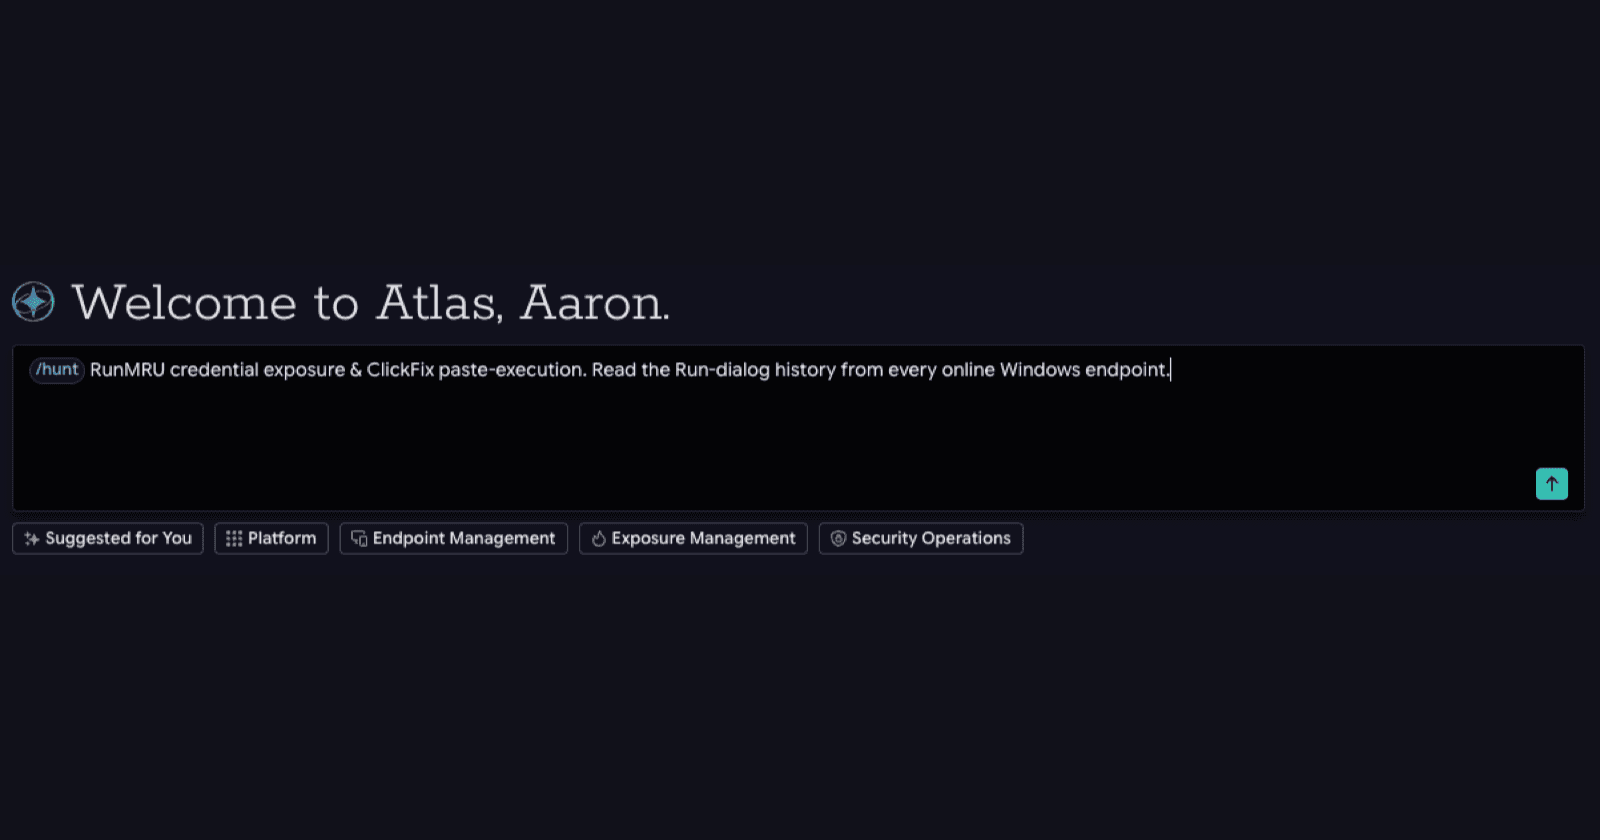
/hunt、/investigate、/signalを使用すると、Atlasは簡単なチャット操作をライブエンドポイント状態に基づくSecOpsワークフローのガイドに変換します。