トピック
脅威インテリジェンス
狩るか、狩られるか:HuntIQのハンターたちが「 php2shell」に挑む
PHPが php2shell の修正プログラムをリリースしてから約8時間後、Taniumがどのようにしてすべての Tanium Cloud テナントに、全環境にわたるPHPのインベントリを導入したかについてご紹介します。
狩るか、狩られるか:『 HTTP2Shell 』の正体を明かしてしまったあの事故
Taniumが、他のソフトウェアに潜んでいたバグを、全環境にわたる解決策へと転換した経緯、および脆弱性の影響範囲が拡大してからわずか1日以内に、検証済みのTanium Atlasによるハンティングと、ラボで実証された検知ガイダンスを提供した方法についてご紹介します。
タニウムのライセンスを無償提供「フロンティア AI レスキュープログラム」
タニウムを"試せる"を用意しました。初期費用 0円。最大6ヶ月、タニウムを無償提供いたします。 27年間、誰も見つけられなかった脆弱性を、最先端のフロンティアAIはわずか数時間で発見しました。攻撃の「量・速度・担い手」が一変し、日本政府や大手金融機関も備えを始めています。「年に数回パッチを当てる」運用では、もう間に合いません。 いま必要なのは、全端末を継続的に可視化し、是正し続ける運用への転換です。Taniumはその移行を、初期費用0円・最大6ヶ月無償で支援します。
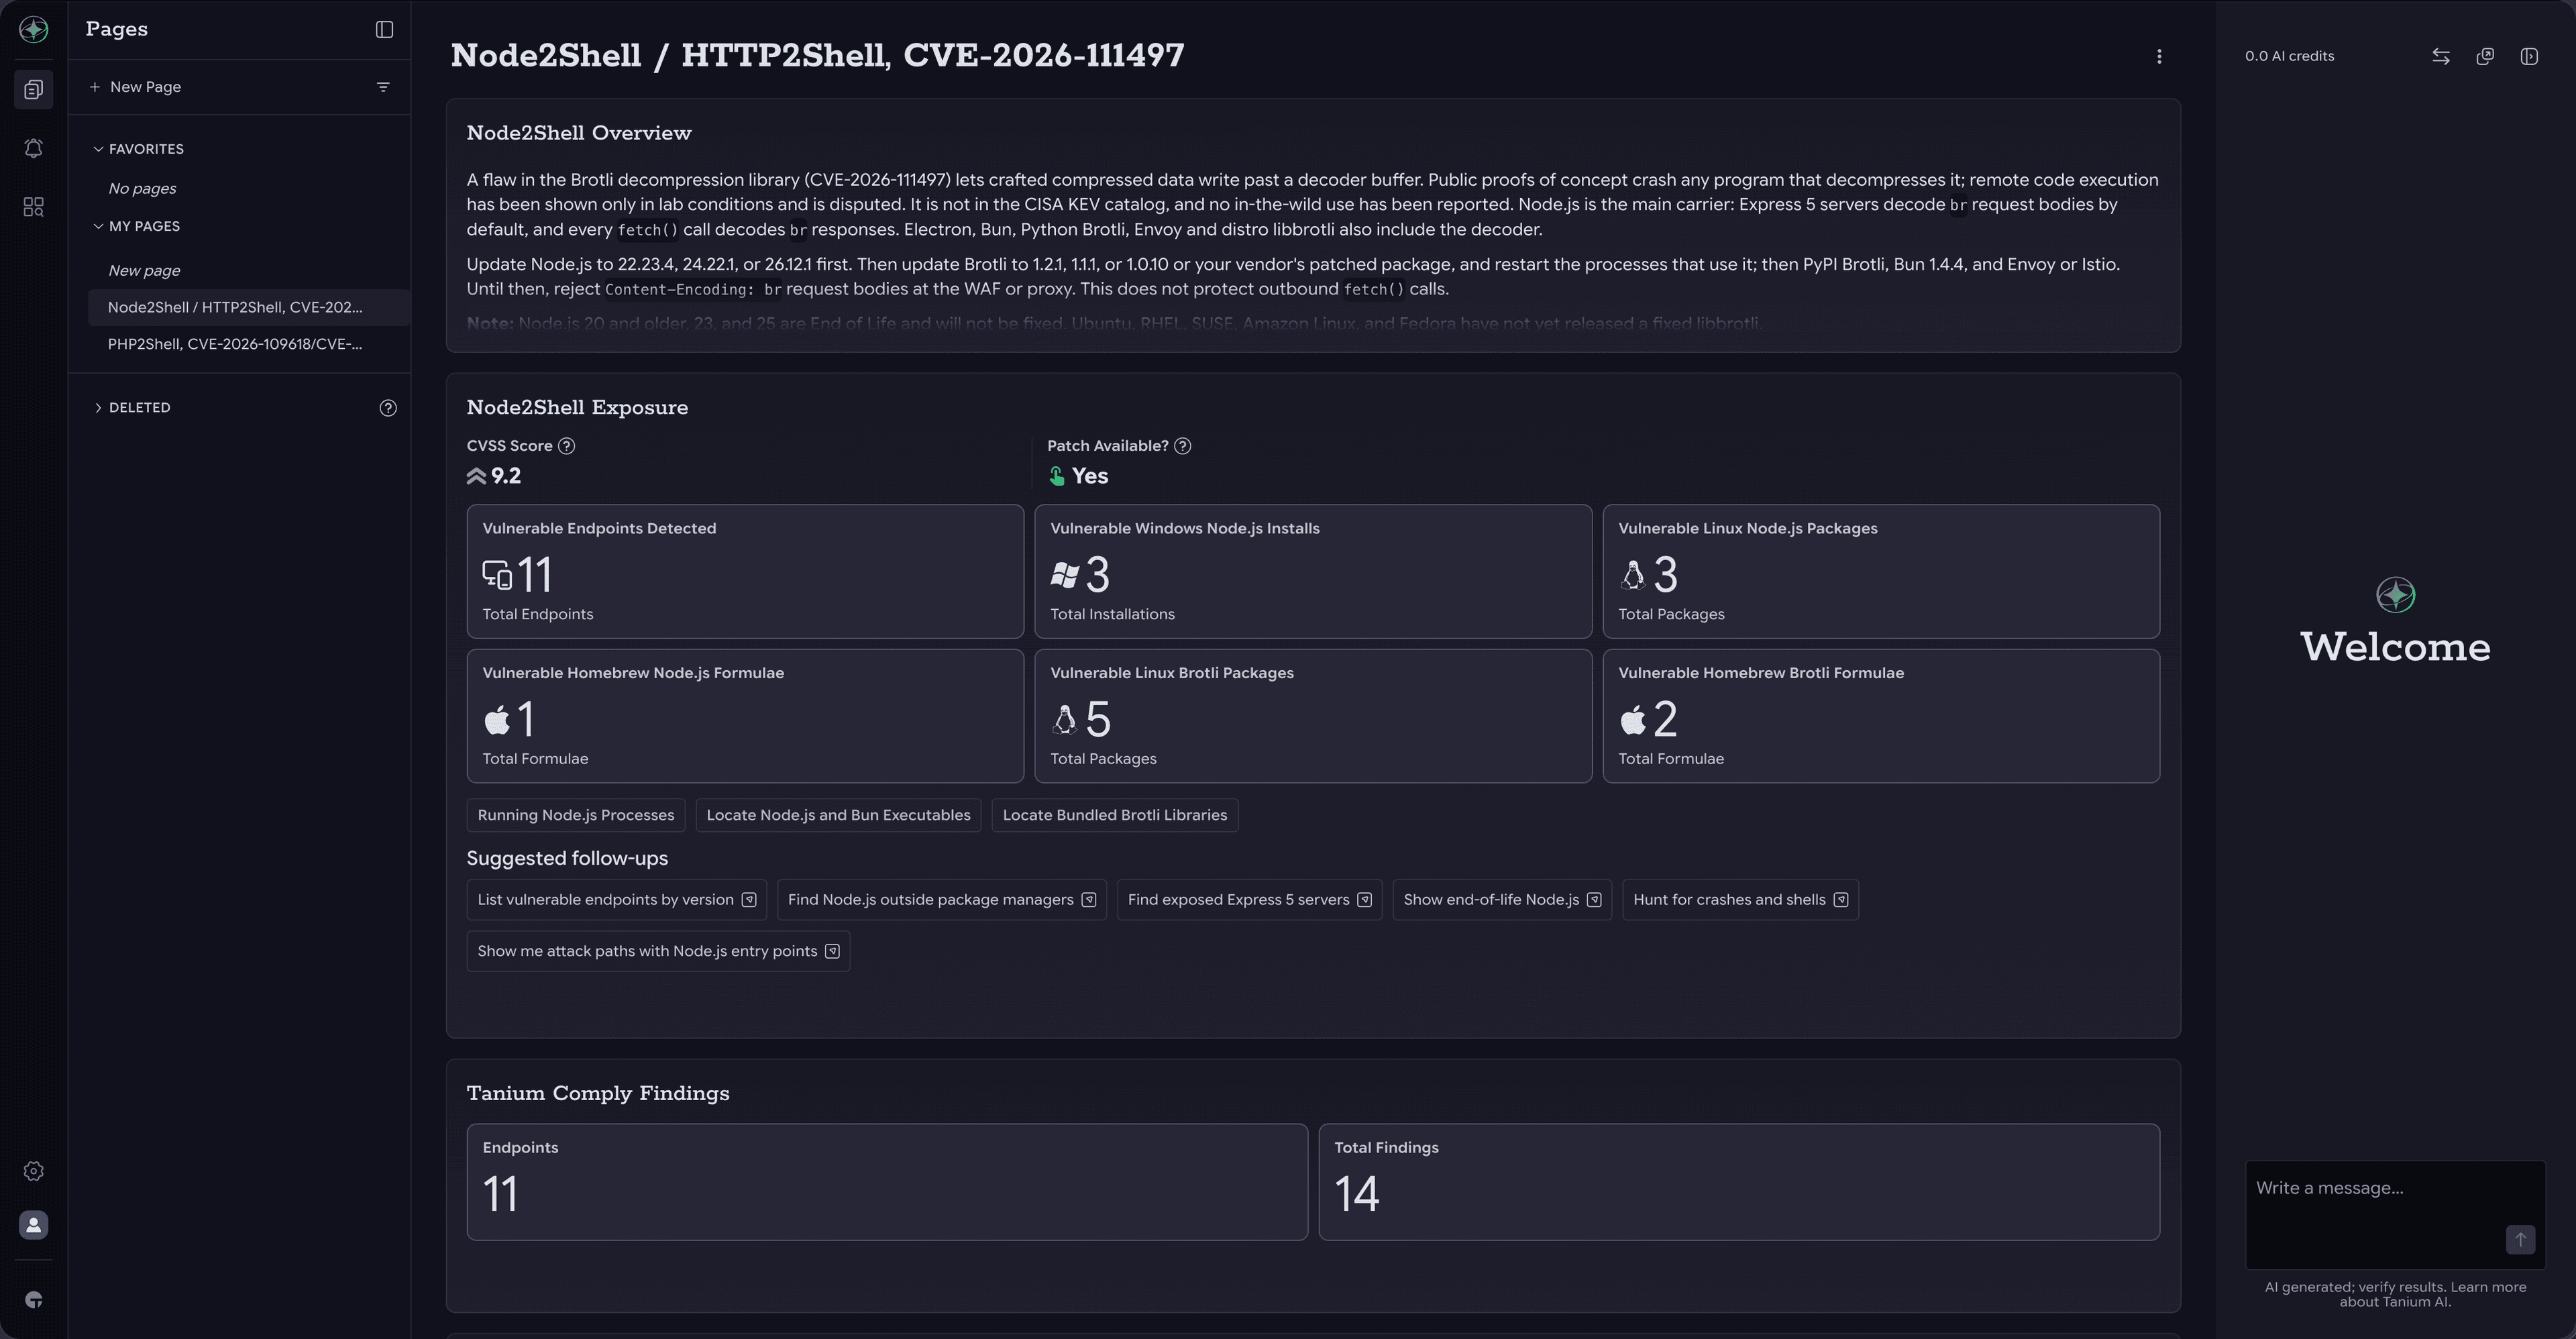
HTTP2Shell:Tanium を使用して、脆弱性のある Brotli コピーを特定・修正する
GoogleのBrotliデコーダーに存在する重大な脆弱性(CVSS 9.2)により、遠隔の攻撃者が、Brotliデータを解凍するアプリをクラッシュさせたり、乗っ取ったりする可能性があります。 今すぐNode.js、PythonのBrotli、およびBunを更新してください。
eMudhra CAのセキュリティ侵害:Taniumで脆弱性を特定・修正しましょう
8つのeMudhra中間CAの秘密鍵は、それぞれの公開証明書から算出することができます。 ブラウザは更新されるとそれらをブロックしますが、その他のほとんどのソフトウェアでは、信頼ストアの更新が必要となります。
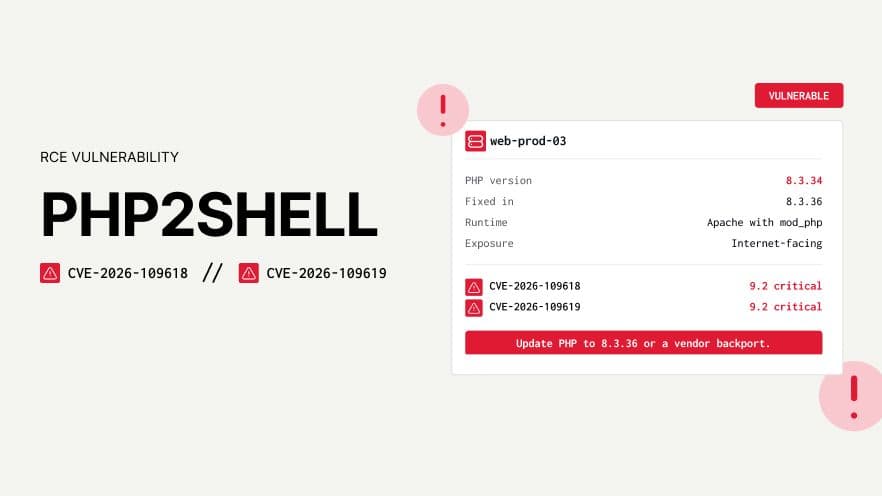
PHP2Shell: CVE-2026-109618 とCVE-2026-109619への対応
PHP コアに存在する 2 つの重大な脆弱性(CVSS 9.2)により、認証されていない攻撃者が、細工された Web リクエストを用いてコードを実行できてしまいます。 今すぐバージョン 8.5.12、 8.4.27、 8.3.36 、または8.2.35 にアップデートしてください。
ハントするか、されるか:どのサービスもそれぞれ独自のものであり、そこが問題となる
ユーザーごとのGUIDやプロファイルパスによって各行が唯一無二のものになってしまうと、スタッキングは機能しなくなります。
Hunter Wins: HuntIQ Tradecraftは新しいハンターライブラリ
ハンティングのストーリーを伝えるHunt or be Huntedシリーズ。 HuntIQ Tradecraftを、Tanium Resource Centerで公開。プレイブックを、お客様ご自身で実行できます。
ハンティングするかされるか:RunMRUをハンティングし、認証情報の漏えいを検知
ClickFix向けに構築したハンティングプレイブックが、貼り付けられたコマンドを探していたところ、サードパーティポータルへの有効な認証情報を発見しました。

ハンティングするかされるか:FalconFlankゼロデイ
FalconFlankのエクスプロイトが公開されてから 48 時間以内に、Tanium HuntIQは、CrowdStrike Falconの特権クリーンアップ機能を悪用してシステムを攻撃する攻撃者を検知するため、7つの行動検知ルールと1つのAtlasハントプロンプトを構築しました。 Tanium Atlasが、Windows環境全体を約1分でスキャンし、脆弱性の有無を確認する様子をご覧ください。

ハンティングするかされるか:ShieldBreakゼロデイ
Tanium HuntIQが、Windows Defenderのゼロデイ脆弱性に対し、CVE採番前に検証済みの緩和策を導き出した事例をご紹介
セキュリティアップデート:Salesforceからのデータ流出を招いたKlue社の情報漏洩に対するTaniumの対応
今週はじめ、弊社が利用しているサードパーティ製プラットフォームである Klue 社において、セキュリティ侵害が発生したことを確認いたしました。Klue 社は、OAuth 連携を通じて Salesforce と競合分析、商談成否データなどを同期するサービスを提供しており、今回その連携サービスが侵害を受けました。攻撃者は、Klue 社のシステムから窃取した認証情報を用いて、弊社の Salesforce CRM 内のデータにアクセスいたしました。弊社は確認後ただちに対応し、問題の是正と防御強化のための措置を講じております。

