作成者
Sue Poremba
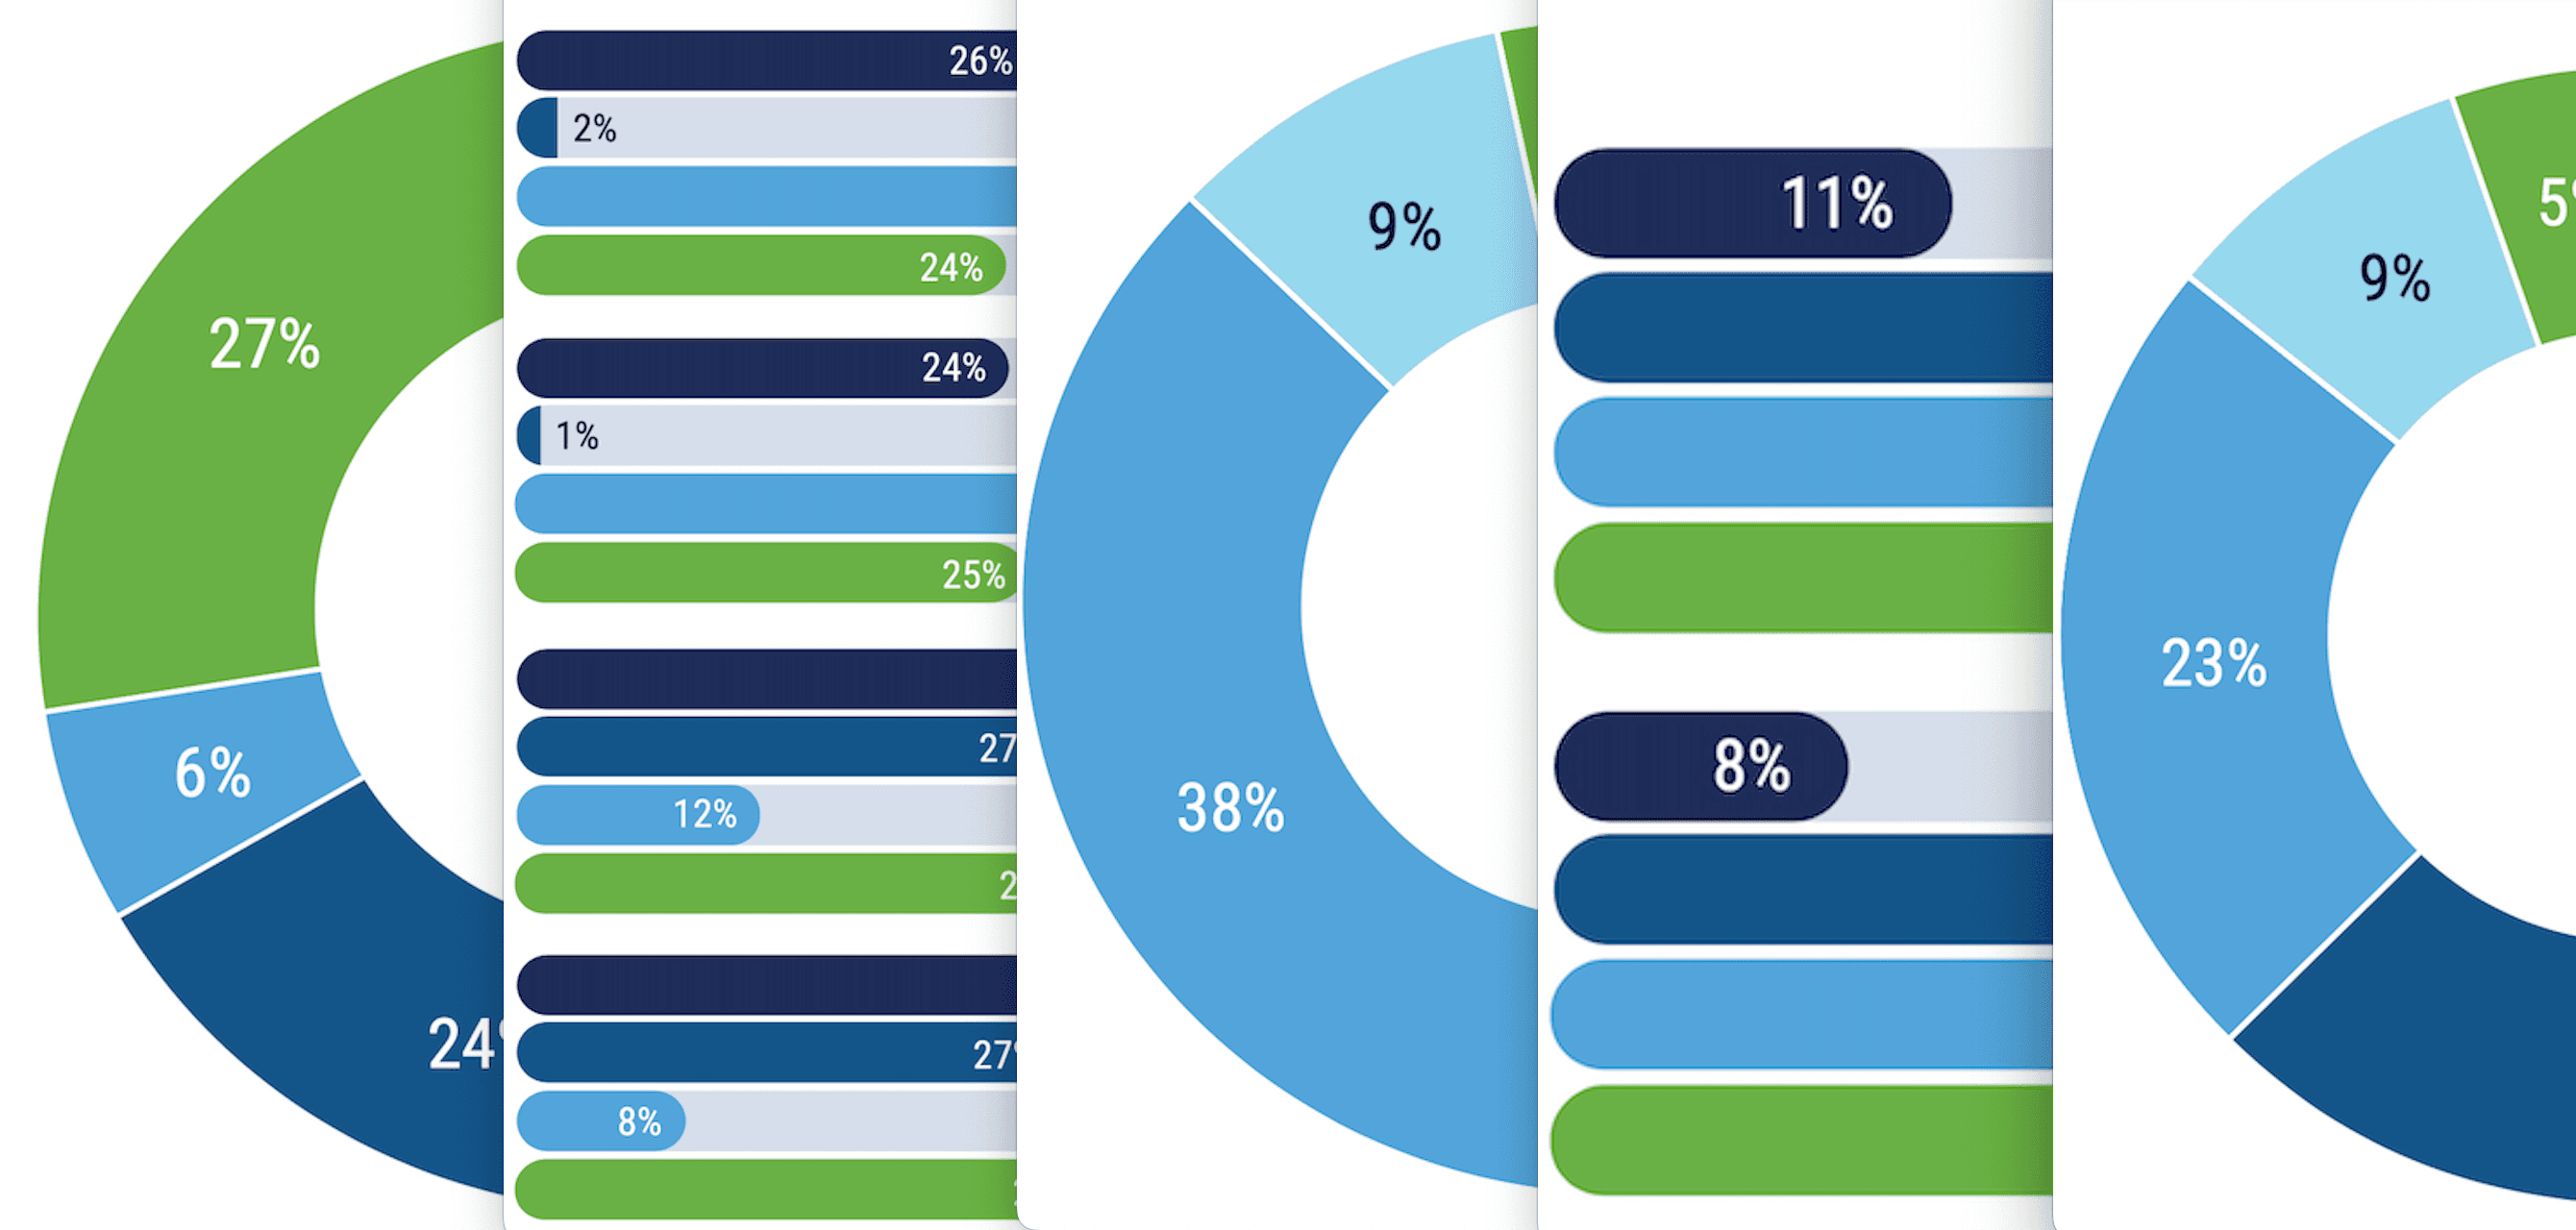
データプライバシーを深掘りする: 5 ISACAの 2025 レポートからの主要なチャート
規制により、より多くの企業がデータプライバシー対策の構築を迫られていますが、ISACAの研究者たちは、この新しい報告書で明らかになった「その方法」や「理由」、そして「なぜそうしないのか」という点に驚きを隠せませんでした。 企業が独自のデータプライバシー計画を策定する際の指針となるよう、5つのポイントを挙げます。
CISOの成功事例:退屈なサイバーセキュリティトレーニングに対する最善の対策
「プライバシー伝道師」のケン・フィッシュキンは、350人規模の法律事務所におけるサイバーセキュリティのビデオトレーニングが十分に浸透していないという強い感覚を持っていました。 彼はどうして知ったのか? 詐欺に引っかかる人が後を絶たなかった。 彼がその問題をどう解決したかをご紹介する。
AIにおける多様性の構築:3 新入社員がテクノロジー革命における需要と供給について語る
専門家によると、多様な背景や視点を持つチームほど、サイバーセキュリティ上の脅威を発見し、その影響を軽減するのが得意であるとのことです。また、AIシステムを責任を持って倫理的に導入する上でも、同様のことが実証されつつあります。 私たちは、3人のAI分野の労働者に、スキルの習得、就職、そして職場での適応について話を伺いました。
RSA 2024 プレビュー:インテル主導のID脅威検知に向けた過去の教訓の活用
3回シリーズとなるRSAプレビューの第2回では、「Focal Point」がシスコ・タロスのニコール・ホフマン氏に、IAMについて、そしてある珍しい本についてお話を伺いました。
スローパッチングの必携ガイド:その理由、リスク、そして対策
最近の調査によると、重要なソフトウェアの脆弱性に対するパッチ適用に大幅な遅れが生じていることが明らかになりました。 なぜこのような事態が起こるのか、なぜセキュリティチームが時としてこれを容認するよう促されるのか、そしてこの(ますます危険な)傾向を食い止めるための対策について、以下にご説明します。
CISO成功事例:Zoomがサイバーリスクスコアリングでサイバーセキュリティ2.0を達成した方法
主要なCISOの方々への一連の1対1インタビューの第1弾として、Focal PointはZoom社のマイケル・アダムス氏と対談し、サイバーリスクスコアリングが真に成果を上げた瞬間について話し合いました。
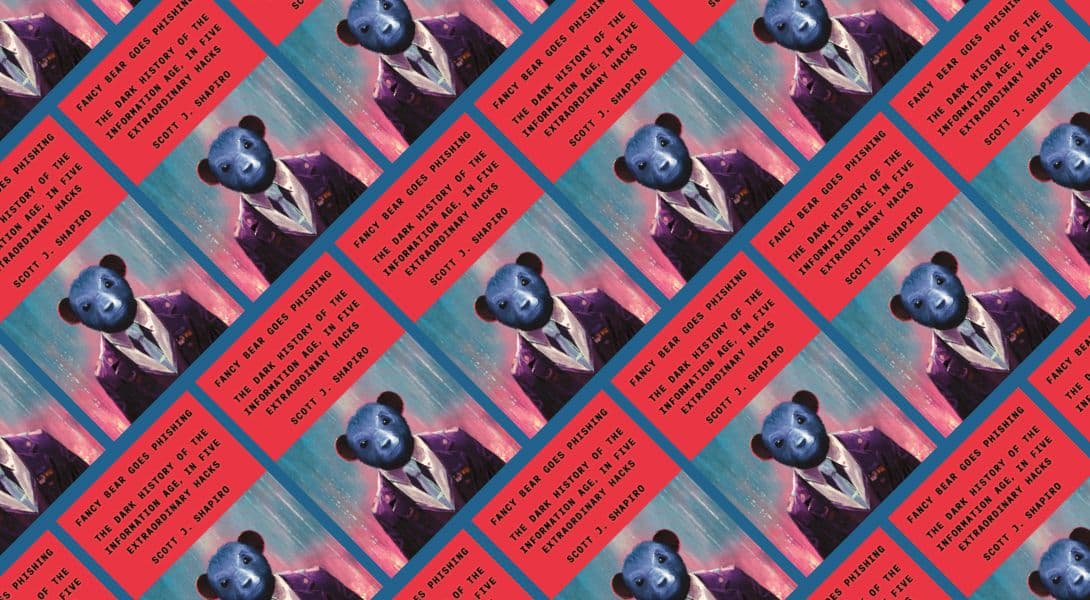
新しい必読(サイバー)書:「アップコード」を解読するための哲学者のガイド
私たちは、イェール大学の哲学教授であるスコット・J・シャピロ氏に、新著『Fancy Bear Goes Phishing: The Dark History of the Information Age, in Five Extraordinary Hacks』について、また、ハッキングに対する同氏の独自の見解についてお話を伺いました。同氏によれば、ハッキングの根源は、政治的、法的、社会的、そして心理的な脆弱性、すなわち同氏が「アップコード」と呼ぶものにあるとのことです。
これらの映画はアカデミー賞を受賞することはないでしょうが、あなたの会社を救うかもしれません
さようなら、PowerPoint――これらのセキュリティ意識向上研修動画は、Netflixのような高品質な映像とサスペンスを駆使して、従業員の関心を惹きつけています。

