多くの企業(あなたの会社もそうかもしれない)は、フィッシングメール、脆弱なパスワード、マルウェアなどのオンライン上の潜在的な危険について従業員に説明するため、義務付けられたサイバーセキュリティ研修動画に頼っている。 しかし、従業員は本当に注意を払っているのだろうか? それとも、ただスマートフォンで遊んでいるだけなのだろうか?
このようなサイバートレーニング映像を制作する一部の企業はレベルを上げており、ハリウッド風のドラマ、サスペンス、特殊効果を動画に取り入れています。 それが効果的である可能性はあるものの、最高情報セキュリティ責任者(CISO)の間でますます高まっている別の懸念には対処できていません。従業員が提示された情報を吸収したとしても、その内容はあまりにも一般的で、特定の業界で起こりがちな具体的なサイバーシナリオを実際にはカバーしていないことが多いのです。
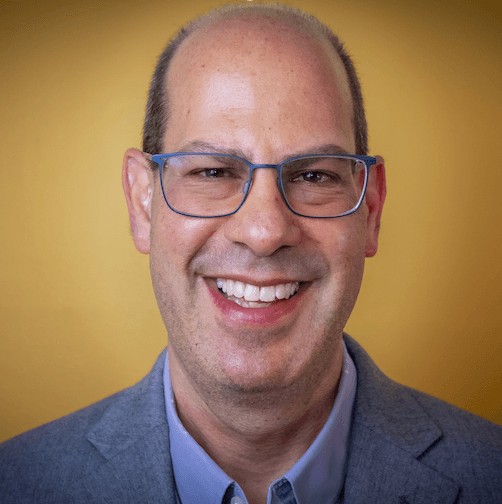
退屈さと関連性は、サイバーセキュリティトレーニングを設定するすべての人にとって、依然として2つの最大の課題です。 だからこそ、自称「プライバシー伝道師」のケン・フィッシュキン(上の写真)は、より個人的なアプローチを採用することにしました。
フィッシュキンは、350人規模の法律事務所におけるサイバーセキュリティのビデオトレーニングが十分に効果を上げていないという強い感覚を持っていました。 ローウェンスタイン・サンドラーの情報セキュリティ上級マネージャーは、事務所の多くの弁護士やスタッフがソフトウェアアプリケーションのDocuSignとDropBoxを介した詐欺の被害に遭っていることを発見しました。 法律事務所はこれらのアプリを署名・承認が必要な文書の共有に利用しており、弁護士、パラリーガル、その他のスタッフは日常的に多くのこれらのメールを受け取っています。
ニュージャージーCISOコミュニティの運営委員会メンバーであり、サイバーセキュリティトレーニング組織ISC2の州支部長を務めるフィッシュキンは、DocuSignのようなアプリケーションを使った攻撃が増加し、ますます巧妙化していることを知っています。 典型的なフィッシング手法を使うだけでなく、一部の脅威アクターはスパムフィルターを回避するために実際のDocuSignアカウントを作成しています。 メールは実在の人物と実在の企業から送られているように見え、文書の内容についての説明が添えられており、ユーザーは書類を確認して署名するよう求められます。メール内には、クラウドベースの文書へ誘導するリンクが埋め込まれています。 (最近の別の詐欺では、PayPalを装ってユーザーの認証情報を盗み、アカウントを乗っ取る手口が確認されています。)
さまざまな理由から、その会社の従業員たちはリンクが正規のものかどうかを確認するための数秒を惜しんでいましたが、彼らが騙されてしまうのも無理はないことがよくわかります。 新しいクライアントや新しいアシスタントが文書を送ってきたと思い込んでいる場合や、仕事を失うことや業務が遅れることを恐れるあまり、「文書を確認する」リンクをクリックしてしまう場合があります。
Fishkin氏は、一般的なトレーニングの内容では、法律事務所が直面するソーシャルエンジニアリングの脅威やその他のサイバーセキュリティ上の懸念事項をカバーできていないと認識し、チームのサイバーセキュリティトレーニングの提供方法を変えることを決意しました。 Focal Pointは最近、Fishkin氏にインタビューを行い、同氏が自社のセキュリティに影響を与えるソーシャルエンジニアリング詐欺にどのように対処したかを聞きました。
(このインタビューは、明確さと長さのために編集されています。)
Focal Point:直面したセキュリティ上の問題と、それが会社にもたらした課題についてお聞かせください。
Fishkin:クライアントは私たちに対してデューデリジェンスを実施する必要があり、多くの場合、従業員に対してセキュリティ意識向上トレーニングを実施しているかどうかを確認したがります。 しかし実際のところ、それは要件を満たすために、人々がコンピューターの前に座って30分間ビデオを視聴するだけのものになっています。
"詐欺師は、新入社員にギフトカードの購入が必要だとか、緊急事態に対処する必要があると伝えるために、巧妙な方法を使います。"
過去4年間、私はこれらの動画を作成し、セッションキャンペーンで人々をテストしていました。シナリオを作り上げて、何人がそれに引っかかるかを確認していたのです。 それは詐欺で人々を騙すための管理された方法でしたが、実際に引っかかっていました。
私はついに自分自身に言い聞かせました。おそらく彼らはこれらの動画を見ていないのだろう、動画がバックグラウンドで流れている間、おそらく別のことをしているのだろうと。 全員をより効果的に教育する必要があると判断しました。 そこで、より小さなグループでライブトレーニングを行うことにしました。
[関連記事:なぜ従業員はサイバーセキュリティポリシーに違反するのか]
FP:ライブトレーニングとはどういう意味ですか?
フィッシュキン:Zoom通話を設定するか、直接人々と座って、法律事務所が詐欺に関して抱えている問題について話し合いました。 このトレーニングは法律事務所に特化したものであるため、一般向けの動画を見るよりも少し身近に感じられます。
FP: 一度に何人の方とお話しされますか?
Fishkin: 新入社員向けですので、その週に5人が採用された場合は、5人と話します。 一度に何百人も採用するわけではないので、対応できるペースです。
[関連記事: 4 AIの時代におけるCISOの重要なリーダーシップの優先事項]
FP: ライブセキュリティトレーニングセッションでは、どのようなことについてお話しされますか?
Fishkin: 当社で実際に起きた詐欺についてお話しします。 例えば、誰かがLinkedInでローウェンスタインに採用されたことを発表したとき、あるいは新しいパートナーの採用を発表するPRキャンペーンを行ったとき、多くの詐欺師がソーシャルエンジニアリングの手口を使い始めます。例えば、会社の会長を装って携帯電話番号を尋ねるといった手口です。 あるいは、詐欺師は巧妙な方法で新入社員に対し、会社がギフトカードの購入を必要としているとか、緊急事態に対処する必要があるとか言い、携帯電話番号が必要だと伝えることもあります。
"[従業員に]実際のことを示すこと、特に当社で実際に起きた詐欺を示すことは、本当に心に響きます。"
新入社員はまだ人間関係が十分に築けておらず、会社の文化もよく知らないため、非常に素直に受け入れてくれます。 特に、注目を集めるために皆を喜ばせようとしている若い人たちはそうです。
FP: このような個人的なアプローチでどのような成果を上げましたか?
Fishkin: 良い成果を上げています。 テクニカルサポートを名乗って電話をかけてくる詐欺があることを伝えました。 メール爆弾というものがあり、短期間に何千ものメールが届いて受信トレイがいっぱいになります。 そして、これが起きている間に、テクニカルサポートを装った人物から電話がかかってきます。 本当に正規のテクニカルサポートだと思わない人がいるでしょうか? しかし、これはソフトウェアをインストールさせるための詐欺です。 そのため、今では人々は自分が話している相手が本当のヘルプデスクであるかどうかを確認するようになっています。
[関連記事:サイバーセキュリティにおけるソーシャルエンジニアリングとは – 総合ガイド]
従業員が不用意にものをクリックしないよう理解させようとしていますが、皆があまりにも忙しいため、何が起きているかに注意を払っていないのが現状です。 実際に当社で起きた詐欺など、実践的な事例を見せることで、本当に身に染みて理解してもらえます。 最近では、メールが偽物か本物かを確認するために、私に連絡してくる人が増えています。
FP:年次ビデオトレーニングセッションは引き続き実施しますか?
Fishkin: 年次トレーニングは引き続き実施しますが、新入社員向けに現在行っていることと組み合わせた形になるでしょう。 計画では、部門ごとに年次トレーニングを実施することで、全員と話すことができ、そのグループと特定のセキュリティ問題に合わせたより的を絞ったトレーニングが可能になります。 皆さんに目を覚ましてもらい、セキュリティをより真剣に考えてほしいと思っています。
詳細はこちら
「サクセスストーリー」シリーズで、セキュリティリーダーとの他の独占インタビューもご覧ください。
- StratascaleのJoseph Karpenkoが語る…
侵害からビジネス戦略へと進化する - マーベルの「スーパーヒーロー」マイク・ウィルクスが語る…
AIを活用してサイバー犯罪と戦う - Apexグループのアッシュ・ハントが語る…
この公式でサイバーリスクを(正確に)予測する - LAカウンティのジェフ・アギラーが語る…
フィッシングと戦うために従業員をトレーニング(および再トレーニング)する方法 - Honest Medical GroupのデニスLeberが語る…
取締役会とサイバーセキュリティについて(あまり)話さない理由 - Leo A DalyのスティーブンHeldが語る…
サードパーティリスクの裏側 - ZoomのマイケルAdamsが語る…
サイバーリスクスコアリングでサイバーセキュリティを実現する2.0

