優れたサイバーセキュリティ人材を見つけること自体がすでに困難ですが、消費者情報を保護するためのコンプライアンス規制がますます増えていることから、多くの組織が、もう一つの重要な分野である データプライバシーにおいても、熟練した専門家が必要であることを認識し始めています。
ISACAは、第5回年次報告書『 :プライバシーの現状』( )において、組織がデータプライバシーの価値を理解していることを明らかにしました。すなわち、データプライバシーがのデータ漏洩 の削減にどのように寄与し、のブランド評価 との消費者からの信頼の両方を高めるのに役立つということです。 しかし、同報告書では、プライバシー対策が直面する最も一般的な障壁は、複雑に絡み合った法的・規制上の状況であることも明らかになりました。 さらに、 のAIツールを活用してデータの共有や保護を行っているチームにとっては、さらなる課題も生じています。。
プライバシー部門は消費者情報の保護において重要な役割を果たすことができますが、その人員数は増加しておらず、むしろ若干減少しています。
「私にとって最も意外だったのは、今年のプライバシー担当スタッフの人数の中央値が、[前年]の9人から8人へと、わずかに減少したことです」と、ISACAのプライバシー・プロフェッショナル・プラクティス担当プリンシパルであるサフィア・カジー氏は、先ごろ行われたISACAのプライバシー報告書に関する対談の中で述べました。 確かに、それほど大きな落ち込みではありませんが、彼女が長期的な傾向をより的確に予測するために注視しているのは、まさに針のこうしたわずかな上下の動きなのです。
「プライバシー関連のタスクにAIを活用する人が、以前よりはるかに増えていることがわかります。」ISACAのプライバシー専門実務担当プリンシパル、サフィア・カジー氏
一方で、カジ氏は次のように付け加えました。人員不足のニュースは驚きではあったものの、回答者の間では昨年ほど深刻に受け止められていなかったようです。 その理由についての一つの説は? 「プライバシーに関連する業務にAIを活用する人が、以前よりはるかに増えていることがわかります」と彼女は述べました。
かつて「情報システム監査・統制協会(Information Systems Audit and Control Association)」として知られていたISACAは、世界的な非営利の専門家団体であり、デジタル・トラストの促進に注力する、IT分野における主要な認定・研修機関です。 世界中のセキュリティ責任者、マネージャー、その他のIT専門家 1,600 名以上を対象に調査を行った「データプライバシーの現状」レポートでは、幅広いトピックが取り上げられました。 「フォーカル・ポイント」 とカジーは、以下の5つの重点分野に焦点を当てました:
1. データプライバシーに関する取締役会の理解と支持を得る
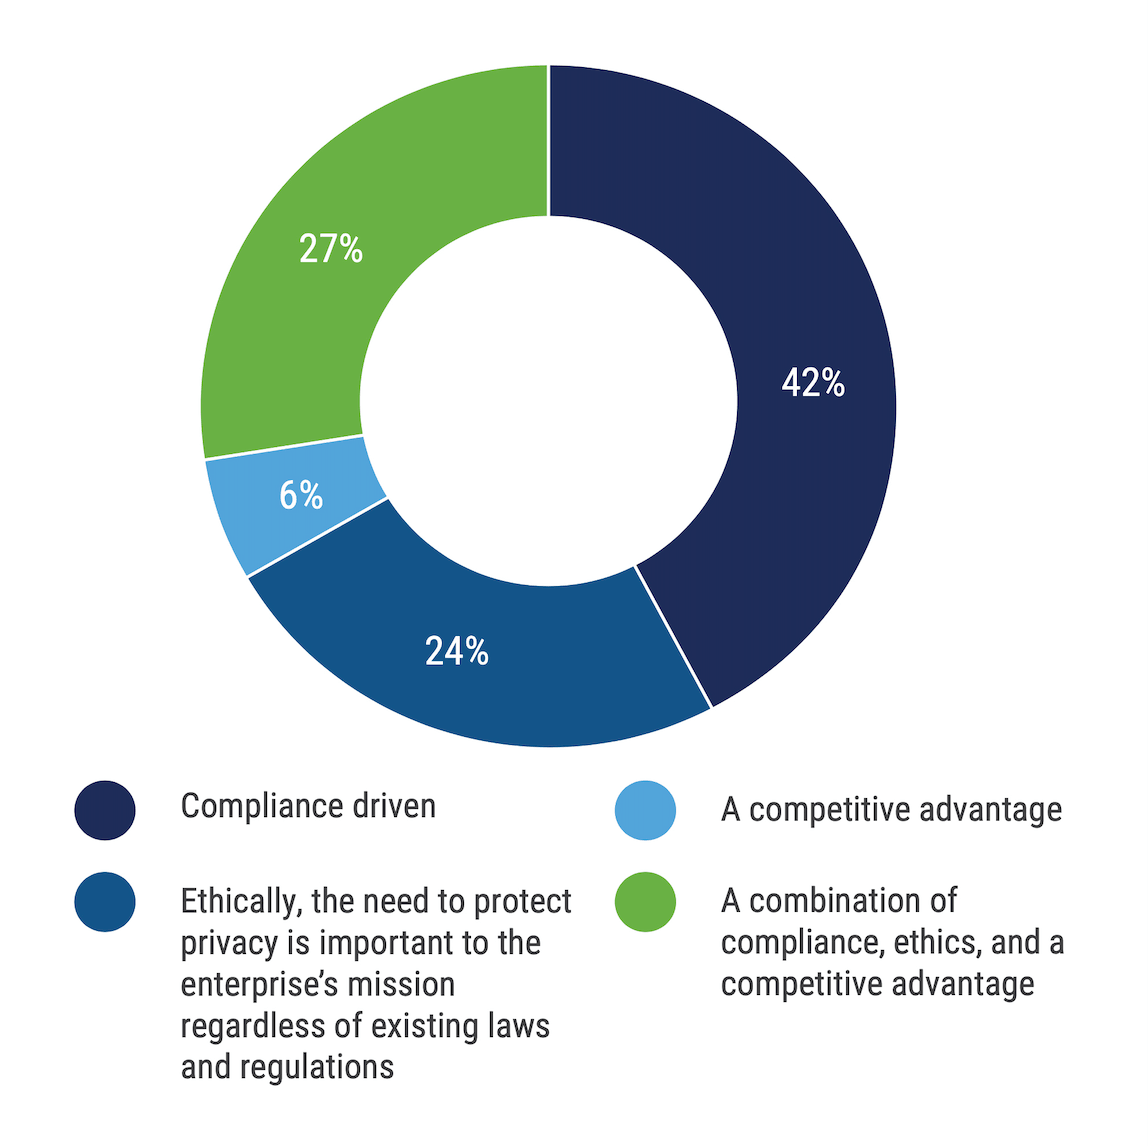
プライバシープログラムに対する取締役会の見解 御社の取締役会は、御社のプライバシープログラムをどのように捉えているとお考えですか:
出典:ISACAの「 2025 プライバシーの現状」
どの組織においても、 の取締役会 によるデータプライバシーへの理解と支持は、プライバシーチームの目標を達成するために不可欠です。 同報告書によると、取締役会はプライバシー対策に賛同しており、回答者の 57%が「十分な支援を受けている」と答え、 74%が「プライバシーに関する目標は事業目標と一致している」と回答しており、これらの数値は 2023 の数値からほとんど変化していません。
「倫理を重視する企業は、純粋にコンプライアンス重視の企業に比べ、新しい法律や規制を順守できるとより強く感じていました。」カジ
しかし、こうした取締役会の多くは、データプライバシーを価値提案として捉えているからではなく、 のコンプライアンス要件()を満たす必要があるため、データプライバシーを支持しているのです。
「とはいえ、理想を言えば、各組織がデータプライバシーがなぜ重要なのかについて、もっと深く考え始めることを願っています」とカジー氏は述べました。 「興味深いことに、私たちが発見したのは、純粋にコンプライアンス重視の企業であっても、実際にはコンプライアンスを遵守できる能力に対して、それほど自信を持っていなかったということです。 。 「倫理観の強い人ほど、新しい法律や規制を順守できるという自信を持っていることがわかりました。」
[関連記事:デジタル信頼とデータプライバシーはデータ損失防止から始まります――その実践方法と必要性をわかりやすく解説したガイドはこちら]
倫理的な姿勢を重視する組織は、データの取り扱い実態を評価・分析する際、その誤用が顧客や従業員にどのような悪影響を及ぼし得るかを考慮した取り組みを行っています。 組織がデータを適切に保護していない場合に生じうる現実的な影響を認識することです。
2。 データプライバシーに関する予算――下降傾向にあります
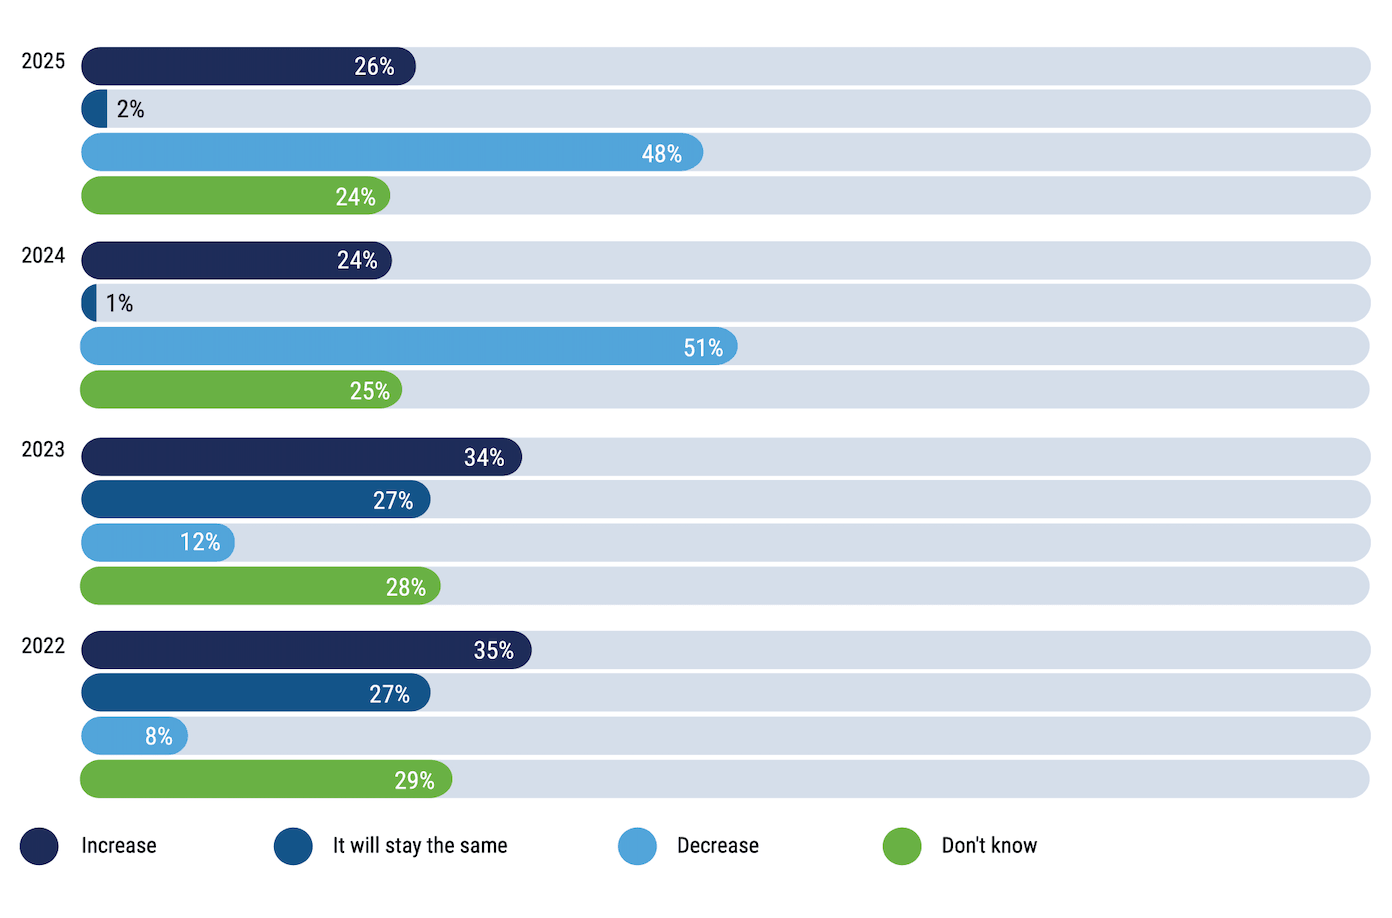
プライバシー予算の変更 今後 12 ヶ月間で、貴組織のプライバシー予算はどのように変化するでしょうか?
出典:ISACAの「 2025 プライバシーの現状」
2022 年と2023年においては、回答者はプライバシー関連の予算増を見込んでいましたが、 2024 年および2025年を見通すと、データプライバシーに割り当てられる予算は減少すると予想されています。 カジ氏は、この結果がISACAの研究者たちを驚かせたことを認めました。とりわけ、 2024 人の回答者のうちこれほど多くの人が(51%)減少を予想していたという事実が驚きだったとのことです。 以前は、 12%に近い数値でした。
カジ氏が懸念しているのは、予算削減への懸念が根拠のないものではなかったということです。 これを受けて、ISACAは今年の調査に新たな質問項目を追加し、回答者の過去 12 ヶ月間のプライバシー関連予算の詳細について尋ねました。 現実はその予測とは異なっており、実際に予算が減少したと答えたのは 10%にとどまりました。 しかし、それは短期的な現実にとどまるかもしれません。
[Read also: A guide to cybersecurity budgets in 2025]
ISACAのサイバーセキュリティに関する調査では、予算に関する質問については同様の結果は得られませんでした。 「このことから、すでにリソースの問題に直面している一部の企業チームでは、セキュリティ担当者がプライバシー関連の業務を任される可能性もあるのではないかと考えられます」とカジー氏は述べました。 「企業は、プライバシープログラムの構築を、その維持管理よりも多くのリソースを要するものと捉えているのです。」 そして、コンプライアンスを満たしていることが確認できれば、経費削減を行うことができます。」
3。 データプライバシーのコンプライアンス ― 専門家のアドバイスとツールが大きな違いを生む
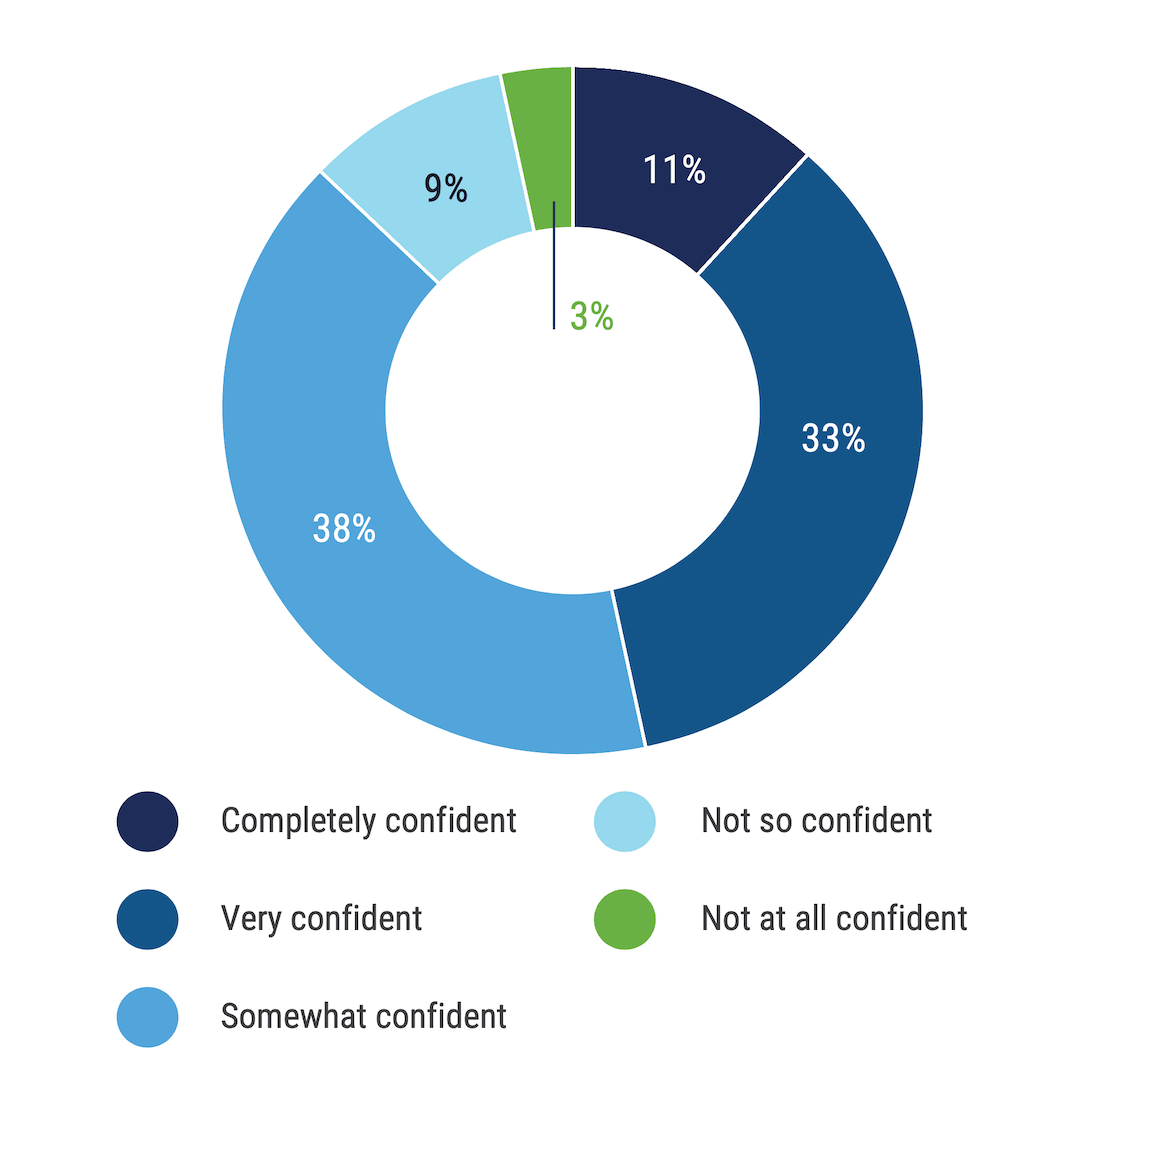
データプライバシーの確保とコンプライアンスの達成に対する自信 貴社のプライバシー担当チームが、データプライバシーを確保し、新たなプライバシー関連法規制へのコンプライアンスを達成できる能力について、どの程度自信をお持ちですか?
出典:ISACAの「 2025 プライバシーの現状」
コンプライアンスは、企業のデータプライバシー対策に多大な影響を及ぼします。 カジー氏のコメントからそれが明確でなかった場合のために申し上げますと、回答者の 82%がデータプライバシープログラムの構築にコンプライアンスの枠組みを活用しており、その大半は、企業が引き続きコンプライアンス基準を満たし続けるよう、法律専門家の助言に頼っています。 。
「法執行の動向に精通した法務・コンプライアンスの専門家と定期的に意見交換を行うことは、コンプライアンスを遵守する上で極めて重要です。」カジ
「法務チームやコンプライアンスチームとの打ち合わせは極めて重要です。なぜなら、法律や規制が制定されると、毎年新たな執行措置が講じられることになるからです」とカジー氏は述べました。 「法執行の動向に精通している法務・コンプライアンスの専門家と定期的に意見交換を行うことは、コンプライアンスを遵守する上で極めて重要です。」
しかし、カジー氏は、データ管理を支援する利用可能なツールを組織も活用すべきだと述べました。なぜなら、そうしたツールは、企業がコンプライアンスを遵守し続けるのに役立つからです。 「 適切なデータ管理 の実践に多少の費用を投じれば、非常に高いROIが得られると確信しております。」
4。 データプライバシーのためのAIの活用
AIの活用計画 貴組織では、プライバシー関連の業務を行うためにAI(ボットや機械学習)を活用する計画はありますか?
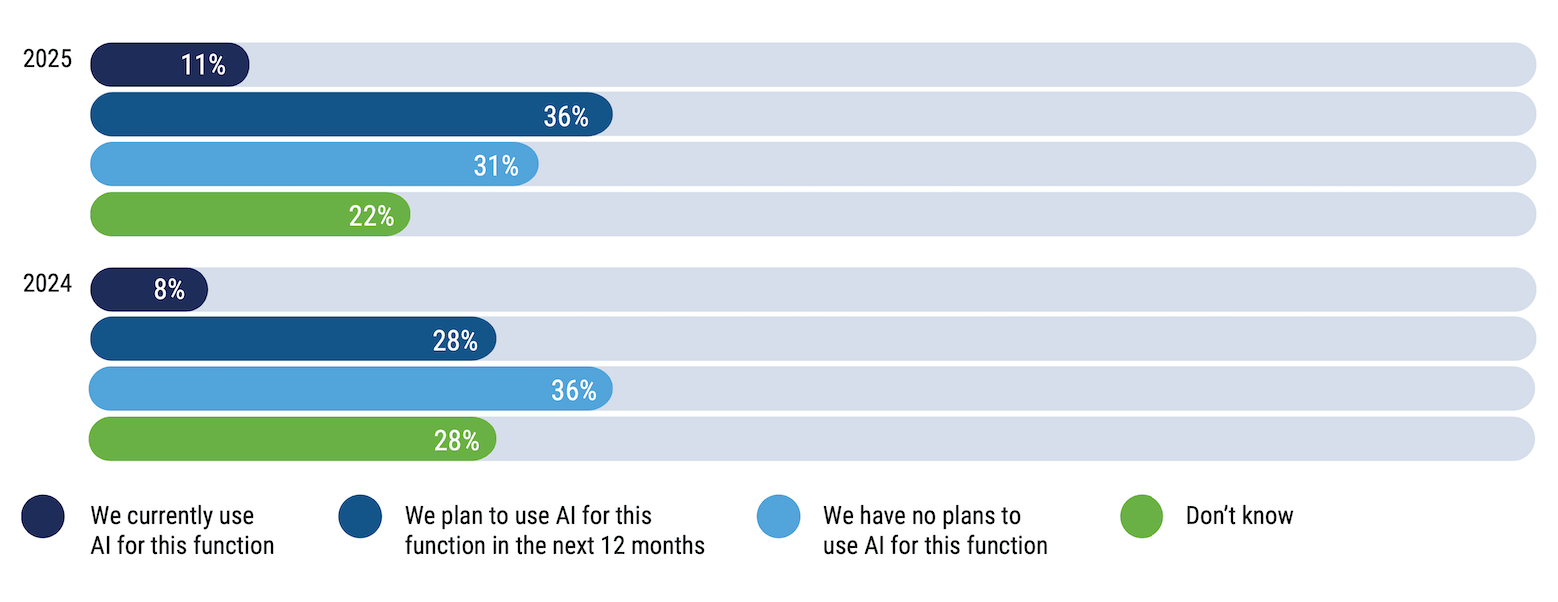
出典:ISACAの「 2025 プライバシーの現状」
今日では、AIが及ぼす影響を考慮せずに何かについて語ることは不可能です。 サイバーセキュリティ やデータ管理・監視ツールにおいて、 機械学習の利用がますます広がるにつれ、プライバシー専門家の間でも、必ずしも生成AIに限らず、AI/MLの活用への関心が高まっています。
組織全体で生成AIの利用が普及するにつれ、カジー氏は、これがプライバシー担当者に深刻な課題をもたらすだろうと考えています。
[関連記事:GenAIの導入競争? セキュリティは、適切なガバナンスから始まります]
「各組織は、プライバシーへの影響評価やプライバシーリスク評価を行わずに、この新しい技術の導入を急いでいます」とカジー氏は述べました。 「プライバシー分野の専門家たちは、『では、この技術の活用を、他のプライバシーに関する目標や目的とどのように整合させることができるか』と検討しています。」 「最終的には、AIガバナンスや AI倫理 に関する多くの業務が、プライバシーの専門家たちの肩に委ねられることになると思います。」
5。 プライバシー・バイ・デザイン――これは倫理の問題です
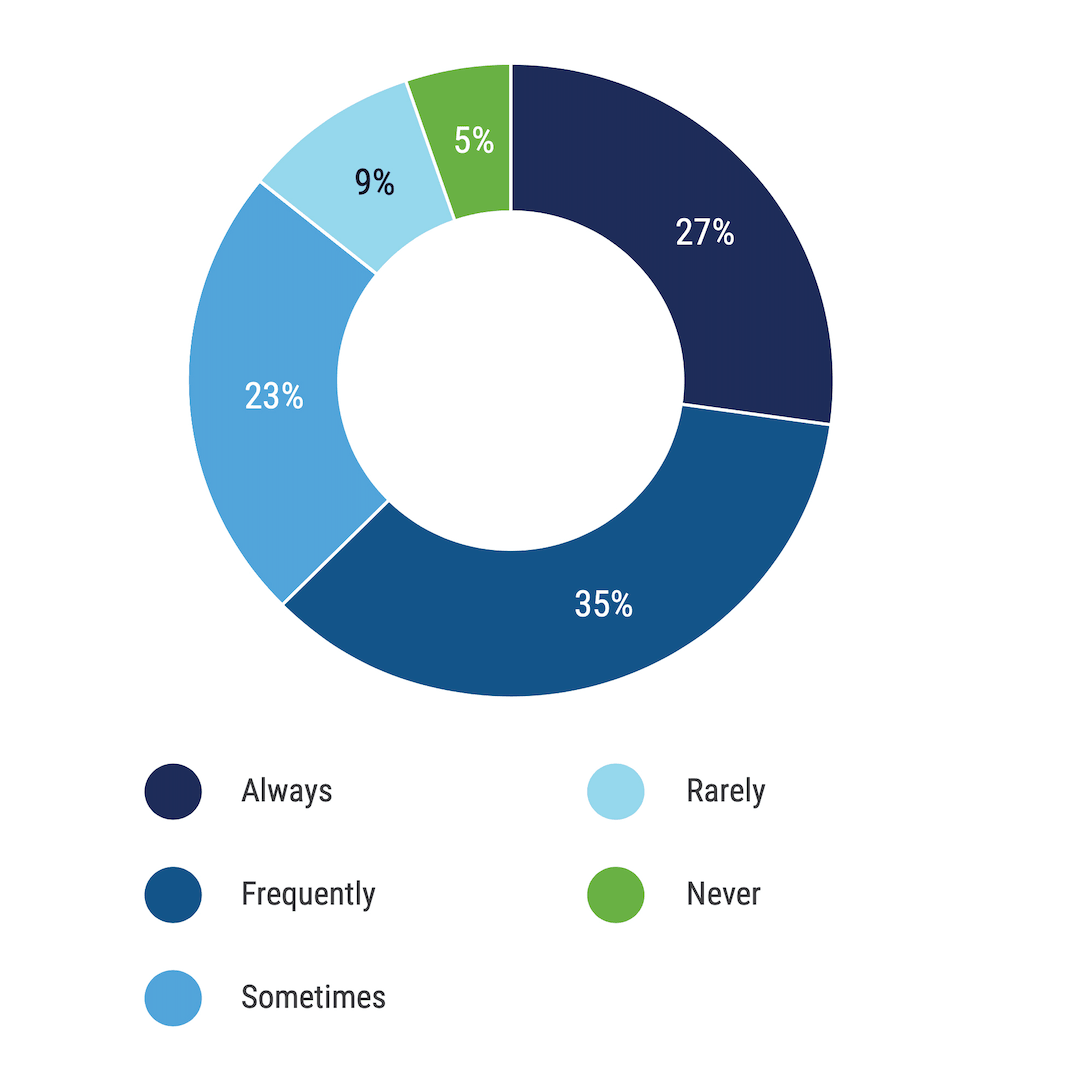
プライバシー・バイ・デザインの実施頻度 御社では、どのくらいの頻度でプライバシー・バイ・デザインを実践されていますか?
出典:ISACAの「 2025 プライバシーの現状」
ISACAは、「プライバシー・バイ・デザイン」を「プライバシーをエンジニアリングプロセス全体に組み込むこと」と定義しており、「これは、新しい製品やサービスがプライバシーの目的を確実に達成できるようにするために不可欠である」としています。 回答者の3分の2が、新しいアプリケーションを構築する際に「プライバシー・バイ・デザイン」を採用していると答えました。 また、プライバシー・バイ・デザイン(Privacy by Design)のアプローチを推進する、 のような新たな規制枠組みや、EUのAI法()などを踏まえると、彼らがそうするというのは確かに賢明な判断だと言えます。
「調査の回答者の多くは、『プライバシー・バイ・デザイン』の重要性を理解していると思います」とカジー氏は述べました。 「とはいえ、プライバシー担当者が開発プロジェクトの初期段階から関与する必要があるため、ある程度のリソースを要する可能性があります。」 「一部の企業が、すべてのプロジェクトで『プライバシー・バイ・デザイン』を実践することはできないため、優先順位をつける必要があると言うのは、まったく理解できることだと思います。」
[こちらもご覧ください:PCI? HIPAAとは? SOX? 規制遵守要件は頭文字ばかりが並んだ難解なものですが、企業が脆弱性を洗い出し、規制に一歩先んじて対応する方法をご紹介します]
予算やコンプライアンスは、優れたデータプライバシープログラムを構築するためにいずれも不可欠ですが、カジ氏は、この報告書から読者にぜひ理解していただきたいもう一つの点として、データプライバシーをめぐる倫理がなぜそれほど重要なのか、という点を付け加えました。
「法律や規制は、技術に比べてはるかに遅れて進みます」とカジー氏は述べました。 つまり、テクノロジーを開発する人々は、消費者のプライバシーを保護するために、データ全般にわたって倫理を優先し始める必要があるということです。

