パンデミックによって何百万人もの従業員がノートパソコン、デスクトップPC、タブレットを持って在宅勤務を余儀なくされ、企業ネットワークへのリモート接続が必要となる以前から、ITセキュリティチームはネットワークの複雑さに頭を悩ませていました。
現在、大企業が オフィスへの復帰を延期したり 、長期的なハイブリッド型勤務モデルに定着させたり、あるいは単に 今後の進め方を模索したり している中、こうしたチームは「リアルタイムのネットワーク可視化」を実現するという、存亡を左右する危機に直面しています。
この取り組みにおける大きな課題の一つは、データ保護に関する規制への準拠となるでしょう。特に、企業、政府、公益事業者を標的とした大規模なサイバー攻撃( ) が相次いでいる現状においてはなおさらです。
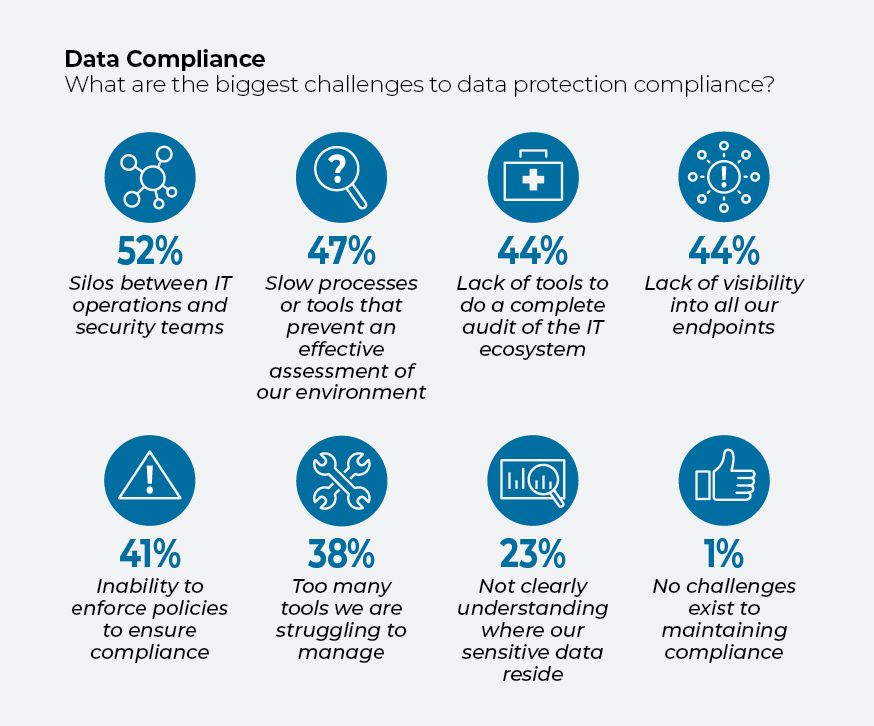
コンサルティング会社IDG Connectが世界中のIT意思決定者 308 名を対象に実施した最新の調査によると、コンプライアンス遵守における最大の課題としては、IT運用部門とセキュリティチーム間のデータサイロ化 (52%)、IT環境の効果的な評価を妨げるプロセスの遅延やツールの不備(47%)、およびネットワークに接続するすべてのエンドポイントに対する可視性の欠如(44%)が挙げられています。
一方、IDGがTaniumの依頼を受けて、従業員数が 1,000 人から25,000 人の企業のIT責任者を対象に実施した調査によると、エンドポイントの85%以上を把握できる自信があると答えたのは、わずか 30%にとどまりました。
つまり、自社がどのようなハードウェアやソフトウェアを運用しているのか、またそのセキュリティレベルがどの程度なのかを把握していない企業が数多く存在するということです。
視認性を曇らせることが多いのは、 ツールの乱立という現象です。新旧のツールが幾重にも重なり合い、その多くは時代遅れになったり、忘れ去られたり、あるいは相互に連携できない状態になっています。 実際、調査対象者の 38%が、管理に苦労するほどツールが多すぎると答えています。
以下に、この調査の主なポイントを解説する5つのグラフを掲載します。
コンプライアンス上の障壁
規制に基づくデータ保護のコンプライアンス遵守はそれだけでも困難ですが、チーム間のワークフローがサイロ化していることや、適切なツールの不足、そして資産に対する適切な可視性( )が欠如していること()により、さらに困難になっています。
回答者たちは、データ保護のコンプライアンス達成における最大の課題として、セキュリティチームとIT運用チーム間のサイロ化(52%)を挙げました。 コラボレーションの妨げとなるのは、人間がコミュニケーションを拒んだり、取れなかったりすることではありません。 それは、サイロ化されたツールやデータソースから得られる、比較が難しいデータ結果のことです。 双方に必要なのは、唯一かつ共通の「真実の源」です。
さらに、回答者のほぼ半数が、自社のプロセスやツールの処理速度が遅すぎるため、リスクを効果的に評価できないと回答している一方、 44%が、ノートパソコン、携帯電話、プリンターなどのエンドポイントに対する可視性の欠如が、取り組みの妨げになっていると指摘しています。 およそ 38%の人は、単にツールが多すぎて困っているのです。
ITの観点とセキュリティの観点
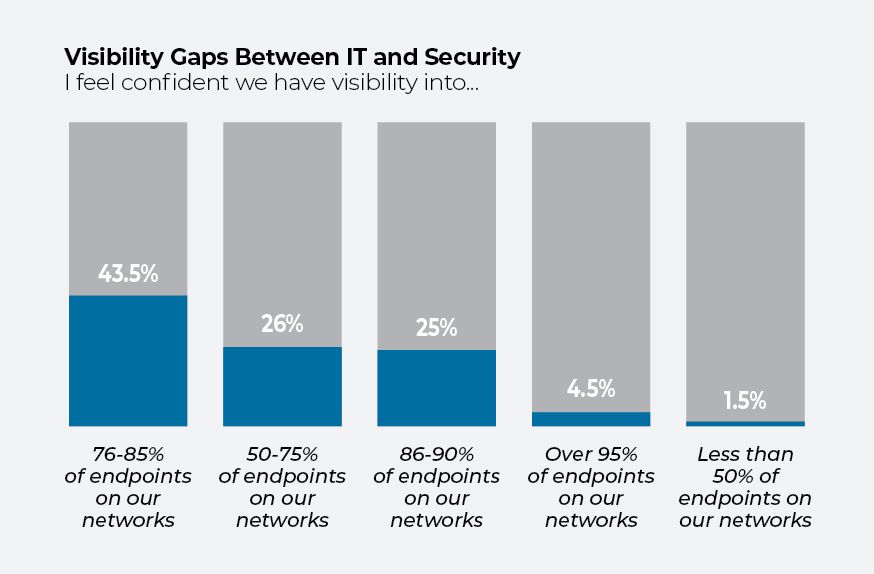
ITチームが資産インベントリについて把握できる範囲が限られていることは、憂慮すべき状況を示しています。 IDGの調査によると、回答者のうち、自社組織が のエンドポイントの 85%以上を可視化できる能力に自信を持っていると答えたのは、わずか 30%にとどまりました。。
この認識はITチームによって異なります。 10 人のセキュリティ専門家のうち3人が、自社がエンドポイントの75%を可視化できていることに自信があると回答している一方で、IT運用担当者のうち、可視化率がこれほど低いと認めているのはわずか 22%にとどまっています。
[関連記事:SLED組織がデジタルトランスフォーメーションを進める上で、資産の可視化とITツールの最適化が必要な理由]
IT運用チームは、他の問題についてもより自信を持っているようです。 IT運用担当者の回答者の3分の2が、リモートワークによって生じるリスクを課題だと考えていますが、ITセキュリティ専門家の場合は 75%となっています。
不良資産の隔離
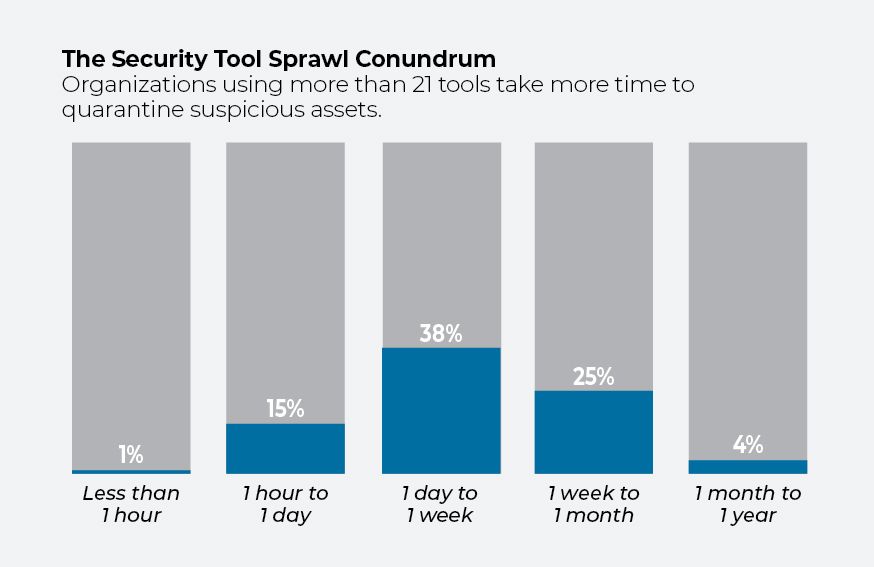
調査によると、不審な資産を平均1日以内に隔離できる組織の割合はわずか 30%であるのに対し、 43%の組織は最大1週間を要し、さらに 28%の組織は1週間以上を要しています。 回答者の 90%が、「セキュリティツールを増やすことで組織のセキュリティは向上する」という見解を示していますが、 でツールの導入率が高い企業の業績不振 は、この見解の正確性に疑問を投げかけています。
[関連記事:連邦政府のサイバーセキュリティ――ツールが多すぎるとかえって逆効果になる]
ツールの数が 20 個以下の企業では、資産を隔離するのに1日以下しかかからない企業が3分の1を占めていますが、これに対し、ツールが21 個を超える企業では、その割合は16%となっています。 ツールを多く導入している組織ほど、情報漏洩を検知できる能力に対する自信が低い傾向にあります。 21 ~30 個のツールを導入している組織の回答者の34%が、侵害をリアルタイムで検知できる能力に自信があると回答しています。一方、導入ツール数がそれより少ない組織では、その割合は42%となっています。
リスクの評価
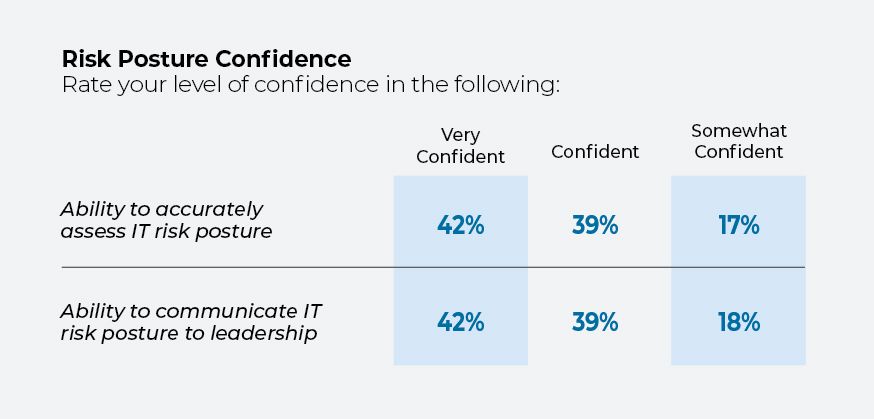
IT担当者が、システム全体の可視性を確保したり、 パッチ適用 や脆弱性 設定 といったセキュリティツールを最大限に活用したりする上で課題に直面しているにもかかわらず、回答者の 80%以上が、自チームの「自社のリスク態勢を評価し、そのリスク態勢を経営陣に伝達する」能力について、「自信がある」または「非常に自信がある」と答えています。
しかし、この調査によると、IT部門のトップ幹部(CIO、CTO、CSO)は、自組織のリスク評価について「非常に自信がある」と答える割合が低いことがわかりました。
今後の優先課題
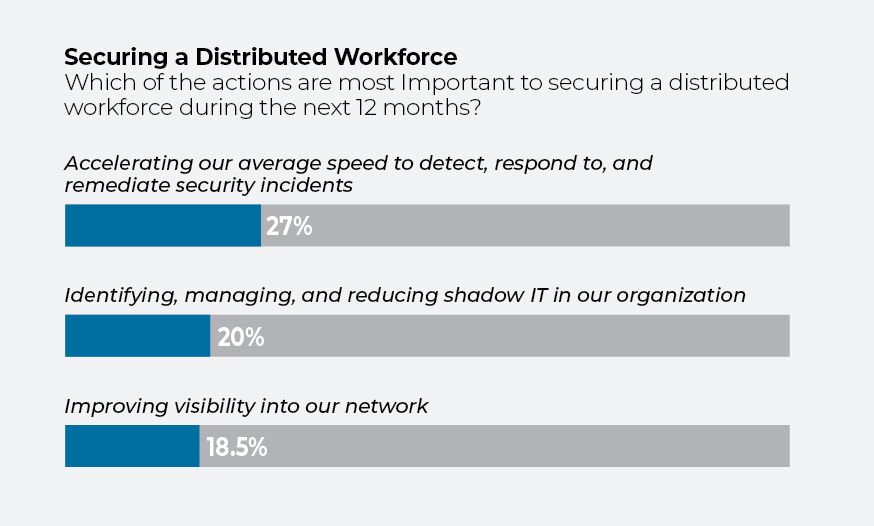
ITのリーダーたちが、何が懸かっているのかについて、決して甘く見ていないことは、心強いことです。 今後 12 ヶ月間のにおける最優先事項について尋ねたところ、回答者の 27%が、セキュリティ侵害の検知、対応、および是正措置を迅速化する必要性を挙げました。 20%の回答者が、最大の課題は、中央のIT部門の管理下にないソフトウェア、アプリケーション、システムといった、いわゆる「シャドーIT」を特定・管理・削減することだと答えています。一方、 18.5%の回答者は、ネットワークの可視性を向上させることが最優先課題であると答えています。
また、現場での課題を踏まえると、ITの専門家たちは高い目標を掲げています。 80%以上が、エンドポイントセキュリティをクラウドに移行する必要性について同意しており、 89%が のゼロトラスト対策 を優先事項と捉えています。